Configurez un certificat HTTPS pour votre nom de domaine accéléré afin de chiffrer la connexion entre les clients et les nœuds CDN. Cette mesure empêche l'interception et la falsification des données sur le réseau public et renforce la sécurité de votre activité.
Prérequis
Vous devez disposer d'un certificat SSL valide correspondant au nom de domaine accéléré.
Pour acheter un certificat SSL, accédez à la console du service de gestion des certificats (certificat SSL d'origine) d'acheter un certificat commercial.
Les certificats émis par une autorité de certification tierce doivent respecter les exigences de format. Pour plus d'informations, consultez la rubrique Exigences relatives au format des certificats.
Si un client ne transmet pas les informations SNI lors de l'initiation d'une négociation SSL avec un point de présence DCDN, ce dernier ne peut pas garantir le succès de la négociation.
Configurer ou mettre à jour un certificat HTTPS
L'activation de cette fonctionnalité entraîne des frais facturés selon le mode paiement à l'utilisation, basés sur le nombre de requêtes HTTPS. Ces frais ne sont pas couverts par les forfaits de transfert de données DCDN. Pour plus d'informations sur la facturation, consultez la rubrique Requêtes HTTPS et requêtes HTTP dynamiques.
Si vous avez configuré un certificat HTTPS sur une autre plateforme, telle qu'une plateforme de création de sites web, le certificat n'est pas automatiquement synchronisé avec DCDN après l'ajout de votre nom de domaine à DCDN. Les nœuds DCDN déploient les certificats de manière indépendante. Vous devez télécharger à nouveau le certificat dans la console DCDN.
Connectez-vous à la console DCDN.
Dans le volet de navigation de gauche, cliquez sur Domain Names.
Sur la page Domain Names, localisez le nom de domaine cible et cliquez sur Configure.
Dans l'arborescence de navigation de gauche du nom de domaine, cliquez sur HTTPS Settings.
Dans la section SSL Certificate, cliquez sur Modify.
-
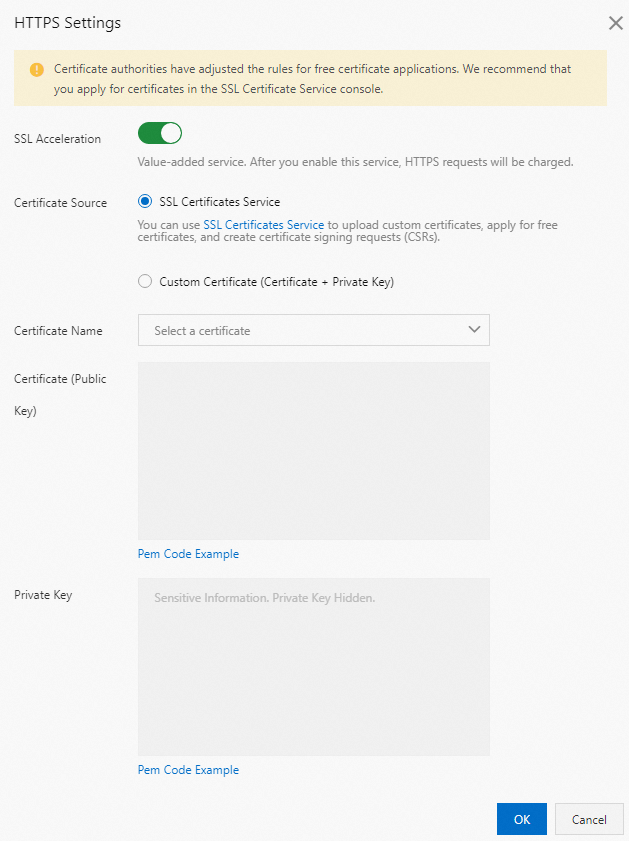
Dans la boîte de dialogue HTTPS Settings, activez l'option SSL Acceleration et configurez les paramètres.
-
Si vous disposez d'un certificat acheté via le service Alibaba Cloud Certificate Management Service (Original SSL Certificate), sélectionnez l'option SSL Certificates Service, puis choisissez votre certificat dans la liste déroulante Certificate Name.
RemarqueSi vous ne trouvez pas votre certificat, vérifiez que le nom de domaine associé au certificat correspond bien au nom de domaine accéléré.
-
Si vous utilisez un certificat provenant d'une autorité de certification tierce, sélectionnez l'option Custom Certificate (Certificate + Private Key). Définissez ensuite un Certificate Name et fournissez les champs Certificate (Public Key) et Private Key. Le certificat est enregistré dans le service Alibaba Cloud Certificate Management Service (Original SSL Certificate). Vous pouvez le consulter dans la section My Certificates.
Paramètre
Description
Certificate Name
Saisissez un nom pour le certificat.
Le nom peut contenir des lettres, des chiffres, des points (.), des traits de soulignement (_) et des traits d'union (-).
RemarqueLe nom du certificat doit être unique. Vous pouvez consulter les certificats existants dans la section My Certificates.
Si le système indique que le nom du certificat existe déjà, modifiez le nom et réessayez le téléchargement.
Certificate (Public Key)
Collez le contenu du fichier de certificat au format PEM.
Consultez l'Pem Code Example situé sous la zone de texte.
Private Key
Collez le contenu encodé en PEM de la clé privée du certificat.
Consultez l'Pem Code Example situé sous la zone de texte.
RemarqueSi votre clé privée commence par
-----BEGIN PRIVATE KEY-----et se termine par-----END PRIVATE KEY-----, vous devez la convertir à l'aide d'un outil OpenSSL. Exécutez la commande suivante, puis collez le contenu du fichiernew_server_key.pemdans la zone de texte.openssl rsa -in old_server_key.pem -out new_server_key.pem
-
Cliquez sur OK pour terminer la configuration.
Le nom du certificat affiché dans la console DCDN diffère de celui indiqué dans le service Alibaba Cloud Certificate Management Service (Original SSL Certificate). La console DCDN génère automatiquement un nom au format cert-{nom de domaine accéléré}-{horodatage} lors du déploiement du certificat. Ce nom et le champ Certificate Name défini dans le service Certificate Management Service (Original SSL Certificate) relèvent de deux systèmes de nommage indépendants.
Si vous renommez un certificat dans le service Certificate Management Service (Original SSL Certificate), le nom affiché dans la console DCDN n'est pas automatiquement mis à jour. Pour actualiser le nom du certificat visible dans la console DCDN, redéployez le certificat sur cette page de configuration HTTPS. Cette opération actualise uniquement le nom affiché et ne déclenche pas la purge du cache.
Vérifier la configuration HTTPS
Vérification via le navigateur : Accédez à l'adresse
https://votre-nom-de-domaine-acceleredans un navigateur. La présence d'une icône de cadenas dans la barre d'adresse, accompagnée des détails valides du certificat, indique que la configuration a réussi.Vérification en ligne de commande : Exécutez la commande
curl -I https://votre-nom-de-domaine-accelere. Un code d'état200confirme que le service HTTPS est actif.
Désactiver l'accélération HTTPS
Vous pouvez désactiver cette fonctionnalité à tout moment dans la console CDN. La modification prend effet immédiatement. Une fois la fonctionnalité désactivée, les clients ne peuvent plus accéder aux ressources via HTTPS et les informations relatives au certificat et à la clé privée sont supprimées.
Pour réactiver l'accélération sécurisée HTTPS, sélectionnez et configurez à nouveau un certificat.