DCDN prend en charge les serveurs d'origine basés sur OSS, sur adresse IP et sur nom de domaine. Vous pouvez configurer plusieurs adresses d'origine pour chaque type et définir la priorité ainsi que le poids afin d'activer l'équilibrage de charge et le basculement.
Prérequis
Vous êtes responsable des coûts de transfert de données ou de bande passante générés par le serveur d'origine lors de la récupération du contenu. Par exemple, vous serez facturé pour le trafic et la bande passante depuis votre propre centre de données, ou pour les frais de transfert de données depuis un compartiment OSS.
-
DCDN prend en charge le basculement entre les serveurs d'origine principaux et secondaires. Lorsque plusieurs serveurs d'origine sont configurés, DCDN tente d'abord une récupération depuis le serveur dont la Priority est définie sur Primary. Si le serveur d'origine principal échoue à trois contrôles de santé consécutifs, DCDN bascule vers un serveur dont la Priority est définie sur Secondary. Si le serveur d'origine principal réussit un contrôle de santé ultérieur, DCDN le marque comme disponible et rétablit son statut principal. Si tous les serveurs d'origine ont la même priorité, DCDN utilise une répartition tournante (round-robin) pour les récupérations d'origine.
RemarqueContrôles de santé : DCDN effectue des contrôles de santé actifs de couche 4 en sondant le port 80, le port 443 ou tout port personnalisé que vous avez configuré sur le serveur d'origine. DCDN envoie des sondes toutes les 2,5 secondes et marque un serveur d'origine comme indisponible après trois échecs de sonde consécutifs.
Ajouter ou modifier un serveur d'origine
Connectez-vous à la console DCDN.
Dans le volet de navigation de gauche, cliquez sur Domain Names.
Sur la page Domain Names, localisez le nom de domaine que vous souhaitez gérer et cliquez sur Configure dans la colonne Actions.
Sous l'onglet Basic Settings, localisez la section Origin Information.
-
Dans la section Origin Information, ajoutez un nouveau serveur d'origine ou modifiez-en un existant.
Pour ajouter un serveur d'origine, cliquez sur Add Origin Server.
Pour modifier un serveur d'origine existant, localisez-le dans la liste et cliquez sur Modify dans la colonne Actions.
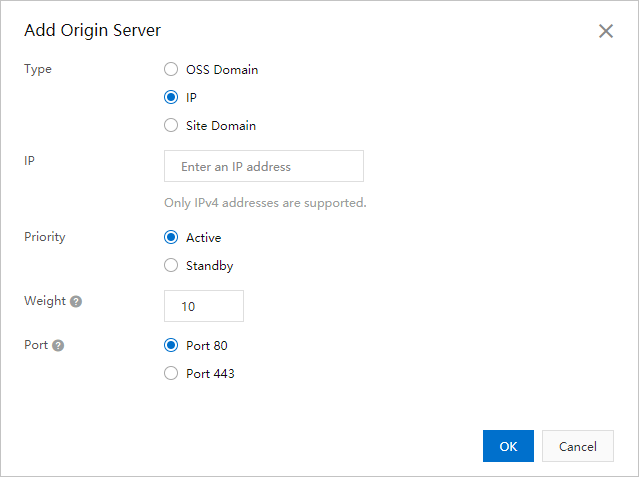
Paramètre
Description
Type
Sélectionnez le type de serveur d'origine et saisissez son adresse (jusqu'à 67 caractères). Vous pouvez ajouter jusqu'à 20 serveurs d'origine par nom de domaine.
OSS Domain
Si vous utilisez un compartiment Object Storage Service (OSS) comme serveur d'origine, vous pouvez saisir le nom de domaine public du compartiment OSS, par exemple
***.oss-cn-hangzhou.aliyundoc.com.Vous pouvez obtenir le nom de domaine public d'un compartiment OSS dans la console OSS. Vous pouvez également sélectionner le nom de domaine d'un compartiment OSS appartenant au compte Alibaba Cloud actuel dans la liste déroulante Nom de domaine.
IP : Vous pouvez configurer une ou plusieurs adresses IP pour un serveur d'origine. Les adresses IP internes ne sont pas prises en charge. Les adresses IPv4 et IPv6 sont prises en charge. Au moins l'une des adresses IP doit être une adresse IPv4. Si vous utilisez une adresse IP publique d'une instance Elastic Compute Service (ECS) Alibaba Cloud comme adresse du serveur d'origine, celle-ci est exemptée de révision manuelle. Vous devez obtenir au préalable les autorisations pour configurer la récupération d'origine via IPv6. Sinon, les mises à jour des paramètres relatifs à l'IPv6 seront inefficaces. Pour plus d'informations, consultez Configurer la récupération d'origine IPv6.
Origin Domain : Vous pouvez configurer un ou plusieurs noms de domaine d'origine.
Priority
Vous pouvez configurer des origines principales et secondaires. Lorsqu'une demande utilisateur déclenche une récupération d'origine, Alibaba Cloud CDN tente d'abord l'origine principale. Si l'origine principale échoue (échec de la connexion TCP entre le nœud CDN et l'origine), il bascule vers l'origine secondaire. Les valeurs de priorité vont de 0 à 127. Plus le nombre est faible, plus la priorité est élevée. La priorité par défaut pour une origine principale est 20 ; pour une origine secondaire, elle est de 30. Pour configurer une valeur de priorité autre que les valeurs par défaut, soumettez un ticket.
Par exemple, si vous disposez de deux origines, A et B, avec l'origine A définie comme principale et l'origine B comme sauvegarde, les demandes utilisateur qui effectuent une récupération d'origine via Alibaba Cloud CDN seront d'abord dirigées vers l'origine A. Si l'origine A échoue (échec de la connexion TCP entre le nœud CDN et l'origine), la demande sera redirigée vers l'origine B. Lorsque l'origine A récupère, le trafic rebasculera de l'origine B vers l'origine A.
Weight
Lorsque plusieurs origines partagent la même priorité, Alibaba Cloud CDN distribue les demandes utilisateur entre les origines proportionnellement à leurs poids, permettant ainsi un équilibrage de charge pondéré. Définissez les poids en fonction de vos besoins métier.
Plage : 1–100. Des valeurs plus élevées signifient une plus grande part de demandes.
Valeur par défaut : 10.
Exemple : Les origines A et B ont toutes deux une priorité principale. A a un poids de 80 ; B a un poids de 20. Les demandes sont distribuées selon un ratio de 8:2 entre A et B.
RemarqueLe routage basé sur le poids s'applique uniquement au contenu statique par défaut. Pour l'appliquer au contenu dynamique, activez l'équilibrage de charge dynamique. Configurer le routage de retour à l'origine pour récupérer le contenu dynamique.
La distribution réelle des demandes peut ne pas correspondre aux poids configurés dans certains cas :
Un faible nombre de QPS de retour à l'origine (par exemple, moins de 10 QPS) peut entraîner une distribution inégale.
Si les demandes proviennent d'une ou de quelques adresses IP, DCDN les achemine vers le même nœud et peut diriger la plupart des demandes vers un seul serveur d'origine en raison des connexions TCP persistantes.
Pour vérifier la distribution des poids, utilisez un outil de surveillance tiers avec des clients de sonde répartis sur divers emplacements et FAI.
Port
Sélectionnez un port pris en charge par votre serveur d'origine.
Port 80 : DCDN récupère le contenu du serveur d'origine via le port 80.
Port 443 : DCDN récupère le contenu du serveur d'origine via le port 443. Le serveur d'origine doit prendre en charge HTTPS.
RemarqueDCDN prend en charge uniquement les ports 80 et 443 par défaut. Pour utiliser un port personnalisé, soumettez un ticket.
Cliquez sur OK.
Statut du serveur d'origine
DCDN sonde automatiquement vos serveurs d'origine et affiche un état de santé pour vous aider à identifier rapidement les problèmes. Les nœuds DCDN vérifient la connectivité en établissant des connexions TCP et considèrent un échec de connexion comme une anomalie. Après avoir configuré un serveur d'origine, vous pouvez consulter son Origin Server Status dans la liste des serveurs d'origine.
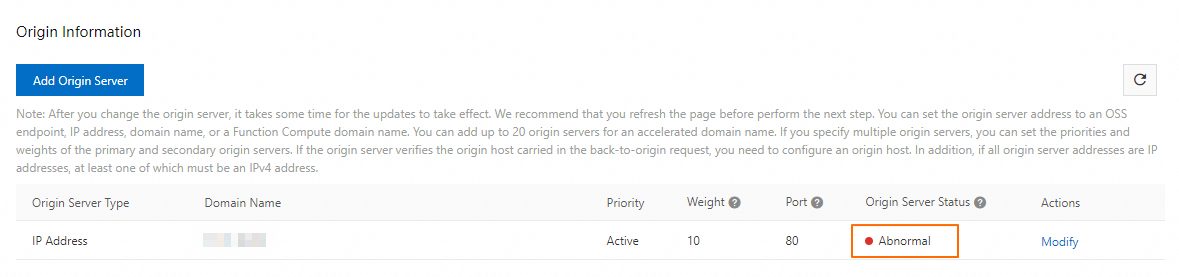
Le tableau suivant décrit chaque statut.
|
Statut |
Description |
|
Healthy |
Aucun problème détecté. Une origine basée sur IP avec plusieurs ports est considérée comme saine si au moins un port est accessible. Une origine basée sur un nom de domaine est considérée comme saine si plus de 80 % de ses adresses IP résolues sont accessibles. |
|
Partially Healthy |
Des problèmes peuvent être présents. Le score de santé est inférieur à 80 %. Vérifiez si votre serveur d'origine fonctionne normalement. |
|
Abnormal |
Le serveur d'origine présente un risque élevé. Le score de santé est inférieur à 20 %. Inspectez immédiatement votre serveur d'origine et vos services en ligne. |
|
Unknown |
Le serveur d'origine a été récemment ajouté ou modifié, et aucune donnée de sonde n'est encore disponible. Attendez quelques minutes, puis actualisez la page. |
L'état de santé est fourni à titre indicatif uniquement et peut occasionnellement être incorrect. Fiez-vous aux performances réelles de votre service pour la vérification finale.
Nouvelles tentatives de récupération d'origine, délais d'attente et sondage d'origine
-
Ordre des nouvelles tentatives de récupération d'origine :
Les adresses des serveurs d'origine font l'objet de nouvelles tentatives par ordre de priorité, de la plus élevée à la plus faible.
Si plusieurs adresses de serveur d'origine ont la même priorité, le nœud effectue de nouvelles tentatives en fonction de leur poids configuré.
-
Granularité des nouvelles tentatives de récupération d'origine :
Les nouvelles tentatives sont effectuées au niveau de l'adresse IP. Si un serveur d'origine est spécifié par un nom de domaine, le système effectue des nouvelles tentatives sur toutes les adresses IP résolues à partir du nom de domaine. Un nœud tente de se connecter à un autre serveur d'origine disponible uniquement si les connexions à toutes les adresses IP du serveur d'origine actuel échouent.
Lors d'une nouvelle tentative, le système filtre automatiquement les serveurs d'origine indisponibles répertoriés dans la table des nœuds morts (dead table).
-
Codes d'état pour les nouvelles tentatives de récupération d'origine :
Un nœud CDN ou DCDN déclenche une nouvelle tentative de récupération d'origine lorsqu'il reçoit un code d'état 5xx du serveur d'origine.
-
Délai d'attente de récupération d'origine : Si le serveur d'origine renvoie activement un code d'état de nouvelle tentative, le nœud CDNDCDN effectue une nouvelle tentative dès qu'il reçoit le code d'état. Si le serveur d'origine ne renvoie pas de code d'état de nouvelle tentative, le nœud CDNDCDN effectue une nouvelle tentative après l'expiration du délai d'attente de récupération d'origine.
Délai d'attente de connexion TCP : 10 secondes.
Délai d'attente d'écriture vers l'origine : 30 secondes par défaut (délai d'attente pour l'écriture du contenu sur le serveur d'origine après l'établissement d'une connexion).
Délai d'attente de lecture depuis l'origine : 30 secondes par défaut (délai d'attente pour qu'un nœud CDN ou DCDN reçoive la réponse complète du serveur d'origine après l'établissement d'une connexion).
Vous pouvez ajuster le délai d'attente d'écriture vers l'origine et le délai d'attente de lecture depuis l'origine en configurant le délai d'attente de la requête HTTP de récupération d'origine.
-
Logique de sondage d'origine :
Échec de connexion TCP : Si une connexion TCP entre un nœud CDN ou DCDN et une adresse IP de serveur d'origine échoue deux fois consécutivement (par exemple, échec d'établissement de connexion ou expiration du délai de connexion), le nœud CDN ou DCDN supprime l'adresse IP de la liste des serveurs d'origine disponibles et l'ajoute à la table des nœuds morts. Cela empêche l'envoi de demandes ultérieures à cette adresse IP. Le nœud CDN ou DCDN sonde ensuite l'adresse IP toutes les 5 secondes en tentant d'établir une connexion TCP. Si la sonde réussit, le nœud restaure l'adresse IP dans la liste des serveurs d'origine disponibles.
Connexion TCP normale : Si la connexion TCP de couche 4 entre un nœud CDN ou DCDN et une adresse IP de serveur d'origine est stable, mais que le nœud reçoit un code d'état déclenchant une nouvelle tentative (tel qu'une erreur 5xx), le nœud déclenche une nouvelle tentative de récupération d'origine. Toutefois, l'adresse IP du serveur d'origine reste dans la liste des serveurs disponibles, et les demandes ultérieures peuvent lui être envoyées en fonction de son poids. Par défaut, les échecs de requête HTTP de couche 7 ne bloquent pas l'adresse IP du serveur d'origine. Pour bloquer une adresse IP de serveur d'origine en cas d'échecs de requête HTTP de couche 7, soumettez un ticket pour activer cette fonctionnalité.
Documents connexes
Pour plus d'informations sur les serveurs d'origine, consultez Serveur d'origine.
Si vous utilisez plusieurs serveurs d'origine, configurez l'hôte d'origine pour diriger les demandes vers différents backends. Pour plus d'informations, consultez Configurer un hôte d'origine par défaut.
Pour personnaliser le protocole (HTTP ou HTTPS) pour la récupération d'origine, consultez Configurer la politique de protocole pour la récupération d'origine.
Si votre site Web diffuse du contenu dynamique, activez l'accélération dynamique de DCDN afin que DCDN récupère le contenu dynamique via des routes optimales tout en accélérant le contenu statique depuis les caches de bordure. Pour plus d'informations, consultez Présentation des règles d'accélération du contenu dynamique et statique.
Configurez les règles de durée de vie (TTL) du cache pour le contenu statique afin de maximiser l'efficacité de la mise en cache et de réduire les demandes adressées à votre serveur d'origine. Pour plus d'informations, consultez Configurer la durée de vie (TTL) du cache.
Si vous utilisez un compartiment Alibaba Cloud OSS privé comme serveur d'origine, vous devez autoriser DCDN à récupérer le contenu depuis celui-ci. Pour plus d'informations, consultez Autoriser la récupération d'origine depuis des compartiments OSS privés.
Si votre serveur d'origine utilise une seule adresse IP pour plusieurs domaines et que le protocole de récupération d'origine est HTTPS, vous devez configurer SNI d'origine. Pour plus d'informations, consultez Configurer SNI d'origine.