Dynamic Content Delivery Network (DCDN) vous permet de configurer le protocole utilisé par les points de présence (POP) pour récupérer les ressources statiques depuis les serveurs d'origine. Une fois la politique de protocole d'origine pour le contenu statique configurée, DCDN redirige les requêtes HTTP vers le serveur d'origine sur le port 80 ou les requêtes HTTPS sur le port 443, selon le protocole que vous spécifiez.
Informations contextuelles
Par défaut, la politique de protocole d'origine pour le contenu statique est désactivée. Les requêtes sont redirigées vers le serveur d'origine via le port spécifié dans .
Si le port 443 est utilisé, les requêtes sont redirigées vers le serveur d'origine via HTTPS.
Si le port 80 ou un autre port est utilisé, les requêtes sont redirigées vers le serveur d'origine via HTTP.
La politique de protocole d'origine pour le contenu statique prend uniquement en charge les ports 80 et 443. Après avoir activé cette politique, le port spécifié dans Origin Information n'est plus pris en compte. Si vous souhaitez que les POP redirigent les requêtes vers le serveur d'origine via un port personnalisé, soumettez un ticket.
Procédure
Connectez-vous à la console DCDN.
Dans le volet de navigation de gauche, cliquez sur Domain Names.
Sur la page Domain Names, localisez le nom de domaine cible et cliquez sur Configure.
Dans l'arborescence de navigation de gauche du nom de domaine, cliquez sur Origin Fetch.
Sous l'onglet Origin Fetch, recherchez l'option Static Origin Protocol Policy.
Activez l'option Static Origin Protocol Policy.
-
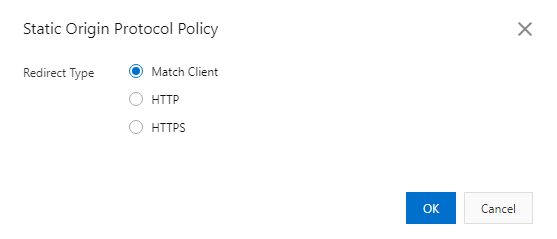
Dans la boîte de dialogue Static Origin Protocol Policy, définissez le type de redirection sur Match Client, HTTP ou HTTPS.
Valeur
Description
Match Client
Lorsqu'un client envoie une requête HTTP ou HTTPS, DCDN redirige la requête vers le serveur d'origine en utilisant le même protocole que celui employé par le client. Assurez-vous que les ports 443 et 80 sont ouverts sur le serveur d'origine. Dans le cas contraire, DCDN risque de ne pas pouvoir rediriger les requêtes des clients vers le serveur d'origine.
RemarqueLa politique de protocole d'origine pour le contenu statique protège les données contre toute altération et fuite pendant leur transmission. Si vous souhaitez transmettre des données sensibles, telles que les identifiants utilisateur, via HTTPS, et d'autres données, comme les fichiers image, via HTTP, nous vous recommandons de définir le type de redirection sur Match Client.
HTTP
DCDN redirige les requêtes vers le serveur d'origine via HTTP.
RemarqueSi vous définissez le type de redirection sur HTTP, le port 80 est utilisé. Si vous souhaitez utiliser un port personnalisé, soumettez un ticket.
HTTPS
DCDN redirige les requêtes vers le serveur d'origine via HTTPS.
Remarque-
Le chiffrement HTTPS consomme des ressources de calcul supplémentaires sur le serveur d'origine.
-
Si vous définissez le type de redirection sur HTTPS, le port 443 est utilisé. Si vous souhaitez utiliser un port personnalisé, soumettez un ticket.
-
Cliquez sur OK.