Cette rubrique explique comment mettre à niveau Red Hat Enterprise Linux (RHEL) 7 vers RHEL 8 ou RHEL 8 vers RHEL 9 sur une instance Elastic Compute Service (ECS).
Mise à niveau de RHEL 7 vers RHEL 8
Depuis le 30 juin 2024, RHEL 7 est passé de la phase de support de maintenance à la phase de vie étendue (Extended Life). Red Hat ne fournit dès lors qu'un support technique limité pour RHEL 7. Pour bénéficier d'un support technique complet et des mises à jour de sécurité, nous vous recommandons de migrer de RHEL 7 vers RHEL 8.
Si vous souhaitez continuer à utiliser RHEL 7.9, y compris les mises à jour de sécurité et les correctifs de bugs pour cette version, nous vous conseillons de souscrire à un abonnement Alibaba Cloud Red Hat Enterprise Linux Extended Life Cycle Support (ELS) Add-on. Pour plus d'informations, consultez la section Achat d'un abonnement RHEL 7 ELS Add-on de la rubrique « Red Hat Enterprise Linux ».
Prérequis
L'instance ECS que vous souhaitez mettre à niveau doit être compatible avec RHEL 8. Pour plus d'informations, consultez la page Red Hat Enterprise Linux Technology Capabilities and Limits.
-
L'instance ECS cible utilise une image publique RHEL 7 achetée auprès d'Alibaba Cloud (incluant une licence RHEL 7) ou une image RHEL 7 importée dans Alibaba Cloud associée à une licence Alibaba Cloud RHEL 7 achetée séparément.
RemarqueUne licence Alibaba Cloud RHEL vous accorde les droits légaux nécessaires pour accéder aux logiciels RHEL, aux mises à jour de sécurité et au support technique lors de l'utilisation de RHEL sur Alibaba Cloud.
Si vous avez acheté le système d'exploitation RHEL 7 directement auprès de Red Hat, rendez-vous sur le site web de Red Hat pour connaître la procédure de mise à niveau de RHEL 7 vers RHEL 8.
Procédure
Avant de mettre à niveau RHEL 7 vers RHEL 8, prenez connaissance des risques associés et créez des snapshots pour sauvegarder vos données. Cette précaution garantit la restauration des données en cas de problème durant la mise à niveau.
-
Connectez-vous à l'instance ECS exécutant RHEL 7 en tant qu'utilisateur root.
Pour plus d'informations, consultez la rubrique Utilisation de Workbench pour se connecter à une instance Linux via SSH.
ImportantLa mise à niveau implique des modifications des fichiers de configuration système et des bibliothèques. Les autorisations root sont requises pour assurer le bon déroulement de l'opération.
-
Exécutez la commande suivante pour vérifier si l'instance ECS dispose d'une licence Alibaba Cloud RHEL 7.
rpm -q client-rhel7Si aucune information n'est renvoyée, l'instance ECS ne possède pas de licence Alibaba Cloud RHEL 7. Dans ce cas, achetez une licence avant de mettre à niveau le système d'exploitation.
-
Si la sortie ressemble à
client-rhel7-3.0-1.el7_9.noarch, l'instance ECS dispose bien d'une licence Alibaba Cloud RHEL 7. Vous pouvez alors poursuivre les étapes suivantes.
-
Préparez le système d'exploitation RHEL 7 pour la mise à niveau.
-
Exécutez les commandes ci-dessous pour mettre à jour le système d'exploitation vers la dernière version disponible dans le dépôt actuel. Cela inclut les correctifs pour les vulnérabilités connues, les bugs et les risques de sécurité. Redémarrez ensuite le système pour appliquer les modifications :
yum -y update reboot -
Installez l'utilitaire Leapp sur le système d'exploitation RHEL en exécutant la commande suivante :
yum -y install leapp leapp-rhui-alibaba --enablerepo="*" -
Vérifiez l'installation de l'utilitaire Leapp avec la commande suivante :
leapp --versionSi la sortie ressemble à
leapp version xxx, l'utilitaire Leapp est correctement installé.
-
-
Effectuez une vérification préalable à la mise à niveau.
En raison des différences entre les versions de RHEL, il est impératif d'utiliser l'utilitaire Leapp pour réaliser une vérification avant la mise à niveau. Vous pourrez consulter les résultats et ajuster les configurations selon les recommandations fournies.
-
Lancez la vérification préalable.
-
Pour préparer la mise à niveau vers la dernière version de RHEL 8, exécutez :
leapp preupgrade --no-rhsm -
Pour cibler une version spécifique de RHEL 8 (par exemple, une migration de RHEL 7 vers RHEL 8.8), utilisez :
leapp preupgrade --no-rhsm --target 8.8RemarquePour afficher les versions de RHEL 8 prises en charge, exécutez la commande
leapp preupgrade -h.
-
-
Consultez les résultats de la vérification préalable.
Les journaux de vérification préalable de Leapp sont stockés dans les fichiers suivants :
/var/log/leapp/leapp-preupgrade.log : contient les journaux de l'utilitaire Leapp.
/var/log/leapp/leapp-report.txt : contient le rapport de vérification au format texte.
/var/log/leapp/leapp-report.json : contient le rapport de vérification au format JSON.
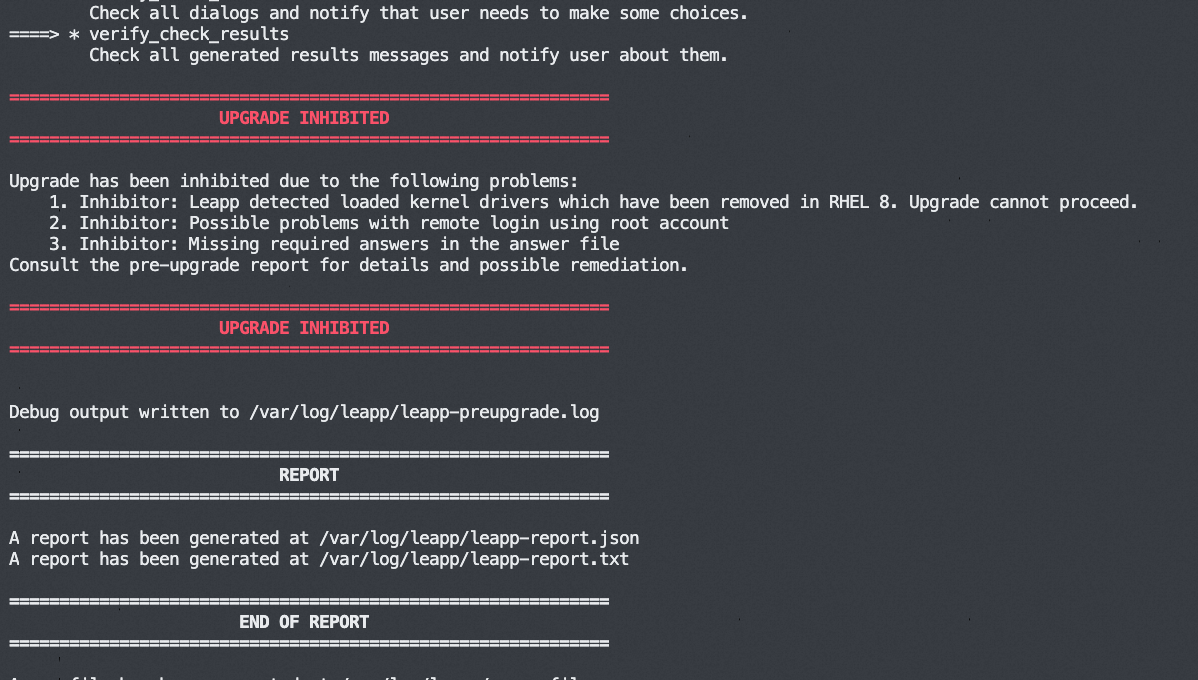
En cas d'échec de la vérification, les éléments problématiques s'affichent comme illustré ci-dessous.
-
(Si nécessaire) Résolvez les problèmes détectés avant la mise à niveau.
Examinez le fichier journal
/var/log/leapp/leapp-report.txtpour identifier les problèmes et appliquez les solutions suggérées par l'utilitaire Leapp. La section suivante détaille certains problèmes courants classés par niveau de risque.-
high (inhibitor) : inhibiteurs à haut risque. Ces problèmes bloquent directement la mise à niveau et doivent être résolus impérativement avant de poursuivre.
-
-
-
-
Risk Factor: high (inhibitor)
Title: Missing required answers in the answer file
Summary: One or more sections in answerfile are missing user choices: remove_pam_pkcs11_module_check.confirm
For more information consult https://leapp.readthedocs.io/en/latest/dialogs.html
Remediation: [hint] Please register user choices with leapp answer cli command or by manually editing the answerfile.
[command] leapp answer --section remove_pam_pkcs11_module_check.confirm=True
Solution : Dans cet exemple, la réponse concernant la suppression du module Pluggable Authentication Modules (PAM) non pris en charge par RHEL 8 est absente du fichier
/var/log/leapp/answerfile. Exécutez la commande suivante pour définir le paramètreconfirmsurTrueet confirmer la suppression du module PAM :leapp answer --section remove_pam_pkcs11_module_check.confirm=True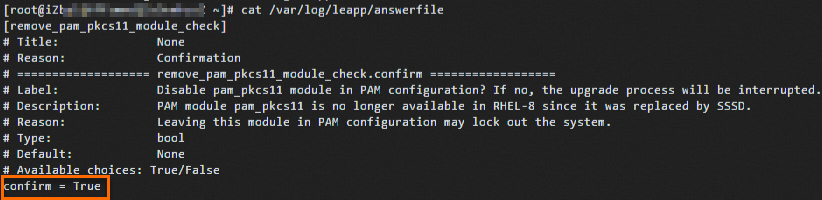
-
-
high : problèmes à haut risque. Bien qu'ils ne bloquent pas directement la mise à niveau, il est recommandé de les résoudre avant ou après l'opération pour éviter des anomalies post-migration.
-
-
medium : problèmes à risque moyen. Ils n'empêchent pas directement la mise à niveau, mais leur résolution est recommandée avant ou après l'opération pour éliminer les risques potentiels.
-
low : problèmes à faible risque. Leur impact sur la mise à niveau ou le fonctionnement du système est mineur. Nous vous recommandons toutefois de les résoudre pour assurer la stabilité du système.
-
info : messages informatifs. Généralement, ces éléments n'affectent ni la mise à niveau ni le fonctionnement du système. Consultez le rapport pour prendre connaissance des changements effectués.
-
-
-
Mettez à niveau RHEL 7 vers RHEL 8.
-
Pour migrer vers la dernière version de RHEL 8, exécutez :
leapp upgrade --no-rhsm -
Pour cibler une version spécifique de RHEL 8 (par exemple, une migration de RHEL 7 vers RHEL 8.8), utilisez :
leapp upgrade --no-rhsm --target 8.8
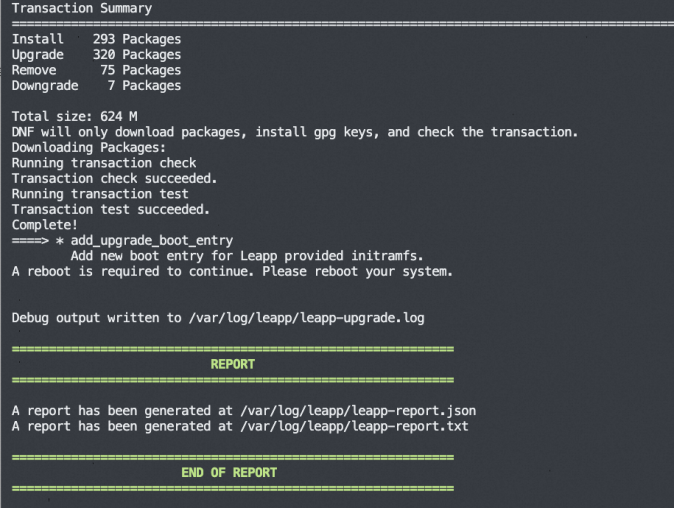
La sortie de commande suivante indique que la mise à niveau est terminée.
-
-
Redémarrez l'instance ECS en exécutant :
reboot -
Vérifiez le résultat de la mise à niveau.
Exécutez la commande
cat /etc/redhat-releasepour confirmer la version du système d'exploitation.Consultez les journaux ou le rapport de mise à niveau.
Assurez-vous que vos applications métier fonctionnent correctement sous RHEL 8.
-
(Si nécessaire) Configurez le dépôt logiciel RHEL 8 en exécutant les commandes suivantes.
Après la mise à niveau, le fichier
/etc/dnf/vars/releaseverest modifié par défaut pour spécifier la version de RHEL 8 utilisée précédemment. Par exemple, l'adresse du dépôt RHEL 8 est définie surhttps://xxxx/8.8/xxx, limitant l'accès aux packages RHEL 8.8 uniquement. Si vous souhaitez accéder automatiquement aux packages de la dernière version mineure de RHEL 8, supprimez le fichier de configuration releasever et reconstruisez le cache des métadonnées. Vous bénéficierez ainsi des derniers correctifs de sécurité et mises à jour fonctionnelles.rm -f /etc/dnf/vars/releasever dnf clean all && dnf makecacheUne fois ces commandes exécutées, l'adresse du dépôt RHEL 8 est mise à jour vers
https://xxxx/8/xxx. Le système d'exploitation peut alors obtenir automatiquement les derniers correctifs de sécurité et mises à jour fonctionnelles de RHEL 8, garantissant ainsi sa pertinence.
Mise à niveau de RHEL 8 vers RHEL 9
Bien que RHEL 8 soit toujours en phase de support complet (Full Support), vous pouvez migrer vers RHEL 9 pour profiter des dernières fonctionnalités, de l'adaptation matérielle améliorée et du support à long terme.
Prérequis
L'instance ECS cible doit être compatible avec RHEL 9. Pour plus d'informations, consultez la page Red Hat Enterprise Linux Technology Capabilities and Limits.
-
L'instance ECS utilise une image publique RHEL 8 achetée auprès d'Alibaba Cloud (incluant une licence RHEL 8) ou une image RHEL 8 importée dans Alibaba Cloud associée à une licence Alibaba Cloud RHEL 8 achetée séparément.
RemarqueUne licence Alibaba Cloud RHEL vous accorde les droits légaux nécessaires pour accéder aux logiciels RHEL, aux mises à jour de sécurité et au support technique lors de l'utilisation de RHEL sur Alibaba Cloud.
Si vous avez acheté le système d'exploitation RHEL 8 directement auprès de Red Hat, rendez-vous sur le site web de Red Hat pour connaître la procédure de mise à niveau de RHEL 8 vers RHEL 9.
Procédure
Avant de mettre à niveau RHEL 8 vers RHEL 9, prenez conscience des risques associés et créez des snapshots pour sauvegarder vos données. Cette précaution garantit la restauration des données en cas de problème durant la mise à niveau.
-
Connectez-vous à l'instance ECS exécutant RHEL 8 en tant qu'utilisateur root.
Pour plus d'informations, consultez la rubrique Utilisation de Workbench pour se connecter à une instance Linux via SSH.
ImportantLa mise à niveau implique des modifications des fichiers de configuration système et des bibliothèques. Les autorisations root sont requises pour assurer le bon déroulement de l'opération.
-
Exécutez la commande suivante pour vérifier si l'instance ECS dispose d'une licence Alibaba Cloud RHEL 8 :
rpm -qa |grep aliyunSi aucune information n'est renvoyée, l'instance ECS ne possède pas de licence Alibaba Cloud RHEL 8. Dans ce cas, achetez une licence avant de mettre à niveau le système d'exploitation.
-
Si la sortie de commande contient une version mineure, telle que
rhel8.6, soumettez un ticket pour obtenir et installer le dernier package Red Hat Package Manager (RPM) avant de migrer vers RHEL 9. Remarque
Pour exécuter un système d'exploitation RHEL sur Alibaba Cloud, celui-ci doit accéder au dépôt logiciel Red Hat via l'infrastructure Alibaba Cloud Red Hat Update Infrastructure (RHUI). Si une version mineure, telle que
aliyun_rhel8.6-2.0-1.noarch, est installée, le système pourrait ne pas parvenir à se connecter à RHUI, l'empêchant ainsi d'obtenir les mises à jour logicielles ou de migrer vers une nouvelle version. -
Si la sortie de commande contient des informations de licence, telles que
aliyun_rhui_rhel8-2.0-3.x86_64, l'instance ECS dispose bien d'une licence Alibaba Cloud RHEL 8. Vous pouvez alors poursuivre les étapes suivantes.
-
Préparez le système d'exploitation RHEL 8 pour la mise à niveau.
-
Exécutez les commandes ci-dessous pour mettre à jour le système d'exploitation vers la dernière version disponible dans le dépôt actuel. Cela inclut les correctifs pour les vulnérabilités connues, les bugs et les risques de sécurité. Redémarrez ensuite le système pour appliquer les modifications :
yum -y update reboot -
Installez l'utilitaire Leapp sur le système d'exploitation RHEL en exécutant la commande suivante :
yum -y install leapp leapp-rhui-alibaba --enablerepo="*" -
Vérifiez l'installation de l'utilitaire Leapp avec la commande suivante :
leapp --versionSi la sortie ressemble à
leapp version xxx, l'utilitaire Leapp est correctement installé.
-
-
Effectuez une vérification préalable à la mise à niveau.
En raison des différences entre les versions de RHEL, il est impératif d'utiliser l'utilitaire Leapp pour réaliser une vérification avant la mise à niveau. Vous pourrez consulter les résultats et ajuster les configurations selon les recommandations fournies.
-
Lancez la vérification préalable.
-
Pour préparer la mise à niveau vers la dernière version de RHEL 9, exécutez :
leapp preupgrade --no-rhsm -
Pour cibler une version spécifique de RHEL 9 (par exemple, une migration de RHEL 8 vers RHEL 9.4), utilisez :
leapp preupgrade --no-rhsm --target 9.4RemarquePour afficher les versions de RHEL 9 prises en charge, exécutez la commande
leapp preupgrade -h.
-
-
Consultez les résultats de la vérification préalable.
Les journaux de vérification préalable de Leapp sont stockés dans les fichiers suivants :
/var/log/leapp/leapp-preupgrade.log : contient les journaux de l'utilitaire Leapp.
/var/log/leapp/leapp-report.txt : contient le rapport de vérification au format texte.
/var/log/leapp/leapp-report.json : contient le rapport de vérification au format JSON.
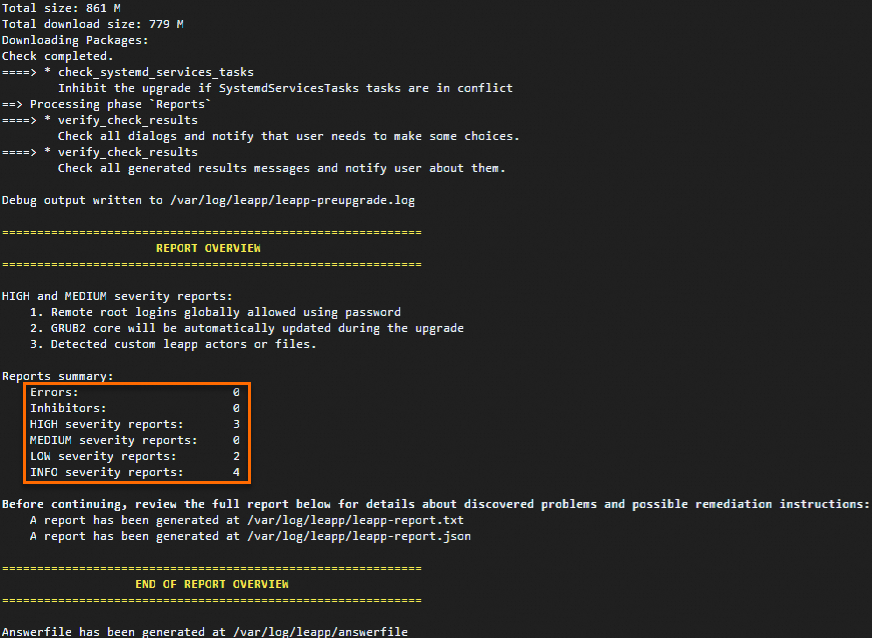
En cas d'échec de la vérification, les éléments problématiques s'affichent comme illustré ci-dessous.
-
(Si nécessaire) Résolvez les problèmes détectés avant la mise à niveau.
Examinez le fichier journal
/var/log/leapp/leapp-report.txtpour identifier les problèmes et appliquez les solutions suggérées par l'utilitaire Leapp. La section suivante détaille certains problèmes courants classés par niveau de risque.-
high : problèmes à haut risque. Bien qu'ils ne bloquent pas directement la mise à niveau, il est recommandé de les résoudre avant ou après l'opération pour éviter des anomalies post-migration.
-
-
low : problèmes à faible risque. Leur impact sur le processus de mise à niveau ou le fonctionnement du système est mineur. Nous vous recommandons toutefois de les résoudre pour assurer la stabilité du système.
-
info : messages informatifs. Généralement, ces éléments n'affectent ni la mise à niveau ni le fonctionnement du système. Consultez le rapport pour prendre connaissance des changements effectués.
-
-
-
Mettez à niveau RHEL 8 vers RHEL 9.
-
Pour migrer vers la dernière version de RHEL 9, exécutez :
leapp upgrade --no-rhsm -
Pour cibler une version spécifique de RHEL 9 (par exemple, une migration de RHEL 8 vers RHEL 9.4), utilisez :
leapp upgrade --no-rhsm --target 9.4
La sortie de commande suivante indique que la mise à niveau est terminée.

-
-
Redémarrez l'instance ECS en exécutant :
reboot -
Vérifiez le résultat de la mise à niveau.
Exécutez la commande
cat /etc/redhat-releasepour confirmer la version du système d'exploitation.Consultez les journaux ou le rapport de mise à niveau.
Assurez-vous que vos applications métier fonctionnent correctement sous RHEL 9.
-
(Si nécessaire) Configurez le dépôt logiciel RHEL 9 en exécutant les commandes suivantes.
Après la mise à niveau, le fichier
/etc/dnf/vars/releaseverest modifié par défaut pour spécifier la version de RHEL 9 utilisée précédemment. Par exemple, l'adresse du dépôt RHEL 9 est définie surhttps://xxxx/9.4/xxx, limitant l'accès aux packages RHEL 9.4 uniquement. Si vous souhaitez accéder automatiquement aux packages de la dernière version mineure de RHEL 9, supprimez le fichier de configuration releasever et reconstruisez le cache des métadonnées. Vous bénéficierez ainsi des derniers correctifs de sécurité et mises à jour fonctionnelles.rm -f /etc/dnf/vars/releasever dnf clean all && dnf makecacheUne fois ces commandes exécutées, l'adresse du dépôt RHEL 9 est mise à jour vers
https://xxxx/9/xxx. Le système d'exploitation peut alors obtenir automatiquement les derniers correctifs de sécurité et mises à jour fonctionnelles de RHEL 9, garantissant ainsi sa pertinence.
Références
Vous pouvez également migrer de RHEL 8 vers RHEL 9 à l'aide de Server Migration Center (SMC). Pour plus d'informations, consultez la rubrique Migration d'un système d'exploitation Linux.
Pour plus d'informations sur RHEL, consultez la page Red Hat Enterprise Linux.
Pour répondre aux questions fréquentes concernant la phase Extended Life de RHEL 7, consultez la documentation FAQ sur le site web de Red Hat.