Comprenez les phases du cycle de vie de RHEL et atténuez les risques liés au passage de RHEL 7 à la phase Extended Life en effectuant une mise à niveau ou en souscrivant à un abonnement ELS.
Aperçu du cycle de vie de RHEL
Red Hat Enterprise Linux (RHEL) est un système d'exploitation Linux open source de qualité entreprise, largement utilisé dans les environnements de serveurs et de centres de données. Pour plus d'informations, consultez la page Cycle de vie de Red Hat Enterprise Linux.
Les images publiques RHEL sur Alibaba Cloud proviennent de Red Hat, le support technique étant assuré conjointement par Alibaba Cloud et Red Hat. Le 30 juin 2024, RHEL 7 est passé de la phase Maintenance Support à la phase Extended Life pour une durée de quatre ans. Le tableau suivant présente les différentes phases du cycle de vie de RHEL.
|
Version |
Date de publication |
Phase Mainstream Support |
Extended Support Date de fin |
||
|
Full Support Date de fin |
Maintenance Support 1 Date de fin |
Maintenance Support 2 Date de fin |
|||
|
Date de fin de Maintenance Support |
|||||
|
Red Hat 10 |
2025-05-20 |
2030-05-31 |
2035-05-31 |
2038-05-31 |
|
|
Red Hat 9 |
2022-05-18 |
2027-05-31 |
2032-05-31 |
2035-05-31 |
|
|
Red Hat 8 |
2019-05-7 |
2024-05-31 |
2029-05-31 |
2032-05-31 |
|
|
Red Hat 7 |
2014-06-10 |
2019-08-06 |
2020-08-06 |
2024-06-30 |
2029-05-31 |
|
Red Hat 6 |
2010-11-10 |
2016-05-10 |
2017-05-10 |
2020-11-30 |
2024-06-30 |
|
Red Hat 5 |
2007-03-15 |
2013-01-08 |
2014-01-31 |
2017-03-31 |
2020-11-30 |
|
Red Hat 4 |
2005-02-14 |
2009-03-31 |
2011-02-16 |
2012-02-29 |
2017-03-31 |
Impacts de la phase Extended Life de RHEL 7
Durant la phase Extended Life, Red Hat ne fournit plus de correctifs de vulnérabilités, de patches de sécurité, de prise en charge matérielle ni d'analyse des causes racines pour RHEL 7. Le support se limite aux installations existantes.
Solutions recommandées
Évaluez l'impact en fonction de vos besoins métier. Les applications programmées pour être mises hors service peuvent ignorer cet événement. Le risque est gérable pour les applications sur réseau privé. En revanche, les applications exposées à Internet qui exigent une stabilité et une sécurité élevées doivent évaluer les risques de fin de service et élaborer un plan d'action.
Pour les nouveaux services
N'utilisez pas d'images RHEL 7 pour créer de nouvelles instances ECS. Choisissez plutôt un système d'exploitation en phase de support principal, tel que RHEL 8 ou RHEL 9.
Pour les applications existantes
À court terme : souscrivez à un abonnement ELS pour RHEL 7 afin de continuer à recevoir des mises à jour de sécurité et des correctifs de bogues.
À long terme : effectuez une mise à niveau vers une version ultérieure (recommandé). Réalisez une mise à niveau sur place de RHEL 7 vers RHEL 8, ou de RHEL 8 vers RHEL 9, en utilisant votre abonnement RHEL 7 existant. Les versions plus récentes offrent des mises à jour de sécurité supplémentaires, de nouvelles fonctionnalités ainsi qu'une compatibilité matérielle et logicielle élargie.
Mise à niveau vers une version ultérieure
Une mise à niveau sur place permet de faire évoluer votre système RHEL d'une version majeure à une autre (par exemple, de RHEL 7 à RHEL 8) sans réinstallation complète. Elle conserve vos applications, configurations et données existantes tout en garantissant la continuité des mises à jour de sécurité et du support technique.
Red Hat propose l'outil Leapp pour les mises à niveau sur place, avec des vérifications préalables. Vous pouvez effectuer la mise à niveau en vous connectant à distance à une instance ECS.
Pour un système RHEL 7 issu d'une image Alibaba Cloud Marketplace (avec un abonnement RHEL 7) ou d'une image RHEL 7 importée soi-même avec un abonnement Alibaba Cloud, consultez la rubrique Mise à niveau de RHEL 7 vers RHEL 8.
Pour un système RHEL 7 dont l'abonnement a été acheté directement auprès de Red Hat, reportez-vous à la documentation Upgrading from RHEL 7 to RHEL 8.
Souscription à un abonnement Extended Life Cycle Support (ELS)
Le module complémentaire RHEL Extended Life Cycle Support (ELS) fournit des correctifs de sécurité critiques et des correctifs de bogues urgents durant la phase Extended Life. L'offre ELS s'applique uniquement à RHEL 7.9 et reste valable jusqu'au 30 juin 2028. Pour acheter l'offre ELS RHEL 7 sur Alibaba Cloud, consultez la rubrique Acheter une licence logicielle pour une instance ECS.
Tarification du module complémentaire RHEL 7 ELS :
1 à 8 vCPU : abonnement mensuel (5,24 USD par vCPU/mois), abonnement annuel (54,52 USD par vCPU/an) et paiement à l'utilisation (0,0084 USD par vCPU/heure).
9 à 127 vCPU : abonnement mensuel (3,93 USD par vCPU/mois), abonnement annuel (40,89 USD par vCPU/an) et paiement à l'utilisation (0,006 USD par vCPU/heure).
128 vCPU ou plus : abonnement mensuel (3,41 USD par vCPU/mois), abonnement annuel (35,44 USD par vCPU/an) et paiement à l'utilisation (0,0048 USD par vCPU/heure).
FAQ
Après le passage de RHEL 7 à la phase ELS, dois-je obligatoirement souscrire à un abonnement RHEL ELS Add-on pour mes instances RHEL 7 ?
Après le passage de RHEL 7 à la phase ELS, mes instances seront-elles arrêtées si je ne souscris pas à un abonnement RHEL ELS Add-on ?
Après le passage de RHEL 7 à la phase ELS, puis-je renouveler normalement mes instances si je ne souscris pas à un abonnement RHEL ELS Add-on ?
Après le passage de RHEL 7 à la phase ELS, continuerai-je à payer des frais de licence pour les images RHEL ?
Comment effectuer une mise à niveau de RHEL 7 vers RHEL 8 ?
Si votre application doit rester sur RHEL 7.9, commencez par souscrire à un abonnement Alibaba Cloud RHEL ELS Add-On afin de continuer à recevoir des mises à jour de sécurité et des correctifs de bogues. Consultez la rubrique Souscription à un abonnement Extended Life Cycle Support (ELS).
L'instance RHEL respecte les Capacités et limites technologiques de Red Hat Enterprise Linux.
-
Votre instance RHEL est un système RHEL 7 issu d'une image publique Alibaba Cloud (avec un abonnement RHEL 7) ou d'un système RHEL 7 importé soi-même avec un abonnement RHEL 7 Alibaba Cloud.
RemarqueUn abonnement RHEL Alibaba Cloud fournit un accès sous licence au logiciel, aux mises à jour de sécurité et au support technique pour RHEL sur Alibaba Cloud.
Pour un système RHEL dont l'abonnement a été acheté directement auprès de Red Hat, reportez-vous à la documentation Upgrading from RHEL 7 to RHEL 8.
Sauvegardez vos données en créant un snapshot afin d'éviter toute perte de données en cas d'échec de la mise à niveau. Consultez la rubrique Créer un snapshot.
-
Connectez-vous à l'instance ECS en tant qu'utilisateur root.
Consultez la rubrique Se connecter à une instance Linux à l'aide de Workbench.
ImportantDes autorisations root sont requises pour la mise à niveau.
-
Vérifiez si votre instance RHEL utilise un abonnement RHEL Alibaba Cloud.
rpm -q client-rhel7Si aucune réponse n'est renvoyée, votre système n'utilise pas d'abonnement RHEL Alibaba Cloud. Commencez par acheter un abonnement, puis effectuez la mise à niveau.
-
Si une réponse similaire à
client-rhel7-3.0-1.el7_9.noarchest renvoyée, votre système utilise un abonnement RHEL Alibaba Cloud. Procédez à la mise à niveau.
-
Préparez l'environnement de mise à niveau.
-
Mettez à jour le système RHEL vers la dernière version et redémarrez-le.
yum -y update reboot -
Installez l'outil de mise à niveau Leapp.
yum -y install leapp leapp-rhui-alibaba --enablerepo="*" -
Vérifiez que Leapp est installé.
leapp --versionUne réponse similaire à
leapp version xxxconfirme que Leapp est installé.
-
-
Effectuez une vérification préalable à la mise à niveau.
Les configurations système varient. Utilisez l'outil Leapp pour exécuter une vérification préalable et résoudre les problèmes signalés avant de procéder à la mise à niveau.
-
Lancez la vérification préalable.
-
Vérification préalable vers la dernière version de RHEL 8.
leapp preupgrade --no-rhsm -
Vérification préalable vers une version cible spécifique. Par exemple, mise à niveau de RHEL 7 vers RHEL 8.8.
leapp preupgrade --no-rhsm --target 8.8RemarqueExécutez
leapp preupgrade -hpour afficher les versions cibles prises en charge.
-
-
Consultez les résultats de la vérification préalable.
Journaux de vérification préalable de Leapp :
/var/log/leapp/leapp-preupgrade.log : Journaux de l'outil Leapp
/var/log/leapp/leapp-report.txt : Rapport de vérification préalable au format texte
/var/log/leapp/leapp-report.json : Rapport de vérification préalable au format JSON
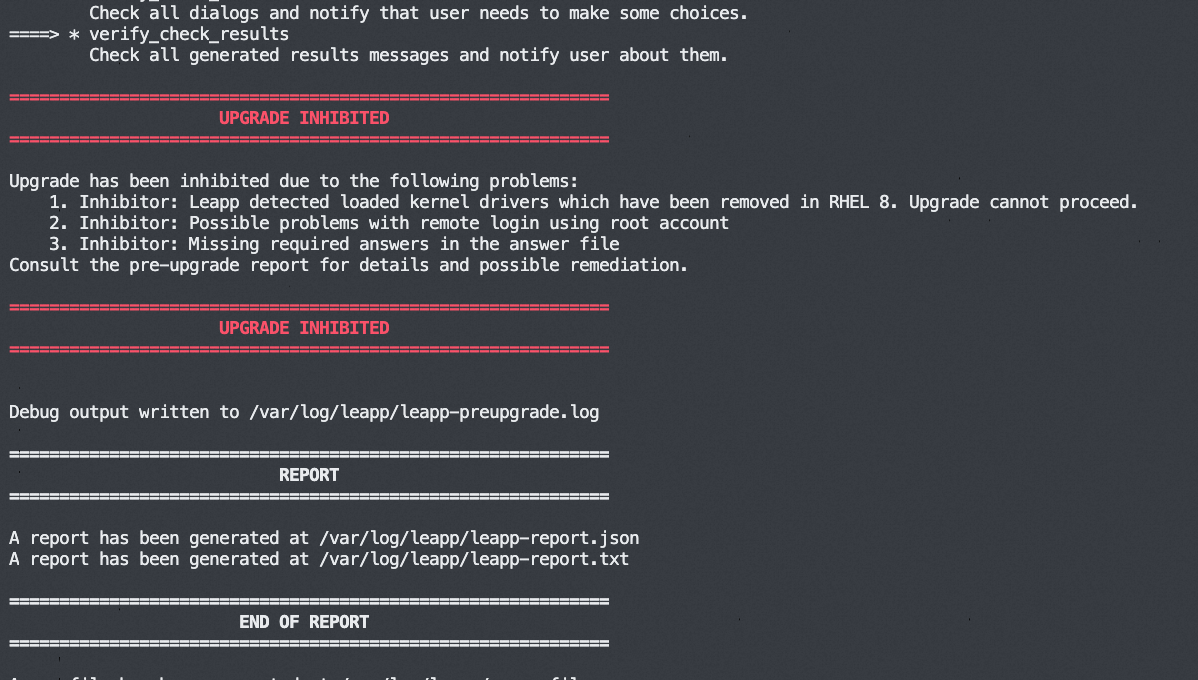
En cas d'échec de la vérification préalable, les éléments ayant échoué s'affichent :
-
(Le cas échéant) Traitez les erreurs de vérification préalable.
Consultez
/var/log/leapp/leapp-report.txtpour identifier les messages d'erreur et résolvez-les selon les suggestions de l'outil Leapp. Voici les erreurs courantes classées par niveau de risque :-
high (inhibitor) : Bloque la mise à niveau. Doit être résolu avant de poursuivre.
-
-
-
-
Risk Factor: high (inhibitor)
Title: Missing required answers in the answer file
Summary: One or more sections in answerfile are missing user choices: remove_pam_pkcs11_module_check.confirm
For more information consult https://leapp.readthedocs.io/en/latest/dialogs.html
Remediation: [hint] Please register user choices with leapp answer cli command or by manually editing the answerfile.
[command] leapp answer --section remove_pam_pkcs11_module_check.confirm=True
Solution : Supprimez le module pam non pris en charge. Confirmez la suppression dans le fichier
/var/log/leapp/answerfileen définissantconfirmsurTrue:leapp answer --section remove_pam_pkcs11_module_check.confirm=True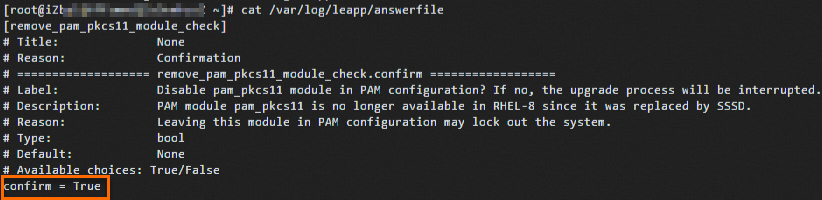
-
-
high : Ne bloque pas la mise à niveau mais doit être résolu avant ou après celle-ci.
-
-
medium : Ne bloque pas la mise à niveau mais devrait être résolu pour éviter des problèmes potentiels.
-
low : Impact mineur. Devrait être résolu pour assurer un fonctionnement stable.
-
info : Informationnel. Aucune action requise. Consultez le rapport pour comprendre les changements lors de la mise à niveau.
-
-
-
Effectuez la mise à niveau.
-
Mise à niveau vers la dernière version de RHEL 8.
leapp upgrade --no-rhsm -
Mise à niveau vers une version cible spécifique. Par exemple, mise à niveau de RHEL 7 vers RHEL 8.8.
leapp upgrade --no-rhsm --target 8.8
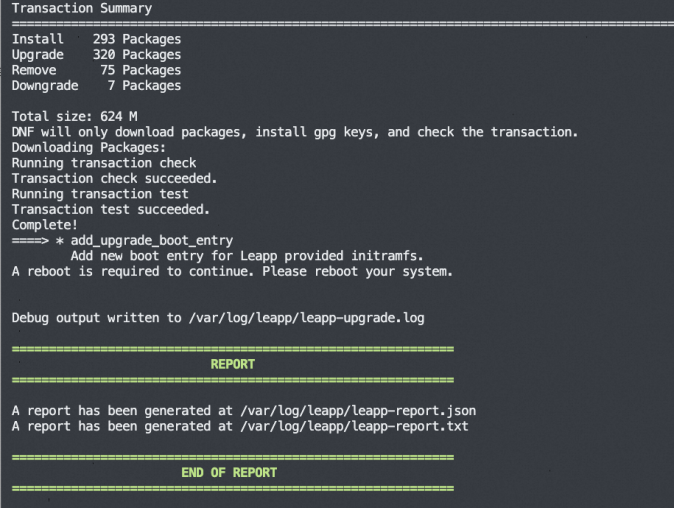
Une mise à niveau réussie se présente comme suit :
-
-
Redémarrez l'instance pour démarrer sur le nouveau système.
reboot -
Vérifiez le résultat de la mise à niveau.
Exécutez la commande
cat /etc/redhat-releasepour vérifier si la version du système a été mise à jour.Consultez les journaux d'exécution ou les rapports de mise à niveau pour détecter d'éventuelles erreurs.
Vérifiez que votre application fonctionne correctement sur le système RHEL 8.
-
(Le cas échéant) Configurez la source RHEL.
Après la mise à niveau Leapp, le fichier
/etc/dnf/vars/releaseververrouille le système sur une version mineure spécifique. Par exemple, RHEL 8.8 pointe vershttps://xxxx/8.8/xxx. Pour accéder aux derniers packages RHEL 8, supprimez le fichier releasever et reconstruisez le cache des métadonnées.rm -f /etc/dnf/vars/releasever dnf clean all && dnf makecacheLa source du référentiel est mise à jour vers
https://xxxx/8/xxx, permettant un accès automatique aux derniers correctifs de sécurité et mises à jour de fonctionnalités de RHEL 8.
Comment effectuer une mise à niveau de RHEL 8 vers RHEL 9 ?
L'instance RHEL respecte les Capacités et limites technologiques de Red Hat Enterprise Linux.
-
Votre instance RHEL est un système RHEL 8 issu d'une image publique Alibaba Cloud (avec un abonnement RHEL 8) ou d'un système RHEL 8 importé soi-même avec un abonnement RHEL 8 Alibaba Cloud.
RemarqueUn abonnement RHEL Alibaba Cloud fournit un accès sous licence au logiciel, aux mises à jour de sécurité et au support technique pour RHEL sur Alibaba Cloud.
Pour un système RHEL dont l'abonnement a été acheté directement auprès de Red Hat, reportez-vous à la documentation Upgrading from RHEL 8 to RHEL 9.
Sauvegardez vos données en créant un snapshot afin d'éviter toute perte de données en cas d'échec de la mise à niveau. Consultez la rubrique Créer un snapshot.
-
Connectez-vous à l'instance ECS en tant qu'utilisateur root.
Consultez la rubrique Se connecter à une instance Linux à l'aide de Workbench.
ImportantDes autorisations root sont requises pour la mise à niveau.
-
Vérifiez si votre instance RHEL utilise un abonnement RHEL Alibaba Cloud.
rpm -qa |grep aliyunSi aucune réponse n'est renvoyée, votre système n'utilise pas d'abonnement RHEL Alibaba Cloud. Commencez par acheter un abonnement, puis effectuez la mise à niveau.
-
Si la réponse contient une version mineure, telle que
rhel8.6, soumettez un ticket pour obtenir le dernier package RPM, installez-le, puis effectuez la mise à niveau. Remarque
Lors de l'exécution de RHEL sur Alibaba Cloud, le système accède aux référentiels logiciels de Red Hat via le service RHUI d'Alibaba Cloud. Un package spécifique à une version mineure, tel que
aliyun_rhel8.6-2.0-1.noarch, peut empêcher les connexions RHUI, bloquant ainsi les mises à jour et les mises à niveau logicielles. -
Si un package d'abonnement similaire à
aliyun_rhui_rhel8-2.0-3.x86_64est renvoyé, votre système utilise un abonnement RHEL Alibaba Cloud. Procédez à la mise à niveau.
-
Préparez l'environnement de mise à niveau.
-
Mettez à jour le système RHEL vers la dernière version et redémarrez-le.
yum -y update reboot -
Installez l'outil de mise à niveau Leapp.
yum -y install leapp leapp-rhui-alibaba --enablerepo="*" -
Vérifiez que Leapp est installé.
leapp --versionUne réponse similaire à
leapp version xxxconfirme que Leapp est installé.
-
-
Effectuez une vérification préalable à la mise à niveau.
Les configurations système varient. Utilisez l'outil Leapp pour exécuter une vérification préalable et résoudre les problèmes signalés avant de procéder à la mise à niveau.
-
Lancez la vérification préalable.
-
systemctl stop systemd-resolved systemctl disable systemd-resolved -
Vérification préalable vers la dernière version de RHEL 9.
leapp preupgrade --no-rhsm -
Vérification préalable vers une version cible spécifique. Par exemple, mise à niveau de RHEL 8 vers RHEL 9.4.
leapp preupgrade --no-rhsm --target 9.4RemarqueExécutez
leapp preupgrade -hpour afficher les versions cibles prises en charge.
-
-
Consultez les résultats de la vérification préalable.
Journaux de vérification préalable de Leapp :
/var/log/leapp/leapp-preupgrade.log : Journaux de l'outil Leapp
/var/log/leapp/leapp-report.txt : Rapport de vérification préalable au format texte
/var/log/leapp/leapp-report.json : Rapport de vérification préalable au format JSON
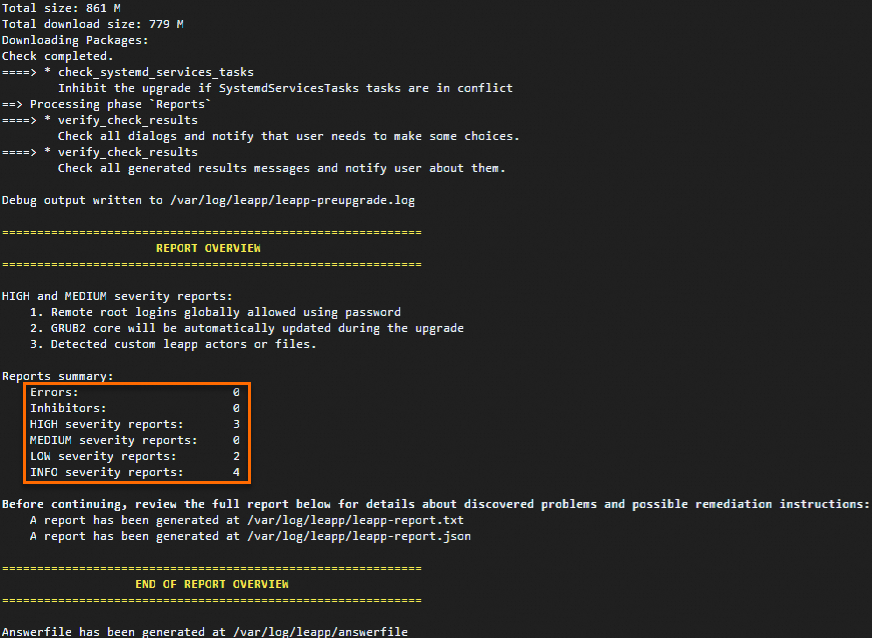
En cas d'échec de la vérification préalable, les éléments ayant échoué s'affichent :
-
(Le cas échéant) Traitez les erreurs de vérification préalable.
Consultez
/var/log/leapp/leapp-report.txtpour identifier les messages d'erreur et résolvez-les selon les suggestions de l'outil Leapp. Voici les erreurs courantes classées par niveau de risque :-
high : Ne bloque pas la mise à niveau mais doit être résolu avant ou après celle-ci.
-
-
low : Impact mineur. Devrait être résolu pour assurer un fonctionnement stable.
-
info : Informationnel. Aucune action requise. Consultez le rapport pour comprendre les changements lors de la mise à niveau.
-
-
-
Effectuez la mise à niveau.
-
Mise à niveau vers la dernière version de RHEL 9.
leapp upgrade --no-rhsm -
Mise à niveau vers une version cible spécifique. Par exemple, mise à niveau de RHEL 8 vers RHEL 9.4.
leapp upgrade --no-rhsm --target 9.4
Une mise à niveau réussie se présente comme suit :

-
-
Redémarrez l'instance pour démarrer sur le nouveau système.
reboot -
Vérifiez le résultat de la mise à niveau.
Exécutez la commande
cat /etc/redhat-releasepour vérifier si la version du système a été mise à jour.Consultez les journaux d'exécution ou les rapports de mise à niveau pour détecter d'éventuelles erreurs.
Vérifiez que votre application fonctionne correctement sur le système RHEL 9.
-
(Le cas échéant) Configurez la source RHEL.
Après la mise à niveau Leapp, le fichier
/etc/dnf/vars/releaseververrouille le système sur une version mineure spécifique. Par exemple, RHEL 9.4 pointe vershttps://xxxx/9.4/xxx. Pour accéder aux derniers packages RHEL 9, supprimez le fichier releasever et reconstruisez le cache des métadonnées.rm -f /etc/dnf/vars/releasever dnf clean all && dnf makecacheLa source du référentiel est mise à jour vers
https://xxxx/9/xxx, permettant un accès automatique aux derniers correctifs de sécurité et mises à jour de fonctionnalités de RHEL 9.
Comment effectuer une mise à niveau de RHEL 9 vers RHEL 10 ?
Sauvegardez vos données en créant un snapshot afin d'éviter toute perte de données en cas d'échec de la mise à niveau. Consultez la rubrique Créer un snapshot.
-
Connectez-vous à l'instance ECS en tant qu'utilisateur root. Consultez la rubrique Se connecter à une instance Linux à l'aide de Workbench.
ImportantDes autorisations root sont requises pour la mise à niveau.
Vérifiez si votre instance RHEL utilise l'abonnement RHEL Alibaba Cloud :
-
Exécutez
rpm -qa |grep aliyunpour vérifier si votre instance RHEL utilise un abonnement RHEL Alibaba Cloud. Si un package d'abonnement similaire àaliyun_rhui_rhel9-2.0-1.x86_64est renvoyé, votre système utilise un abonnement RHEL Alibaba Cloud. Procédez à la mise à niveau.Si aucune réponse n'est renvoyée, votre système n'utilise pas d'abonnement RHEL Alibaba Cloud. Commencez par acheter une licence logicielle pour une instance ECS, puis effectuez la mise à niveau.
-
Préparez l'environnement de mise à niveau.
-
Mettez à jour le système RHEL vers la dernière version et redémarrez-le.
yum -y update reboot -
Installez l'outil de mise à niveau Leapp.
yum -y install leapp leapp-rhui-alibaba --enablerepo="*" -
Vérifiez que Leapp est installé. Si une réponse similaire à
leapp version xxxest renvoyée, Leapp est installé.leapp --version
-
-
Effectuez une vérification préalable à la mise à niveau.
Les configurations système varient. Utilisez l'outil Leapp pour exécuter une vérification préalable et résoudre les problèmes signalés avant de procéder à la mise à niveau.
-
Vérification préalable vers la dernière version de RHEL 10.
leapp preupgrade --no-rhsmRemarqueExécutez
leapp preupgrade -hpour afficher les versions cibles prises en charge. -
Consultez les résultats de la vérification préalable.
Journaux de vérification préalable de Leapp :
/var/log/leapp/leapp-preupgrade.log : Journaux de l'outil Leapp.
/var/log/leapp/leapp-report.txt : Rapport de vérification préalable au format texte.
/var/log/leapp/leapp-report.json : Rapport de vérification préalable au format JSON.
En cas d'échec de la vérification préalable, les éléments spécifiques ayant échoué s'affichent comme illustré dans la figure suivante.
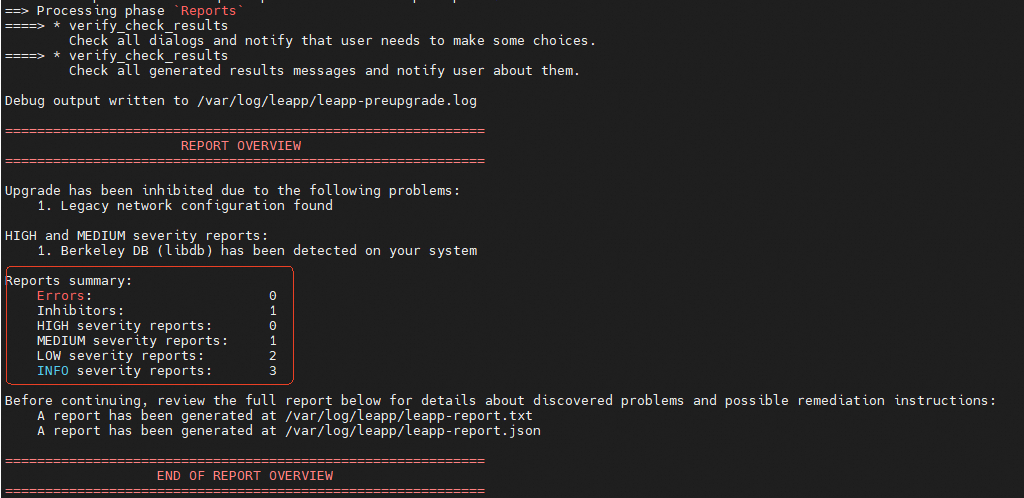 Consultez le fichier journal pour identifier les messages d'erreur et résolvez-les selon les recommandations de Leapp. Résolvez toutes les erreurs de niveau inhibiteur relatives aux cartes réseau (NIC), faute de quoi le réseau pourrait devenir indisponible après la mise à niveau.
Si l'erreur de niveau inhibiteur
"title": "Legacy network configuration found"est signalée, exécutez la commande suggérée, telle quenmcli connection migrate /etc/sysconfig/network-scripts/ifcfg-eth0. Sinon, le réseau pourrait devenir indisponible après la mise à niveau.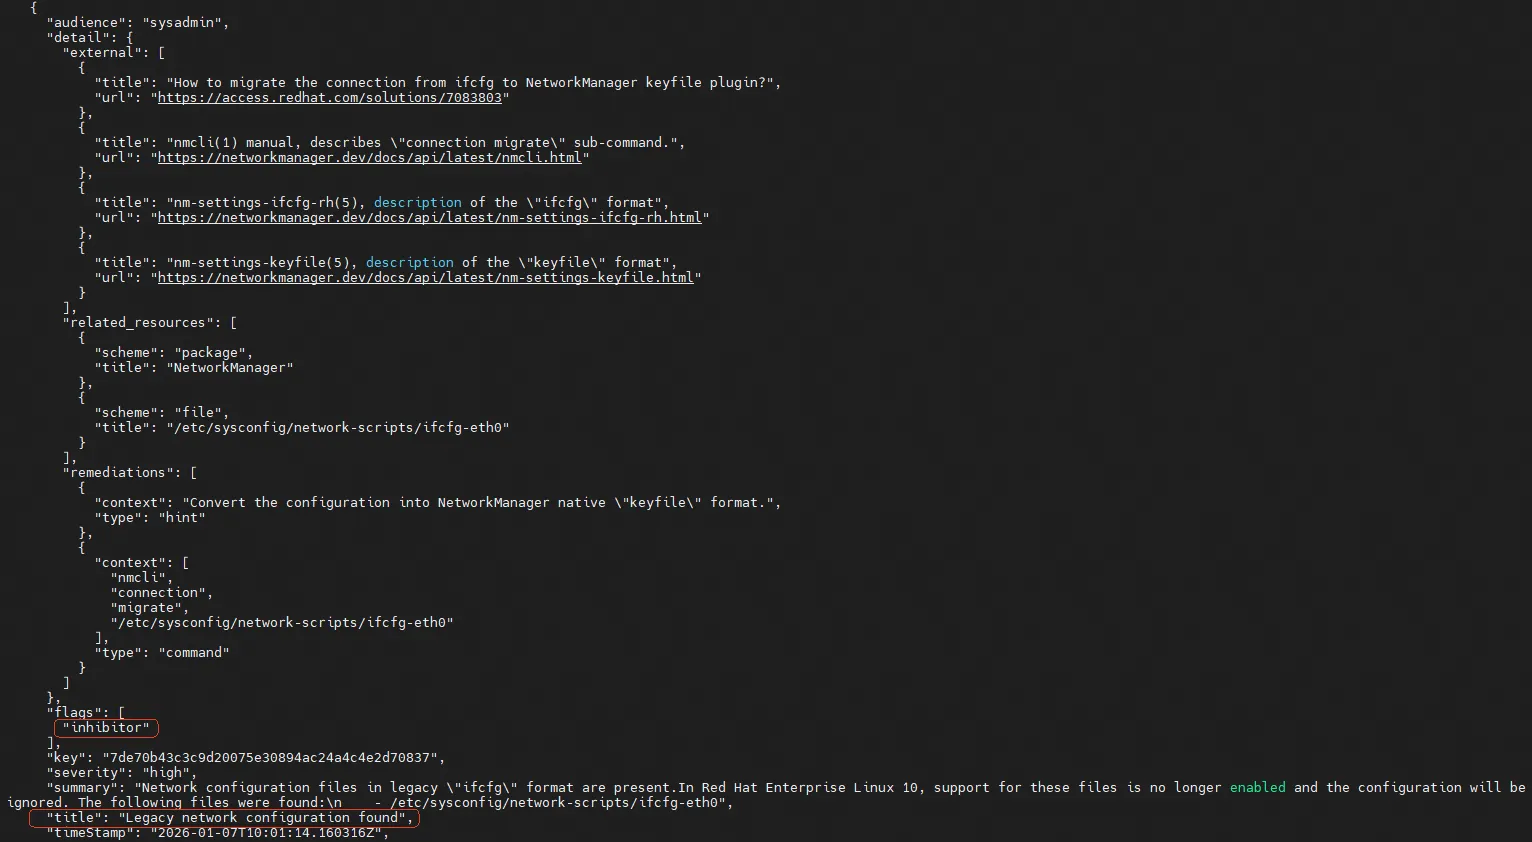
-
(Le cas échéant) Traitez les erreurs de vérification préalable.
Consultez /var/log/leapp/leapp-report.txt pour identifier les messages d'erreur et résolvez-les selon les suggestions de Leapp. Voici les erreurs courantes classées par niveau de risque :
-
high : Ne bloque pas la mise à niveau mais doit être résolu avant ou après celle-ci.
Cas 1 : Des acteurs ou fichiers Leapp personnalisés ont été détectés.
Cas 2 : La configuration GRUB2 sera automatiquement mise à jour durant la mise à niveau.
-
low : Impact mineur. Devrait être résolu pour assurer un fonctionnement stable.
Cas : SELinux sera défini en mode permissive.
Cas : Certains référentiels du système cible sont exclus.
-
-
-
Effectuez la mise à niveau. La figure suivante indique une mise à niveau réussie.
leapp upgrade --no-rhsm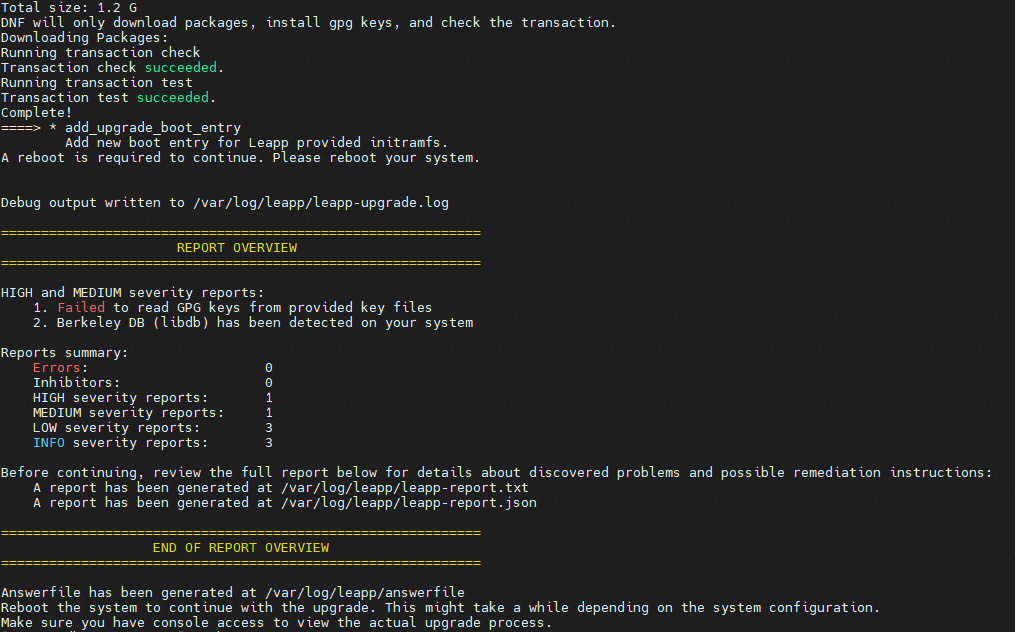
Exécutez la commande
rebootpour redémarrer l'instance et démarrer sur le nouveau système.-
Vérifiez le résultat de la mise à niveau.
Exécutez la commande
cat /etc/redhat-releasepour vérifier si la version du système a été mise à jour.Consultez les journaux d'exécution ou les rapports de mise à niveau pour détecter d'éventuelles erreurs.
Surveillez vos services sur le système RHEL 9 pour vérifier leur bon fonctionnement.
-
(Le cas échéant) Configurez la source RHEL.
Après la mise à niveau Leapp, le fichier
/etc/dnf/vars/releaseververrouille le système sur une version mineure spécifique. Par exemple, RHEL 10.1 pointe vershttps://xxxx/10.1/xxx. Pour accéder aux derniers packages RHEL 10, supprimez le fichier releasever et reconstruisez le cache des métadonnées.rm -f /etc/dnf/vars/releasever dnf clean all && dnf makecacheLa source du référentiel est mise à jour vers
https://xxxx/10/xxx, permettant un accès automatique aux derniers correctifs de sécurité et mises à jour de fonctionnalités de RHEL 10.
Références
Pour plus de détails sur le cycle de vie des systèmes d'exploitation et les solutions générales de fin de vie, consultez la rubrique Cycle de vie du système d'exploitation.