Cette rubrique explique comment utiliser Cloud Enterprise Network (CEN) pour permettre aux instances Elastic Compute Service (ECS) situées dans plusieurs réseaux privés virtuels (VPC) d'accéder à une instance Cloud Storage Gateway (CSG).
Informations générales
Cloud Storage Gateway (CSG) est un service de stockage qui intègre de manière transparente vos applications, infrastructures et données sur site avec Alibaba Cloud. CSG connecte vos applications et charges de travail de stockage existantes aux services de stockage et de calcul d'Alibaba Cloud via des appliances virtuelles. Compatibles avec les protocoles de stockage standard du secteur, ces appliances peuvent être déployées dans votre centre de données ou sur Alibaba Cloud.
Une architecture courante pour les déploiements à grande échelle sur Alibaba Cloud consiste à connecter plusieurs réseaux privés virtuels (VPC) afin de prendre en charge des clusters ECS de grande envergure. Auparavant, les versions 1.0.31 et antérieures de CSG ne permettaient la connexion qu'aux instances ECS situées au sein d'un seul VPC. À partir de la version 1.0.32, CSG prend en charge plusieurs blocs CIDR VPC, notamment 192.168.0.0/16, 172.16.0.0/12 et 10.0.0.0/8.
Cette rubrique montre comment configurer CEN et les groupes de sécurité pour autoriser les instances ECS de trois VPC interconnectés à accéder à une seule instance CSG.
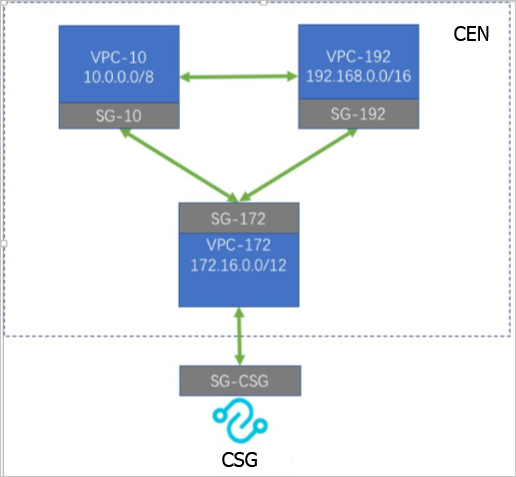
SG signifie groupe de sécurité.
VPC signifie réseau privé virtuel. Les blocs CIDR, tels que 172.16.0.0/12, définissent les plages d'adresses IP des VPC.
Configurer CEN
Connectez-vous à la console CEN.
Créez une instance CEN. Pour plus d'informations, consultez l'étape Étape 2 : Créer une instance CEN.
-
Attachez les instances réseau. Pour plus d'informations, consultez l'étape Étape 3 : Attacher des instances réseau.
Attachez les trois VPC à la même instance CEN.
Configurer les règles du groupe de sécurité
Configurez le groupe de sécurité de l'instance CSG pour autoriser l'accès depuis toutes les ressources du CEN. Dans cet exemple, vous devez configurer les groupes de sécurité SG-10 et SG-192.
Connectez-vous à la console ECS.
Dans le volet de navigation de gauche, choisissez . Recherchez le groupe de sécurité cible et cliquez sur {value}.
Sur la page Security Group Details, sous l'onglet Access Rules, sélectionnez une direction pour la règle, puis cliquez sur Add Rule ou sur {value}. Dans les paramètres de la règle, sélectionnez un protocole, saisissez le port et spécifiez l'objet d'autorisation.
-
Pour Protocol Type, sélectionnez All ICMP (IPv4). Pour plus d'informations sur les autres paramètres, consultez la rubrique Ajouter une règle de groupe de sécurité.
Si vous utilisez Active Directory (AD), ajoutez des règles de groupe de sécurité pour autoriser le trafic sur les ports TCP et UDP 53 et 636.
Cette configuration permet aux instances ECS de votre CEN d'utiliser les protocoles NFS, SMB et iSCSI via CSG pour se connecter à Object Storage Service (OSS). Elle simplifie des tâches telles que l'extension du stockage, le partage interrégional, la distribution des données, l'adaptation des applications héritées, ainsi que l'archivage et la migration des sauvegardes. Pour plus d'informations, consultez les cas d'utilisation de CSG.
Utiliser l'instance CSG
-
Passerelle de fichiers
Pour les clients Linux, consultez la rubrique Accéder à un partage NFS.
Pour les clients Windows, consultez la rubrique Accéder à un partage SMB.
-
Passerelle de blocs
Pour les clients Linux, consultez la rubrique Utiliser des volumes sur un système Linux.
Pour les clients Windows, consultez la rubrique Utiliser des volumes sur un système Windows.