Vue d'ensemble
Résumé
La connexion des réseaux locaux à Alibaba Cloud constitue généralement la première étape de la migration vers le cloud pour les entreprises.
Cette rubrique présente les principes de conception et les bonnes pratiques pour raccorder les réseaux de succursale à Alibaba Cloud via IPsec-VPN. Elle couvre la stabilité, la sécurité, les performances, l'évolutivité, l'observabilité et les capacités en libre-service.
Terminologie
VPN Gateway : Connecte les centres de données d'entreprise, les réseaux bureautiques et les clients Internet à Alibaba Cloud par le biais de tunnels chiffrés.
IPsec-VPN : Protocole de couche réseau qui chiffre et authentifie les paquets de données afin d'établir des connexions site-à-site sécurisées entre les réseaux de succursale et le cloud. Ce protocole nécessite une configuration sur votre équipement ou passerelle locale.

SSL-VPN : Connecte les terminaux mobiles au cloud en utilisant SSL/TLS au niveau de la couche session. Aucune installation de logiciel client n'est requise : les utilisateurs accèdent aux ressources cloud via leur navigateur. Cette solution prend en charge les clients Windows, Linux, macOS et Android.

Cloud Enterprise Network (CEN) : Réseau hautement disponible reposant sur le backbone mondial d'Alibaba Cloud. CEN utilise des transit routers pour établir des connexions VPC interrégionales et permettre la communication entre les VPC et les centres de données.
Le mode de connexion dépend de la ressource associée, comme illustré ci-dessous.
Association avec une passerelle VPN : Les passerelles VPN peuvent être directement associées à des virtual private clouds (VPC) afin de connecter ces VPC à d'autres réseaux.

Association avec un transit router : Les connexions IPsec peuvent être directement rattachées à des transit routers, lesquels assurent la liaison entre les VPC et d'autres réseaux.

Comparaison entre les passerelles VPN et les transit routers
|
Élément |
Passerelle VPN |
Transit router |
|
Ressources associées |
Pour créer une connexion IPsec-VPN, vous devez acquérir une passerelle VPN et l'associer à un VPC. Votre centre de données ou réseau de succursale peut communiquer avec le VPC associé, ou avec d'autres réseaux via ce VPC. |
La création d'une connexion IPsec-VPN ne nécessite ni l'achat d'une passerelle VPN ni son association à un VPC. Vous devez en revanche créer une instance CEN puis provisionner un transit router sur cette instance. Votre centre de données ou réseau de succursale peut communiquer avec tous les VPC connectés au transit router, ou avec d'autres réseaux via ce transit router. |
|
[Évolutivité] Modes de facturation |
Abonnement Vous pouvez souscrire aux ressources sur une base mensuelle. Le paiement des ressources est requis avant leur utilisation. Ce mode de facturation convient idéalement aux clients disposant d'un budget maîtrisé. |
Paiement à l'utilisation La facturation correspond à la quantité de ressources consommées. L'utilisation des ressources précède leur paiement. Ce mode de facturation est recommandé pour les entreprises dont le trafic subit d'importantes fluctuations. |
|
[Sécurité] Algorithmes de chiffrement pris en charge |
|
|
|
[Stabilité] Modes de tunnel IPsec-VPN pris en charge |
|
L'utilisation de plusieurs connexions IPsec permet d'assurer la haute disponibilité. |
|
[Évolutivité] Bande passante maximale par connexion IPsec-VPN |
Maximum : 1 000 Mbit/s |
Maximum (par défaut) : 1 000 Mbit/s Il est possible d'agréger plusieurs connexions IPsec pour augmenter la capacité de bande passante. Cette fonctionnalité s'adresse aux clients nécessitant une bande passante élevée. |
|
[Performance] Nombre maximal de paquets transmis par seconde pour chaque connexion IPsec-VPN |
120 000 |
120 000 |
|
Types de réseau pris en charge |
Les tunnels chiffrés sont établis via Internet.
Les tunnels chiffrés sont établis au moyen de connexions privées sur des circuits Express Connect. |
Les tunnels chiffrés sont établis via Internet.
Les tunnels chiffrés sont établis au moyen de connexions privées sur des circuits Express Connect. |
|
Modes d'accès pris en charge |
|
|
|
[Stabilité] Mécanismes de haute disponibilité |
Connexions actif/standby |
Routage ECMP (Equal-Cost MultiPath) |
Principes de conception
VPN Gateway établit des connexions chiffrées entre les centres de données ou réseaux de succursale d'une entreprise et les VPC d'Alibaba Cloud. Basé sur le routage, IPsec-VPN offre un acheminement flexible du trafic et une gestion efficace des politiques pour les liaisons entre VPC, centres de données, réseaux de succursale et clients.

Stabilité : La fiabilité du réseau cloud hybride dépend directement de la stabilité des connexions IPsec-VPN. Évaluez les exigences de haute disponibilité dès la phase initiale.
Sécurité : Le chiffrement est essentiel pour les communications entre le centre de données et le cloud. Certains secteurs d'activité imposent des algorithmes spécifiques tels que ShangMi (SM). Intégrez l'analyse des besoins de chiffrement dès la conception.
Évolutivité : Dimensionnez la bande passante pour absorber les pics de charge tout en limitant le gaspillage hors pointe. Privilégiez le paiement à l'utilisation pour optimiser les coûts et atteignez des niveaux de bande passante comparables à ceux des lignes louées.
Conception clé
Stabilité
Haute disponibilité des équipements : L'architecture standby à chaud garantit un basculement en quelques secondes, avec persistance des sessions et aucune interruption de service.
Haute disponibilité des connexions : Toutes les passerelles VPN prennent en charge le mode double tunnel par défaut, assurant un basculement en quelques secondes. Les connexions IPsec rattachées à des transit routers peuvent exploiter le routage ECMP pour renforcer la disponibilité.
Les connexions IPsec-VPN en mode tunnel unique peuvent être migrées vers le mode double tunnel. Pour plus d'informations, reportez-vous à Migrer une connexion IPsec-VPN vers le mode double tunnel. En mode double tunnel, le tunnel standby prend automatiquement le relais en cas de défaillance du tunnel actif. Notez que la passerelle VPN devient indisponible pendant la mise à niveau, ce qui interrompt les connexions existantes. Planifiez cette opération durant une fenêtre de maintenance.
Haute disponibilité au niveau utilisateur : Déployez plusieurs passerelles locales côté client pour assurer le basculement.
Connexions actif/standby combinant IPsec-VPN et circuit Express Connect : Associez des connexions IPsec-VPN à un circuit Express Connect pour renforcer la stabilité de l'architecture. Utilisez le routage statique ou le routage dynamique BGP pour relier les passerelles locales aux passerelles VPN. Activez le routage dynamique BGP pour la connexion aux VBR.
Sécurité et conformité
VPN Gateway recourt aux protocoles IKE et IPsec pour chiffrer les données en transit.
-
Versions IKE :
Les passerelles VPN SM ne prennent en charge que IKEv1. Les passerelles VPN standard sont compatibles avec IKEv1 et IKEv2.
IKEv2 simplifie les négociations SA et gère mieux les scénarios multi-CIDR. Privilégiez IKEv2 (par défaut) lorsque cela est possible.
-
Algorithmes de chiffrement :
Les passerelles VPN standard prennent en charge Advanced Encryption Standard (AES)-128, AES-192, AES-256, Data Encryption Standard (DES) et Triple DES.
-
Les passerelles VPN SM prennent en charge SM4, qui constitue l'algorithme de chiffrement par défaut.
RemarquePour les passerelles VPN offrant une bande passante de 200 Mbit/s ou plus, utilisez AES-128, AES-192 ou AES-256. Évitez Triple DES, car cet algorithme consomme beaucoup de ressources et dégrade les performances de transfert.
-
Algorithmes d'authentification :
Les passerelles VPN standard prennent en charge Secure Hash Algorithm 1 (SA-1), MD5, SHA-256, SHA-384 et SHA-512. L'algorithme d'authentification par défaut est SA-1.
Les passerelles VPN SM ne prennent en charge que SM3, qui est l'algorithme d'authentification par défaut.
Conformité : Alibaba Cloud VPN Gateway respecte les politiques et réglementations de Chine continentale. VPN Gateway ne prend en charge que les connexions intrafrontalières. Pour les communications transfrontalières, utilisez les lignes transfrontalières CEN.
Performances
Bande passante élevée : Chaque connexion IPsec offre jusqu'à 1 000 Mbit/s. Pour augmenter la bande passante, rattachez plusieurs connexions IPsec aux transit routers.
Débit de paquets élevé : Chaque connexion IPsec prend en charge jusqu'à 120 000 paquets par seconde, pour une taille de 256 octets.
Chaque transit router prend en charge 16 connexions IPsec-VPN en mode tunnel unique avec ECMP activé.
Évolutivité
Les connexions IPsec-VPN sont opérationnelles immédiatement après leur activation. Rattachez plusieurs connexions IPsec à un transit router pour étendre la capacité de bande passante.
Chaque transit router prend en charge 16 connexions IPsec-VPN en mode tunnel unique avec ECMP activé.
Observabilité
Exploitez CloudMonitor et Network Intelligence Service (NIS) pour superviser les passerelles VPN et les connexions IPsec. Configurez des règles d'alerte basées sur des seuils afin de détecter rapidement les anomalies de transfert de données.

Capacités en libre-service
Diagnostic et dépannage
VPN Gateway met à disposition plusieurs outils de diagnostic.
Consultez les journaux et codes d'erreur des connexions IPsec-VPN et SSL-VPN dans la console VPN Gateway. Après avoir activé NIS, utilisez les diagnostics de passerelle VPN et l'analyseur d'accessibilité pour résoudre les incidents.
Le tableau suivant répertorie les outils de diagnostic disponibles.
|
Outil de diagnostic et références |
Description |
|
Résout les problèmes liés aux passerelles VPN, tels que les échecs de négociation IPsec, les configurations de route incorrectes et les états anormaux de la passerelle. Fournit des suggestions de correction. |
|
|
Vérifie la connectivité entre les ressources via une passerelle VPN afin de faciliter le dépannage des problèmes de transfert de données. |
|
|
Fournit une FAQ sur les connexions IPsec-VPN. Permet de diagnostiquer les incidents à partir des codes d'erreur et des données de journalisation de la console VPN Gateway. |
|
|
Traite les problèmes courants de négociation et de connectivité des connexions IPsec-VPN et propose des solutions. |
|
|
Offre des conseils de dépannage pour les incidents liés aux connexions IPsec-VPN. |
Bonnes pratiques
Se connecter au VPC DMZ via une passerelle VPN (tunnels actif/standby)
Scénario : Connecter des bureaux de succursale ou des collaborateurs aux ressources cloud via une passerelle VPN située dans un VPC DMZ. Plusieurs VPC de service utilisent cette passerelle VPN DMZ pour un accès chiffré.
Conception clé du VPC DMZ : Déployez une passerelle VPN dans le VPC DMZ pour raccorder les réseaux de succursale. Une fois le VPC DMZ connecté au transit router régional, il peut accéder aux VPC, VBR et passerelles VPN de n'importe quelle région.
-
Conception clé des passerelles VPN
Type de passerelle VPN : Choisissez une passerelle VPN standard ou SM. Le type de passerelle ne peut plus être modifié après sa création. Faites preuve de prudence lors de votre sélection.
Mode de tunnel : Nous recommandons le mode double tunnel, qui prend en charge les tunnels actif/standby, deux zones et deux vSwitches. Une passerelle VPN en mode double tunnel assure la reprise après sinistre grâce à deux adresses IP publiques et deux zones distinctes.
-
Services d'accès :
Pour connecter des réseaux de succursale au cloud, activez la fonctionnalité IPsec-VPN et créez un tunnel IPsec.
Pour connecter des clients non iOS au cloud, activez la fonctionnalité SSL-VPN et configurez un serveur SSL-VPN.
Pour connecter des clients iOS au cloud, activez la fonctionnalité SSL-VPN et configurez un serveur IPsec.

Se connecter à un transit router via un tunnel IPsec (routage ECMP)
Scénario : Relier les réseaux de succursale aux ressources cloud par des tunnels IPsec rattachés à un transit router. Plusieurs connexions IPsec répartissent le trafic et offrent une bande passante accrue pour la connectivité privée.
-
Conception clé du routage ECMP basé sur plusieurs connexions IPsec :
Alibaba Cloud : Configurez plusieurs connexions IPsec-VPN rattachées à un transit router. Ajoutez des routes ECMP à la table de routage du transit router pour répartir le trafic entre les connexions. Cela assure une redondance interzones et augmente la bande passante totale (1 Gbit/s par tunnel × nombre de tunnels).
-
Réseaux de succursale : Préparez plusieurs équipements de passerelle, créez un tunnel sur chacun d'eux et configurez le routage ECMP avec ces passerelles comme sauts suivants. Cette approche permet la reprise après sinistre multi-équipements et accroît la bande passante globale (1 Gbit/s par tunnel × nombre de tunnels).
RemarqueBien qu'il soit possible de créer plusieurs tunnels IPsec sur un seul équipement, cela introduit un point de défaillance unique (SPOF).

Chiffrer les connexions sur un circuit Express Connect à l'aide d'une passerelle VPN privée
Scénario : Express Connect ne prenant pas en charge le chiffrement natif, utilisez une connexion IPsec-VPN pour chiffrer le trafic transitant par un circuit Express Connect entre un centre de données et un VPC.
Chiffrement de la connexion privée : Après avoir établi une connexion privée via un circuit Express Connect et CEN, créez un tunnel chiffré entre une passerelle VPN privée et un équipement de passerelle local. Acheminez le trafic par ce tunnel pour chiffrer l'intégralité des données en transit.
Conception clé du routage : Les VBR et les passerelles VPN utilisent des protocoles différents. Trois stratégies de routage sont possibles : routage statique pour le VBR et la passerelle VPN, routage statique pour le VBR couplé au routage dynamique BGP pour la passerelle VPN, ou routage dynamique BGP pour le VBR et la passerelle VPN.

Cas d'usage
Télétravail : Les collaborateurs accèdent aux réseaux internes de l'entreprise via des connexions chiffrées depuis des terminaux distants. Les passerelles VPN permettent un accès distant sécurisé aux fichiers et applications, comme si les employés étaient physiquement présents au bureau.
Transmission sécurisée des données : Les passerelles VPN établissent des tunnels chiffrés protégeant les données Internet contre toute interception. Cette protection est cruciale pour les organisations manipulant des données sensibles, telles que les institutions financières et les cabinets juridiques.
Reprise après sinistre pour les connexions cloud : Créez simultanément une connexion IPsec-VPN et un circuit Express Connect pour mettre en œuvre une stratégie de reprise après sinistre. Ces deux liaisons assurent une redondance actif/standby entre votre centre de données et Alibaba Cloud.
Virtualiser l'architecture sur CADT
Se connecter aux VPC à l'aide de connexions IPsec-VPN
|
Scénario |
Élément |
Références |
|
Se connecter aux VPC à l'aide de connexions IPsec-VPN |
ID du modèle |
MXQCLVXC1E3J9GOZ |
|
Modèle de déploiement virtualisé |
||
|
Exemples d'API CADT |
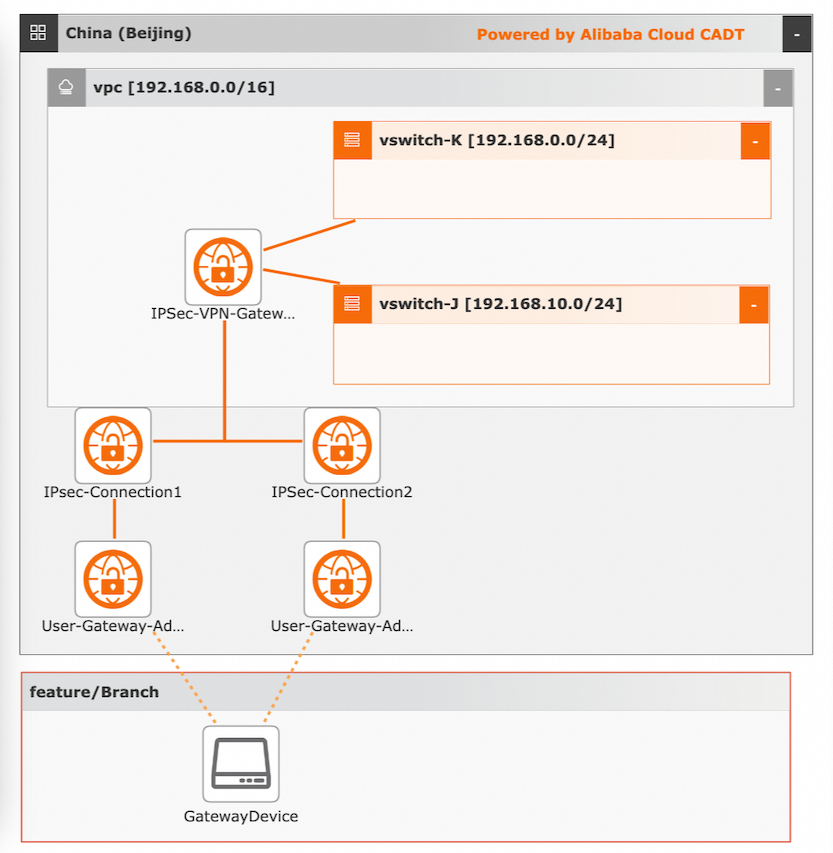
Architecture de déploiement visualisée :
Procédures :
Visualized deployment
Créez les ressources cloud requises, comprenant un VPC, deux vSwitches, une passerelle VPN, deux connexions IPsec-VPN et deux passerelles côté client avec des adresses spécifiques.
Créez une application à partir d'un modèle. La région par défaut est China (Beijing). Générez de nouvelles ressources cloud plutôt que d'utiliser des ressources existantes.
Enregistrez et vérifiez l'application, puis calculez les frais. Dans cet exemple, les ressources cloud utilisent le mode de facturation paiement à l'utilisation.
Confirmez les configurations, sélectionnez un protocole et lancez le déploiement de toutes les ressources.
API calls
Appelez les opérations API correspondantes pour déployer et utiliser les ressources cloud.
Reportez-vous à la documentation pour initialiser les configurations à l'aide d'une interface de ligne de commande (CLI).
Consultez le fichier YAML d'exemple pour déployer et générer l'architecture.
Pour modifier les configurations, telles que le VPC et le vSwitch, changez la valeur du champ ID de la ressource concernée.
Se connecter aux transit routers via des tunnels IPsec
|
Scénario |
Élément |
Références |
|
Se connecter aux transit routers via des tunnels IPsec |
ID du modèle |
PDKTO11YPWOW43CY |
|
Modèle de déploiement virtualisé |
||
|
Exemples d'API CADT |
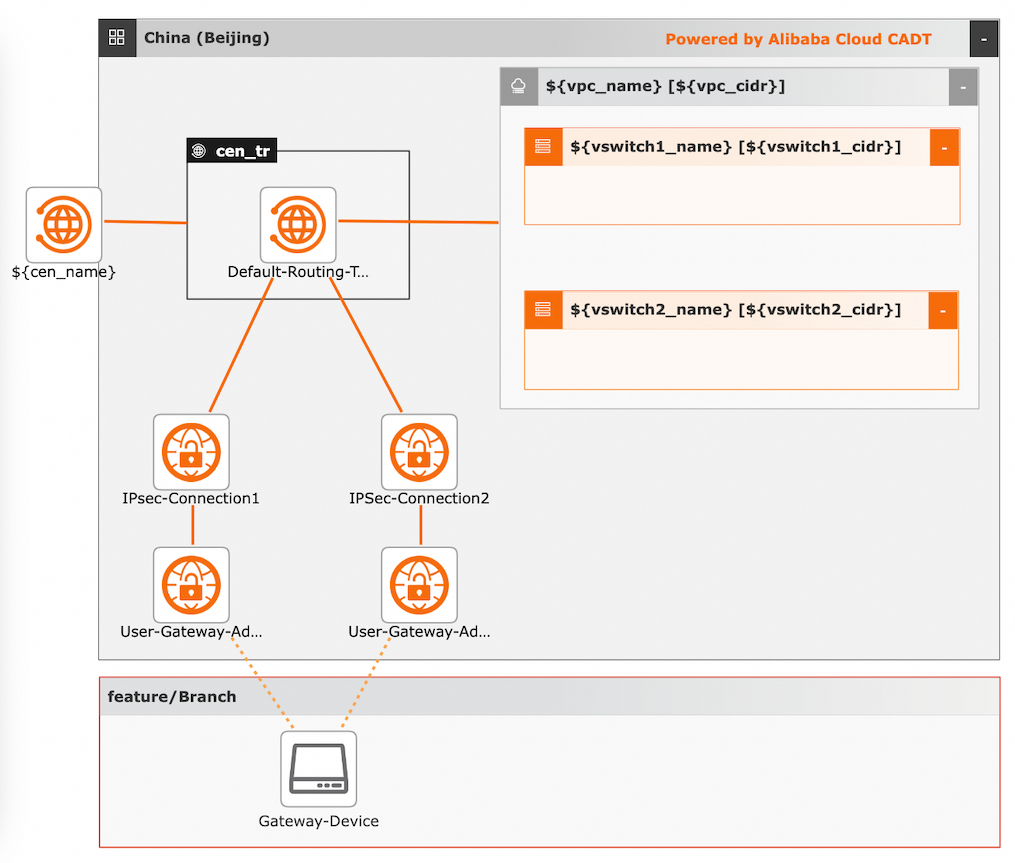
Architecture de déploiement visualisée :
Procédures :
Visualized deployment
Créez les ressources cloud requises, comprenant un VPC, deux vSwitches, deux connexions IPsec-VPN, deux passerelles côté client avec des adresses spécifiques, une instance CEN et un transit router.
Créez une application à partir d'un modèle. La région par défaut est China (Beijing). Générez de nouvelles ressources cloud plutôt que d'utiliser des ressources existantes.
Enregistrez et vérifiez l'application, puis calculez les frais. Dans cet exemple, les ressources cloud utilisent le mode de facturation paiement à l'utilisation.
Confirmez les configurations, sélectionnez un protocole et lancez le déploiement de toutes les ressources.
API calls
Appelez les opérations API correspondantes pour déployer et utiliser les ressources cloud.
Reportez-vous à la documentation pour initialiser les configurations à l'aide d'une interface de ligne de commande (CLI).
Consultez le fichier YAML d'exemple pour déployer et générer l'architecture.
Pour modifier les configurations, telles que le VPC et le vSwitch, changez la valeur du champ ID de la ressource concernée.