Configurez une politique de contrôle d'accès du pare-feu Internet avec un filtrage par région pour bloquer le trafic entrant provenant des régions internationales. Cet exemple s'applique aux entreprises qui ne desservent que les utilisateurs situés en Chine continentale.
Scénario
Dans le scénario illustré par la figure suivante, vous disposez d'une instance ECS associée à l'EIP 47.100.XX.XX. Étant donné que votre activité ne cible que les utilisateurs en Chine continentale, vous devez configurer une politique pour bloquer tout le trafic provenant des régions internationales.

Prérequis
Vous avez acheté Cloud Firewall et activé la protection du pare-feu Internet. Pour plus d'informations, consultez les rubriques Achat de Cloud Firewall et Pare-feu Internet.
Procédure
Connectez-vous à la console Cloud Firewall.
Dans le volet de navigation de gauche, sélectionnez .
-
Sous l'onglet Inbound, cliquez sur Create Policy. Dans le panneau Create Inbound Policy, cliquez sur l'onglet Create Policy et configurez la politique à l'aide des paramètres suivants.
Paramètre
Description
Valeur d'exemple
Source Type
La source du trafic réseau. Sélectionnez un type de source et saisissez son adresse.
Location
Source
All Locations Outside China
Destination Type
La destination du trafic réseau. Sélectionnez un type de destination et saisissez son adresse.
IP
Destination
Saisissez l'adresse IP publique de l'instance ECS,
47.100.XX.XX/32.Protocol Type
Le protocole de la couche transport. Les valeurs valides sont TCP, UDP, ICMP et ANY. Si vous ne savez pas quel protocole utiliser, sélectionnez ANY.
ANY
Port Type
Le type et le numéro du port de destination.
Port
Port
Saisissez
0/0pour appliquer la politique à tous les ports.Application
Le type d'application associé au trafic.
ANY
Action
L'action à appliquer au trafic correspondant.
Allow : Autoriser le trafic.
Drop : Bloquer le trafic sans aucune notification.
Monitor : Dans ce mode, le trafic est autorisé par défaut. Vous pouvez filtrer et observer ce trafic en utilisant les champs pertinents dans les journaux de trafic. Après une période d'observation, ajustez la configuration vers Allow ou Deny.
Drop
Priority
Highest : La politique de contrôle d'accès prend effet avec la priorité la plus élevée.
Lowest : La politique de contrôle d'accès prend effet avec la priorité la plus faible.
Custom : Personnalisez la priorité. Minimum : 1, Maximum : 50. Plus le nombre est petit, plus la priorité est élevée.
Highest
Policy Validity Period
Always
Single Time Range : Sélectionnez une plage horaire ponctuelle.
Recurrence Cycle : Sélectionnez une période récurrente et des dates d'effet.
RemarqueL'heure de début de la date d'effet doit être antérieure à l'heure de fin. L'application de la politique prend de 3 à 5 minutes.
Si vous sélectionnez Indefinite Recurrence, l'heure de fin d'effet est automatiquement définie sur le 31 décembre 2099.
FAQ connexe : Une politique prend-elle effet si le cycle de récurrence s'étend sur plusieurs jours ?
Always
Status
Indique si la politique est activée lors de sa création. Vous pouvez activer ultérieurement les politiques désactivées depuis la liste des politiques.
Enable
Étapes suivantes
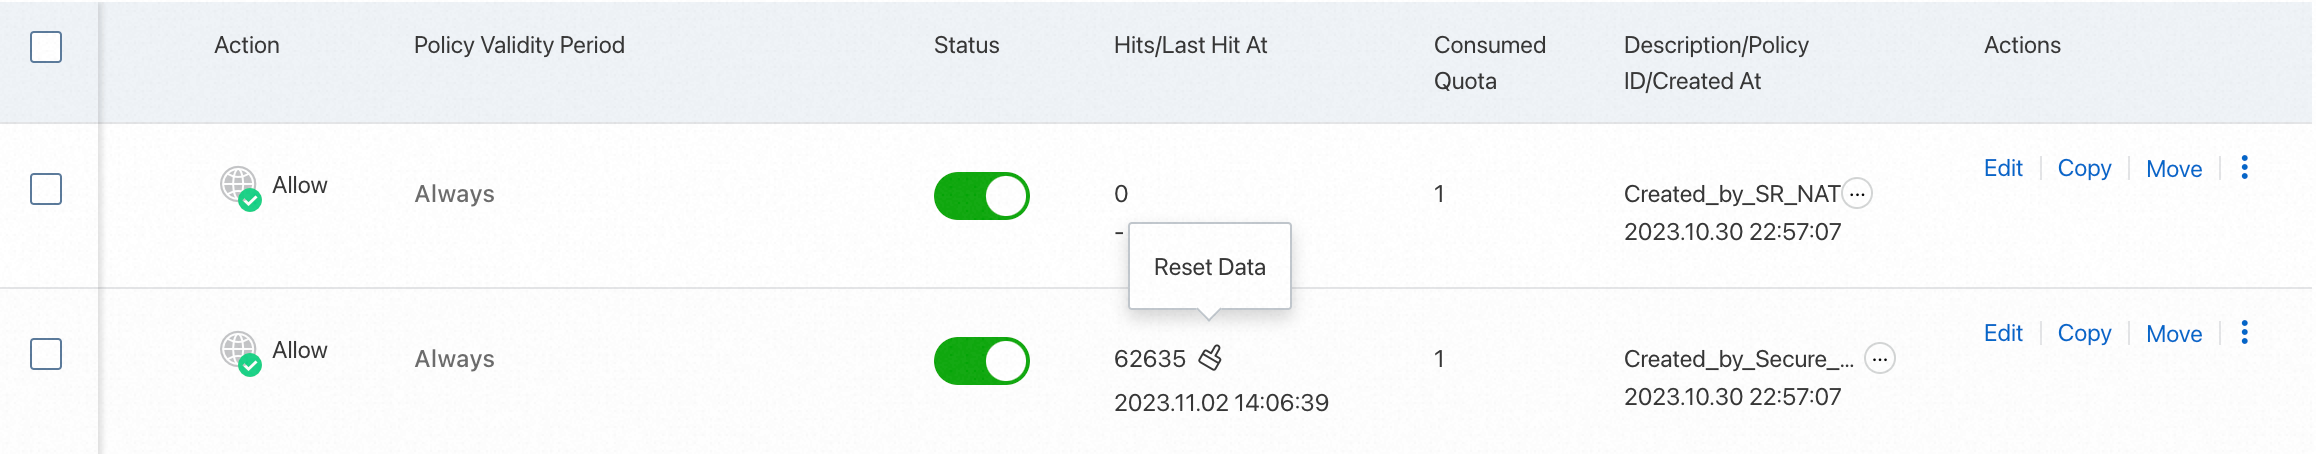
Après une période d'exploitation de votre activité, vous pouvez consulter le nombre de hits des politiques de contrôle d'accès dans la colonne Hits/Last Hit At de la liste des politiques de contrôle d'accès.
Cliquez sur le nombre de hits pour accéder à la page Traffic Logs et afficher les journaux de trafic. Pour savoir comment consulter les journaux de trafic, consultez la rubrique Journaux de trafic.
Documentation connexe
Pour obtenir des instructions détaillées sur la configuration des politiques de contrôle d'accès du pare-feu Internet, consultez la rubrique Configuration des politiques de contrôle d'accès du pare-feu Internet.
Pour en savoir plus sur les principes de configuration des politiques de contrôle d'accès, consultez la rubrique Exemples de configuration de politiques de contrôle d'accès.
Pour obtenir des réponses aux questions fréquentes sur les politiques de contrôle d'accès, consultez la rubrique FAQ sur les politiques de contrôle d'accès.