Configurez une politique de contrôle d'accès du pare-feu NAT pour restreindre le trafic sortant d'une instance privée à un nom de domaine spécifique. Cela réduit le risque d'accès Internet non autorisé et de fuite de données.
Scénario
Ce tutoriel s'appuie sur le scénario suivant : une ECS instance dotée de l'adresse IP privée 10,10.XX.XX accède à Internet via une nat gateway. Par mesure de sécurité, vous allez configurer une politique qui autorise l'instance à accéder uniquement au site www.aliyun.com.
Procédure
Connectez-vous à la console Cloud Firewall.
Dans le volet de navigation de gauche, sélectionnez .
-
Sur la page NAT Border, sélectionnez la passerelle NAT à configurer, puis cliquez sur Create Policy.
Cloud Firewall synchronise automatiquement les passerelles NAT associées à votre compte actuel. Sélectionnez la passerelle NAT à configurer dans la liste déroulante.

-
Dans le panneau Create Policy - NAT Border, créez deux politiques : une politique à haute priorité qui autorise l'instance à accéder à www.aliyun.com et une politique à faible priorité qui refuse à l'instance l'accès à toutes les autres destinations Internet.
-
Créez une politique autorisant l'
instanceà accéder à www.aliyun.com. Utilisez les paramètres clés suivants :Source : 10,10.XX.XX/32
Destination Type : Nom de domaine
Destination : www.aliyun.com
Domain Name Identification Mode : Résolution basée sur le FQDN (extraction du champ Host ou SNI dans les paquets)
Protocol Type : TCP
Port : 443/443
Application : HTTPS
Action : Autoriser
Priority : La plus élevée
-
Créez une politique refusant à l'
instancel'accès à toutes les adresses IP publiques. Utilisez les paramètres clés suivants :Source : 10,10.XX.XX/32
Destination : 0.0.0.0/0, ce qui représente toutes les adresses IP
Protocol Type : ANY
Port : 0/0, ce qui représente tous les ports
Application : ANY
Action : Refuser
Priority : La plus faible
Après avoir configuré les politiques, assurez-vous que la policy allowing access to www.aliyun.com possède une priorité supérieure à celle de la policy denying access to all Internet destinations.
-
Étapes suivantes
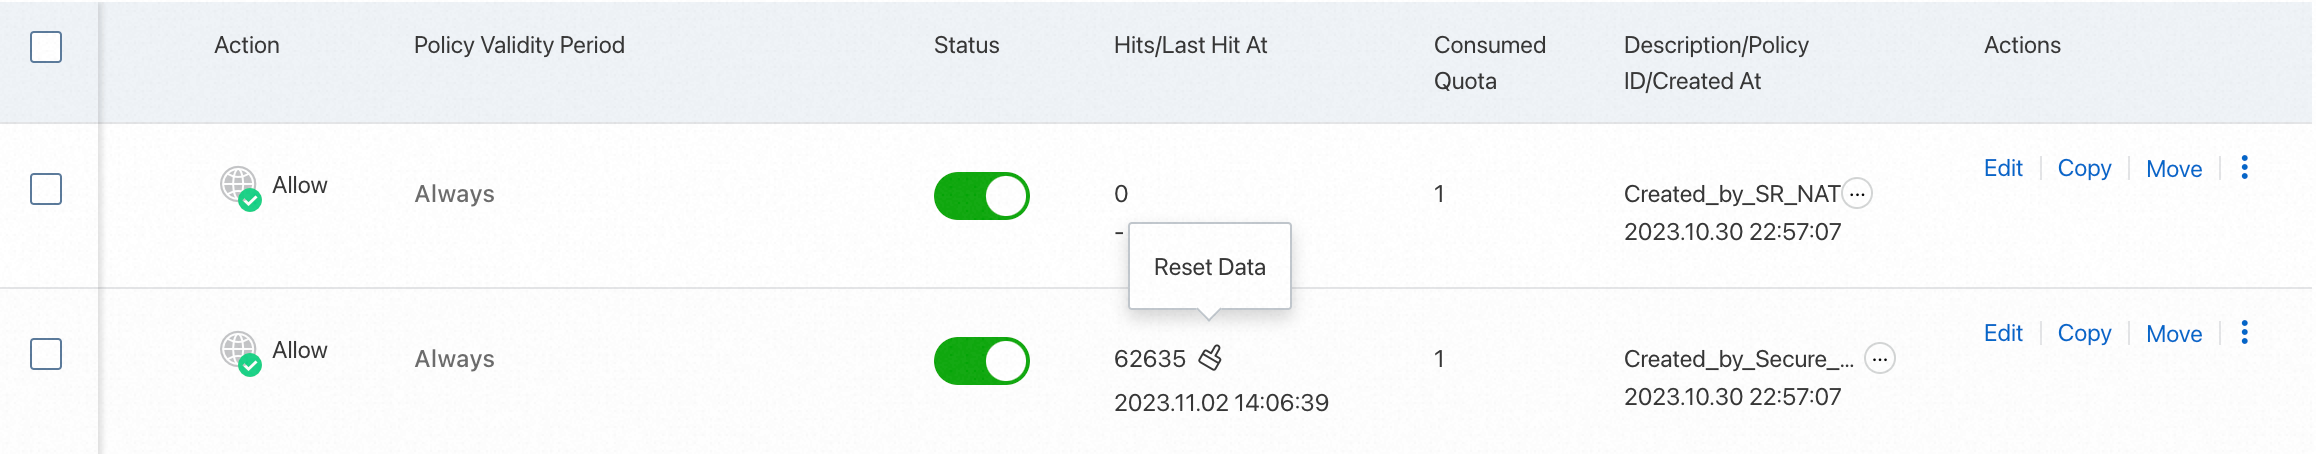
Une fois votre activité en cours depuis un certain temps, vous pouvez consulter le nombre de déclenchements des politiques de contrôle d'accès dans la colonne Hits/Last Hit At de la liste des politiques de contrôle d'accès.
Cliquez sur le nombre de déclenchements pour accéder à la page Traffic Logs et afficher les journaux de trafic. Pour savoir comment consulter les journaux de trafic, consultez la rubrique Journaux de trafic.
Documentation connexe
Pour obtenir des instructions détaillées sur la configuration des
access control policiespour unnat firewall, consultez la rubrique Configurer les politiques de contrôle d'accès NAT Border.Pour découvrir davantage de principes et d'exemples de configuration des
access control policies, consultez la rubrique Exemples de configuration de politiques de contrôle d'accès.Pour en savoir plus sur la configuration et l'utilisation des
access control policies, consultez la rubrique FAQ sur les politiques de contrôle d'accès.