Pour contrôler le trafic Internet sortant provenant des ressources de votre Virtual Private Cloud (VPC), telles que les instances ECS et Elastic Container Instance (ECI), activez un pare-feu NAT pour votre passerelle NAT. En configurant une politique de contrôle d'accès, vous gérez avec précision la manière dont vos ressources privées se connectent à Internet.
Lorsque des ressources privées d'un VPC accèdent directement à Internet via une passerelle NAT, elles sont exposées à des risques tels que les accès non autorisés, les fuites de données et les attaques par trafic malveillant. Utilisez la fonctionnalité de pare-feu NAT de Cloud Firewall pour n'autoriser que le trafic nécessaire en spécifiant des critères tels que la source, la destination, le port, le protocole et l'application. Cela limite efficacement les accès Internet non autorisés depuis vos ressources privées.
Une fois le pare-feu NAT activé pour une passerelle NAT, il protège tout le trafic sortant qui transite des ressources privées au sein du VPC vers cette passerelle NAT. Cela inclut les ressources situées dans le même VPC ainsi que celles réparties sur différents VPC.
Prérequis
Vous avez créé et activé un pare-feu NAT. Pour plus d'informations, consultez la rubrique Pare-feu NAT.
-
Votre quota de politiques de contrôle d'accès est suffisant. Vous pouvez vérifier votre utilisation des politiques sur la page . Pour savoir comment le quota de politiques est calculé, consultez la rubrique Présentation des politiques de contrôle d'accès.
Si votre quota disponible est insuffisant, cliquez sur Increase Quota pour acheter un Quota for Additional Policy. Pour plus d'informations, consultez la rubrique Acheter Cloud Firewall.
Pour utiliser plusieurs adresses IP ou domaines comme source ou destination, créez d'abord un carnet d'adresses. Pour plus d'informations, consultez la rubrique Carnets d'adresses.
Configurer une politique de contrôle d'accès
Connectez-vous à la console Cloud Firewall.
Dans le volet de navigation de gauche, sélectionnez .
-
Sur la page NAT Border, sélectionnez la passerelle NAT à configurer, puis cliquez sur Create Policy.
Cloud Firewall synchronise automatiquement les passerelles NAT associées à votre compte actuel. Sélectionnez la passerelle NAT à configurer dans la liste déroulante.

-
Dans le panneau Create Policy - NAT Border, configurez la politique de contrôle d'accès, puis cliquez sur OK.
Élément de configuration
Description
Source Type
La source du trafic réseau. Sélectionnez le type de source d'accès et saisissez l'adresse en fonction du type.
Sélectionnez le type IP et saisissez une plage d'adresses IP. Les plages d'adresses doivent utiliser le format CIDR standard, par exemple 192.168.0.0/16. Vous pouvez saisir jusqu'à 2 000 plages d'adresses séparées par des virgules (,).
Si vous saisissez plusieurs plages d'adresses IP, Cloud Firewall crée automatiquement un carnet d'adresses et vous invite à définir un nom lors de l'enregistrement de la politique.
Sélectionnez le type Address Book, et référencez le Custom IP Address Book ou le Cloud Asset IP Address Book. Pour plus d'informations, consultez la rubrique Gérer les carnets d'adresses.
Destination Type
La destination du trafic réseau. Sélectionnez le type de destination et saisissez l'adresse en fonction du type.
Sélectionnez le type IP et saisissez une plage d'adresses IP. Les plages d'adresses doivent utiliser le format CIDR standard, par exemple 192.168.0.0/16. Vous pouvez saisir jusqu'à 2 000 plages d'adresses séparées par des virgules (,).
Si vous saisissez plusieurs plages d'adresses IP, Cloud Firewall crée automatiquement un carnet d'adresses et vous invite à définir un nom lors de l'enregistrement de la politique.
Sélectionnez le type Address Book, et référencez le IP Address Book et le Domain Address Book. Pour plus d'informations, consultez la rubrique Gérer les carnets d'adresses.
Lorsque vous sélectionnez le type Domain Name, vous devez sélectionner le mode de reconnaissance des noms de domaine. Trois modes de reconnaissance des noms de domaine sont disponibles :
FQDN-based Resolution (Extract Host or SNI Field in Packets) : Nous recommandons ce mode pour gérer le trafic des sept protocoles suivants : HTTP, HTTPS, SMTP, SMTPS, SSL, POPS et IMAPS.
DNS-based Dynamic Resolution : Nous recommandons ce mode pour gérer le trafic autre que celui des sept protocoles : HTTP, HTTPS, SMTP, SMTPS, SSL, POPS et IMAPS.
ImportantCe mode ne prend pas en charge les domaines génériques ni les carnets d'adresses de domaines génériques.
Simultanément basé sur la résolution FQDN et la résolution dynamique DNS : Nous recommandons ce mode pour gérer le trafic des sept protocoles, mais lorsque tout ou partie du trafic ne transporte pas le champ HOST/SNI.
ImportantCe mode prend effet uniquement lorsque le mode strict de ACL Engine Management est activé, et ne prend pas en charge les domaines génériques ni les carnets d'adresses de domaines génériques.
Sélectionnez le type Location, puis sélectionnez la région de l'adresse de destination. Vous pouvez choisir la région Chine ou une région internationale.
Protocol
Type de protocole de la couche transport. Paramètres pris en charge : TCP, UDP, ICMP, ANY. Si vous ne connaissez pas le protocole spécifique, sélectionnez ANY.
Port Type
Sélectionnez le type Port, puis saisissez la plage de ports. Les plages de ports sont séparées par des barres obliques (/), par exemple 22/22 et 80/88. Vous pouvez ajouter jusqu'à 2 000 plages de ports, séparées par des virgules (,).
Si vous saisissez plusieurs plages de ports, Cloud Firewall crée automatiquement un carnet d'adresses de ports et vous invite à définir un nom lors de l'enregistrement de la politique.
Lorsque vous sélectionnez le type Port Address Book, vous devez créer un carnet d'adresses de ports au préalable. Pour plus d'informations, consultez la rubrique Gérer les carnets d'adresses.
Application
Protocol Lorsque vous sélectionnez TCP :
Destination Type Sélectionnez IP, le Address Book IP ou Location : Vous pouvez sélectionner toutes les applications.
Destination Type Sélectionnez Domain Name ou le Address Book de noms de domaine :
Domain Name Identification Mode Lorsque vous sélectionnez FQDN-based Resolution (Extract Host or SNI Field in Packets), vous ne pouvez sélectionner que des applications telles que HTTP, HTTPS, SMTP, SMTPS, SSL, POPS et IMAPS.
Domain Name Identification Mode Lorsque vous sélectionnez DNS-based Dynamic Resolution, vous pouvez sélectionner toutes les applications.
Domain Name Identification Mode Lorsque vous sélectionnez Basé à la fois sur FQDN (extraire Host/SNI des paquets) et la résolution dynamique DNS, vous ne pouvez sélectionner que des applications telles que HTTP, HTTPS, SMTP, SMTPS, SSL, POPS et IMAPS.
Lorsque vous sélectionnez le Protocol UDP Protocol, le type d'application prend en charge ANY et DNS.
Lorsque vous sélectionnez le Protocol ICMP ou ANY Protocol, le type d'application ne peut être que ANY.
Action
Spécifiez l'action à appliquer au trafic correspondant à cette politique.
Allow : Autoriser le trafic.
Drop : Bloquer le trafic sans aucune notification.
Monitor : Dans ce mode, le trafic est autorisé par défaut. Filtrez et observez ce trafic en utilisant les champs pertinents dans les journaux de trafic. Après une période d'observation, ajustez le paramètre sur Allow ou Deny.
Policy Priority
Priorité de la politique. Valeur par défaut : Lowest, indiquant la priorité la plus basse.
Highest : La politique de contrôle d'accès prend effet avec la priorité la plus élevée.
Lowest : La politique de contrôle d'accès prend effet avec la priorité la plus basse.
Custom : Personnalisez la priorité. Minimum : 1, Maximum : 50. Plus le nombre est petit, plus la priorité est élevée.
Policy Validity Period
Définissez la période de validité de la politique. La politique ne peut faire correspondre le trafic que pendant la période de validité.
Always
Single Time Range : Sélectionnez une plage horaire unique.
Recurrence Cycle : Sélectionnez une période récurrente et des dates d'effet.
RemarqueL'heure de début de la date d'effet doit être antérieure à l'heure de fin. L'application de la politique prend 3 à 5 minutes.
Si vous sélectionnez Indefinite Recurrence, l'heure de fin d'effet est automatiquement définie au 31 décembre 2099.
FAQ connexe : Une politique prend-elle effet si le cycle de récurrence s'étend sur plusieurs jours ?
Status
Spécifiez si la politique doit être activée. Seules les politiques activées prennent effet.
Description
Saisissez une description pour la politique afin de vous aider à identifier son objectif.
Configurer le mode du moteur ACL
Après avoir configuré les politiques de contrôle d'accès, le moteur ACL du pare-feu NAT utilise par défaut le Loose Mode. Dans ce mode, le trafic provenant d'applications ou de noms de domaine non identifiés est autorisé par défaut pour éviter les interruptions de service. Vous pouvez basculer vers le Strict Mode selon vos besoins.
Sur la page , cliquez sur ACL Engine Management dans le coin supérieur droit de la liste des politiques.
Dans le panneau ACL Engine Management - NAT Firewall, localisez la passerelle NAT pour laquelle vous souhaitez modifier le mode, puis cliquez sur Modify dans la colonne Engine Mode.
-
Dans la boîte de dialogue Change Engine Mode, sélectionnez un mode de moteur, puis cliquez sur OK.
Strict Mode : Le trafic provenant d'applications ou de noms de domaine non identifiés est comparé à vos politiques de contrôle d'accès. Si ce trafic correspond à une politique Deny, il est bloqué.
Loose Mode : Le trafic provenant d'applications ou de noms de domaine non identifiés est autorisé pour assurer la continuité des activités.
Afficher les statistiques de hits des politiques
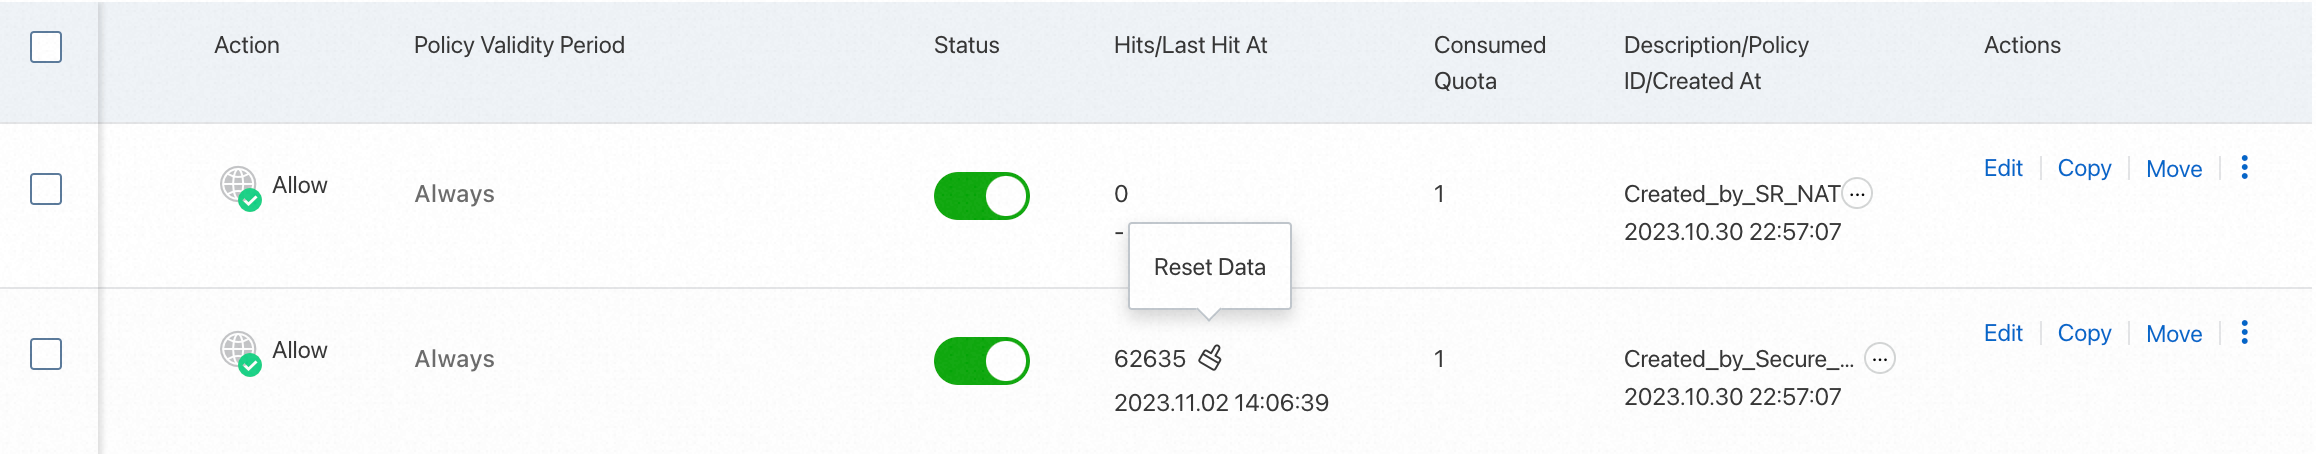
Après une période d'exécution de votre activité, vous pouvez afficher le nombre de hits des politiques de contrôle d'accès dans la colonne Hits/Last Hit At de la liste des politiques de contrôle d'accès.
Cliquez sur le nombre de hits pour accéder à la page Traffic Logs et afficher les journaux de trafic. Pour savoir comment afficher les journaux de trafic, consultez la rubrique Journaux de trafic.
Opérations connexes
Après avoir créé une politique, vous pouvez la modifier, la supprimer, la copier ou la déplacer depuis la liste des politiques. Le déplacement d'une politique modifie sa priorité. Lorsque la priorité d'une politique change, les priorités de toutes les politiques de priorité inférieure sont ajustées en conséquence.
Après la suppression d'une politique, le trafic qu'elle gérait n'est plus contrôlé par Cloud Firewall. Procédez avec prudence.
Documentation connexe
Pour contrôler le trafic des ressources privées vers des sites web spécifiques, consultez la rubrique Tutoriel : Configurer une politique pour autoriser un serveur privé à accéder uniquement à un nom de domaine spécifique.
Pour comprendre le fonctionnement des politiques de contrôle d'accès, consultez la rubrique Présentation des politiques de contrôle d'accès.
Pour plus d'exemples de configuration des politiques de contrôle d'accès, consultez la rubrique Exemples de configuration des politiques de contrôle d'accès.
Pour afficher et gérer les carnets d'adresses pour les adresses IP, les ports et les noms de domaine, consultez la rubrique Carnets d'adresses.
Pour obtenir des réponses aux questions courantes sur la configuration et l'utilisation des politiques de contrôle d'accès, consultez la rubrique FAQ sur les politiques de contrôle d'accès.