Le système de prévention des intrusions (IPS) de Cloud Firewall détecte et bloque le trafic malveillant en temps réel, notamment les attaques de pirates, l'exploitation de vulnérabilités, les attaques par force brute, les vers, les logiciels de minage, les chevaux de Troie à porte dérobée et les attaques par déni de service (DoS). L'IPS protège votre infrastructure cloud contre les accès non autorisés, les fuites de données et les interruptions de service.
Limites
Cloud Firewall prend en charge le déchiffrement et l'inspection du trafic chiffré via l'inspection TLS pour le trafic sortant au niveau de la frontière Internet. Pour le trafic entrant au niveau de la frontière Internet, combinez Cloud Firewall avec le Web Application Firewall afin de renforcer la protection. Le déchiffrement et l'inspection TLS/SSL ne sont pas pris en charge au niveau de la frontière VPC.
-
L'agrégation des données entraîne un délai dans les statistiques de prévention des intrusions de Cloud Firewall. Pour obtenir des données en temps réel, utilisez l'audit des journaux ou l'analyse des journaux.
Les requêtes portant sur la dernière heure présentent un délai de 10 minutes.
-
Les requêtes couvrant plus d'une heure présentent un délai de 30 minutes.
Par exemple, s'il est 15:00, une requête sur la plage 12:00–15:00 exclut les données de 14:30 à 15:00. Une requête sur la plage 12:00–14:30 renvoie des résultats complets pour cette période.
Afficher ou modifier les règles IPS
Après avoir activé Cloud Firewall, le moteur de menaces utilise par défaut le mode Block Mode, qui bloque automatiquement les attaques. Cloud Firewall sélectionne un niveau de mode de blocage (Loose, Moderate ou Strict) en fonction de votre trafic. Le renseignement sur les menaces, la défense de base et les correctifs virtuels sont activés par défaut.
Accédez à la page IPS Configuration en suivant l'une des méthodes ci-dessous :
-
Depuis la page IPS, cliquez sur le lien situé dans le coin supérieur droit de la Protection Details List.

Dans le volet de navigation de gauche, sélectionnez .
Sur la carte Basic Protection, affichez les règles de prévention des intrusions par défaut. Pour modifier une règle, localisez-la dans la liste et mettez à jour son action dans la colonne Current Action. Consultez la rubrique IPS Configuration.
Activer le suivi des adresses IP privées IPS
-
Point d'entrée :
Depuis la page IPS, cliquez sur le lien situé dans le coin supérieur droit de la Protection Details List pour accéder directement à la page IPS Private IP Tracing Configuration.

-
Activation
Sur la page Private IP Traceback, activez le suivi pour des ressources spécifiques afin d'identifier les actifs à risque sans exposer les adresses IP internes.
RemarqueLe suivi des adresses IP privées IPS nécessite que la protection par pare-feu Internet et le service de journalisation des sessions NAT soient activés pour le même actif. Consultez la rubrique IPS Private IP Tracing Configuration.

-
Traçabilité :
Une fois la fonctionnalité activée, affichez les adresses IP des actifs à risque dans les sections Protection Details List et Details de la page IPS.
|
**List**
|
**Details**
| | --- | --- | |  |
  |
Afficher les événements de blocage Internet
Cloud Firewall fournit des statistiques de blocage pour le trafic Internet entrant et sortant. Vous pouvez interroger jusqu'à 90 jours de données, chaque requête couvrant au maximum 31 jours.
Accédez à la page . Sous l'onglet Protection Status, définissez une plage horaire et consultez les statistiques de protection ainsi que la liste des détails de protection.
-
Le module Protection Statistics affiche le total des attaques, la répartition des types d'attaques et les données de blocage.
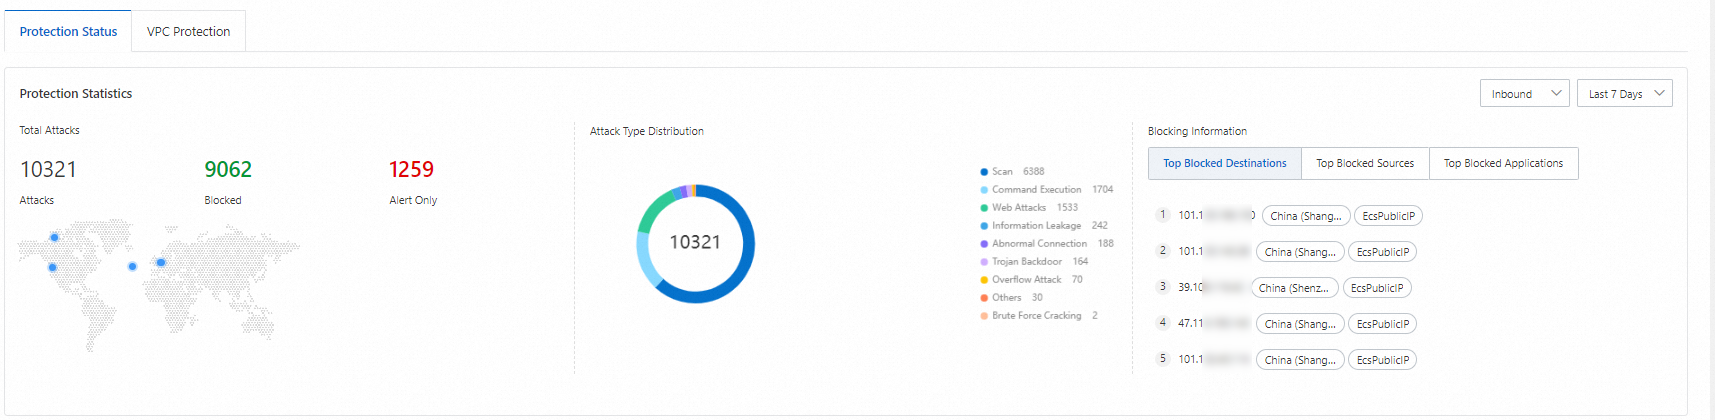
Métriques des données de blocage :
-
Top Blocked Destinations : Affiche les 5 principales adresses IP de destination parmi le trafic bloqué par Cloud Firewall.
Survolez une adresse IP de destination bloquée et cliquez sur l'icône
 pour ouvrir la page Log Audit et afficher les détails du port de destination, du type d'application et de l'action.
Top Blocked Sources : Indique les trois principaux types de sources en pourcentage parmi le trafic bloqué par Cloud Firewall.
Top Blocked Applications : Affiche les cinq principaux types d'applications parmi le trafic bloqué par Cloud Firewall.
-
-
Protection Details List : Répertorie les événements d'attaque bloqués avec leur niveau de risque, le nombre d'événements, l'adresse IP source et l'adresse IP de destination.
 Remarque
Si l'adresse IP source est une adresse IP de retour à l'origine WAF ou DDoS, Cloud Firewall détecte ces adresses IP de retour à l'origine et affiche WAF Back-to-origin IP Address et Anti-DDoS Back-to-origin IP Address.
Vous pouvez :
Rechercher des événements : Définissez des filtres tels que le niveau de risque, le statut de défense, le type d'attaque, la source, la direction et la plage horaire. Cliquez ensuite sur Search pour afficher les événements correspondants.
Afficher les détails des événements : Dans la colonne Actions, cliquez sur Details pour afficher les Basic Information, la Attack Payload et d'autres détails. La charge utile d'attaque affiche les informations sur le quintuplet et le contenu de la charge utile pour le suivi des attaques.
Télécharger les événements bloqués : Cliquez sur l'icône
 située à côté de la barre de recherche, puis téléchargez-les depuis le panneau Download Task Management dans le coin supérieur droit.
-
Analyse des événements assistée par IA : Cliquez sur l'icône
 de la colonne AI Analysis pour utiliser l'Assistant IA de sécurité et bénéficier d'une assistance rapide pour l'analyse des événements.
Cela inclut :
Analyse du contenu de la charge utile : Décrit la requête et l'analyse par IA de l'action.

Renseignement sur les menaces : Fait correspondre l'adresse de destination avec la base de données de renseignement sur les menaces.
RemarqueCette fonctionnalité n'est pas disponible dans l'édition Premium Edition ou l'édition pay-as-you-go de Cloud Firewall.
Intention de l'attaquant : Comportement de l'attaquant prédit par l'IA.
Recommandations d'atténuation : Paramètres suggérés pour Cloud Firewall (politiques ACL, configuration IPS) et vérifications des actifs.
Afficher les événements de blocage VPC
Cloud Firewall fournit des statistiques de blocage pour le trafic inter-VPC. Vous pouvez interroger jusqu'à 90 jours de données, chaque requête couvrant au maximum 31 jours.
Cloud Firewall Premium Edition ne prend pas en charge le pare-feu VPC et n'affiche pas l'onglet VPC Protection.
Accédez à la page . Sous l'onglet VPC Protection, affichez les détails tels que le nom de l'événement, le niveau de risque et le type d'attaque pour les événements de blocage VPC dans la plage horaire sélectionnée.

Vous pouvez :
Rechercher des événements : Définissez des filtres tels que le niveau de risque, le statut de défense, le type d'attaque et l'heure. Cliquez ensuite sur Search pour afficher les événements correspondants.
Afficher les détails des événements : Dans la colonne Actions, cliquez sur Details pour afficher les Basic Information, la Attack Payload et d'autres détails. La charge utile d'attaque affiche les informations sur le quintuplet et le contenu de la charge utile pour le suivi des attaques.
Télécharger les événements de protection : Cliquez sur l'icône
située à côté de la barre de recherche, puis téléchargez-les depuis le panneau Download Task Management dans le coin supérieur droit.-
Analyse des événements assistée par IA : Cliquez sur l'icône
dans la colonne AI Analysis pour analyser rapidement l'événement avec l'Assistant IA de sécurité.Cela inclut :
Analyse du contenu de la charge utile : Décrit la requête et l'analyse par IA de l'action.

Renseignement sur les menaces : Fait correspondre l'adresse de destination avec la base de données de renseignement sur les menaces.
RemarqueCette fonctionnalité n'est pas disponible dans l'édition Premium Edition ou l'édition pay-as-you-go de Cloud Firewall.
Intention de l'attaquant : Comportement de l'attaquant prédit par l'IA.
Recommandations d'atténuation : Paramètres suggérés pour Cloud Firewall (politiques ACL, configuration IPS) et vérifications des actifs.