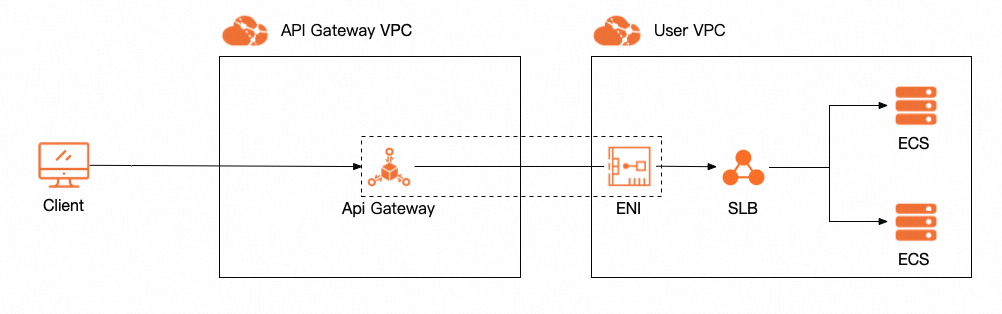
Une instance dédiée intégrée au VPC connecte API Gateway à votre VPC. Elle achemine le trafic des API vers les services backend via des adresses IP privées au sein de votre VPC, ce qui élimine la nécessité d'autoriser l'accès au VPC pour chaque ressource. Cette rubrique décrit les cas d'utilisation, les principales différences par rapport aux instances dédiées conventionnelles, les prérequis, la configuration d'achat et les procédures opérationnelles pour les instances dédiées intégrées au VPC.
Cas d'utilisation
Une instance dédiée intégrée au VPC optimise l'architecture réseau entre API Gateway et votre VPC. Ce type d'instance convient aux scénarios suivants :
Accès à plusieurs ressources au sein d'un VPC — Les API hébergées sur la passerelle utilisent plusieurs ressources du même VPC comme services backend, telles que des instances ECS et SLB. Les scénarios typiques incluent les architectures de microservices et les solutions de découverte de services comme Nacos.
-
Réseau cloud hybride — Le service backend nécessite que l'adresse IP de sortie de l'instance de passerelle soit une adresse IP privée dans le VPC lorsque API Gateway transfère les requêtes API. Pour plus d'informations, reportez-vous à Scénario 3 : API Gateway accède à un service backend dans un centre de données sur site via un réseau interne.
Comparaison avec les instances dédiées conventionnelles
Le tableau comparatif suivant vous aide à choisir entre une instance dédiée intégrée au VPC et une instance dédiée conventionnelle.
Les instances dédiées intégrées au VPC ne prennent pas en charge l'intégration avec DataWorks Data Service. Si vous devez intégrer DataWorks Data Service, utilisez une instance dédiée conventionnelle.
| Instance dédiée intégrée au VPC | Instance dédiée conventionnelle | |
| Adresse IP de sortie de l'instance de passerelle* | Une adresse IP privée dans le VPC que vous sélectionnez lors de la création de l'instance. | Une adresse IP au format 100...*. |
| Transfert des requêtes vers plusieurs ressources dans le même VPC | Recommandé. Idéal pour les scénarios d'enregistrement et de découverte de services. | Pris en charge. Toutefois, vous devez configurer une autorisation d'accès au VPC pour chaque ressource backend, et la configuration dynamique n'est pas prise en charge. |
| Transfert des requêtes vers des ressources dans plusieurs VPC | Non pris en charge. Vous devez connecter les VPC vous-même. | Recommandé. Vous pouvez configurer plusieurs autorisations d'accès au VPC. |
| Processus de configuration | Spécifiez le VPC lors de l'achat de l'instance. Aucune configuration supplémentaire n'est requise lors de la configuration des API. | Vous devez configurer une autorisation d'accès au VPC. |
Comment choisir :
VPC unique avec plusieurs ressources backend — Choisissez une instance dédiée intégrée au VPC. Elle se connecte directement à votre VPC sans autorisation par ressource.
Plusieurs VPC avec des ressources backend — Choisissez une instance dédiée conventionnelle. Elle prend en charge plusieurs autorisations d'accès au VPC pour les ressources réparties dans différents VPC.
Intégration avec DataWorks Data Service — Choisissez une instance dédiée conventionnelle. Les instances dédiées intégrées au VPC ne sont pas prises en charge pour ce scénario.* L'adresse IP de sortie d'une instance de passerelle est l'adresse IP source TCP que voit un service backend lorsque API Gateway transfère une requête API vers le service backend.
Pour obtenir des informations sur les autorisations d'accès au VPC utilisées avec les instances dédiées conventionnelles, consultez Utiliser une ressource dans un VPC comme service backend d'une API.
Prérequis
Avant de créer une instance dédiée intégrée au VPC, assurez-vous que les conditions suivantes sont remplies :
VPC et vSwitch — Un VPC et au moins un vSwitch sont créés. Les ressources de votre VPC qui servent de backends d'API résident dans le bloc CIDR du vSwitch.
Rôle lié au service — API Gateway nécessite un rôle lié au service pour gérer les interfaces réseau élastiques (ENI) dans votre VPC. Pour plus d'informations, consultez Rôle lié au service pour la connexion d'API Gateway à un VPC utilisateur.
Planification du bloc CIDR — Le bloc CIDR du vSwitch ne chevauche pas les blocs CIDR des ressources internes utilisés par API Gateway. Pour connaître les blocs CIDR réservés par région, consultez Blocs CIDR réservés des instances dédiées intégrées au VPC par région.
Règles de groupe de sécurité — Les règles sortantes du groupe de sécurité autorisent le trafic vers les blocs CIDR IP de destination de vos services backend.
Créer une instance
Pour créer une instance dédiée intégrée au VPC, définissez le type d'instance sur VPC integration instance sur la page d'achat.
« VPC integration instance » est l'étiquette de la page d'achat pour une instance dédiée intégrée au VPC. Les deux termes désignent le même type d'instance.
En plus des paramètres spécifiques au VPC décrits ci-dessous, configurez les paramètres généraux sur la page d'achat : Region and zone (par exemple, China (Hangzhou)), Instance Specifications (par exemple, api.s1.small, qui affiche des paramètres tels que le nombre maximal de requêtes par seconde, le SLA, le nombre maximal de requêtes simultanées et la bande passante sortante), HTTPS Security Policy (par exemple, HTTPS2_TLS1_0), Network billing type (par exemple, paiement à l'utilisation) et Instance Name.
Paramètres spécifiques au VPC
VPC ID — Le VPC qui se connecte à API Gateway. Vous ne pouvez pas modifier ce paramètre après la création de l'instance.
API Gateway instance CIDR block — Le bloc CIDR dans lequel réside l'instance API Gateway. API Gateway vérifie si ses ressources entrent en conflit avec le bloc CIDR du vSwitch que vous spécifiez. En cas de conflit, l'instance ne peut pas être créée.
Zone, vSwitch et groupe de sécurité — API Gateway crée des ENI dans le vSwitch et le groupe de sécurité de la zone que vous spécifiez, et attache les ENI à l'instance. Assurez-vous que les ressources backend de votre VPC résident dans le bloc CIDR du vSwitch spécifié et dans le même groupe de sécurité. Les règles sortantes du groupe de sécurité doivent autoriser le trafic vers le bloc CIDR IP de destination afin que l'instance puisse accéder à vos services.
Rôle lié au service — API Gateway nécessite un rôle lié au service lorsqu'il gère les ressources ENI dans votre VPC pour créer l'instance. Pour plus d'informations sur le rôle, consultez Rôle lié au service pour la connexion d'API Gateway à un VPC utilisateur. Après avoir configuré tous les paramètres, cliquez sur Create pour créer l'instance.
Comportement des ENI
Après la création de l'instance, API Gateway gère les ENI dans votre VPC. Les comportements suivants s'appliquent :
Les ENI résident dans votre VPC et sont régies par les règles de sécurité et les configurations réseau, telles que les groupes de sécurité, de votre VPC.
Si une instance ECS backend se trouve dans le même groupe de sécurité que les ENI et que la communication intra-groupe est activée pour le groupe de sécurité, vous n'avez pas besoin de configurer séparément les règles sortantes.
Si une instance CLB backend est utilisée, assurez-vous que les règles sortantes du groupe de sécurité autorisent le trafic vers le bloc CIDR IP de destination, que l'instance CLB utilise ou non le même vSwitch.
Les ENI qu'API Gateway crée dans votre VPC n'entraînent pas de frais supplémentaires.
Gérer les blocs CIDR accessibles
Par défaut, une instance dédiée intégrée au VPC ne peut accéder qu'aux services situés dans le bloc CIDR du vSwitch que vous avez spécifié lors de la création de l'instance. Pour afficher les blocs CIDR accessibles par défaut, accédez à la page des détails de l'instance dans la console API Gateway et vérifiez la section Access to Backend Service VPC.
Si d'autres services résident dans différents blocs CIDR au sein de votre VPC et doivent être accessibles par API Gateway, ajoutez manuellement les blocs CIDR.
Connectez-vous à la console API Gateway. Dans le volet de navigation de gauche, choisissez Instances.
Recherchez l'instance dédiée intégrée au VPC et cliquez sur Add dans la colonne Access Allowed From.
-
Ajoutez un bloc CIDR en utilisant l'une des méthodes suivantes : Select from list ou Enter manually.
Si vous saisissez manuellement un bloc CIDR, assurez-vous que le bloc CIDR réside dans le VPC que vous avez spécifié lors de la création de l'instance, ou qu'il est connecté à ce VPC.
Après l'ajout du bloc CIDR, vérifiez qu'il apparaît dans la liste sur la page des détails de l'instance.
Utiliser une autorisation d'accès au VPC comme service backend
Une instance dédiée intégrée au VPC peut utiliser une autorisation d'accès au VPC comme service backend. L'instance utilise les ENI de votre VPC pour accéder directement aux services définis dans l'autorisation d'accès au VPC.
Avant de configurer une autorisation d'accès au VPC pour une API ou un plug-in sur une instance dédiée intégrée au VPC, assurez-vous que les conditions suivantes sont remplies :
L'ID VPC dans l'autorisation d'accès au VPC est identique à l'ID of the VPC connected to the instance.
L'private IP address du service dans l'autorisation d'accès au VPC réside dans le accessible CIDR block de l'instance dédiée intégrée au VPC. Si API Gateway renvoie une erreur similaire à « instance cannot connect to the backend xxx.xxx.xxx.xxx » lorsque vous publiez une API ou modifiez un plug-in, vérifiez si l'adresse IP privée indiquée dans le message d'erreur réside dans le accessible CIDR block de l'instance.
Migrer des groupes d'API vers une instance dédiée intégrée au VPC
Modify Instance for API Group Deployment Pour migrer vos charges de travail vers une instance dédiée intégrée au VPC, vous pouvez changer l'instance de déploiement d'un groupe d'API d'une instance serverless ou d'une instance dédiée conventionnelle vers une instance dédiée intégrée au VPC.
Connectez-vous à la console API Gateway. Dans le volet de navigation de gauche, choisissez API Groups.
Recherchez le groupe d'API et cliquez sur le nom du groupe pour accéder à la page des détails du groupe.
Cliquez sur Modify Instance for API Group Deployment et sélectionnez l'instance dédiée intégrée au VPC cible.
API Gateway valide les autorisations d'accès au VPC utilisées par les API et les plug-ins associés dans le groupe d'origine. Si la validation réussit, la migration est terminée. Si la validation échoue, la migration échoue et la raison est affichée.
Conditions de validation
Avant la migration, les mêmes conditions répertoriées dans Utiliser une autorisation d'accès au VPC comme service backend doivent être remplies pour tous les services basés sur le VPC, y compris les API et les plug-ins. De plus, les conditions spécifiques à la migration suivantes s'appliquent :
Si votre groupe d'API utilise une autorisation d'accès au VPC, assurez-vous que le Security Group du service ECS ou SLB dans l'autorisation est identique au Security Group que vous avez spécifié lors de la création de l'instance dédiée intégrée au VPC.
Considérations post-migration
Après la migration, l'adresse IP de sortie interne change pour devenir l'adresse IP de sortie de l'instance cible. Si votre service backend utilise une liste d'autorisation, ajoutez la nouvelle adresse à la liste d'autorisation avant la migration pour éviter les échecs d'accès après la migration.
Une fois la migration terminée, appelez vos API pour vérifier que les services backend sont accessibles via la nouvelle instance.
Blocs CIDR réservés des instances dédiées intégrées au VPC par région
Les tableaux suivants répertorient les blocs CIDR réservés pour les ressources internes d'API Gateway dans chaque région. Assurez-vous que le vSwitch que vous spécifiez ne chevauche pas ces blocs CIDR.
Hangzhou
| Zone | Bloc CIDR réservé |
| cn-hangzhou-b | 192.168.0.0/20, 172.19.0.0/20 et 172.20.0.0/16 |
| cn-hangzhou-d | 192.168.16.0/20, 172.19.16.0/20 et 172.20.0.0/16 |
| cn-hangzhou-e | 192.168.32.0/20, 172.19.32.0/20 et 172.20.0.0/16 |
| cn-hangzhou-f | 192.168.48.0/20, 172.19.48.0/20 et 172.20.0.0/16 |
| cn-hangzhou-g | 192.168.64.0/20, 172.19.64.0/20 et 172.20.0.0/16 |
| cn-hangzhou-h | 192.168.80.0/20, 172.19.80.0/20 et 172.20.0.0/16 |
| cn-hangzhou-i | 192.168.96.0/20, 172.19.96.0/20 et 172.20.0.0/16 |
| cn-hangzhou-j | 192.168.112.0/20, 172.19.112.0/20 et 172.20.0.0/16 |
| cn-hangzhou-k | 192.168.128.0/20, 172.19.128.0/20 et 172.20.0.0/16 |
Shanghai
| Zone | Bloc CIDR réservé |
| cn-shanghai-a | 192.168.0.0/20, 172.19.0.0/20 et 172.20.0.0/16 |
| cn-shanghai-b | 192.168.16.0/20, 172.19.16.0/20 et 172.20.0.0/16 |
| cn-shanghai-c | 192.168.32.0/20, 172.19.32.0/20 et 172.20.0.0/16 |
| cn-shanghai-d | 192.168.48.0/20, 172.19.48.0/20 et 172.20.0.0/16 |
| cn-shanghai-e | 192.168.64.0/20, 172.19.64.0/20 et 172.20.0.0/16 |
| cn-shanghai-f | 192.168.80.0/20, 172.19.80.0/20 et 172.20.0.0/16 |
| cn-shanghai-g | 192.168.96.0/20, 172.19.96.0/20 et 172.20.0.0/16 |
| cn-shanghai-k | 192.168.112.0/20, 172.19.112.0/20 et 172.20.0.0/16 |
| cn-shanghai-l | 192.168.128.0/20, 172.19.128.0/20 et 172.20.0.0/16 |
| cn-shanghai-m | 192.168.144.0/20, 172.19.144.0/20 et 172.20.0.0/16 |
| cn-shanghai-n | 192.168.160.0/20, 172.19.160.0/20 et 172.20.0.0/16 |
Shanghai Finance Cloud
| Zone | Bloc CIDR réservé |
| cn-shanghai-finance-1a | 192.168.0.0/20, 172.19.0.0/20 et 172.21.0.0/16 |
| cn-shanghai-finance-1b | 192.168.16.0/20, 172.19.16.0/20 et 172.21.0.0/16 |
| cn-shanghai-finance-1f | 192.168.32.0/20, 172.19.32.0/20 et 172.21.0.0/16 |
| cn-shanghai-finance-1g | 192.168.48.0/20, 172.19.48.0/20 et 172.21.0.0/16 |
| cn-shanghai-finance-1k | 192.168.64.0/20, 172.19.64.0/20 et 172.21.0.0/16 |
| cn-shanghai-finance-1z | 192.168.80.0/20, 172.19.80.0/20 et 172.21.0.0/16 |
Beijing
| Zone | Bloc CIDR réservé |
| cn-beijing-a | 192.168.0.0/20, 172.19.0.0/20 et 172.22.0.0/16 |
| cn-beijing-b | 192.168.16.0/20, 172.19.16.0/20 et 172.22.0.0/16 |
| cn-beijing-c | 192.168.32.0/20, 172.19.32.0/20 et 172.22.0.0/16 |
| cn-beijing-d | 192.168.48.0/20, 172.19.48.0/20 et 172.22.0.0/16 |
| cn-beijing-e | 192.168.64.0/20, 172.19.64.0/20 et 172.22.0.0/16 |
| cn-beijing-f | 192.168.80.0/20, 172.19.80.0/20 et 172.22.0.0/16 |
| cn-beijing-g | 192.168.96.0/20, 172.19.96.0/20 et 172.22.0.0/16 |
| cn-beijing-h | 192.168.112.0/20, 172.19.112.0/20 et 172.22.0.0/16 |
| cn-beijing-i | 192.168.128.0/20, 172.19.128.0/20 et 172.22.0.0/16 |
| cn-beijing-j | 192.168.144.0/20, 172.19.144.0/20 et 172.22.0.0/16 |
| cn-beijing-k | 192.168.160.0/20, 172.19.160.0/20 et 172.22.0.0/16 |
| cn-beijing-l | 192.168.176.0/20, 172.19.176.0/20 et 172.22.0.0/16 |
Beijing Finance Cloud
| Zone | Bloc CIDR réservé |
| cn-beijing-finance-1k | 192.168.0.0/20, 172.19.0.0/20 et 172.20.0.0/16 |
| cn-beijing-finance-1l | 192.168.16.0/20, 172.19.16.0/20 et 172.20.0.0/16 |
Shenzhen
| Zone | Bloc CIDR réservé |
| cn-shenzhen-a | 192.168.0.0/20, 172.19.0.0/20 et 172.23.0.0/16 |
| cn-shenzhen-b | 192.168.16.0/20, 172.19.16.0/20 et 172.23.0.0/16 |
| cn-shenzhen-c | 192.168.32.0/20, 172.19.32.0/20 et 172.23.0.0/16 |
| cn-shenzhen-d | 192.168.48.0/20, 172.19.48.0/20 et 172.23.0.0/16 |
| cn-shenzhen-e | 192.168.64.0/20, 172.19.64.0/20 et 172.23.0.0/16 |
| cn-shenzhen-f | 192.168.80.0/20, 172.19.80.0/20 et 172.23.0.0/16 |
Shenzhen Finance Cloud
| Zone | Bloc CIDR réservé |
| cn-shenzhen-finance-1a | 192.168.0.0/20, 172.19.0.0/20 et 172.20.0.0/16 |
| cn-shenzhen-finance-1b | 192.168.16.0/20, 172.19.16.0/20 et 172.20.0.0/16 |
| cn-shenzhen-finance-1d | 192.168.32.0/20, 172.19.32.0/20 et 172.20.0.0/16 |
| cn-shenzhen-finance-1e | 192.168.48.0/20, 172.19.48.0/20 et 172.20.0.0/16 |
Heyuan ACDR Auto
| Zone | Bloc CIDR réservé |
| cn-heyuan-acdr-1a | 192.168.0.0/20, 172.19.0.0/20 et 172.20.0.0/16 |
| cn-heyuan-acdr-1b | 192.168.16.0/20, 172.19.16.0/20 et 172.20.0.0/16 |
Zhangjiakou
| Zone | Bloc CIDR réservé |
| cn-zhangjiakou-a | 192.168.0.0/20, 172.19.0.0/20 et 172.20.0.0/16 |
| cn-zhangjiakou-b | 192.168.16.0/20, 172.19.16.0/20 et 172.20.0.0/16 |
| cn-zhangjiakou-c | 192.168.32.0/20, 172.19.32.0/20 et 172.20.0.0/16 |
Chengdu
| Zone | Bloc CIDR réservé |
| cn-chengdu-a | 192.168.0.0/20, 172.19.0.0/20 et 172.20.0.0/16 |
| cn-chengdu-b | 192.168.16.0/20, 172.19.16.0/20 et 172.20.0.0/16 |
Qingdao
| Zone | Bloc CIDR réservé |
| cn-qingdao-b | 192.168.0.0/20, 172.19.0.0/20 et 172.20.0.0/16 |
| cn-qingdao-c | 192.168.16.0/20, 172.19.16.0/20 et 172.20.0.0/16 |
Hong Kong
| Zone | Bloc CIDR réservé |
| cn-hongkong-b | 192.168.0.0/20, 172.19.0.0/20 et 172.21.0.0/16 |
| cn-hongkong-c | 192.168.16.0/20, 172.19.16.0/20 et 172.21.0.0/16 |
| cn-hongkong-d | 192.168.32.0/20, 172.19.32.0/20 et 172.21.0.0/16 |
Singapore
| Zone | Bloc CIDR réservé |
| ap-southeast-1a | 192.168.0.0/20, 172.19.0.0/20 et 172.21.0.0/16 |
| ap-southeast-1b | 192.168.16.0/20, 172.19.16.0/20 et 172.21.0.0/16 |
| ap-southeast-1c | 192.168.32.0/20, 172.19.32.0/20 et 172.21.0.0/16 |
Indonesia (Jakarta)
| Zone | Bloc CIDR réservé |
| ap-southeast-5a | 192.168.0.0/20, 172.19.0.0/20 et 172.20.0.0/16 |
| ap-southeast-5b | 192.168.16.0/20, 172.19.16.0/20 et 172.20.0.0/16 |
| ap-southeast-5c | 192.168.32.0/20, 172.19.32.0/20 et 172.20.0.0/16 |
Malaysia (Kuala Lumpur)
| Zone | Bloc CIDR réservé |
| ap-southeast-3a | 192.168.0.0/20, 172.19.0.0/20 et 172.20.0.0/16 |
| ap-southeast-3b | 192.168.16.0/20, 172.19.16.0/20 et 172.20.0.0/16 |
Japan (Tokyo)
| Zone | Bloc CIDR réservé |
| ap-northeast-1a | 192.168.0.0/20, 172.19.0.0/20 et 172.21.0.0/16 |
| ap-northeast-1b | 192.168.16.0/20, 172.19.16.0/20 et 172.21.0.0/16 |
| ap-northeast-1c | 192.168.32.0/20, 172.19.32.0/20 et 172.21.0.0/16 |
South Korea (Seoul)
| Zone | Bloc CIDR réservé |
| ap-northeast-2a | 192.168.0.0/20, 172.19.0.0/20 et 172.20.0.0/16 |
Germany (Frankfurt)
| Zone | Bloc CIDR réservé |
| eu-central-1a | 192.168.0.0/20, 172.19.0.0/20 et 172.20.0.0/16 |
| eu-central-1b | 192.168.16.0/20, 172.19.16.0/20 et 172.20.0.0/16 |
| eu-central-1c | 192.168.32.0/20, 172.19.32.0/20 et 172.20.0.0/16 |
UK (London)
| Zone | Bloc CIDR réservé |
| eu-west-1a | 192.168.0.0/20, 172.19.0.0/20 et 172.20.0.0/16 |
| eu-west-1b | 192.168.16.0/20, 172.19.16.0/20 et 172.20.0.0/16 |
US (Silicon Valley)
| Zone | Bloc CIDR réservé |
| us-west-1a | 192.168.0.0/20, 172.19.0.0/20 et 172.20.0.0/16 |
| us-west-1b | 192.168.16.0/20, 172.19.16.0/20 et 172.20.0.0/16 |
US (Virginia)
| Zone | Bloc CIDR réservé |
| us-east-1a | 192.168.0.0/20, 172.19.0.0/20 et 172.20.0.0/16 |
| us-east-1b | 192.168.16.0/20, 172.19.16.0/20 et 172.20.0.0/16 |
UAE (Dubai)
| Zone | Bloc CIDR réservé |
| me-east-1a | 192.168.0.0/20, 172.19.0.0/20 et 172.20.0.0/16 |
Saudi Arabia (Riyadh)
| Zone | Bloc CIDR réservé |
| me-central-1a | 192.168.0.0/20, 172.19.0.0/20 et 172.16.20.0/24 |
| me-central-1b | 192.168.16.0/20, 172.19.16.0/20 et 172.16.20.0/24 |