Cloud-native API Gateway s'intègre à Alibaba Cloud Web Application Firewall 3,0 (WAF 3,0) et prend en charge la protection au niveau de l'instance et au niveau de la route pour vos sites web et applications.
Fonctionnement
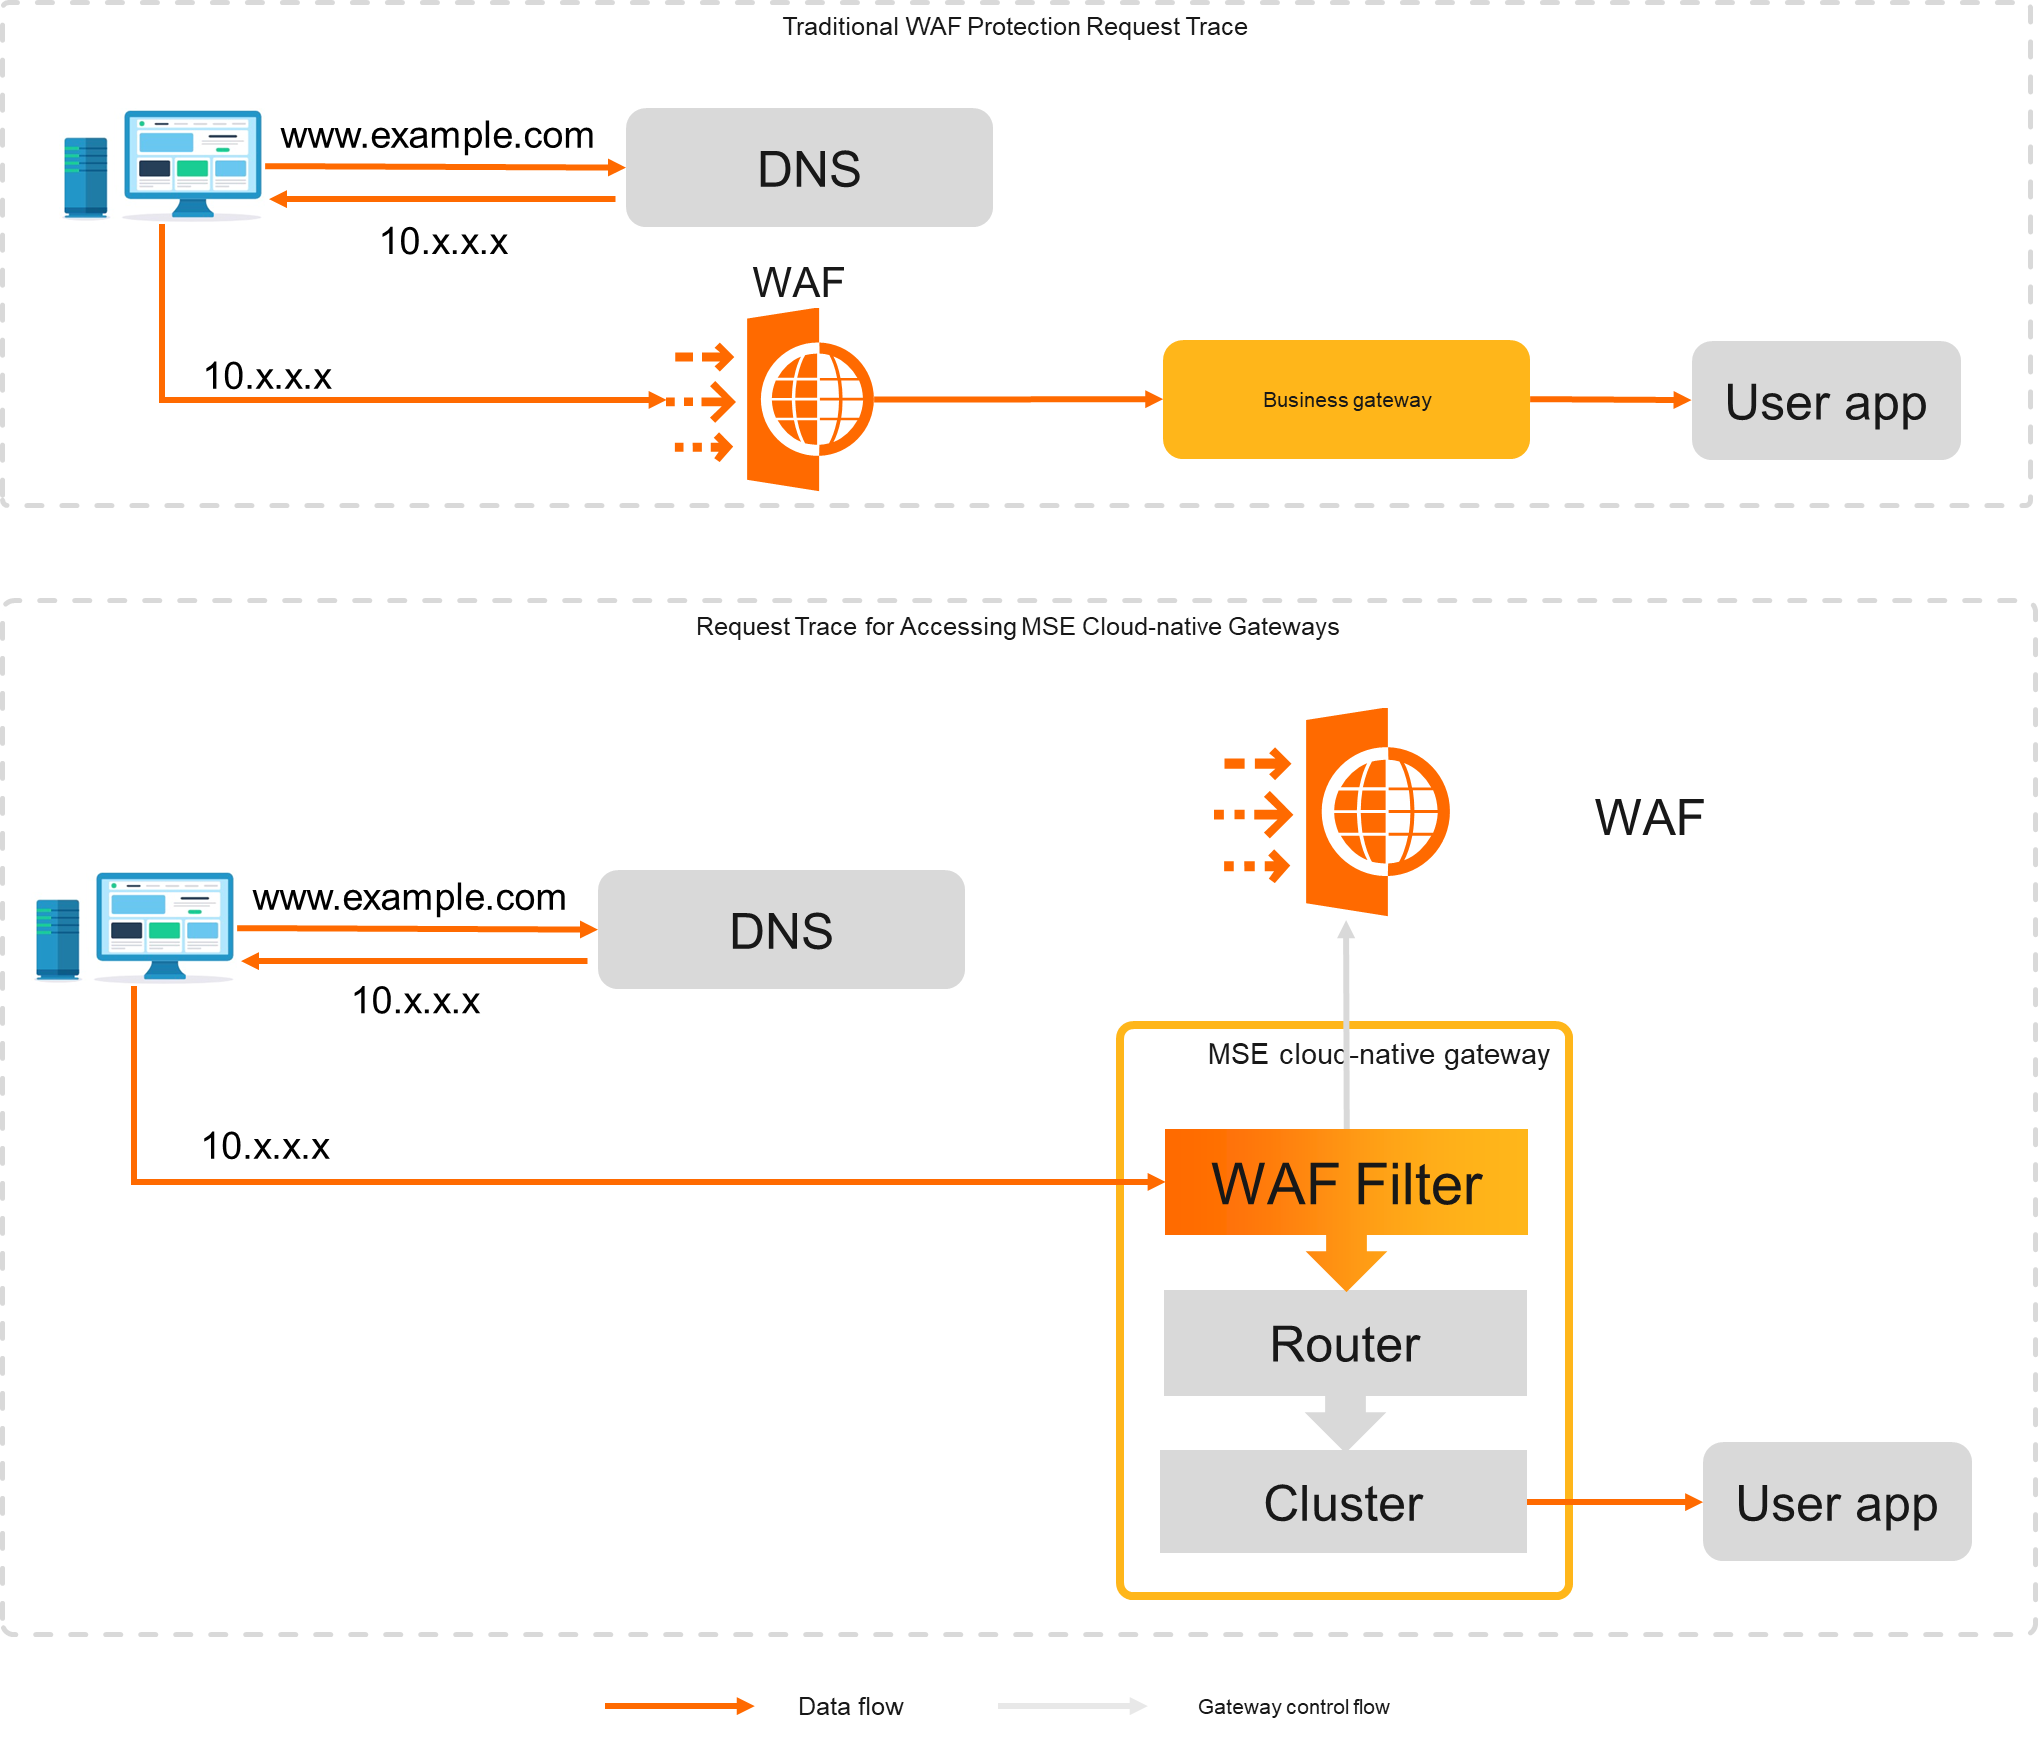
WAF filtre le trafic malveillant et ne transmet que les requêtes sûres à vos serveurs, protégeant ainsi vos services et vos données. Contrairement aux déploiements WAF traditionnels, cette intégration achemine les requêtes directement via la passerelle API sans intermédiaire WAF distinct, ce qui améliore les performances sans compromettre la sécurité. La figure suivante compare l'architecture avant et après l'intégration.
Facturation
L'intégration WAF est gratuite sur Cloud-native API Gateway. WAF 3,0 fait l'objet d'une facturation distincte basée sur l'utilisation.
Méthodes
(Recommandé) Activez WAF depuis la console Cloud-native API Gateway : Activer la protection au niveau de l'instance et Activer la protection au niveau de la route.
Activer la protection au niveau de l'instance
Cette opération peut entraîner le redémarrage de l'instance de passerelle.
-
Connectez-vous à la console Cloud-native API Gateway. Dans le volet de navigation de gauche, cliquez sur Instance. Dans la barre de menu supérieure, sélectionnez une région.
RemarqueWAF 3,0 n'est pas disponible dans la région Finance Chine (Shanghai).
Sur la page Instance, cliquez sur l'ID de l'instance de passerelle cible.
Sur la page Overview, sélectionnez l'onglet Basic Information. Localisez WAF et cliquez sur Enable à droite.
Dans la boîte de dialogue Enable instance-level WAF protection, cliquez sur Continue to enable instance-level WAF protection (Recommended).
Activer la protection au niveau de la route
Cette opération peut entraîner le redémarrage de l'instance de passerelle.
Connectez-vous à la console API Gateway.
Dans le volet de navigation de gauche, cliquez sur . Dans la barre de navigation supérieure, sélectionnez une région.
Cliquez sur une API HTTP ou WebSocket existante. Sur la page des détails de l'API, cliquez sur le nom de la route cible. Sélectionnez l'onglet Configure Policy, cliquez sur WAF, puis sur Enable route-level WAF protection (Recommended).
Dans la boîte de dialogue Enable Route-level WAF Protection, cliquez sur OK.
Étapes suivantes
Une fois WAF activé, la protection basée sur des règles et la protection contre les attaques par déni de service HTTP (HTTP flood) sont activées par défaut. La protection basée sur des règles prévient les injections SQL, les attaques Cross-Site Scripting (XSS) et les téléchargements de webshell. La protection contre les attaques par déni de service HTTP atténue ces dernières. Pour renforcer la sécurité, configurez des modules supplémentaires et des règles personnalisées en suivant le guide de configuration de la protection de la passerelle.
FAQ
La passerelle prend-elle en charge WAF 2,0 ?
Oui. Ajoutez l'adresse IP de l'instance Server Load Balancer (SLB) associée à votre instance Cloud-native API Gateway à la liste des adresses de retour à l'origine de WAF, comme décrit dans le tutoriel WAF.