Utilisez les groupes de ressources et RAM pour isoler vos ressources et gérer les autorisations avec un contrôle granulaire au sein d'un même compte Alibaba Cloud. Cette rubrique explique comment AnalyticDB for MySQL prend en charge les groupes de ressources et décrit la procédure d'attribution des autorisations au niveau du groupe de ressources.
L'autorisation au niveau du groupe de ressources s'applique uniquement aux types de ressources qui prennent en charge les groupes de ressources et aux actions compatibles avec ce niveau d'autorisation.
Si un type de ressource ne prend pas en charge les groupes de ressources, les autorisations accordées à l'échelle du groupe de ressources ne s'appliquent pas. Vous devez plutôt accorder les autorisations au niveau du compte. Pour plus d'informations, consultez la section Actions qui ne prennent pas en charge l'autorisation au niveau du groupe de ressources.
Autorisation des groupes de ressources
Les groupes de ressources vous permettent de regrouper et de gérer les ressources de votre compte Alibaba Cloud. Par exemple, vous pouvez créer des groupes de ressources distincts pour différents projets et y déplacer les ressources correspondantes afin de centraliser leur gestion. Pour en savoir plus, consultez la rubrique Présentation des groupes de ressources.
Une fois vos ressources regroupées, vous pouvez accorder des autorisations à l'échelle du groupe de ressources à différents principaux RAM, tels que des utilisateurs RAM, des groupes d'utilisateurs RAM ou des rôles RAM. Cela limite les principaux à la gestion des seules ressources incluses dans ce groupe. Pour plus de détails, voir Regroupement des ressources et autorisation.
Cette approche offre les avantages suivants :
Autorisations granulaires : chaque principal dispose uniquement des autorisations nécessaires. Cela permet d'éviter le mélange des ressources issues de plusieurs projets au sein d'un même compte.
Évolutivité améliorée : les principaux associés obtiennent automatiquement les autorisations pour toutes les nouvelles ressources ajoutées au groupe, ce qui élimine le besoin de renouveler les autorisations.
Accorder des autorisations au niveau du groupe de ressources à un utilisateur RAM
Cette rubrique explique comment accorder des autorisations à un RAM user pour les ressources AnalyticDB for MySQL situées dans un groupe de ressources spécifique.
Prérequis
Créez un RAM user. Pour plus d'informations, consultez la rubrique Créer un utilisateur RAM.
Créez un resource group et transférez les ressources existantes vers le groupe de ressources cible. Pour plus d'informations, consultez les rubriques Créer un groupe de ressources, Transférer automatiquement des ressources vers un groupe de ressources et Transférer manuellement des ressources vers un groupe de ressources.
Accorder des autorisations au niveau du groupe de ressources
Pour accorder des autorisations au niveau du groupe de ressources, utilisez l'une des méthodes suivantes.
Méthode 1 : Console Resource Management
Vous pouvez accorder des autorisations à un utilisateur RAM spécifique en utilisant la fonctionnalité de gestion des autorisations d'un groupe de ressources. Pour plus d'informations, consultez la rubrique Accorder des autorisations à un principal RAM au sein d'un groupe de ressources.
Connectez-vous à la console Resource Management.
Sur la page Groupes de ressources, cliquez sur Permissions dans la colonne Actions du groupe de ressources cible.
Sous l'onglet Permission Management, cliquez sur Grant Permission.
-
Dans le panneau Grant Permission, configurez le principal et la stratégie d'autorisation.
Principal : sélectionnez un utilisateur RAM existant.
Permission Policy : sélectionnez une system policy ou une custom policy existante. Pour plus d'informations, consultez la rubrique Créer une stratégie d'autorisation personnalisée.
Cliquez sur OK.
Méthode 2 : Console RAM
Utilisez la console RAM pour accorder des autorisations au niveau du groupe de ressources à un utilisateur RAM spécifique. Pour plus d'informations, consultez la rubrique Gérer les autorisations d'un utilisateur RAM.
Connectez-vous à la console RAM en tant que compte Alibaba Cloud ou administrateur RAM.
Dans le volet de navigation de gauche, choisissez . Sur la page Users, cliquez sur Add Permissions dans la colonne Actions de l'utilisateur RAM cible.
-
Dans le panneau Add Permissions, accordez des autorisations à l'utilisateur RAM.
Resource Scope : sélectionnez Resource Group.
Principal : sélectionnez un utilisateur RAM existant ou l'utilisateur RAM que vous avez créé lors des prérequis.
Permission Policy : sélectionnez une system policy ou une custom policy existante. Pour plus d'informations, consultez la rubrique Créer une stratégie d'autorisation personnalisée.
Cliquez sur OK.
Types de ressources pris en charge
Le tableau suivant répertorie les types de ressources d'AnalyticDB for MySQL qui prennent en charge les groupes de ressources.
|
|
|
|
|
|
|
|
|
|
|
|
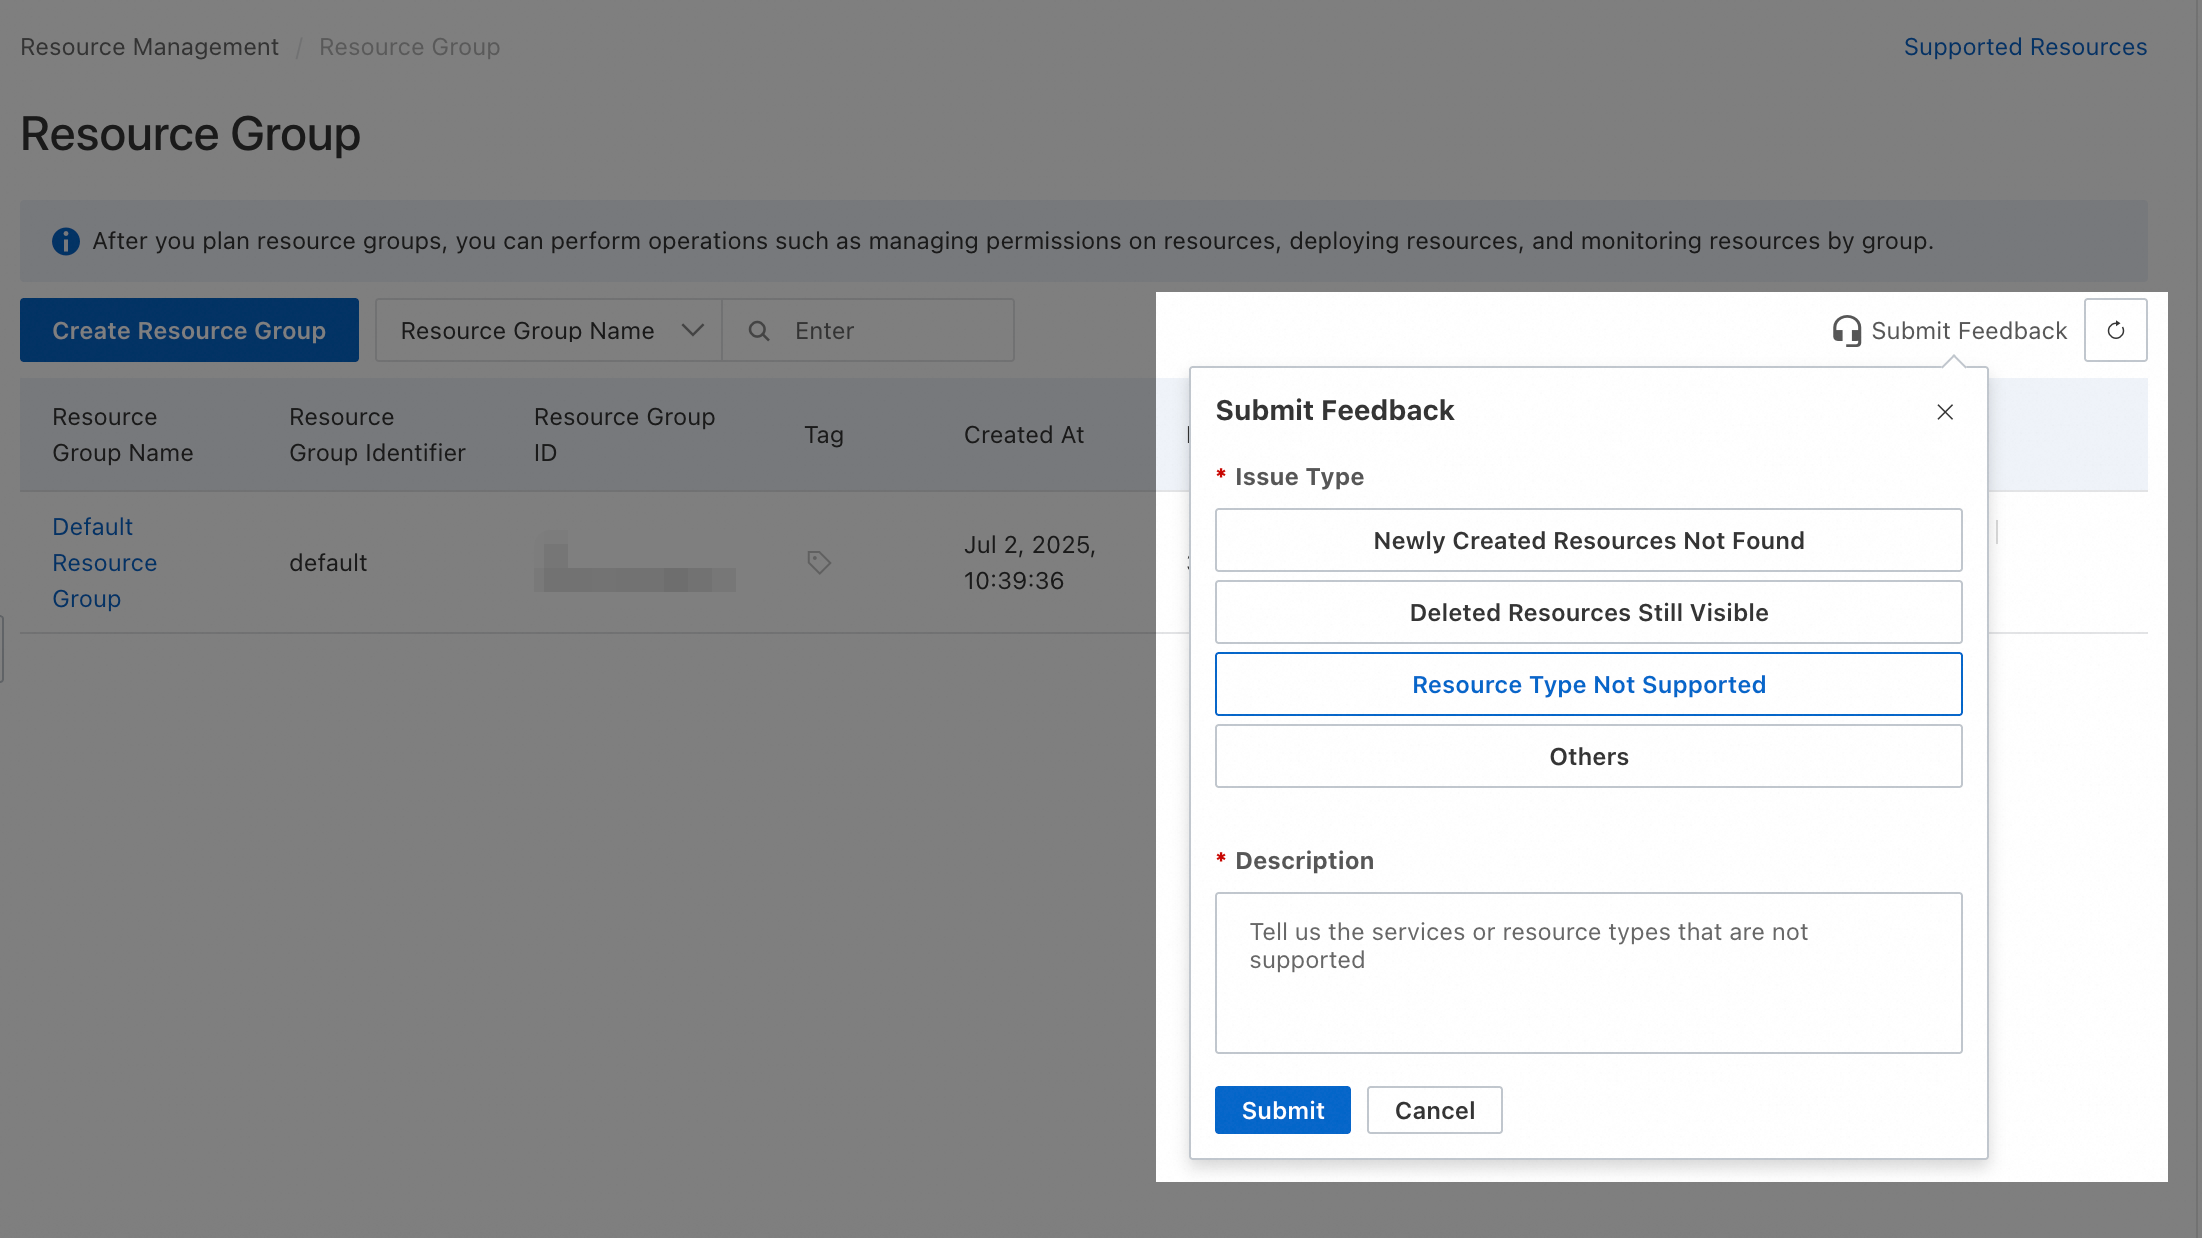
Si vous avez besoin d'un type de ressource non pris en charge par les groupes de ressources, soumettez vos commentaires dans la console Resource Group.
Opérations sans autorisation au niveau du groupe de ressources
Les actions suivantes d'AnalyticDB for MySQL ne prennent pas en charge l'autorisation au niveau du groupe de ressources :
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
Pour les actions qui ne prennent pas en charge l'autorisation au niveau du groupe de ressources, définir l'étendue de la ressource sur le resource group level n'a aucun effet. Pour accorder ces autorisations à un utilisateur RAM, créez une stratégie personnalisée et définissez son étendue de ressource au account level.
 Voici deux exemples de stratégies personnalisées. Vous pouvez adapter ces stratégies selon vos besoins.
-
Autorise toutes les opérations en lecture seule qui ne prennent pas en charge l'autorisation au niveau du groupe de ressources. L'élément
Actionrépertorie toutes ces opérations en lecture seule.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "adb:CheckApsTableAvailable", "adb:CheckFormationSchemaExists", "adb:CheckServiceLinkedRole", "adb:DescribeApsDatasource", "adb:DescribeApsDatasources", "adb:DescribeApsJobDetail", "adb:DescribeApsJobs", "adb:DescribeApsKafkaJsonLevels", "adb:DescribeApsKafkaSchemas", "adb:DescribeApsMigrationWorkloads", "adb:DescribeApsPartitionFormatters", "adb:DescribeApsPolarDBInstances", "adb:DescribeApsResourceGroups", "adb:DescribeApsSLSLatestLogs", "adb:DescribeApsSLSPartitionFormatters", "adb:DescribeApsSLSSchemas", "adb:DescribeApsWorkload", "adb:DescribeApsWorkloads", "adb:DescribeAutoRenewalAttribute", "adb:DescribeAvailableResource", "adb:DescribeClusterAccessWhiteList", "adb:DescribeComputeResource", "adb:DescribeDBClusterShardNumber", "adb:DescribeEIURange", "adb:DescribeFormationDatabricksMigrationObjects", "adb:DescribeHistoryEvents", "adb:DescribeHistoryTasks", "adb:DescribeHistoryTasksStat", "adb:DescribeKmsKeys", "adb:DescribeLLMAnswer", "adb:DescribeLLMSimilarQuestions", "adb:DescribeLogStoreKeys", "adb:DescribeLoghubDetail", "adb:DescribeMaintenanceAction", "adb:DescribeMsgClusterIds", "adb:DescribeMsgTopics", "adb:DescribePolarDBAiEngines", "adb:DescribePolarDBXToADBInstances", "adb:DescribeResourceGroupSpec", "adb:DescribeResultExportConfig", "adb:DescribeRunningBackupJob", "adb:DescribeSLSLogStores", "adb:DescribeSLSProjects", "adb:DescribeSLSRegions", "adb:DescribeSparkCodeLog", "adb:DescribeSparkCodeWebUi", "adb:GetActiveSparkSession", "adb:GetDmsDefaultWorkspace", "adb:GetFormationCrawler", "adb:GetLakeStorage", "adb:GetPipelineJob", "adb:GetSparkAppAttemptLog", "adb:GetSparkLogAnalyzeTask", "adb:GetSparkWarehouseBatchSQL", "adb:ListAfsBuckets", "adb:ListApsWebhook", "adb:ListBackupJobs", "adb:ListLakeStorageBuckets", "adb:ListLakeStorages", "adb:ListResultExportJobHistory", "adb:ListSparkLogAnalyzeTasks", "adb:ListSparkTemplateFileIds", "adb:ListSparkWarehouseBatchSQL", "adb:SubmitResultExportJob" ], "Resource": "*" } ] } -
Autorise toutes les opérations qui ne prennent pas en charge l'autorisation au niveau du groupe de ressources. L'élément
Actionrépertorie toutes ces opérations.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "adb:CancelActiveOperationTasks", "adb:CancelSparkWarehouseBatchSQL", "adb:CheckApsTableAvailable", "adb:CheckFormationSchemaExists", "adb:CheckServiceLinkedRole", "adb:ConfigureResultExport", "adb:CreateAPSJob", "adb:CreateAfsAccessKey", "adb:CreateAfsBucket", "adb:CreateAiMultimodalJob", "adb:CreateApsDatasoure", "adb:CreateApsKafkaADBJob", "adb:CreateApsKafkaHudiJob", "adb:CreateApsSlsADBJob", "adb:CreateApsSlsHudiJob", "adb:CreateBackup", "adb:CreateFormationCrawler", "adb:CreateLakeStorage", "adb:CreateLakeStorageAuthorizations", "adb:CreateLakeStorageBucket", "adb:CreateMaterializedViewRecommend", "adb:CreatePipelineJob", "adb:CreateServiceLinkedRole", "adb:DeleteApsDatasoure", "adb:DeleteApsWorkload", "adb:DeleteBackups", "adb:DeleteFormationCrawler", "adb:DeleteLakeStorage", "adb:DeleteLakeStorageAuthorizations", "adb:DeleteMaterializedView", "adb:DeleteMaterializedViewRecommend", "adb:DeletePipelineJob", "adb:DeleteSqlTemplate", "adb:DeleteSqlTemplateGroup", "adb:DescribeApsDatasource", "adb:DescribeApsDatasources", "adb:DescribeApsJobDetail", "adb:DescribeApsJobs", "adb:DescribeApsKafkaJsonLevels", "adb:DescribeApsKafkaSchemas", "adb:DescribeApsMigrationWorkloads", "adb:DescribeApsPartitionFormatters", "adb:DescribeApsPolarDBInstances", "adb:DescribeApsResourceGroups", "adb:DescribeApsSLSLatestLogs", "adb:DescribeApsSLSPartitionFormatters", "adb:DescribeApsSLSSchemas", "adb:DescribeApsWorkload", "adb:DescribeApsWorkloads", "adb:DescribeAutoRenewalAttribute", "adb:DescribeAvailableResource", "adb:DescribeClusterAccessWhiteList", "adb:DescribeComputeResource", "adb:DescribeDBClusterShardNumber", "adb:DescribeEIURange", "adb:DescribeFormationDatabricksMigrationObjects", "adb:DescribeHistoryEvents", "adb:DescribeHistoryTasks", "adb:DescribeHistoryTasksStat", "adb:DescribeKmsKeys", "adb:DescribeLLMAnswer", "adb:DescribeLLMSimilarQuestions", "adb:DescribeLogStoreKeys", "adb:DescribeLoghubDetail", "adb:DescribeMaintenanceAction", "adb:DescribeMsgClusterIds", "adb:DescribeMsgTopics", "adb:DescribePolarDBAiEngines", "adb:DescribePolarDBXToADBInstances", "adb:DescribeResourceGroupSpec", "adb:DescribeResultExportConfig", "adb:DescribeRunningBackupJob", "adb:DescribeSLSLogStores", "adb:DescribeSLSProjects", "adb:DescribeSLSRegions", "adb:DescribeSparkCodeLog", "adb:DescribeSparkCodeWebUi", "adb:ExecuteService", "adb:GetActiveSparkSession", "adb:GetDmsDefaultWorkspace", "adb:GetFormationCrawler", "adb:GetLakeStorage", "adb:GetPipelineJob", "adb:GetSparkAppAttemptLog", "adb:GetSparkLogAnalyzeTask", "adb:GetSparkWarehouseBatchSQL", "adb:GrantLakeStoragePermission", "adb:KillSparkEngine", "adb:KillSparkLogAnalyzeTask", "adb:ListAfsBuckets", "adb:ListApsWebhook", "adb:ListBackupJobs", "adb:ListLakeStorageBuckets", "adb:ListLakeStorages", "adb:ListResultExportJobHistory", "adb:ListSparkLogAnalyzeTasks", "adb:ListSparkTemplateFileIds", "adb:ListSparkWarehouseBatchSQL", "adb:ModifyActiveOperationMaintainConf", "adb:ModifyActiveOperationTasks", "adb:ModifyApsDatasoure", "adb:ModifyApsJob", "adb:ModifyApsKafkaADBJob", "adb:ModifyApsSlsADBJob", "adb:ModifyApsWorkload", "adb:ModifyApsWorkloadName", "adb:ModifyAutoRenewalAttribute", "adb:ModifyDBClusterShardNumber", "adb:ModifyDmsDefaultWorkspace", "adb:ModifyMaintenanceAction", "adb:ModifyMaterializedView", "adb:ModifyMaterializedViewRecommend", "adb:ModifySqlTemplateGroup", "adb:ModifySqlTemplatePosition", "adb:PauseApsWorkload", "adb:QueryFormationInstsByTaskID", "adb:QueryFormationTaskByID", "adb:QueryFormationTasksByType", "adb:QueryService", "adb:QueryTaskInfoByID", "adb:RevokeLakeStoragePermission", "adb:RunMaterializedViewRecommend", "adb:StartApsJob", "adb:StartApsWorkload", "adb:StartFormationCrawler", "adb:StartPipelineJob", "adb:StartSparkEngine", "adb:StopAiMultimodalJob", "adb:StopPipelineJob", "adb:SubmitResultExportJob", "adb:SuspendApsJob", "adb:UpdateFormationCrawler", "adb:UpdateFormationCrawlerScheduleState", "adb:UpdateLakeStorage", "adb:createCatalog", "adb:dropCatalog", "adb:getCatalogObjects", "adb:null" ], "Resource": "*" } ] }
Un utilisateur RAM ou un rôle RAM disposant d'autorisations au niveau du compte peut gérer toutes les ressources du compte. Accordez toujours les autorisations en respectant le principe du moindre privilège.
FAQ
Vérifier le groupe de ressources d'une ressource
Méthode 1 : Cliquez sur le nom de la ressource pour ouvrir sa page de détails. Le groupe de ressources y est indiqué.
Méthode 2 : Connectez-vous à la console Resource Management et cliquez sur . Dans le volet de gauche, sélectionnez le compte propriétaire (le current account est sélectionné par défaut). Utilisez les conditions de filtre pour trouver la ressource cible et afficher son groupe de ressources.
Afficher les ressources par produit et par groupe
Méthode 1 : Connectez-vous à la console Resource Management et cliquez sur . Dans le volet de gauche, sous le compte propriétaire (le current account est sélectionné par défaut), cliquez sur le groupe de ressources cible. Ensuite, dans le volet de droite, sélectionnez le produit dans la liste déroulante Select Resource Type.
Méthode 2 : Connectez-vous à la console Resource Management et cliquez sur . Identifiez le groupe de ressources cible et cliquez sur Manage Resources dans la colonne Actions. Sur la page Manage Resources, sélectionnez le produit dans la liste déroulante Product.
Déplacer plusieurs ressources vers un autre groupe
Connectez-vous à la console Resource Management et cliquez sur . Dans la ligne du groupe de ressources cible, cliquez sur Manage Resources dans la colonne Actions. Sur la page de gestion des ressources, utilisez les conditions de filtre pour trouver les ressources cibles. Cochez la case correspondant à chaque ressource, cliquez sur Move Resource Group situé sous la liste, puis suivez les instructions affichées à l'écran.