La protección de tráfico IPv6 amplía la cobertura de WAF a los clientes IPv6, de modo que los ataques provenientes de fuentes IPv4 e IPv6 se detectan y bloquean antes de llegar a sus servidores de origen.
Requisitos previos
Antes de empezar, confirme que se cumplen todas las condiciones a continuación:
|
Requisito |
Valores compatibles |
|
Edición de la instancia de WAF (suscripción) |
Business, Enterprise, Exclusive |
|
Región de la instancia de WAF |
Solo China continental |
|
Modo de acceso al sitio web |
Solo modo de registro CNAME |
La protección de tráfico IPv6 no está disponible para instancias de WAF fuera de China continental ni para sitios web agregados en modo de proxy transparente.
Ha activado una instancia suscripción Business, Enterprise o Exclusive.
Funcionamiento
Cuando se habilita la protección de tráfico IPv6, el CNAME que genera WAF se resuelve a través de dos canales independientes:
Las solicitudes de clientes IPv4 se dirigen a un clúster de protección IPv4.
Las solicitudes de clientes IPv6 se dirigen a un clúster de protección IPv6.
Cada clúster inspecciona el tráfico de forma independiente y reenvía únicamente las solicitudes limpias a su servidor de origen.
Reenvío a servidores de origen mediante IPv6 (opcional)
Si su servidor de origen es compatible con IPv6, puede configurar WAF para que reenvíe cada solicitud mediante el mismo protocolo de la solicitud entrante:
Configure direcciones IPv4 e IPv6 de retorno al origen para su dominio.
Seleccione Use the Same Protocol al agregar el dominio.
Para consultar los pasos de configuración, consulte Add a domain name to WAF.
Habilite la protección de tráfico IPv6
Inicie sesión en la consola de WAF. En la barra de navegación superior, seleccione el resource group y la región correspondientes a su instancia de WAF; a continuación, seleccione Chinese Mainland. Si ya se muestra Chinese Mainland, no es necesario cambiar la región.
En el panel de navegación izquierdo, elija Asset Center > Website Access.
-
En la pestaña Domain Names, localice el nombre de dominio para el que desea habilitar la protección IPv6 y active IPV6 en la columna Quick Access.
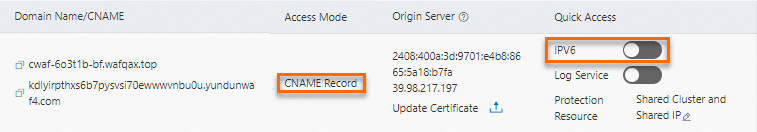
En el cuadro de diálogo Tips, haga clic en Confirm.
Una vez habilitada la protección IPv6, el interruptor IPV6 en la columna Quick Access muestra Enabled.
Pasos siguientes
Después de habilitar la protección IPv6, WAF utiliza nuevos bloques CIDR de retorno al origen para reenviar solicitudes de clientes IPv6 a su servidor de origen. Si su servidor de origen tiene configurado el control de acceso, agregue estos bloques CIDR a la lista de permitidos; de lo contrario, las solicitudes de clientes IPv6 fallarán con errores de conexión.
Para obtener los nuevos bloques CIDR y actualizar su lista de permitidos: