Si la dirección IP del servidor de origen queda expuesta, los atacantes pueden evadir WAF y acceder directamente al origen. Configure el control de acceso en el servidor de origen para permitir únicamente los bloques CIDR de retorno al origen de WAF.
Este tema toma como ejemplo una instancia de Elastic Compute Service (ECS) detrás de una instancia de Server Load Balancer (SLB).
El reenvío de tráfico comienza cuando se añade el sitio web a WAF, sin importar la configuración de protección del servidor de origen.
Si las instancias de ECS y SLB se añaden a WAF en Transparent Proxy Mode, todo el tráfico del puerto de redireccionamiento se enruta automáticamente por WAF. Por lo tanto, no es necesario proteger el servidor de origen.
Riesgos del control de acceso al servidor de origen
Las políticas de control de acceso incorrectas pueden interrumpir los servicios:
Todos los dominios alojados deben añadirse a WAF. Cualquier dominio sin protección en la instancia de ECS o SLB puede aprovecharse para evadir WAF y comprometer otros dominios en el mismo servidor.
La conmutación por error del clúster de WAF omite el control de acceso. Durante este proceso, el tráfico va directamente al origen. Si las reglas del security group o las listas blancas de SLB permiten solo el tráfico de WAF, el origen deja de ser accesible.
Los bloques CIDR de retorno al origen cambian con el tiempo. WAF actualiza periódicamente sus bloques CIDR de retorno al origen. Si no se añaden los nuevos bloques a las reglas del security group o a las listas blancas de SLB, pueden producirse errores HTTP 5XX. Revise regularmente la consola de WAF y actualice las políticas según corresponda.
Elimine las políticas de control de acceso antes de retirar WAF. Quite todas las políticas de control de acceso del servidor de origen antes de devolver el tráfico al origen. De lo contrario, el tráfico no podrá llegar al servidor.
Requisitos previos
Asegúrese de cumplir con a continuación:
Una instancia de ECS detrás de una instancia de SLB que actúe como servidor de origen. What is ECS? | SLB product family
Todos los nombres de dominio de la instancia de ECS o SLB añadidos a WAF en CNAME record mode. Add a domain name
Comprobar si la IP del servidor de origen está expuesta
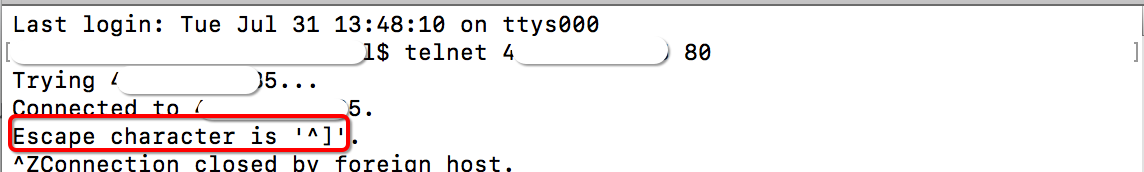
Desde un host fuera de Alibaba Cloud, use Telnet para conectarse a la IP pública del servidor de origen en su puerto de servicio.
La conexión es exitosa: la dirección IP está expuesta. Los atacantes pueden evadir WAF y acceder directamente al origen.
La conexión falla: la dirección IP no está expuesta.
Ejemplo: pruebe la conectividad en los puertos 80 y 8080. Si ambas conexiones son exitosas, la IP está expuesta.
Obtener los bloques CIDR de retorno al origen de WAF
Los bloques CIDR de retorno al origen de WAF cambian periódicamente. Añada los nuevos bloques a las reglas del security group y a las listas blancas de inmediato para evitar interrupciones en el servicio.
Inicie sesión en la consola de WAF. En la barra de navegación superior, seleccione el resource group y la región (Chinese Mainland o Outside Chinese Mainland) de la instancia de WAF.
En el panel de navegación izquierdo, haga clic en Onboarding.
En la pestaña CNAME Record, haga clic en Back-to-origin CIDR Blocks.
En el cuadro de diálogo Back-to-origin CIDR Block, haga clic en Copy.
Configurar las reglas del security group de ECS
Cree dos reglas de security group: una para permitir el tráfico entrante de retorno al origen de WAF y otra para denegar todo el tráfico entrante restante.
Abrir la configuración del security group
Inicie sesión en la consola de ECS.
En el panel de navegación izquierdo, elija Network & Security > Security groups.
En la esquina superior izquierda de la barra de navegación superior, seleccione la región de la instancia de ECS.
Busque el security group deseado y haga clic en Manage Rules en la columna Operation.
-
Seleccione una dirección de regla:
Virtual Private Cloud (VPC): haga clic en la pestaña Inbound o Outbound.
Red clásica: haga clic en la pestaña Inbound, Outbound, Internet Ingress o Internet Egress.
Añadir una regla de permiso para el tráfico de WAF
En la pestaña Inbound, haga clic en Add Rule.
-
Configure a continuación parámetros y haga clic en Save.
Parameter
Description
Authorization policy
Seleccione Allow.
Priority
Introduzca 1 (prioridad más alta).
Protocol Type
Seleccione Custom TCP.
Port number range
Seleccione HTTP (80) y HTTPS (443).
Authorization Object
Pegue los bloques CIDR de retorno al origen de WAF.
Description
Ejemplo: permitir el tráfico entrante desde los bloques CIDR de retorno al origen de WAF.
Si el servidor de origen se comunica con otras aplicaciones mediante direcciones IP y puertos fuera de los bloques CIDR de retorno al origen de WAF y de los puertos HTTP/HTTPS estándar, añada también esas direcciones y puertos a las reglas del security group.
Esta regla de permiso tiene la prioridad más alta, por lo que se autoriza todo el tráfico entrante desde los bloques CIDR de retorno al origen de WAF.
Asegúrese de incluir todos los bloques CIDR de retorno al origen de WAF. Si falta alguno, se producirán errores de acceso.
Añadir una regla de denegación para el resto del tráfico
En la pestaña Inbound, haga clic en Add Rule.
-
Configure a continuación parámetros y haga clic en Save.
Parameter
Description
Authorization policy
Seleccione Deny.
Priority
Introduzca 100 (prioridad más baja).
Protocol Type
Seleccione Custom TCP.
Port number range
Seleccione HTTP (80) y HTTPS (443).
Authorization Object
Introduzca
0.0.0.0/0. Este valor coincide con todos los bloques CIDR.Description
Ejemplo: bloquear todo el tráfico entrante.
Una vez aplicadas ambas reglas, la instancia de ECS acepta únicamente el tráfico entrante proveniente de los bloques CIDR de retorno al origen de WAF. Todo el tráfico del servicio debe pasar por WAF.
Configurar las políticas de control de acceso de SLB
Si el origen está detrás de una instancia de SLB, configure una lista blanca de listener para permitir solo el tráfico de WAF.
Este ejemplo utiliza una instancia de Classic Load Balancer (CLB). Para Application Load Balancer (ALB), siga las instrucciones de Access control.
Crear una lista de control de acceso
Inicie sesión en la consola de CLB.
En la barra de navegación superior, seleccione la región de la instancia de CLB.
En el panel de navegación izquierdo, elija Classic Load Balancer (CLB) > Access Control.
En la página Access Control, haga clic en Create ACL.
-
En el panel Create ACL, configure a continuación parámetros y haga clic en Create.
Parameter
Description
ACL Name
Introduzca un nombre. Ejemplo: bloques CIDR de retorno al origen de WAF.
Add Multiple Addresses/CIDR Blocks and Descriptions
Pegue todos los bloques CIDR de retorno al origen de WAF, uno por línea. Antes de pegar, sustituya las comas de la lista copiada por saltos de línea.
Configurar las listas blancas del listener
En el panel de navegación izquierdo, elija CLB > Instances.
En la página Instances, busque la instancia deseada y haga clic en su ID.
-
En la pestaña Listener, busque el listener que desea configurar. Haga clic en el icono
 de la columna Operation y luego haga clic en Configure ACL. Seleccione el listener según los servicios protegidos por WAF:
Servicios HTTP: seleccione el listener HTTP.
Servicios HTTPS: seleccione el listener HTTPS.
Servicios HTTP y HTTPS: seleccione ambos listeners.
-
En el panel Configure Access Control, active Enable Access Control y configure a continuación parámetros.
Parameter
Description
Access Control Mode
Seleccione Whitelist: allows only trusted IP addresses to access SLB. para permitir solo direcciones IP específicas.
Select ACL
Seleccione la lista de control de acceso creada para los bloques CIDR de retorno al origen de WAF.
Una vez aplicada la lista blanca, la instancia de CLB acepta únicamente el tráfico entrante proveniente de los bloques CIDR de retorno al origen de WAF.
Comprobar la configuración
Compruebe la configuración:
Desde un host fuera de Alibaba Cloud, use Telnet para conectarse al origen en los puertos 80 y 8080.
-
Revise el resultado:
No es posible conectarse por el puerto 80 u 8080, pero el servicio funciona con normalidad: la configuración es efectiva. El acceso directo al origen está bloqueado y todo el tráfico se enruta por WAF.
La conexión sigue siendo posible: revise las reglas del security group y las listas blancas de SLB para detectar entradas faltantes.