Web Application Firewall (WAF) filtra el tráfico entrante hacia sus sitios web y aplicaciones. Este servicio bloquea los ataques web comunes y reenvía las solicitudes legítimas a sus servidores. De esta manera, WAF garantiza el funcionamiento continuo de los sitios web, protege la estabilidad del negocio y resguarda la seguridad de los datos.
Escenarios
WAF protege sus sitios web y aplicaciones mediante la detección y el bloqueo del tráfico malicioso. El servicio inspecciona y filtra todo el tráfico entrante, y reenvía únicamente las solicitudes legítimas al servidor de origen. Este proceso previene problemas como la degradación del rendimiento provocada por intrusiones maliciosas. Además, garantiza la seguridad de sus servicios y datos.
Primeros pasos con WAF
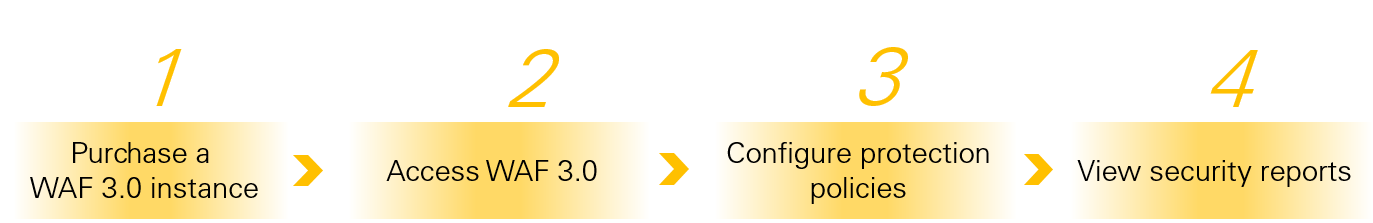
Para comenzar, consulte Protect an ECS instance against CC attacks using WAF.
WAF 3.0 frente a WAF 2.0
Relación entre versiones: WAF 3.0 es la nueva generación de WAF, desarrollada sobre WAF 2.0. Incorpora una arquitectura renovada, precios actualizados, una consola rediseñada y una experiencia mejorada. No es posible ejecutar ambas versiones en la misma cuenta de Alibaba Cloud.
Directiva de compra: WAF 2.0 ya no está disponible para nuevas compras. Los usuarios actuales de WAF 2.0 pueden seguir usando, renovar o actualizar sus instancias. Su SLA sigue vigente.
Método de actualización: Para acceder a funciones mejoradas y una mejor experiencia, actualice de WAF 2.0 a WAF 3.0. Use la herramienta de migración de autoservicio para migrar automáticamente sus instancias de WAF 2.0 a WAF 3.0. Consulte los pasos en How to upgrade a WAF 2.0 instance to WAF 3.0.
Principales diferencias entre WAF 3.0 y WAF 2.0
Método de facturación
Diferencia | WAF 3.0 | WAF 2.0 | |
Ediciones de instancias de suscripción | Basic Edition, Pro Edition, Enterprise Edition, Ultimate Edition. | Pro Edition, Enterprise Edition, Ultimate Edition. | |
Elementos de facturación | Especificación de tráfico | Usa las consultas por segundo (QPS) como única métrica de tráfico. No requiere gestión de ancho de banda. Las instancias de suscripción admiten QPS elástico bajo el modelo pay-as-you-go para evitar limitaciones por uso excesivo. | Es compatible con QPS y ancho de banda. Es necesario convertir los valores entre ambas métricas. |
Especificación de nombre de dominio | No distingue entre dominios principales y subdominios. La facturación se calcula por cada nombre de dominio. | Distingue entre nombres de dominio principales y subdominios. | |
Acceso a nube híbrida | Incluido en Enterprise Edition y Ultimate Edition. | Requiere una compra independiente de Hybrid Cloud WAF Exclusive. | |
Unidad de facturación de pay-as-you-go | Unidad de facturación unificada: Security Capacity Unit (SeCU). Cada SeCU cuesta USD 0.01. | No existe una unidad de facturación estándar. | |
Integración de activos y configuración de mitigación
Diferencia | WAF 3.0 | WAF 2.0 |
Modo nativo de la nube |
| El modo de proxy transparente solo es compatible con ALB, ECS y CLB. |
Objetos protegidos para reglas de mitigación | WAF crea automáticamente un objeto protegido cuando usted agrega un nombre de dominio o una instancia de servicio en la nube. Configure las reglas de mitigación en una plantilla y asígnele los objetos protegidos correspondientes. | Configure las reglas de mitigación por cada nombre de dominio. En el modo de proxy transparente, agregue todos los dominios de una instancia de servicio en la nube a WAF antes de configurar reglas personalizadas. De lo contrario, solo se aplicarán las reglas predeterminadas. |
Consulta de reglas de mitigación |
| Solo permite consultar las reglas de un único nombre de dominio. |
Módulos de mitigación compatibles | Las nuevas funciones incluyen Custom Response, Threat Intelligence, Whitelist, Domain asset center y Security Report. Todos los módulos compatibles se enumeran en Mitigation Settings Overview. | Para ver la lista completa de módulos de mitigación compatibles, consulte Overview. |