Después de agregar sus servicios a Web Application Firewall (WAF), puede usar la función de respuesta personalizada para configurar la página que se devuelve a los clientes cuando se bloquean sus solicitudes o cuando estas activan una verificación deslizante. Esta función le permite alinear la página con la interfaz de usuario de su marca y mejorar la experiencia del usuario.
Cómo funciona
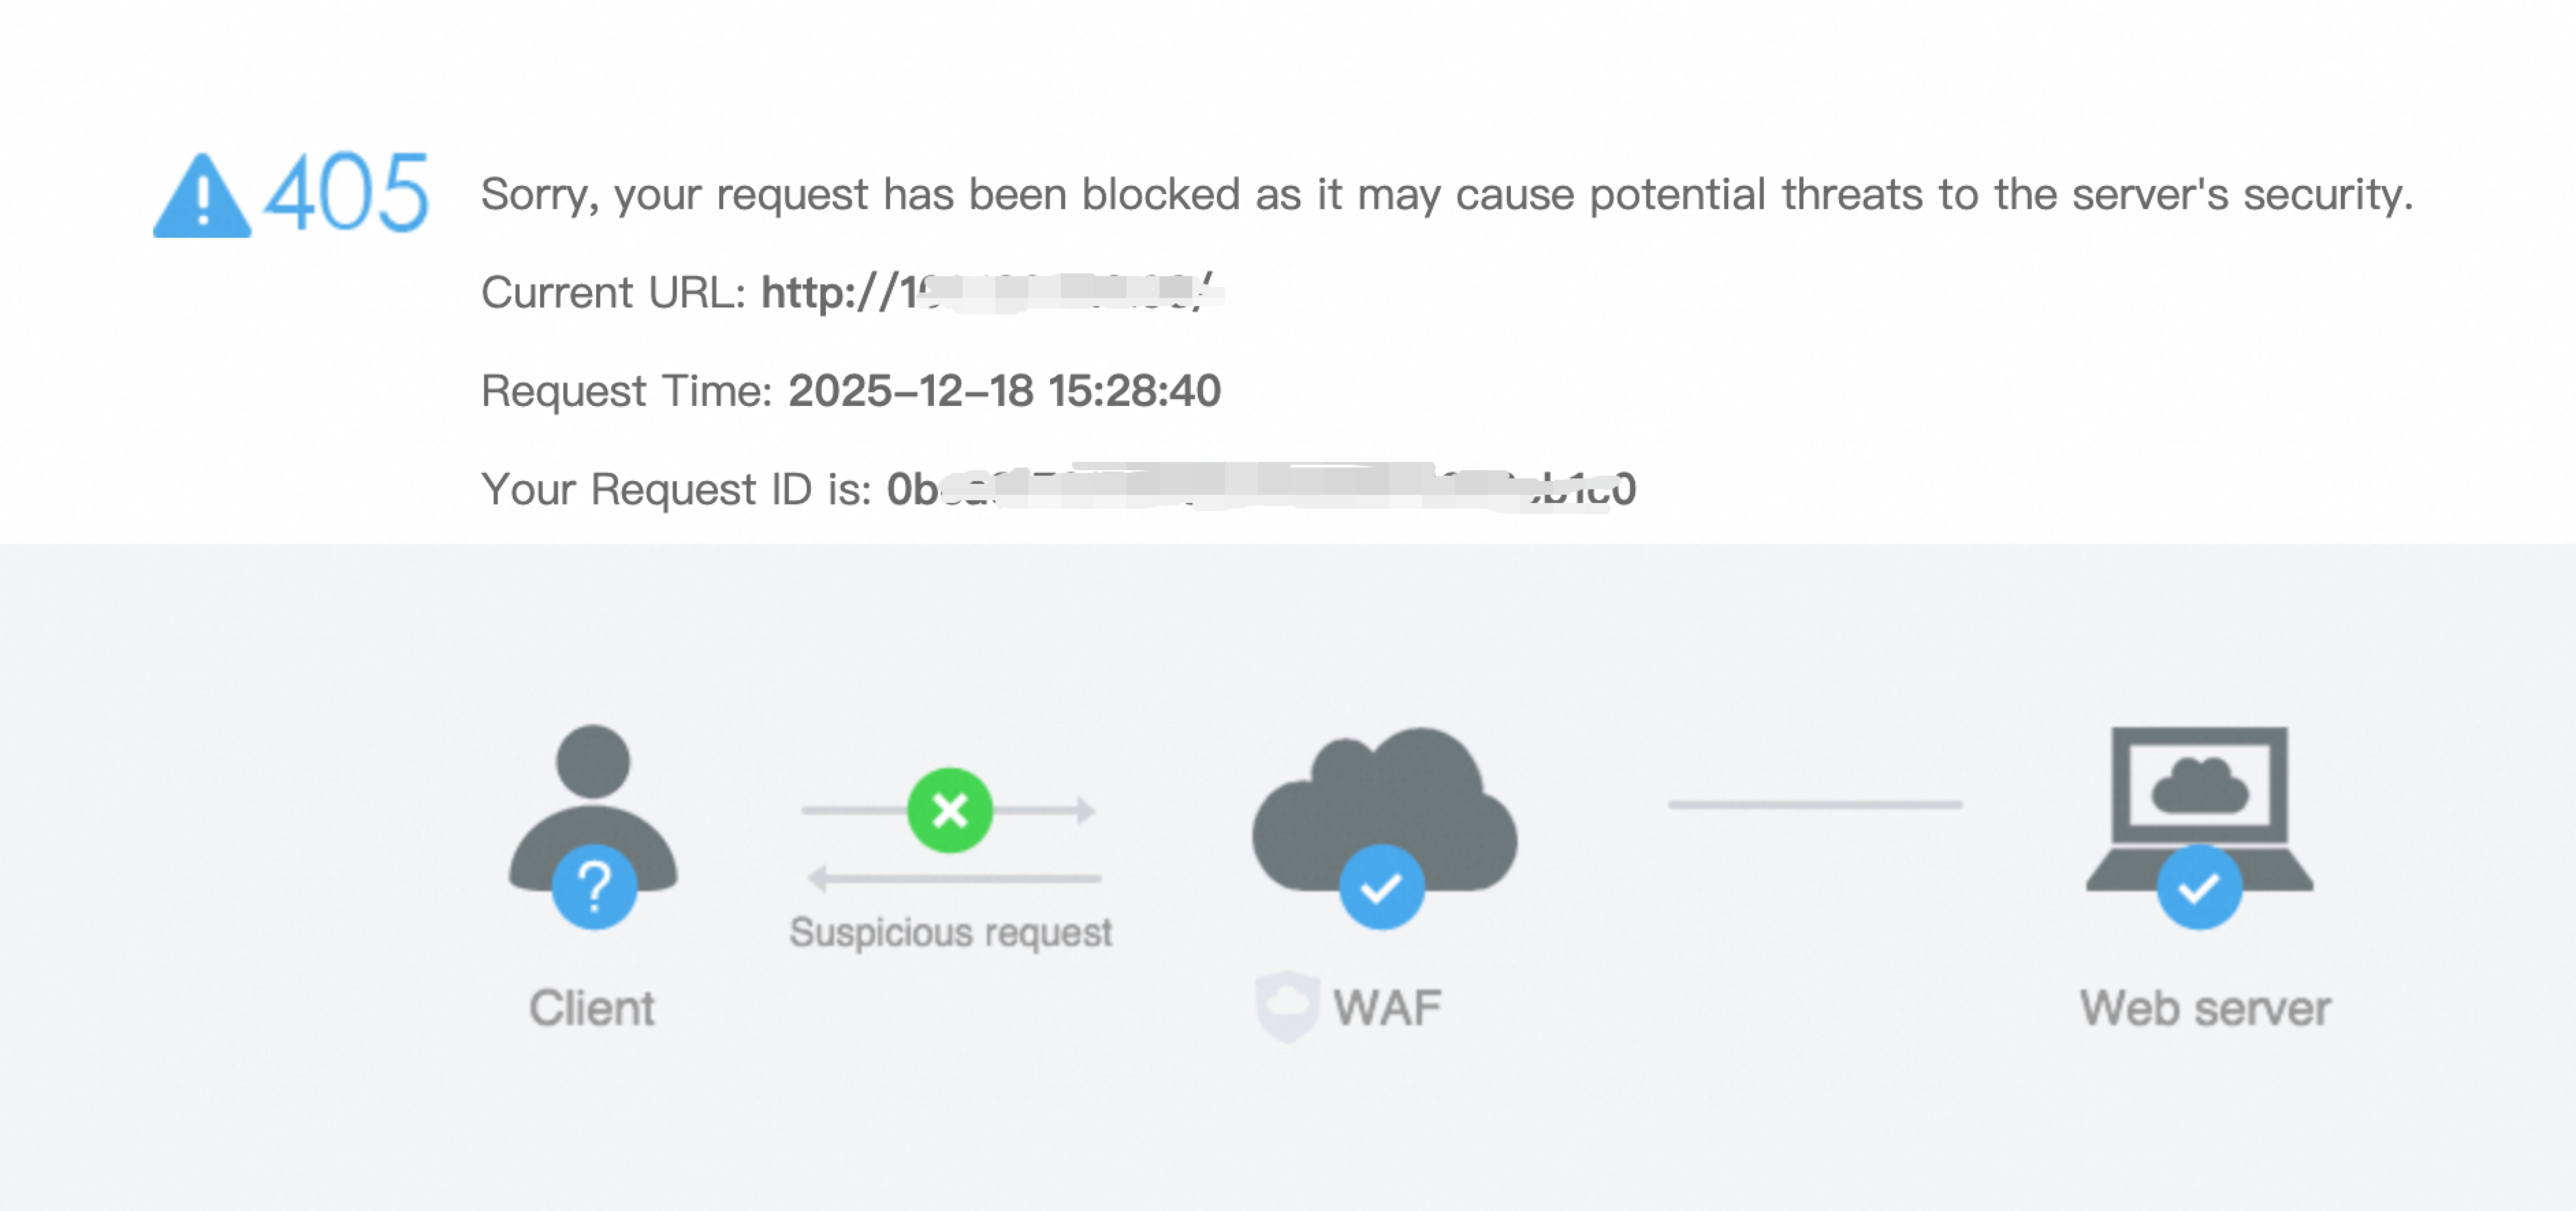
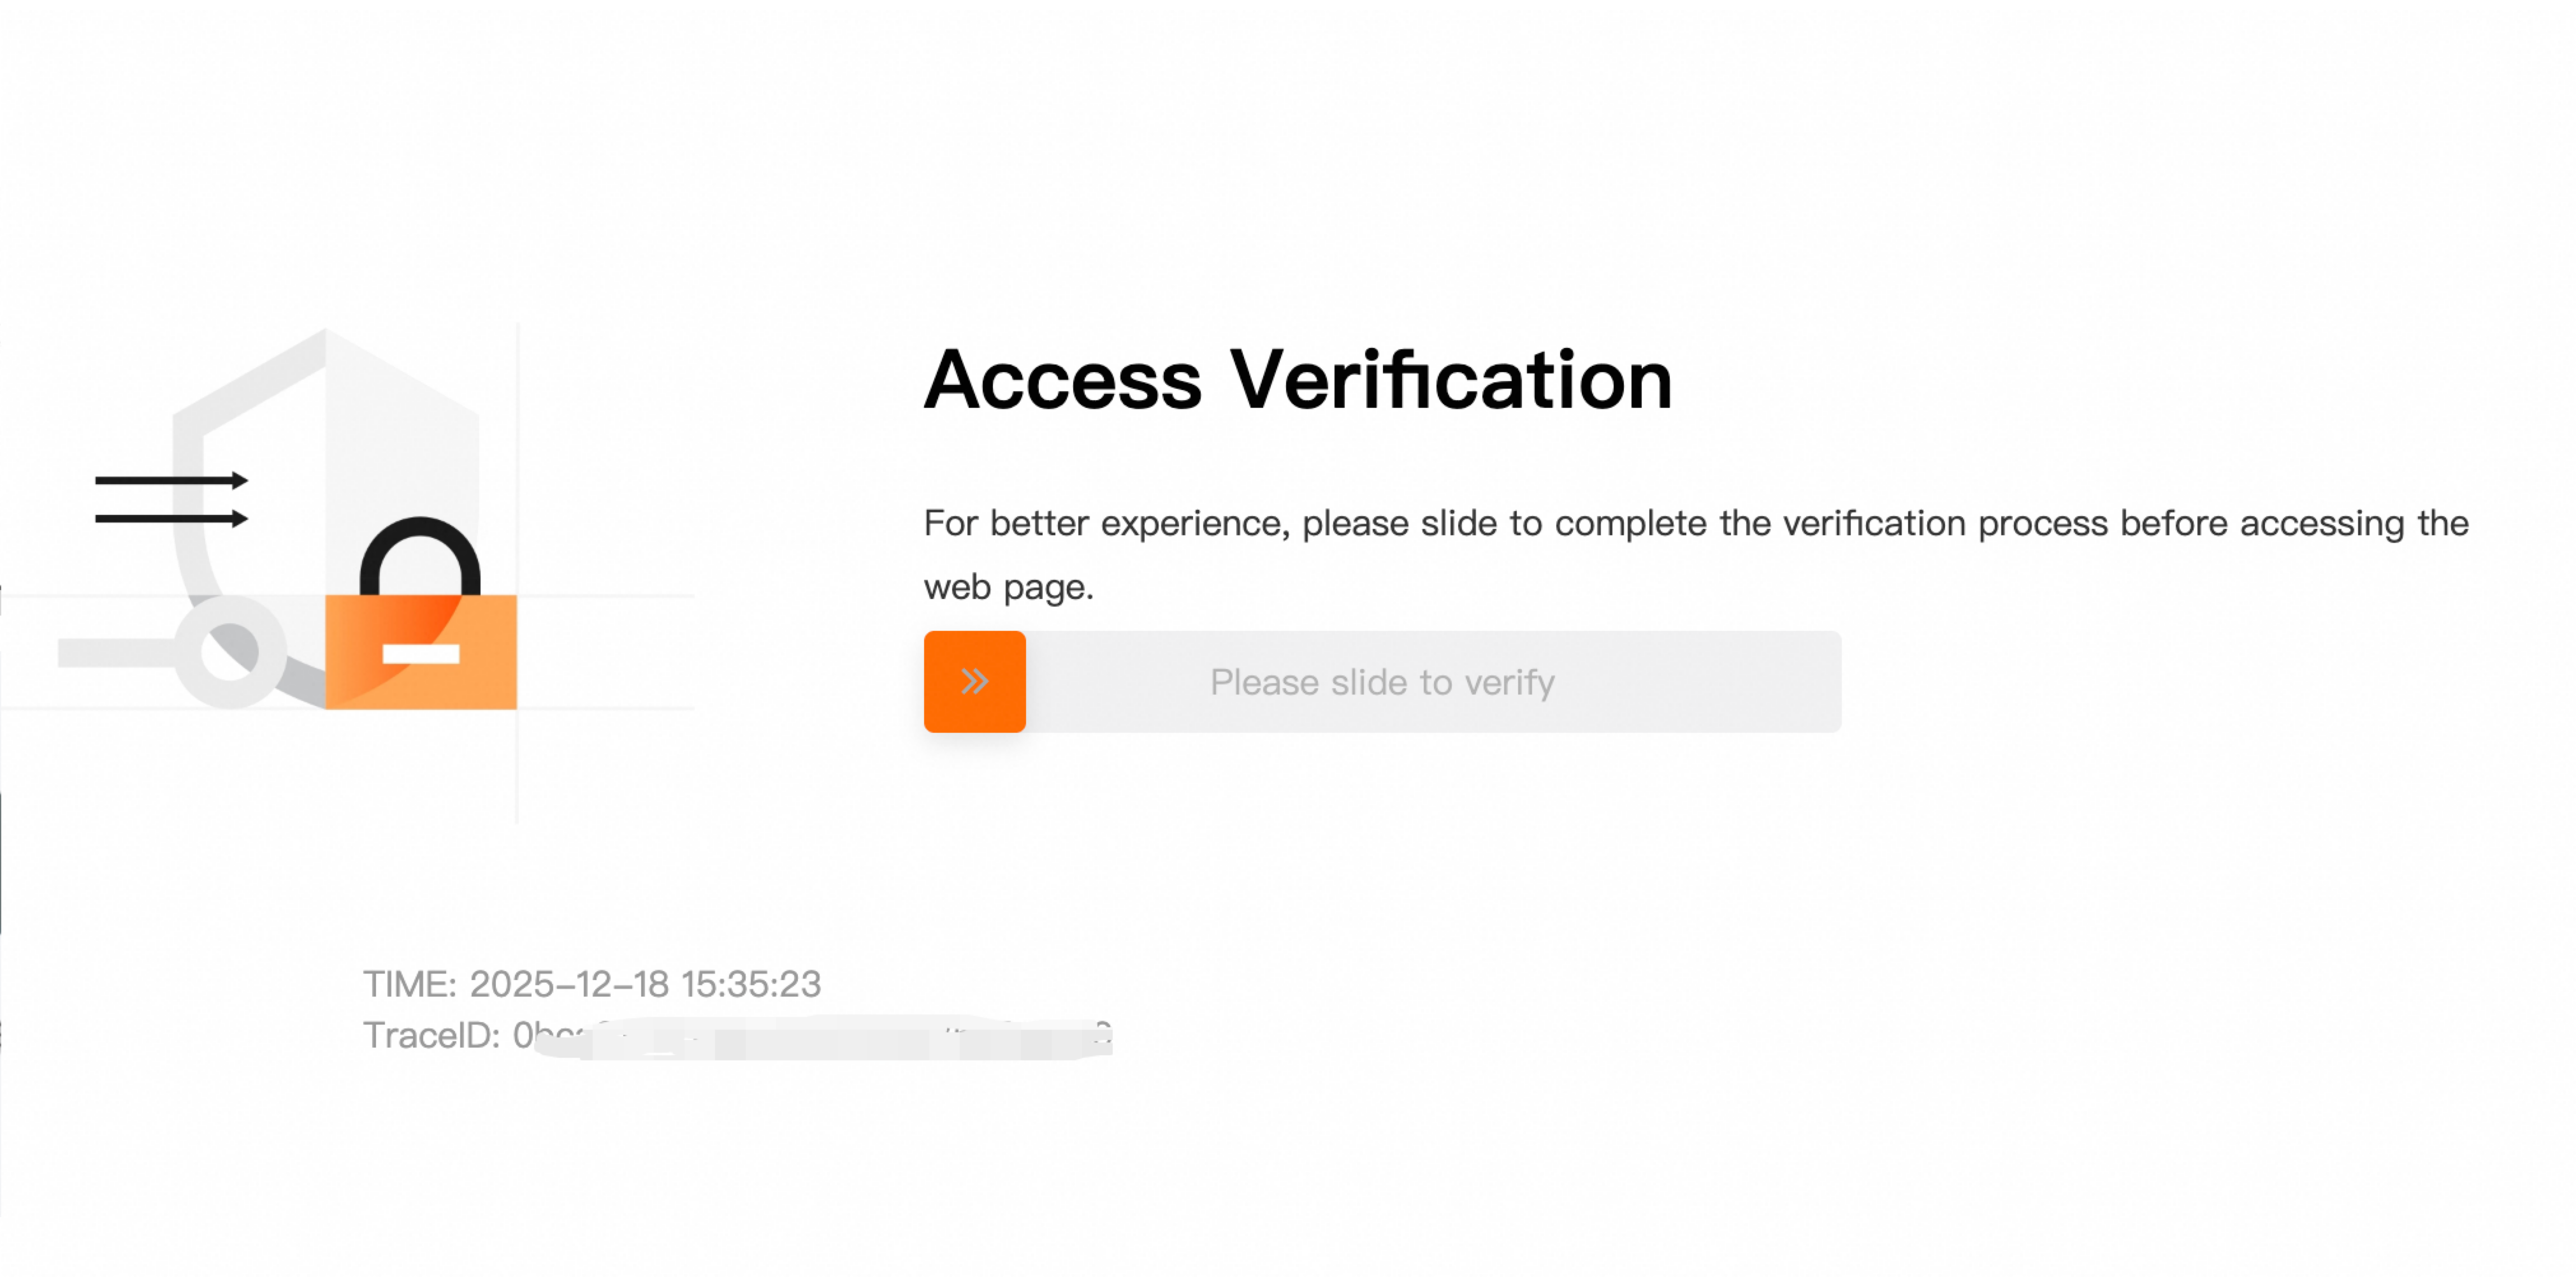
De forma predeterminada, WAF devuelve una página de respuesta estándar cuando una solicitud del cliente coincide con una regla de protección y la acción de la regla está establecida en Block, CAPTCHA o Strict CAPTCHA. Con la función Custom Response puede definir lo siguiente:
Código de estado HTTP (por ejemplo, 403, 406 o 429).
Encabezados de respuesta.
Cuerpo de respuesta en formatos como HTML o JSON.
|
Página de bloqueo predeterminada |
Página deslizante predeterminada |
|
|
|
Notas de uso
Requisitos de versión: esta función está disponible para instancias de WAF de suscripción (Enterprise Edition o Ultimate Edition) e instancias de WAF pay-as-you-go.
Requisitos previos: debe contar con un objeto protegido, el cual se crea al agregar un servicio web a WAF. Si aún no ha agregado ningún servicio, consulte Access overview.
Módulos de protección compatibles: se admiten todos los módulos cuya acción de regla se pueda configurar como Block, Block o CAPTCHA, excepto el módulo Core Protection Rule.
-
Limitaciones del modo de despliegue:
Function Compute no es compatible.
Microservices Engine (MSE) debe ser la versión 2.0.18 o posterior.
API Gateway (APIG) debe ser la versión 2.1.13 o posterior.
Bot Management para la protección de aplicaciones no admite páginas deslizantes personalizadas. En su lugar, debe modificar la configuración del SDK.
Procedimiento
Configurar una página de respuesta
Inicie sesión en la consola de Web Application Firewall 3.0. En la barra de menú superior, seleccione el resource group y la región (Chinese Mainland o Outside Chinese Mainland) de la instancia de WAF.
En el panel de navegación izquierdo, elija .
-
En la página Configure Response Page, seleccione la pestaña Block Page o CAPTCHA Page y, a continuación, haga clic en Create.
Block Page
Name: introduzca un nombre descriptivo.
Status Code: especifique el código de estado HTTP que WAF devuelve al cliente cuando se bloquea una solicitud. Valores válidos: de 200 a 600. El código de estado predeterminado para una acción de bloqueo es 405. Los códigos de estado 204, 304, 600 y 498 no son compatibles.
Custom Header: especifique los encabezados de respuesta que WAF incluye cuando se bloquea una solicitud. Cada encabezado consta de un campo Header Name y un campo Header Value. Puede agregar hasta 10 encabezados.
-
Response Body: introduzca el código fuente de la página de bloqueo. La configuración debe cumplir los siguientes requisitos:
Los formatos compatibles incluyen HTML y JSON.
El código puede tener hasta 4000 caracteres de longitud.
ImportantePara incluir el identificador de la solicitud en la página de respuesta, agregue la cadena
{::trace_id::}al código. Este identificador le ayuda a encontrar la solicitud correspondiente en Simple Log Service.Ejemplo de configuración
Status Code: 403.
-
Custom Header:
Header Name:
Content-Type.Header Value:
text/html; charset=utf-8.
-
Response Body:
<!DOCTYPE html>
<html>
<head>
  <meta charset="UTF-8">
  <title>Request Blocked</title>
</head>
<body>
  <h1>Access Denied</h1>
  <p>Your request has been blocked by the security policy.</p>
  <p>Request ID: {::trace_id::}</p>
</body>
</html>
CAPTCHA Page
Name: introduzca un nombre descriptivo.
Status Code: es el código de estado HTTP que WAF devuelve al cliente cuando una solicitud activa una verificación deslizante. El valor predeterminado es 200 y no se puede cambiar.
-
Custom Header: especifique los encabezados de respuesta que WAF incluye cuando una solicitud activa una verificación deslizante. Cada encabezado consta de un campo Header Name y un campo Header Value. Puede agregar hasta 10 encabezados. El siguiente encabezado se incluye de forma predeterminada y no se puede modificar.
Header Name:
Content-Type.Header Value:
text/html; charset=utf-8.
Estilo Predefined o Custom: define el estilo del CAPTCHA deslizante que WAF presenta al cliente. Puede configurar opciones como el idioma, el icono, el texto y si se muestra el identificador de la solicitud. Haga clic en Preview para obtener una vista previa de la página del CAPTCHA deslizante. Actualmente no se admite la configuración de diseños CSS personalizados ni de tonos.
Aplicar a reglas u objetos de protección
Una vez configurada la página de respuesta, puede aplicarla a una regla de protección o a un objeto protegido:
Aplicar a una regla de protección: cuando una solicitud coincide con la regla, WAF devuelve la página de respuesta personalizada asignada a dicha regla.
Aplicar a un objeto protegido: cuando una solicitud dirigida al objeto protegido activa una regla de protección, WAF devuelve la página de respuesta personalizada asignada a ese objeto.
Si se configura una página de respuesta personalizada tanto para una regla de protección como para un objeto protegido, la configuración de la regla de protección tiene prioridad.
Aplicar a reglas de protección
Por ejemplo, cuando configura una regla de protección en el módulo Custom Rule y establece el campo Action en Block, CAPTCHA o Strict CAPTCHA, puede seleccionar una página de respuesta personalizada existente. Para obtener más información, consulte Add a protection rule to a custom rule template.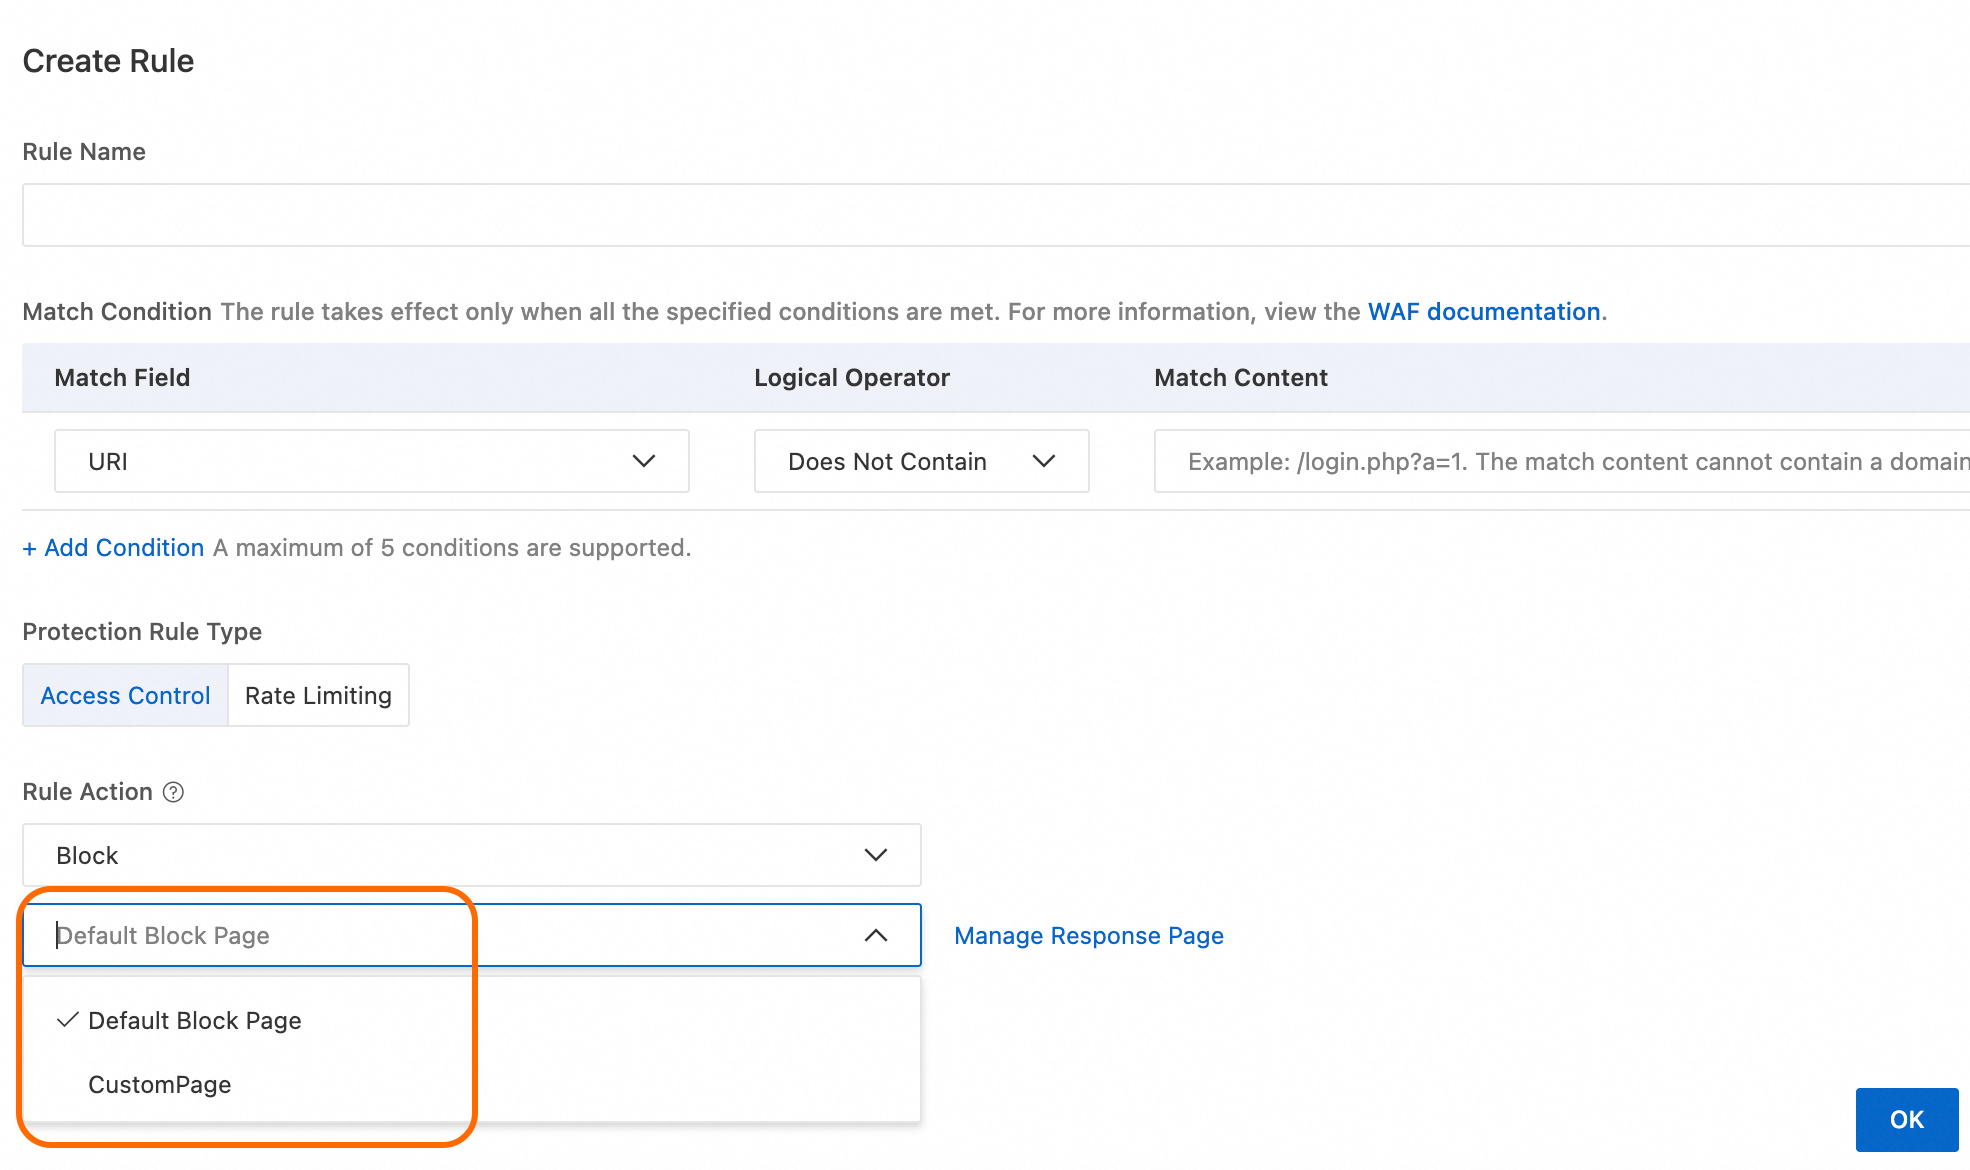
Aplicar a objetos protegidos
Vaya a la página .
Vaya a la pestaña Configure Protected Object. Busque el objeto protegido que desea configurar, haga clic en Actions en la columna Configure y, a continuación, reemplace la opción Block Page o CAPTCHA Page predeterminada.