Utilice una instancia de Smart Access Gateway (SAG) vCPE para conectar una red en Amazon Web Services (AWS) a Alibaba Cloud y lograr conectividad multinube.
Requisitos previos
Ha desplegado servicios en la nube en AWS. Para obtener más información, consulte la documentación de AWS.
Se ha creado una VPC y se han desplegado servicios en la nube dentro de dicha VPC. Para obtener más información, consulte Create a VPC with an IPv4 CIDR block.
Asegúrese de que las reglas del security group de su VPC de Alibaba Cloud permitan a los recursos en AWS acceder a sus servicios en la nube. Para obtener más información, consulte View security group rules y Add a security group rule.
Ha creado una instancia de Elastic Compute Service (ECS) en su VPC de Alibaba Cloud. Para obtener más información, consulte Create an instance on the Custom Launch tab.
Contexto
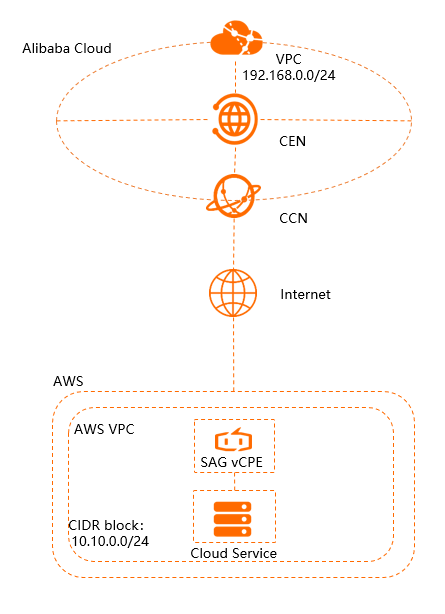
Una empresa en Singapur ha desplegado servicios en la nube tanto en AWS como en la región China (Hangzhou) de Alibaba Cloud. La empresa desea utilizar SAG vCPE para conectar ambos entornos en la nube y habilitar el acceso a recursos entre ellos.
Despliegue una imagen de SAG vCPE en una instancia dentro de una Amazon VPC. Esta instancia actúa como un dispositivo SAG vCPE que se conecta a Alibaba Cloud. Una vez conectado el dispositivo, utilice Cloud Connect Network (CCN) y Cloud Enterprise Network (CEN) para habilitar la comunicación entre los recursos de la Amazon VPC y la VPC de Alibaba Cloud.
Paso 1: Crear una instancia de SAG vCPE
Cree una instancia de SAG vCPE en la consola de SAG para gestionar el dispositivo SAG vCPE.
Inicie sesión en la consola de SAG.
-
En la página Smart Access Gateway
-
En la página SmartAG vCPE Software, configure los parámetros de la instancia de SAG vCPE tal como se describe en la siguiente tabla. A continuación, haga clic en Buy Now y complete el pago.
Parámetro
Descripción
Region
Seleccione la región donde desea desplegar la instancia de SAG vCPE. En este ejemplo, se selecciona Singapore.
Instance Name
Introduzca un nombre para la instancia de SAG vCPE.
Instance Type
El valor predeterminado es SAG-vCPE.
Version
El valor predeterminado es Basic.
Deployment mode
Seleccione el modo de despliegue para el dispositivo SAG vCPE. El valor predeterminado es Active-Standby.
En el modo Active-Standby, una instancia de SAG vCPE puede conectarse a dos dispositivos SAG vCPE de forma predeterminada. Configure ambos dispositivos en modo activo-standby para mejorar la disponibilidad de la red. Este tema utiliza únicamente el dispositivo activo.
Peak Bandwidth
El ancho de banda máximo para la comunicación de red, en Mbit/s.
Quantity
La cantidad de instancias de SAG vCPE que se crearán. En este ejemplo, establezca este parámetro en 1.
Subscription Period
Seleccione la duración de la suscripción.
Regrese a la consola de SAG. En la barra de navegación superior, seleccione la región donde creó la instancia.
En el panel de navegación izquierdo, seleccione .
En la página Instance Management, haga clic en el ID de la instancia que creó.
En la página de detalles de la instancia, haga clic en la pestaña SAG. Consulte y registre el número de serie y la clave del dispositivo activo. Estas credenciales son obligatorias para asociar el dispositivo SAG vCPE con la instancia de SAG vCPE.
Paso 2: Desplegar la imagen de SAG vCPE
Para conectar AWS a Alibaba Cloud, cree una instancia en su Amazon VPC para alojar la imagen de SAG vCPE. Esta instancia funciona como el dispositivo SAG vCPE que conecta su red de AWS a Alibaba Cloud.
-
Cree una instancia en su Amazon VPC.
Para obtener instrucciones sobre cómo crear una instancia de AWS, consulte la documentación de AWS. Asegúrese de que la instancia cumpla con los siguientes requisitos:
Sistema operativo: Ubuntu 18.04 (64 bits).
Versión del kernel: 3.10.0-957.21.3.el7.x86_64 o posterior.
La instancia cuenta con una tarjeta de interfaz de red (NIC) independiente con conexión a Internet.
El inicio de sesión remoto está habilitado en la instancia.
La instancia no ejecuta ninguna aplicación crítica para el negocio.
-
Si el host es una instancia de Elastic Compute Service (ECS) o de Edge Node Service (ENS), debe tener como mínimo 1 vCPU y 2 GB de memoria.
Se recomienda un tipo de instancia con 2 vCPU y 4 GB de memoria, lo cual proporciona un ancho de banda privado cifrado de hasta 350 Mbit/s (con paquetes de 1,024 bytes). En la página Choose an Instance Type, seleccione el tipo de instancia t2.medium (2 vCPU, 4 GiB de memoria).
-
Inicie sesión en la instancia de AWS y descargue el script en el directorio /root. Para obtener más información, consulte la documentación de AWS.
ImportanteDescargue el script en un directorio personalizado si así lo prefiere. En ese caso, asegúrese de utilizar la ruta personalizada cuando ejecute el script.
Después de descargar el script, no modifique su contenido ni el nombre del archivo.
-
Si su host está desplegado en China continental, ejecute el siguiente comando para descargar el script.
wget -O /root/sag_vcpe_v2.3.0_deployment.sh https://sdwan-oss-shanghai.oss-cn-shanghai.aliyuncs.com/vcpe_vm/sag_vcpe_v2.3.0_deployment.sh -
Si su host está desplegado fuera de China continental, ejecute el siguiente comando para descargar el script.
wget -O /root/sag_vcpe_v2.3.0_deployment.sh https://sdwan-oss-shanghai.oss-accelerate.aliyuncs.com/vcpe_vm/sag_vcpe_v2.3.0_deployment.sh
-
Otorgue permisos de ejecución al script.
chmod +x /root/sag_vcpe_v2.3.0_deployment.sh -
Ejecute el script.
/root/sag_vcpe_v2.3.0_deployment.sh -n sage6nniq3**** -k **** -t aws -w eth0La siguiente tabla describe los parámetros. Para obtener más información sobre los parámetros del script, consulte Script parameters.
Parámetro
Descripción
-n
El número de serie del dispositivo SAG vCPE.
-k
La clave del dispositivo SAG vCPE.
-t
La plataforma donde se encuentra el host de la imagen de SAG vCPE. Valores válidos:
-
aliyun (Predeterminado): La imagen de SAG vCPE se despliega en una instancia de ECS de Alibaba Cloud.
-
aws: La imagen de SAG vCPE se despliega en una instancia de Amazon EC2.
-
azure: La imagen de SAG vCPE se despliega en una máquina virtual en Microsoft Azure.
-
Si despliega la imagen de SAG vCPE en un servidor dentro de una red local, establezca este parámetro con cualquier cadena en inglés distinta de aliyun, ENS, aws o azure.
-w
El nombre de la NIC para el puerto WAN. Ejecute el comando
ifconfigpara consultar los nombres de las NIC del host. -
-
Al ejecutar el script, el sistema comprueba automáticamente si el entorno de despliegue cumple con los requisitos. Si faltan componentes obligatorios, aparecerá el siguiente mensaje. Introduzca
yesy el sistema instalará automáticamente dichos componentes.Missing dependency packages python3 telnet vim traceroute sshpass mtr docker inotify wget netifaces==0.10.9, are you sure want to install these packages? [yes|no] [no] >>> -
Si el entorno cumple con los requisitos, el sistema comenzará a desplegar la imagen de SAG vCPE. Una vez finalizado el despliegue, aparecerá el siguiente mensaje.
2021-07-28 10:00:40 INFO: Install complete, please wait for few minutes to check state ============================================================================================= -
Compruebe el despliegue.
Una vez completado el despliegue, ejecute el comando
docker pspara verificar si se están ejecutando los siguientes dos contenedores:[root@iZbp11vxxx wx8Z ~]# docker ps CONTAINER ID IMAGE COMMAND CREATED STATUS PORTS NAMES 0b8xxx92c vsag-core "sh -c 'ln -s /lib..." 4 minutes ago Up 4 minutes vsag-core fbexxx432 centos:7 "/sbin/init" 4 minutes ago Up 4 minutes vsag-manager-base [root@iZbp11xxx x8Z ~]#Si los contenedores vsag-core y vsag-manager-base se están ejecutando, el despliegue fue exitoso.
Paso 3: Configurar la red de Alibaba Cloud
Después de desplegar la imagen de SAG vCPE, configure sus ajustes de red en la consola de SAG para conectar el dispositivo a Alibaba Cloud.
-
Configure el método de sincronización de rutas locales.
Inicie sesión en la consola de SAG.
En la barra de navegación superior, seleccione la región de destino.
En la página Device Settings, busque la instancia de destino y haga clic en SAG en la columna Network Configuration.
En la pestaña , haga clic en Method to Synchronize with On-premises Routes.
-
En el cuadro de diálogo Add Static Route, introduzca el bloque CIDR privado de la VPC de AWS y haga clic en Add Static Route.
Una vez agregada la ruta, la entrada se mostrará en la tabla de rutas estáticas. Haga clic en Delete en la columna Actions para eliminar la entrada si es necesario.
-
Asocie una instancia de CCN.
SAG utiliza Cloud Connect Network (CCN) para conectar su red a Alibaba Cloud.
-
Cree una instancia de CCN. Para obtener más información, consulte Create a CCN instance.
La instancia de CCN debe estar en la misma región que la instancia de SAG vCPE.
En el panel de navegación izquierdo, seleccione .
En la página Instance Management, busque la instancia de destino y haga clic en SAG en la columna Network Configuration.
En la página de detalles de la instancia, haga clic en la pestaña .
En la sección Network Instance Details, haga clic en Associated Instances Under Current Account, seleccione la instancia de CCN que creó y luego haga clic en Add Network.
Después de asociar la instancia de CCN, haga clic en la pestaña OK. Compruebe el Device Settings y el VPN Status del dispositivo SAG vCPE. Si ambos estados muestran Controller Status, el dispositivo SAG vCPE está conectado a Alibaba Cloud.
-
-
Cree y configure una instancia de CEN.
Asocie tanto la instancia de SAG vCPE como la instancia de VPC a una instancia de Cloud Enterprise Network (CEN). Esto permite que la instancia de SAG vCPE y la VPC de Alibaba Cloud aprendan rutas mutuamente, lo que habilita la comunicación entre el dispositivo SAG vCPE y los recursos en la VPC de Alibaba Cloud.
En el panel de navegación izquierdo, haga clic en Normal.
En la página CCN, busque la instancia de CCN de destino y haga clic en CCN en la columna Bind CEN Instance.
-
En el panel Operation, seleccione la instancia de Cloud Enterprise Network (CEN) que desea vincular y luego haga clic en CEN Instance.
Seleccione una instancia de CEN de una de las siguientes maneras. En este ejemplo, se selecciona OK.
Create CEN: Si ya cuenta con una instancia de CEN, haga clic en el cuadro de texto y seleccione la instancia que desea vincular.
Existing CEN: Si no tiene una instancia de CEN, introduzca un nombre en el cuadro de texto. El sistema creará una instancia de CEN y la vinculará automáticamente.
Asocie la instancia de VPC de Alibaba Cloud creada a esta instancia de CEN. Para obtener más información, consulte Create a VPC connection.
Paso 4: Configurar la red de AWS
Para habilitar la comunicación con Alibaba Cloud, configure los ajustes de red en su VPC de AWS. Para consultar comandos y procedimientos específicos, revise la documentación de AWS.
-
Configure las rutas para sus servicios en la nube.
En la VPC de AWS, configure una ruta que dirija el tráfico destinado al bloque CIDR de la VPC de Alibaba Cloud hacia la instancia de AWS donde se desplegó la imagen de SAG vCPE. Establezca Destination en
192.168.0.0/24y apunte el Target a la Elastic Network Interface (ENI) correspondiente. -
Configure el security group para sus recursos de AWS.
Permita la comunicación entre los bloques CIDR privados de la VPC de Alibaba Cloud y la VPC de AWS.
-
Deshabilite las comprobaciones de origen y destino para la instancia de AWS.
En la consola de AWS EC2, seleccione la instancia de destino. En el menú de acciones de la instancia, elija deshabilitar las comprobaciones de origen y destino. En el cuadro de diálogo de confirmación Enable Source/Destination Check, haga clic en Yes, Disable.
Paso 5: Configurar una conexión interregional
Después de configurar la red de AWS, adquiera un plan de ancho de banda y configure una conexión interregional para la instancia de CEN. Esto habilita la comunicación entre sus servicios en la nube en China (Hangzhou) y sus servicios de AWS en Singapur a través de SAG vCPE.
Omita este paso si sus recursos de AWS y Alibaba Cloud se encuentran en la misma región.
-
Adquiera un plan de ancho de banda.
Inicie sesión en Cloud Enterprise Network console.
En la página Create CEN, busque la instancia de CEN de destino y haga clic en su ID.
En la página de detalles de la instancia, haga clic en la pestaña y luego haga clic en Bandwidth Plans.
-
En la página de compra, configure el plan de ancho de banda con los siguientes parámetros, luego haga clic en Purchase Bandwidth Plan y complete el pago.
-
Cree una conexión interregional.
En la página Subscription Period, busque la instancia de CEN de destino y haga clic en su ID.
En la página de detalles de la instancia, haga clic en la pestaña y luego haga clic en CEN Instance.
-
En la página Basic Information, configure la conexión interregional y haga clic en Bandwidth Plans.
Parámetro
Descripción
Set Inter-region Bandwidth
El tipo de instancia de red que se conectará. En este ejemplo, se selecciona Connection with Peer Network Instance.
Create
Seleccione una región para conectar. En este ejemplo, se selecciona Instance Type.
Inter-region Connection
El sistema muestra automáticamente el ID del transit router en la región.
Region
Introduzca un nombre personalizado para la conexión interregional.
China (Hangzhou)
Seleccione la región par que desea conectar. En este ejemplo, se selecciona Transit Router.
Connection name
El sistema muestra automáticamente el ID del transit router en la región par.
Peer Region
Las conexiones interregionales admiten dos modos de asignación de ancho de banda: Singapore y Transit Router.
En este ejemplo, se selecciona Bandwidth allocation mode.
Allocate from Bandwidth Plan
Seleccione un plan de ancho de banda asociado a la instancia de CEN. En este ejemplo, se selecciona el plan de ancho de banda creado anteriormente.
Pay-By-Data-Transfer
Introduzca el ancho de banda para la conexión interregional. Unidad: Mbit/s.
Allocate from Bandwidth Plan
Las conexiones interregionales admiten varios tipos de enlace. Cada tipo de enlace ofrece una calidad de servicio (QoS) diferente para la transmisión de datos.
Bandwidth Plan
Mantenga la configuración predeterminada. Todas las opciones avanzadas están seleccionadas.
Paso 6: Probar la conectividad
Una vez completados estos pasos, sus servicios en la VPC de Alibaba Cloud y la Amazon VPC podrán comunicarse.
La instancia de ECS en la VPC de Alibaba Cloud utilizada en este ejemplo ejecuta Alibaba Cloud Linux. Si utiliza un sistema operativo diferente, consulte su documentación para obtener instrucciones sobre el uso del comando ping.
Inicie sesión en la instancia de ECS en la VPC de Alibaba Cloud. Para obtener más información, consulte Connection methods.
-
Ejecute el comando ping para probar la conectividad con una instancia de servicio en la nube dentro de la Amazon VPC.
Una respuesta exitosa confirma que la instancia de ECS en la VPC de Alibaba Cloud puede comunicarse con la instancia de servicio en la Amazon VPC.
[root@iZbp1cxxx...xxxmmsZ ~]# ping 10.10.0.252
PING 10.10.0.252 (10.10.0.252) 56(84) bytes of data.
64 bytes from 10.10.0.252: icmp_seq=1 ttl=252 time=99.0 ms
64 bytes from 10.10.0.252: icmp_seq=2 ttl=252 time=99.0 ms
64 bytes from 10.10.0.252: icmp_seq=3 ttl=252 time=99.0 ms
64 bytes from 10.10.0.252: icmp_seq=4 ttl=252 time=99.0 ms
^Z
[2]+  Stopped                 ping 10.10.0.252