La función de base de datos siempre confidencial de ApsaraDB RDS for MySQL usa computación confidencial para cifrar los datos sensibles durante todo su ciclo de vida y cumplir con las normativas de protección de datos. Los proveedores de plataformas en la nube, los usuarios no autorizados, los administradores de bases de datos, los desarrolladores y el personal de operaciones y mantenimiento no pueden acceder a los datos en texto plano. Para comparar los enfoques de cifrado, consulte Comparison of database encryption technologies.
Funcionamiento
La base de datos siempre confidencial admite todas las operaciones sobre datos cifrados, incluidas transacciones, consultas y análisis. Los datos se procesan dentro de un enclave seguro, como una aplicación o una base de datos. Fuera del enclave, los datos permanecen en texto cifrado. Los resultados de las consultas se cifran antes de devolverse.
Este enfoque protege contra amenazas externas e internas. Salvaguarda los datos durante todo su ciclo de vida y mantiene la privacidad de los datos en la nube.
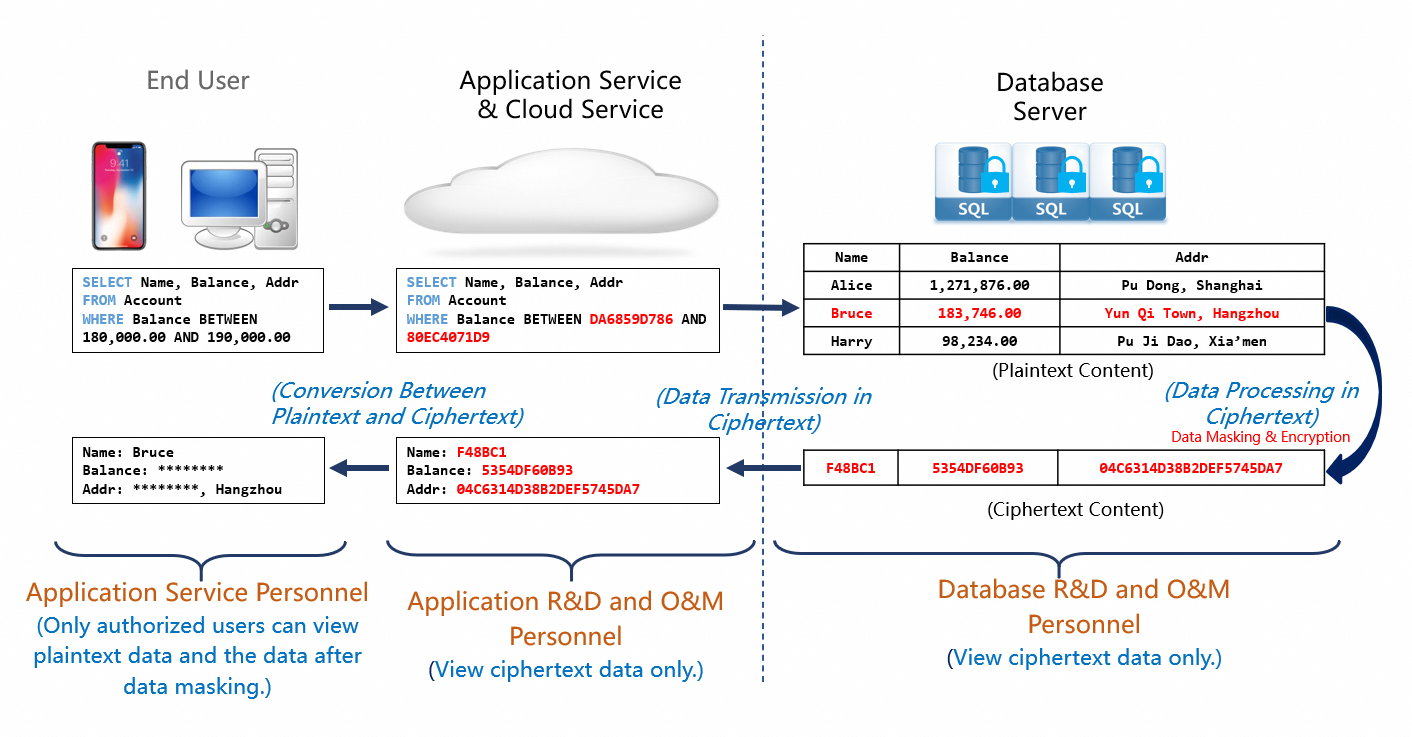
Prevención de fugas de datos en la nube
La base de datos siempre confidencial cifra los datos protegidos en los resultados de las consultas. Incluso si las credenciales de la cuenta se filtran, los datos permanecen confidenciales.
Combine la base de datos siempre confidencial con una de las siguientes funciones de cifrado de disco para lograr un cifrado multicapa:
Cifrado de disco en la nube (recomendado). Para más detalles, consulte Use the cloud disk encryption feature.
Cifrado transparente de datos (TDE). Para más detalles, consulte Configure TDE.
Tanto el cifrado de disco en la nube como TDE ofrecen capacidades de cifrado de disco. Combínelos con la base de datos siempre confidencial según sus requisitos empresariales.
Casos de uso
La base de datos siempre confidencial proporciona capacidades de seguridad nativas para proteger la confidencialidad de los datos en el nivel de arquitectura. Garantiza la alta estabilidad, el alto rendimiento y la rentabilidad de su sistema de base de datos.
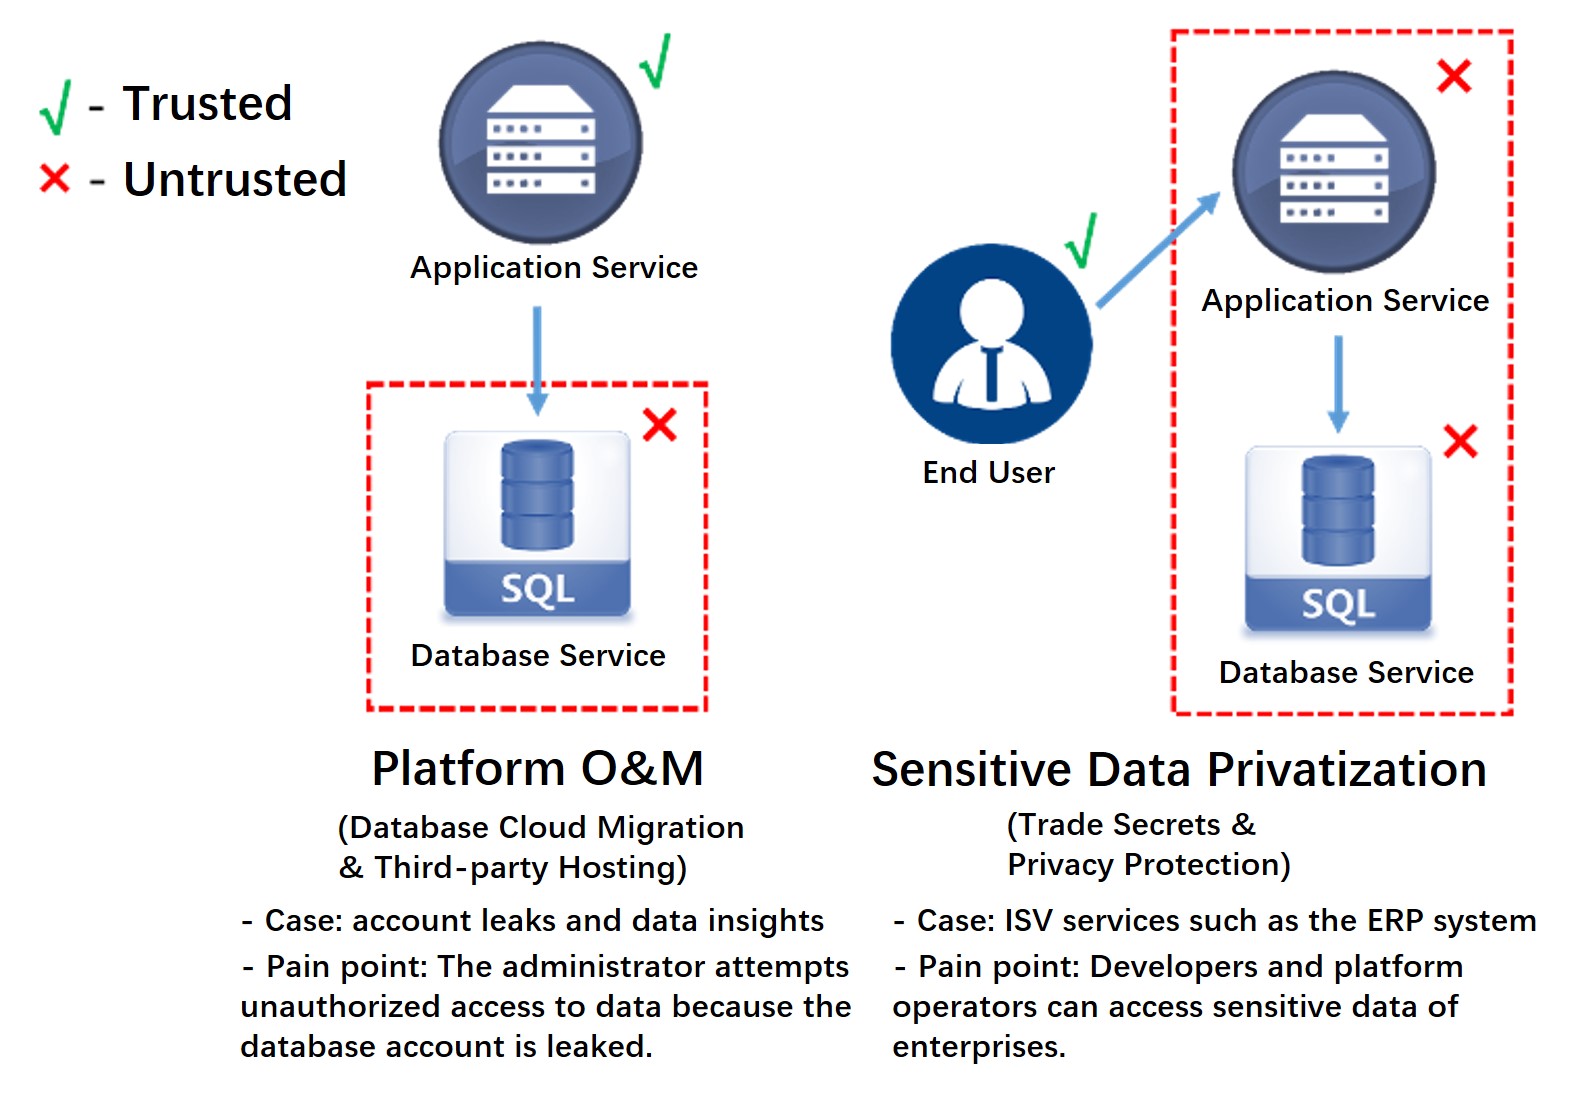
Operaciones y mantenimiento de la plataforma
Protege los servicios de base de datos en entornos no confiables, como plataformas de terceros. Por lo general, los propietarios de los datos son proveedores de servicios de aplicaciones que desean evitar que los proveedores de servicios de base de datos y su personal de operaciones y mantenimiento accedan a cualquier dato de la aplicación, mientras mantienen el funcionamiento normal de la base de datos.
Ejemplos:
Una base de datos se migra a la nube. La base de datos siempre confidencial evita que los proveedores de plataformas en la nube y el personal de operaciones y mantenimiento no autorizados accedan a los datos.
Un sistema de base de datos se despliega en un servidor dentro de un centro de datos para la conexión de aplicaciones. La base de datos siempre confidencial evita que el personal de operaciones y mantenimiento no autorizado acceda a los datos.
Cumplimiento de datos protegidos
Protege los servicios de aplicaciones en entornos no confiables, como plataformas de terceros. En las aplicaciones orientadas al usuario, ciertos datos, como los de salud y financieros, pertenecen a los usuarios. Estos esperan que los servicios de aplicaciones ofrezcan capacidades de gestión y procesamiento de datos sin acceder a información privada en texto plano.
Ejemplos:
Las empresas usan servicios de terceros para gestionar datos comerciales. La base de datos siempre confidencial evita que los secretos comerciales queden expuestos a proveedores de servicios externos.
Los proveedores de servicios de terceros gestionan datos confidenciales, como información de identificación personal (PII) e información genética. La base de datos siempre confidencial ayuda a cumplir con los requisitos de cumplimiento para el cifrado de extremo a extremo.
Niveles de seguridad
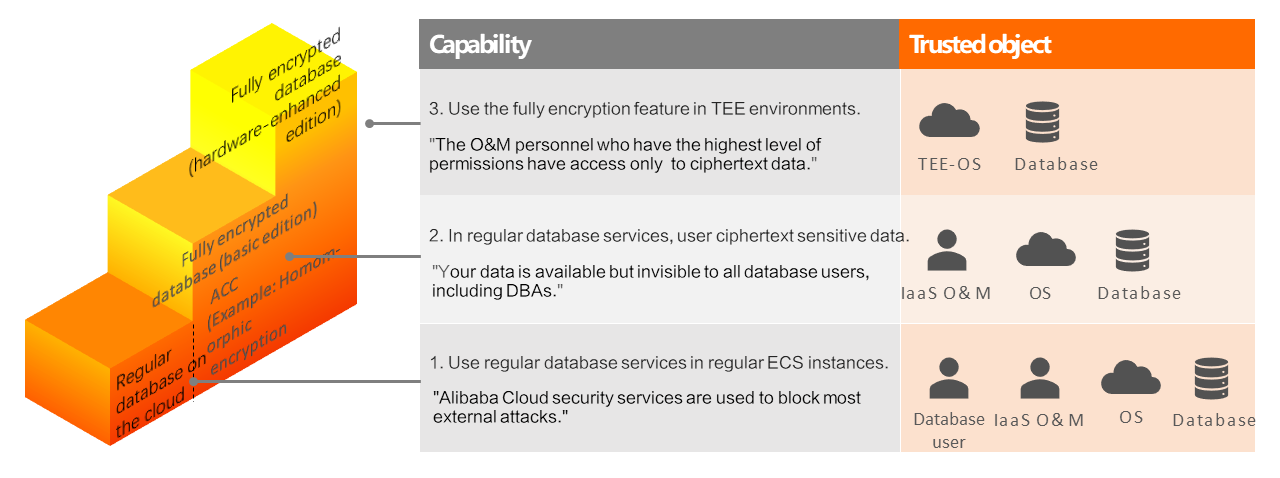
ApsaraDB RDS previene amenazas de seguridad en los siguientes niveles, enumerados en orden ascendente de protección:
|
Nivel de seguridad |
Protección |
Requisitos de confianza |
Método de aislamiento |
Disponibilidad |
|
Base de datos estándar en la nube |
Bloquea la mayoría de los ataques externos cuando se usa con los servicios de seguridad de Alibaba Cloud |
Sistema operativo, software de base de datos, personal de operaciones y mantenimiento de infraestructura como servicio (IaaS) y usuarios de la base de datos |
Servicios de seguridad de Alibaba Cloud |
Available |
|
Base de datos siempre confidencial (edición básica) Recomendada |
Los datos están disponibles pero son invisibles para todos los usuarios de la base de datos, incluidos los administradores. Funciona con el módulo de control de acceso siempre confidencial para limitar la capacidad de los usuarios de manipular datos. |
Sistema operativo, software de base de datos y personal de operaciones y mantenimiento de IaaS |
Módulo de control de acceso siempre confidencial |
Lanzada oficialmente para todos los tipos de instancia |
|
Base de datos siempre confidencial (edición mejorada por hardware) |
Usa tecnologías TEE para permitir que las instancias de RDS que usan la base de datos siempre confidencial (edición básica) se ejecuten en entornos TEE, con todas las amenazas de seguridad externas aisladas. |
Sistema operativo y software de base de datos |
Tecnologías TEE: Intel SGX, Intel TDX, ARM TrustZone, AMD SEV, Hygon CSV y contenedores confidenciales |
No lanzada oficialmente. La edición basada en TDX se encuentra en desarrollo preliminar. |
Todos los niveles de seguridad comparten funciones consistentes y capacidades criptográficas avanzadas, incluido el cifrado totalmente homomórfico (FHE) y el cifrado que preserva propiedades. La base de datos siempre confidencial (edición básica) se lanzó oficialmente para todos los tipos de instancia. La base de datos siempre confidencial (edición mejorada por hardware) aún no se ha lanzado oficialmente. La base de datos siempre confidencial (edición mejorada por hardware) basada en Intel TDX completó la investigación preliminar. Para obtener más información, solicite una prueba. Para el cifrado de disco, consulte el cifrado transparente de datos (TDE).