ApsaraDB RDS for MySQL admite tres métodos de cifrado complementarios: cifrado de disco, cifrado transparente de datos (TDE) y cifrado de columnas. Cada uno protege los datos en una capa distinta de la pila. Esta página explica contra qué amenazas defiende cada método, su costo de rendimiento y cuándo utilizarlo.
Funcionamiento del cifrado de bases de datos
El cifrado no sustituye al control de acceso. Su función es limitar el daño cuando fallan los controles de acceso; por ejemplo, si se ve comprometida una cuenta de administrador o si un atacante copia archivos de base de datos directamente desde el disco.
Los tres métodos protegen los datos en distintos puntos del sistema:
El cifrado de disco protege los datos en la capa de Infraestructura como Servicio (IaaS) y asegura la información en el disco físico.
TDE protege los datos en la capa de Plataforma como Servicio (PaaS) mediante el cifrado de la información antes de escribirla en el sistema de archivos.
El cifrado de columnas (la edición básica de la función always-confidential database) protege los datos en tránsito entre la base de datos y el cliente, lo que garantiza que los resultados de las consultas se entreguen como texto cifrado.
El siguiente diagrama muestra las rutas de ataque que aborda cada método.
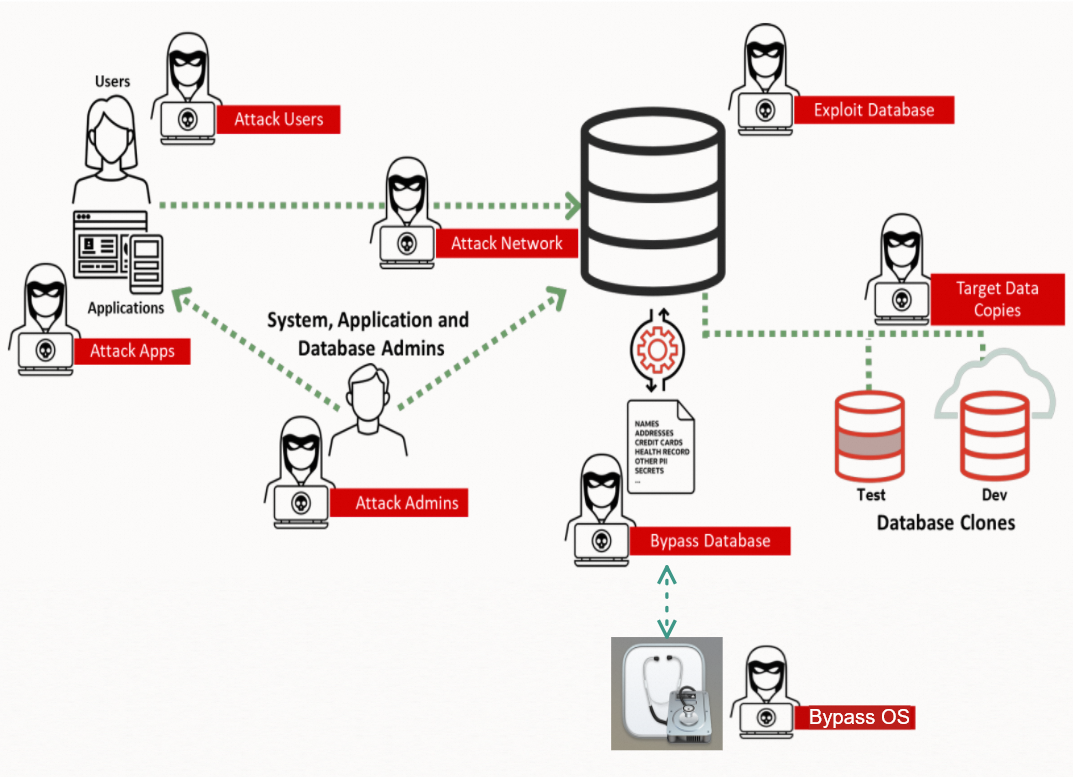
Tipos de ataque y cobertura
Existen ocho categorías de ataques dirigidos a sistemas de bases de datos:
|
Tipo de ataque |
Descripción |
Métodos comunes |
|
Attack Admins |
Compromete a los administradores del sistema. Los administradores de bases de datos (DBA) pueden acceder a los datos y modificar configuraciones. Los administradores de PaaS acceden a archivos del sistema operativo. Los administradores de IaaS acceden a discos físicos. |
Vulnerabilidades del sistema operativo, filtración de cuentas, sistemas mal configurados |
|
Attack Users |
Compromete a usuarios finales con acceso a la base de datos y escala privilegios mediante inyección SQL. |
Filtración de cuentas, brechas lógicas de datos |
|
Attack Apps |
Explota servidores de aplicaciones expuestos a Internet, cuya superficie de ataque es mayor que la de la propia base de datos. |
Vulnerabilidades de aplicaciones y del sistema operativo |
|
Attack Network |
Intercepta el tráfico entre la aplicación y la base de datos. Los métodos de evasión dificultan la detección. |
Escucha e interceptación de red |
|
Bypass Database |
Personal de PaaS copia archivos de datos o copias de seguridad directamente desde los discos de la base de datos. |
Brechas físicas de datos |
|
Bypass OS |
Personal de IaaS copia datos directamente desde discos locales o en la nube. |
Ataques de montaje |
|
Exploit Database |
Explota errores de código en el sistema de base de datos para acceder a los datos de forma directa o indirecta. |
Vulnerabilidades del sistema operativo de la base de datos |
|
Target Data Copies |
Ataca bases de datos de desarrollo o prueba, que suelen replicar datos de producción pero carecen de controles de seguridad equivalentes. |
Cualquiera de los anteriores |
Selección de un método de cifrado
Cada método defiende contra un subconjunto específico de los tipos de ataque mencionados. La siguiente tabla resume las dimensiones clave para ayudarle a seleccionar el método adecuado o una combinación de ellos.
|
**Cifrado de disco** |
**TDE** |
**Cifrado de columnas (edición básica)** |
|
|
Tipos de ataque abordados |
Bypass OS, Attack Admins (IaaS) |
Bypass Database, Bypass OS, Attack Admins (PaaS e IaaS) |
Attack Users, Attack Apps, Attack Admins (DBA [1]), Attack Network, Target Data Copies |
|
Visibilidad para DBA |
Visible |
Visible |
Invisible |
|
Visibilidad para O&M de PaaS |
Visible |
Invisible |
Visible [1] |
|
Visibilidad para O&M de IaaS |
Invisible |
Invisible |
Visible [1] |
|
Granularidad del cifrado |
Instancia |
Tabla y base de datos |
Columna |
|
Cambios en la aplicación |
Ninguno |
Ninguno |
Sustitución de JDBC por EncJDBC (sin cambios de código) |
|
Pérdida típica de rendimiento |
Mínima o nula |
Menor al 5% |
Menor al 7% |
|
Pérdida de rendimiento bajo carga intensa |
Mínima |
Hasta un 20% |
Hasta un 21% |
|
Para más información |
[1] La edición básica no impide que el personal de O&M de PaaS o IaaS acceda a datos en texto sin formato. Para defenderse contra esas capas, utilice la edición mejorada por hardware de la función always-confidential database junto con tecnología de hardware de confianza.
Funcionamiento de cada método
Cifrado de disco
El cifrado de disco opera en la capa IaaS. Habilítelo al crear discos de sistema o de datos de Elastic Compute Service (ECS), o agréguelo a discos de datos después de crear la instancia. Una vez habilitado, el sistema cifra automáticamente todos los datos en los discos que alojan la instancia de ECS, sin necesidad de infraestructura de gestión de claves.
Característica principal: Los datos son invisibles para el personal de O&M de IaaS (ingenieros de procesos físicos), pero los DBA y los administradores de PaaS aún pueden acceder a los datos en texto sin formato.
Rendimiento: El impacto es mínimo y, en muchos casos, imperceptible.
Cifrado transparente de datos (TDE)
TDE opera en la capa PaaS. El motor de base de datos cifra los datos en memoria antes de escribirlos en el sistema de archivos y los descifra al leerlos nuevamente. Este proceso de cifrado y descifrado es transparente, por lo que las aplicaciones no requieren modificaciones.
Característica principal: Los datos son invisibles tanto para el personal de O&M de IaaS como de PaaS. Sin embargo, los DBA aún pueden acceder a los datos en texto sin formato.
Rendimiento: La pérdida de rendimiento depende del tamaño de las tablas sensibles en relación con la caché de la base de datos:
Si la tabla cabe en la caché, la pérdida de rendimiento es insignificante.
Si la tabla es mucho más grande que la caché, la pérdida puede ser significativa.
En la mayoría de las cargas de trabajo, la pérdida se mantiene por debajo del 5%. Bajo cargas extremadamente intensas, puede alcanzar el 20%.
Cifrado de columnas
El cifrado de columnas (la edición básica de la función always-confidential database) opera en la capa del núcleo de la base de datos. Antes de enviar los resultados de una consulta al cliente, la base de datos cifra los datos. El cliente descifra los resultados mediante la clave correspondiente. Esto separa la propiedad de los datos de su gestión: quienes administran la base de datos no pueden ver la información que contiene.
Característica principal: Los datos son invisibles para los DBA. No obstante, el personal de O&M de PaaS e IaaS aún puede acceder a datos en texto sin formato en el nivel de almacenamiento, a menos que actualice a la edición mejorada por hardware.
Cambio obligatorio en la aplicación: Sustituya el controlador Java Database Connectivity (JDBC) por EncJDBC. No se requieren cambios de código más allá del reemplazo del controlador.
Rendimiento: La pérdida de rendimiento depende del volumen de datos sensibles en los resultados de la consulta, no del tamaño de la tabla o la base de datos:
Consulta de una sola fila: pérdida mínima.
Consulta de un millón de filas de datos cifrados: pérdida significativa.
En la mayoría de las cargas de trabajo, la pérdida se mantiene por debajo del 7%. Bajo cargas extremadamente intensas, puede alcanzar el 21%.
Arquitectura técnica
La siguiente tabla muestra las diferencias arquitectónicas entre los tres métodos.
|
**Cifrado de disco** |
**TDE** |
**Cifrado de columnas** |
|
|
Ámbito efectivo |
Sistema operativo |
Núcleo de la base de datos |
Núcleo de la base de datos |
|
Ámbito del cifrado |
Host e instancia de ECS |
Instancia de base de datos |
Instancia de base de datos |
|
Granularidad del cifrado |
Instancia |
Base de datos y tabla |
Columna |
|
Transparencia para la aplicación |
Transparente |
Transparente |
Sustitución de JDBC por EncJDBC |
Cuándo usar cada método
Utilice el cifrado de disco cuando necesite cumplir requisitos de conformidad en la capa IaaS o protegerse contra escenarios donde se robe o copie el medio físico.
Utilice TDE cuando necesite impedir que el personal de O&M de PaaS e IaaS, como los administradores del sistema operativo, acceda al contenido de los archivos de la base de datos, sin modificar su aplicación.
Utilice el cifrado de columnas cuando necesite evitar que los DBA vean datos sensibles o cuando deba proteger los datos en tránsito entre la base de datos y su aplicación.
Estos métodos son complementarios. Un entorno de producción con requisitos de seguridad estrictos puede utilizar los tres simultáneamente.