Hologres utiliza un modelo de autenticación por capas. Antes de ejecutar consultas o gestionar instancias, los usuarios deben superar las comprobaciones de autenticación correspondientes a su escenario.
Este tema describe cada capa de autenticación, cuándo aplica y qué permisos son obligatorios.
Cómo funciona la autenticación
A continuación se muestra el flujo de autenticación completo, desde el acceso a Alibaba Cloud hasta el uso de Hologres.
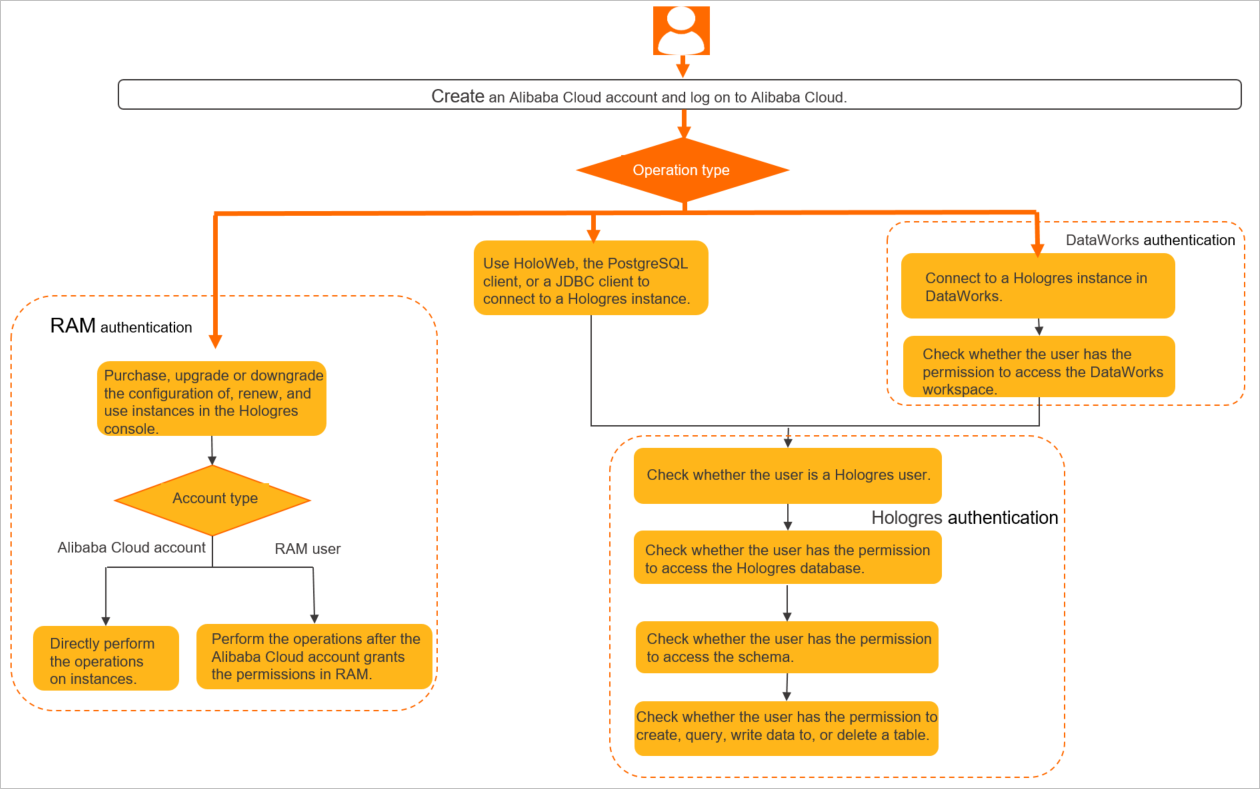
Hologres cuenta con cuatro capas de autenticación:
|
Capa |
Aplica cuando |
|
Autenticación de RAM |
Se gestionan instancias en la consola de Hologres (compra, actualización, apagado, etc.) |
|
Autenticación de Hologres |
Se establece conexión con una instancia y se ejecutan consultas |
|
Autenticación de DataWorks |
Se usa DataWorks para desarrollar en Hologres |
|
Autenticación de MaxCompute |
Se aceleran consultas sobre datos de tablas de MaxCompute mediante Hologres |
La mayoría de los usuarios solo necesitan la autenticación de RAM y la de Hologres. Las autenticaciones de DataWorks y MaxCompute son obligatorias únicamente cuando se usan esos productos específicos.
Autenticación de RAM
Resource Access Management (RAM) controla quién puede realizar operaciones en la consola de Hologres. Entre las operaciones de la consola que requieren permisos de RAM se incluyen:
Comprar, actualizar, reducir o apagar instancias
Eliminar instancias
Renovar instancias
Cambiar el tipo de red
Consultar los detalles de las instancias
Si un usuario de RAM no tiene los permisos obligatorios, no podrá consultar los detalles de la instancia en la consola de Hologres. Esto no afecta su capacidad para conectarse directamente a la instancia.
Para obtener más información sobre cómo otorgar permisos de RAM, consulte Grant access to Hologres for RAM users.
Autenticación de Hologres
Hologres (compatible con PostgreSQL 11) autentica a los usuarios en tres niveles cuando se conectan a una instancia:
1. Autenticación de cuenta
Inicie sesión con una cuenta de Alibaba Cloud o un usuario de RAM. Al conectarse con herramientas como psql o Java Database Connectivity (JDBC), use su AccessKey ID como nombre de usuario y su AccessKey secret como contraseña.
Para obtener más información, consulte Account system.
2. Autenticación de usuario
Una vez superada la autenticación de cuenta, Hologres comprueba si la cuenta está registrada como usuario de Hologres en la instancia. Un usuario se agrega a una instancia solo después de que un administrador ejecute el comando create user "xxx".
Para conocer los conceptos de usuario y saber cómo crearlos, consulte User concepts.
3. Autenticación de instancia
Después de crear un usuario, es necesario otorgarle los permisos correspondientes para que pueda realizar operaciones en la instancia.
Para obtener más información sobre los modelos de permisos, consulte Development permission models.
Autenticación de DataWorks
Aplica a: usuarios que emplean DataWorks para desarrollar en Hologres.
Hologres se integra con DataWorks y sus sistemas de permisos son parcialmente compatibles. Se aplican los siguientes requisitos:
Acceder a DataWorks requiere permisos de acceso al proyecto.
Desarrollar en DataStudio requiere permisos sobre la instancia de Hologres.
Otras operaciones de DataWorks, como la integración de datos y DataService Studio, requieren autenticación de DataWorks además de la de Hologres.
A continuación se muestra el flujo de autenticación de DataWorks.
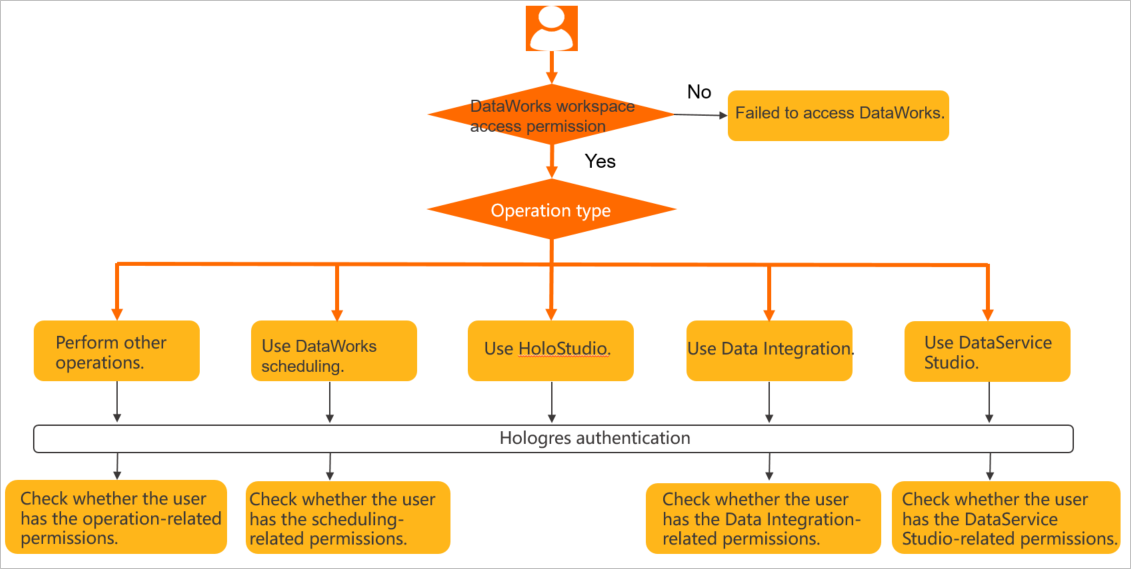
Para obtener más información sobre los permisos de DataWorks, consulte Appendix: Permissions of built-in workspace-level roles.
Autenticación de MaxCompute
Aplica a: usuarios que emplean Hologres para acelerar consultas sobre datos de tablas de MaxCompute.
La cuenta de Hologres debe tener permisos para acceder al proyecto y a las tablas de MaxCompute correspondientes. A continuación se muestra el flujo de autenticación.
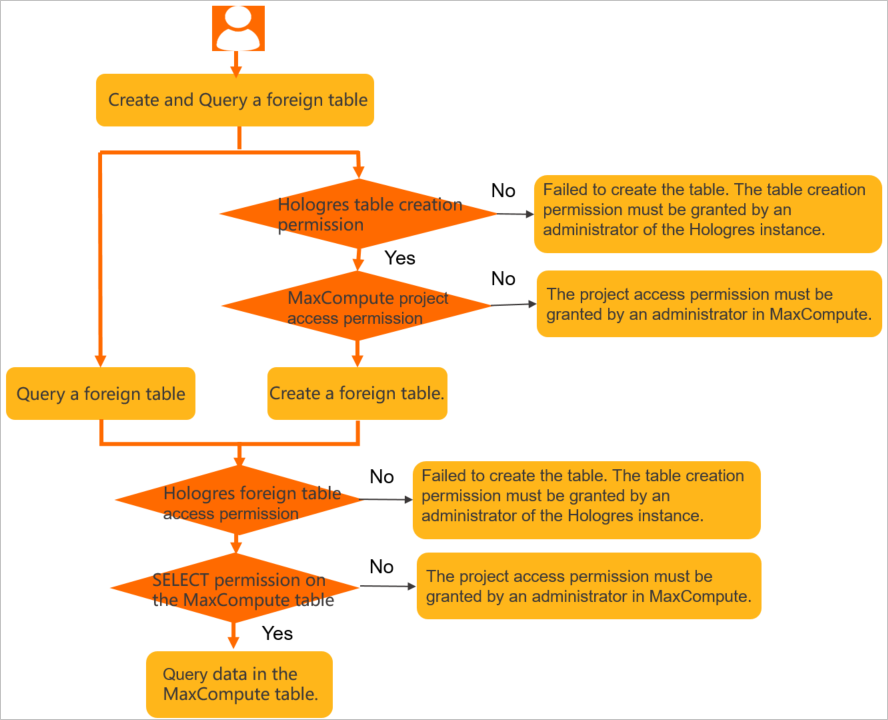
Para consultar las preguntas frecuentes sobre los permisos de MaxCompute, consulte MaxCompute permission FAQ.