Otorgue a los usuarios de Resource Access Management (RAM) acceso a Hologres para aplicar el principio de privilegio mínimo. De esta manera, no necesita compartir las credenciales de su cuenta de Alibaba Cloud ni los pares de AccessKey.
Dos capas de permisos
Hologres utiliza dos capas de permisos independientes. Comprender esta diferencia desde el inicio evita la mayoría de los errores de autorización:
|
Layer |
What it controls |
Managed from |
|
Permisos de consola (políticas de RAM) |
Determina si un usuario de RAM puede consultar instancias, gestionar la facturación e iniciar sesión en HoloWeb |
Consola de RAM |
|
Permisos de desarrollo (a nivel de instancia) |
Determina si un usuario de RAM puede conectarse a una instancia para desarrollar datos |
Página de detalles de la instancia de Hologres |
Este tema aborda los permisos de consola. Para otorgar permisos de desarrollo, consulte Grant a RAM user development permissions on an instance.
Requisitos previos
Antes de empezar, asegúrese de contar con lo siguiente:
Una cuenta de Alibaba Cloud con permisos de administrador de RAM
Como mínimo un usuario o grupo de usuarios de RAM al que desee otorgar permisos
Otorgar permisos a un usuario de RAM
Inicie sesión en la consola de RAM como administrador de RAM.
En el panel de navegación izquierdo, elija Identities > Groups.
-
En la página Groups, busque el grupo de usuarios de RAM que desea gestionar y haga clic en Attach Policy dentro de la columna Actions. Si necesita otorgar permisos a varios grupos al mismo tiempo, seleccione dichos grupos y haga clic en Attach Policy en la parte inferior de la página.
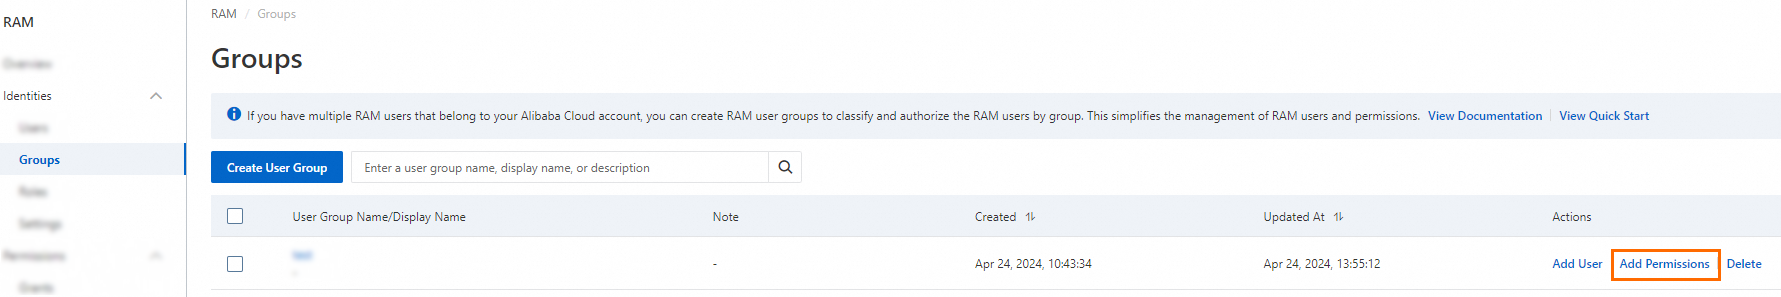
-
En el cuadro de diálogo Add Permissions, configure los siguientes parámetros:
-
Select a resource scope: > Important: Los permisos a nivel de resource group solo están disponibles cuando el servicio de Alibaba Cloud y el tipo de recurso correspondientes admiten resource groups. Consulte Alibaba Cloud services that support resource groups. Para ver un ejemplo de autorización, consulte Use a resource group to control the permissions of a RAM user on specified ECS instances.
Account Level: los permisos surten efecto en toda la cuenta actual de Alibaba Cloud.
-
Resource Group Level: los permisos surten efecto únicamente dentro del resource group especificado.
ImportanteSolo es posible otorgar permisos basados en un resource group si el servicio de Alibaba Cloud y el tipo de recurso correspondientes admiten resource groups. Para obtener más información, consulte Alibaba Cloud services that support resource groups. Para ver un ejemplo de autorización mediante resource group, consulte Use a resource group to control the permissions of a RAM user on specified ECS instances.
Select an authorization entity: el sistema selecciona automáticamente el usuario de RAM actual.
Select access policies: seleccione una o más políticas. Las políticas de acceso se dividen en dos tipos: políticas del sistema y políticas personalizadas.
HoloWeb no puede pertenecer a un resource group. Si se otorgan permisos a nivel de resource group, los usuarios de RAM no podrán iniciar sesión ni usar HoloWeb. Las políticas de acceso que se muestran a continuación controlan si un usuario de RAM puede iniciar sesión y utilizar HoloWeb, no si puede conectarse a una instancia de Hologres. Para el acceso a nivel de instancia, otorgue permisos de desarrollo desde la página de detalles de la instancia.
-
Haga clic en Confirm Authorization Policy y luego en Disable.
Políticas del sistema
Alibaba Cloud crea y mantiene las políticas del sistema. Usted puede utilizarlas, pero no modificarlas. Consulte Alibaba Cloud services that support RAM para ver la lista completa.
Incluya siempre AliyunRAMReadOnlyAccess en cualquier configuración de política para garantizar que el usuario de RAM pueda acceder a la consola.
El sistema marca automáticamente las políticas de alto riesgo, como AdministratorAccess y AliyunRAMFullAccess. Evite otorgarlas a menos que sean estrictamente necesarias.
AliyunHologresFullAccess
Otorga acceso total de gestión al servicio Hologres en la consola.
Una vez otorgada esta política, el usuario de RAM puede:
Consultar toda la información de las instancias en la consola (lista de instancias, detalles de instancia y páginas de monitoreo)
Ejecutar operaciones de facturación, como comprar, actualizar, degradar, renovar, detener y eliminar instancias
Iniciar sesión y usar HoloWeb
Notas adicionales:
Esta política no incluye permisos para usar las instancias. Un superusuario debe crear al usuario de RAM dentro de la instancia antes de que este pueda conectarse. Consulte Preguntas frecuentes: un usuario de RAM no puede iniciar sesión en una instancia de Hologres.
Cuando un usuario de RAM compra una instancia, tanto dicho usuario como la cuenta de Alibaba Cloud se convierten en superusuarios de esa instancia.
En las instancias compradas por la cuenta de Alibaba Cloud, los usuarios de RAM no tienen permisos de forma predeterminada. Otórguelos por separado desde la página de detalles de la instancia.
Para permitir que el usuario de RAM vea a todos los usuarios en la página Users de la consola, otorgue también
AliyunRAMReadOnlyAccess.
AliyunHologresWarehouseFullAccess
Otorga acceso total de gestión a los almacenes de datos virtuales de Hologres.
Una vez otorgada esta política, el usuario de RAM puede:
Gestionar almacenes de datos virtuales, lo que incluye crearlos, eliminarlos, escalarlos horizontalmente, reducirlos, detenerlos y reanudarlos
Configurar el escalado programado
Iniciar sesión y usar HoloWeb
Esta política no incluye permisos para usar las instancias. Un superusuario debe crear al usuario de RAM dentro de la instancia antes de que este pueda conectarse.
AliyunBSSOrderAccess
Otorga permiso para consultar, pagar y cancelar pedidos en User Center (BSS).
Una vez otorgada esta política, el usuario de RAM puede actualizar, degradar y renovar instancias en la consola.
AliyunRAMReadOnlyAccess
Otorga acceso de solo lectura a RAM.
Una vez otorgada esta política, el usuario de RAM puede ver a todos los usuarios y roles de RAM de la cuenta actual de Alibaba Cloud al agregar un usuario en la página Users de HoloWeb.
AliyunHologresReadOnlyAccess
Otorga acceso de solo lectura a Hologres.
Una vez otorgada esta política, el usuario de RAM puede:
Consultar toda la información de las instancias en la consola (lista de instancias y detalles de instancia)
Iniciar sesión y usar HoloWeb
Restricciones:
No permite ejecutar operaciones de facturación (comprar, actualizar o degradar instancias)
No permite gestionar instancias. La cuenta de Alibaba Cloud debe otorgar los permisos a nivel de instancia por separado.
No es posible consultar los usuarios de RAM en la página de gestión de usuarios sin contar también con
AliyunRAMReadOnlyAccess.
Políticas personalizadas
Usted gestiona las políticas personalizadas. Puede crearlas, actualizarlas, eliminarlas y controlar sus versiones. Consulte Create a custom policy para ver las instrucciones generales. Si prefiere escribir las políticas directamente en JSON, consulte script mode guide.
Elimine todos los comentarios del JSON de la política antes de guardarla. La política fallará si contiene comentarios.
A continuación se muestran las acciones personalizadas compatibles con Hologres:
{
    "Statement": [
        {
            "Effect": "Allow",
            "Action": "hologram:*",
            "Resource": "acs:hologram:*:<AccountID>:instance/*"
        },
        {
            "Effect": "Allow",
            "Action": "hologram:*",
            "Resource": "acs:hologram:cn-<region>:<AccountID>:instance/*"
        },
        {
            "Effect": "Allow",
            "Action": "hologram:DeleteInstance",
            "Resource": "acs:hologram:cn-<region>:<AccountID>:instance/*"
        },
        {
            "Effect": "Allow",
            "Action": "bss:PayOrder",
            "Resource": "acs:hologram:cn-<region>:<AccountID>:instance/*"
        },
        {
            "Effect": "Allow",
            "Action": "hologram:GetInstance",
            "Resource": "acs:hologram:cn-<region>:<AccountID>:instance/*"
        },
        {
            "Effect": "Allow",
            "Action": "hologram:ListInstances",
            "Resource": "acs:hologram:cn-<region>:<AccountID>:instance/*"
        },
        {
            "Effect": "Allow",
            "Action": "hologram:StopInstance",
            "Resource": "acs:hologram:cn-<region>:<AccountID>:instance/*"
        },
        {
            "Effect": "Allow",
            "Action": "hologram:ResumeInstance",
            "Resource": "acs:hologram:cn-<region>:<AccountID>:instance/*"
        },
        {
            "Effect": "Allow",
            "Action": "hologram:UpdateInstanceNetworkType",
            "Resource": "acs:hologram:cn-<region>:<AccountID>:instance/*"
        },
        {
            "Effect": "Allow",
            "Action": "hologram:HoloWebAccess",
            "Resource": "*"
        }
    ],
    "Version": "1"
}
Reemplace los marcadores de posición con sus valores reales:
|
Placeholder |
Description |
Example |
|
|
Nombre de la región |
|
|
|
ID de la cuenta de Alibaba Cloud |
|
|
|
Todas las instancias de la cuenta. En la mayoría de las acciones se puede reemplazar por un ID de instancia específico (consulte la nota siguiente). |
|
Ejemplo de cadena de recurso:
acs:hologram:cn-beijing:4322xxxxx:instance/hhhgggxxxxEn las siguientes acciones, el carácter * de instance/* no se puede reemplazar por un ID de instancia específico; debe permanecer como *:
hologram:*(todas las operaciones)hologram:ListInstanceshologram:DeleteInstance— Nota: si no se configura este permiso, las operaciones de eliminación fallarán aunque se muestre un mensaje de éxito.hologram:StopInstancehologram:ResumeInstancecms:DescribeMetricListycms:QueryMetricList(para alertas de monitoreo)
Preguntas frecuentes: permisos de consola {#faq-console}
El usuario de RAM no puede consultar la lista de instancias
Error: You are not authorized to view the purchased instances. Contact the relevant Alibaba Cloud account to grant the hologram:ListInstances permission to you in the RAM console.
Al usuario de RAM le falta el permiso hologram:ListInstances.
Acción para el propietario de la cuenta de Alibaba Cloud: Inicie sesión en la consola de RAM y otorgue al usuario de RAM la política AliyunHologresReadOnlyAccess.
Un usuario de RAM con privilegios de superusuario no puede listar ni agregar usuarios en HoloWeb
Error
You are unauthorized to view all the RAM users. Contact the relevant Alibaba Cloud account to grant the ram:ListUsers permission to you through a permission policy, such as AliyunRAMReadOnlyAccess, in the RAM console.
Causa
El usuario de RAM no tiene permiso para listar usuarios en HoloWeb.
Solución
Acción para el propietario de la cuenta de Alibaba Cloud: Inicie sesión en la consola de RAM y otorgue al usuario de RAM el permiso ram:ListUsers (o la política AliyunRAMReadOnlyAccess).
El usuario de RAM no tiene acceso a Account Management ni a Database Management
Error
You are not authorized to perform this operation. Contact the superuser to add your account to the current instance.
Causa
El usuario de RAM no tiene permisos de desarrollo en la instancia.
Solución
Acción para el propietario de la cuenta de Alibaba Cloud: Otorgue los permisos de desarrollo al usuario. Consulte Grant development permissions to a RAM user.
El usuario de RAM no puede gestionar instancias
Error
An error occurred while performing RAM authorization.
Este error aparece cuando un usuario de RAM intenta comprar, actualizar, degradar o cambiar el método de facturación de una instancia de Pay-as-you-go a suscripción. Estas operaciones involucran facturación y requieren permisos a nivel de la cuenta de Alibaba Cloud.
Acción para el propietario de la cuenta de Alibaba Cloud: Inicie sesión en la consola de RAM y otorgue al usuario de RAM las políticas AliyunHologresFullAccess y AliyunBSSOrderAccess.
Preguntas frecuentes: permisos de uso de instancias {#faq-instance-usage}
El usuario de RAM no puede iniciar sesión en una instancia de Hologres
Error: role "<role_name>" does not exist
Cuando se crea una instancia de Hologres, solo la cuenta de Alibaba Cloud y el usuario de RAM que la compró se agregan como superusuarios. Un superusuario debe crear explícitamente a los demás usuarios de RAM dentro de la instancia antes de que puedan conectarse.
Para comprobar quiénes son los superusuarios actuales, ejecute: select * from pg_user;
Acción para un superusuario: Solicite a un superusuario que realice una de las siguientes acciones:
En la página Users de HoloWeb, agregue al usuario y asígnele permisos. Consulte User management.
Inicie sesión en la instancia y ejecute:
create user "<role_name>". Consulte Hologres permission model.
Se eliminaron accidentalmente todos los superusuarios
Si todos los superusuarios de una instancia cambian a usuarios normales, la mayoría de las operaciones dejan de estar disponibles. Esto incluye la gestión de usuarios y la configuración de la instancia.
Contacte al soporte técnico de Hologres a través del grupo oficial de preguntas y respuestas de DingTalk. Consulte Online support.