Al expandirse a nivel global, las empresas suelen enfrentar latencia de red y ataques de denegación de servicio distribuido (DDoS). La combinación de Global Accelerator (GA) con un producto de protección DDoS acelera el acceso de los usuarios en todo el mundo y defiende contra estos ataques. Esto garantiza una alta disponibilidad del servicio, mejora la experiencia del usuario y reduce los riesgos de seguridad.
Productos de protección DDoS
Un ataque DDoS es un intento malicioso de interrumpir el tráfico normal de un sistema objetivo, lo que deja el servicio no disponible para los usuarios legítimos. Puede elegir entre los siguientes productos de protección DDoS según sus necesidades de seguridad:
Producto de protección | |||
Capacidad de mitigación | Baja GA se integra con la protección DDoS de Alibaba Cloud para ofrecer hasta 5 Gbps de protección DDoS básica gratuita para las direcciones IP aceleradas y las direcciones IP públicas de los endpoints de una instancia de GA. La capacidad máxima de mitigación gratuita varía según la región. | Alta Anti-DDoS Origin le permite agregar instancias de GA como objetos protegidos. Esto proporciona hasta varios cientos de Gbps de protección para las direcciones IP aceleradas y las direcciones IP públicas de los endpoints de las instancias de GA. La capacidad máxima de mitigación varía según la región. | Muy alta Puede integrar GA con Anti-DDoS Pro y Anti-DDoS Premium. Esta integración ofrece hasta terabits por segundo (Tbps) de capacidad de defensa para el CNAME seguro de la instancia de GA, mediante los centros de limpieza DDoS globales de Alibaba Cloud. |
Cómo funciona | Anti-DDoS Basic protege los recursos en la nube mediante dos mecanismos: Análisis de tráfico basado en IA. Anti-DDoS Basic aplica un umbral de limpieza predeterminado, el cual también se puede configurar manualmente. Monitorea continuamente el tráfico entrante con las capacidades de big data de Alibaba Cloud. En lugar de depender únicamente de umbrales fijos, aprende los patrones normales de tráfico y detecta anomalías. La limpieza de tráfico se activa solo cuando se cumplen dos condiciones: la IA detecta un ataque DDoS y el tráfico entrante alcanza el umbral de BPS o PPS que usted estableció. Este enfoque de doble condición evita falsos positivos provocados por picos normales de tráfico. Filtrado blackhole. Si un ataque supera la capacidad de mitigación (el umbral que activa el blackhole), Alibaba Cloud bloquea temporalmente todo el tráfico entrante hacia el recurso afectado. Esto contiene el ataque y evita que degrade otros activos de la plataforma. Para más detalles, consulte Blackhole filtering policy of Alibaba Cloud. Anti-DDoS Basic defiende contra ataques de capa de red y capa de transporte (L3/L4), como los ataques de reflexión UDP y los ataques SYN/ACK Flood. No defiende contra ataques de capa de aplicación (L7), como los ataques HTTP Flood y los ataques CC. Bajo ciertas condiciones —que incluyen ataques HTTP Flood o SYN Flood de gran volumen, o tráfico que excede las especificaciones de la plataforma—, el acceso al servicio puede verse afectado incluso si Anti-DDoS Basic está activo. | Anti-DDoS Origin defiende principalmente contra ataques volumétricos de capa 3 y capa 4. Cuando el tráfico supera el umbral de limpieza predeterminado, la limpieza se activa automáticamente para mitigar el ataque DDoS. Anti-DDoS Origin utiliza sobre todo un método de limpieza pasiva, complementado con supresión activa. Se basa en técnicas estándar como detección inversa, listas blancas/negras y cumplimiento de paquetes. Se despliega en modo bypass en la salida de los centros de datos de Alibaba Cloud para garantizar que sus servicios en la nube protegidos permanezcan disponibles durante un ataque. | GA dirige el tráfico a la IP de la instancia de Anti-DDoS para su limpieza, según las reglas de reenvío que usted configure en Anti-DDoS Pro o Anti-DDoS Premium. Estas reglas especifican un dominio de sitio web y usan el CNAME seguro de GA como dirección del servidor.
|
Referencias |
Escenarios de uso
GA y Anti-DDoS Origin
Una empresa aloja un sitio web en Alibaba Cloud, en la región US (Silicon Valley). El sitio atiende a usuarios de todo el mundo mediante un dominio personalizado y reenvía el tráfico por el puerto HTTP 80. El sitio web presenta los siguientes problemas:
Redes públicas transfronterizas inestables, lo que provoca latencia, fluctuaciones y pérdida de paquetes frecuentes.
Ataques DDoS de gran volumen frecuentes que generan respuestas inestables del servicio.
Puede resolver estos problemas al desplegar GA junto con Anti-DDoS Origin.
Global Accelerator (GA): Los clientes se conectan a la región de aceleración más cercana dentro de la red de Alibaba Cloud. Intelligent Routing y la programación automática de red reenvían el tráfico al servidor de origen en US (Silicon Valley), lo que mejora la velocidad de acceso. Habilitar health checks aumenta la confiabilidad y disponibilidad del servicio porque evita los nodos con problemas de estado.
Anti-DDoS Origin: Anti-DDoS Origin le permite agregar instancias de GA como objetos protegidos, lo que defiende tanto las direcciones IP aceleradas de GA como las direcciones IP públicas de los endpoints. Cuando el tráfico supera el umbral de limpieza predeterminado, la limpieza de tráfico comienza automáticamente para mitigar los ataques DDoS.

Requisitos previos
-
En este ejemplo se configura un servicio HTTP 80 en Alibaba Cloud Linux 3 mediante Nginx. Sus servicios están desplegados en ECS01 y ECS02, en la región US (Silicon Valley).
-
Cuenta con configured DNS records para su dominio personalizado, incluido un registro A que apunta el dominio a las direcciones IP públicas de sus dos servidores de backend.
Si utiliza un servicio DNS distinto de Alibaba Cloud DNS, consulte la documentación de su proveedor.
Si necesita proporcionar servicios a través del puerto HTTPS 443, debe request and create a certificate o cargar un certificado de terceros en SSL Certificates Service y vincularlo a su dominio.
Cuenta con purchased an Anti-DDoS Origin instance.
Procedimiento
Paso 1: Configurar Global Accelerator
Este ejemplo utiliza una instancia GA estándar de tipo pay-as-you-go.
En la página de la consola de Global Accelerator, haga clic en Create Standard Pay-as-you-go Instance.
-
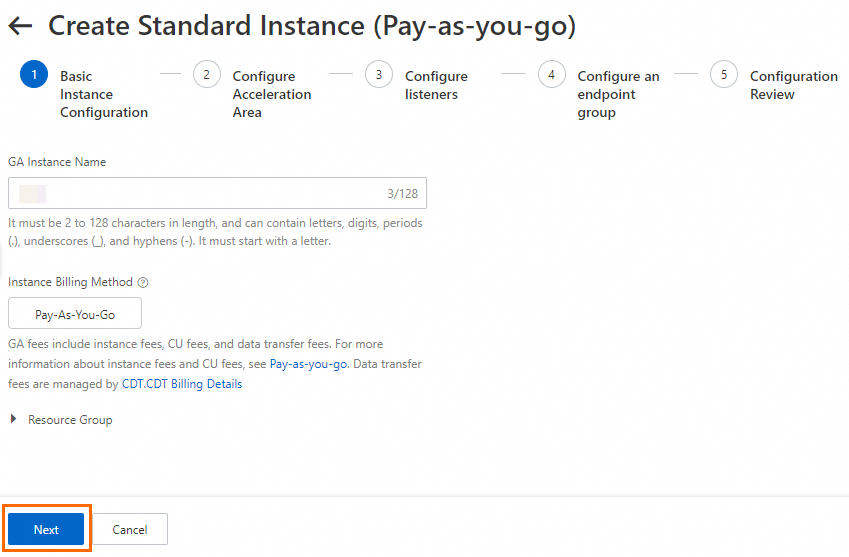
En el paso Basic Instance Configuration, configure los parámetros y haga clic en Next.
-
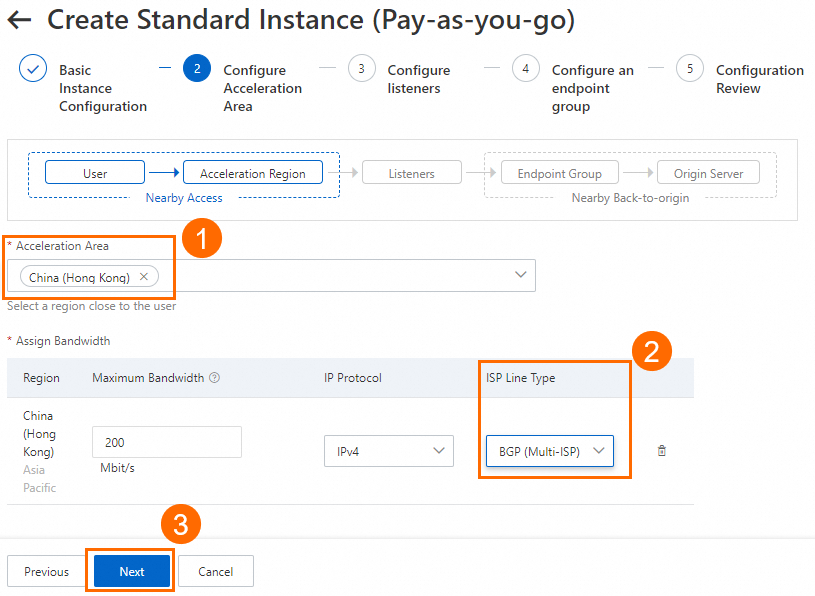
En el paso Configure Acceleration Area, agregue una región de aceleración, asigne ancho de banda a la región y luego haga clic en Next.
En este ejemplo, establezca el parámetro Acceleration Area en China (Hong Kong) y ISP Line Type en BGP (Multi-ISP). Puede usar los valores predeterminados para los demás parámetros o modificarlos según sea necesario. Para más información, consulte Add and manage acceleration areas.
ImportanteSi requiere regiones de aceleración en China continental, debe obtener una ICP filing para el nombre de dominio con el que proporcionará los servicios.
Planifique adecuadamente el ancho de banda que necesita. Un ancho de banda máximo insuficiente puede provocar limitaciones de velocidad y pérdida de paquetes.
-
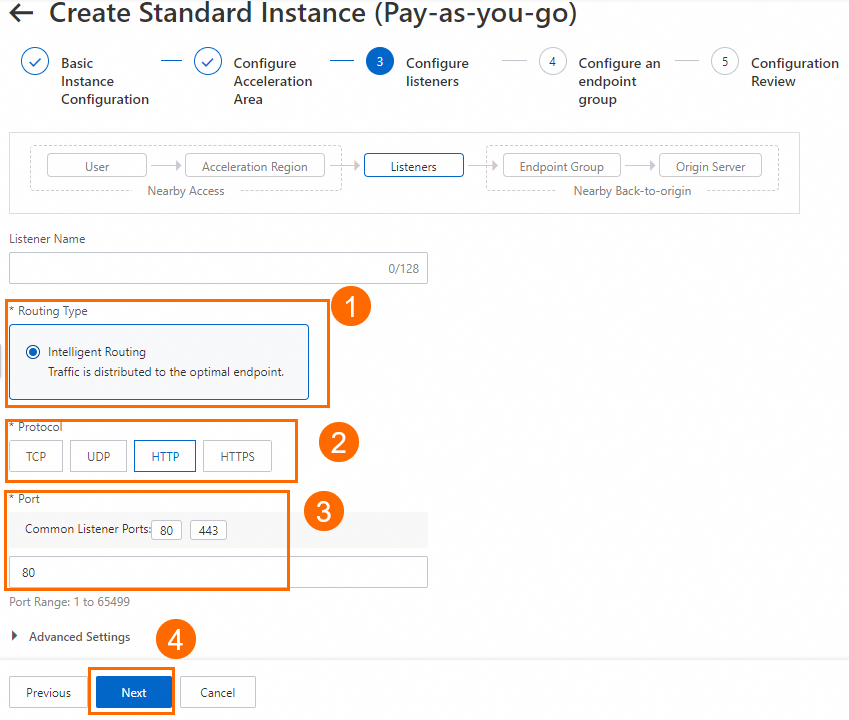
En el paso Configure listeners, configure el protocolo de enrutamiento y el puerto, y luego haga clic en Next.
En este ejemplo, establezca el parámetro Routing Type en Intelligent Routing, Protocol en HTTP y Port en 80. Puede usar los valores predeterminados para los demás parámetros o modificarlos según sea necesario. Para más información, consulte Add and manage intelligent routing listeners.
NotaSi desea usar el puerto HTTPS 443 para proporcionar servicios, seleccione HTTPS en el parámetro Protocol y 443 en Port. Luego, asocie un certificado con el listener y configure la asignación entre el puerto 443 del listener y el puerto 80 del servicio de backend en el parámetro Port Mapping del grupo de endpoints. De esta manera, users can securely access the HTTP website over HTTPS.
-
En la página Configure an Endpoint Group, configure los endpoints del servicio de backend y haga clic en Next.
En este escenario, establezca Region en US (Silicon Valley), configure ECS01 y ECS02 como Backend Service, habilite Health Check y, a continuación, lea y seleccione los Compliance Commitments Regarding Cross-border Data Transfers. Puede conservar los valores predeterminados de los demás parámetros del grupo de endpoints o modificarlos según sea necesario. Para más información, consulte Create and manage endpoint groups.
En el paso Configuration Review, confirme las configuraciones de GA y haga clic en Submit.
En la página Instances, busque la instancia de GA creada y obtenga el CNAME asignado a dicha instancia en la columna CNAME.
-
En los servidores de backend, permita el tráfico proveniente del bloque CIDR que usa GA para conectarse a ellos.
En este escenario, GA se conecta a las instancias ECS de backend a través de una red privada. Debe agregar una regla de entrada al ECS security group para permitir el tráfico desde el bloque CIDR del vSwitch. Además, asegúrese de que el vSwitch tenga como mínimo ocho direcciones IP privadas disponibles.
Paso 2: Configurar Anti-DDoS Origin
En la página Protected Object de la consola de Anti-DDoS Origin, haga clic en Add Protected Object para agregar su instancia de GA como objeto protegido.
En el cuadro de diálogo Add Protected Object, filtre Product Type por GA. Seleccione la instancia de GA de destino, haga clic en la flecha derecha para moverla al panel Selected Objects y luego haga clic en OK.
Después de agregar la instancia, puede consultar la instancia de GA protegida en la pestaña GA Assets de la página Protected Object. También puede consultar las IP públicas protegidas en la pestaña IP Assets, incluidas las direcciones IP aceleradas de GA y las direcciones IP públicas del grupo de endpoints.
Paso 3: Configurar un registro CNAME
En un entorno de producción, se recomienda usar su propio nombre de dominio. Cree un registro CNAME que apunte su dominio al CNAME proporcionado por la instancia de GA. Esto enruta el tráfico de su aplicación hacia GA para su aceleración.
Si ya cuenta con un registro A que apunta a su servidor de backend, primero agregue un registro CNAME para la instancia de GA en la región China (Hong Kong) a modo de prueba. Una vez que la prueba sea exitosa, puede ampliar gradualmente la configuración a otras regiones o cambiar por completo al registro CNAME de GA.
-
En la página Public Zone, busque el nombre de dominio que desea utilizar y haga clic en Settings en la columna Actions.
NotaPara un nombre de dominio que no esté registrado en Alibaba Cloud, add it to Alibaba Cloud DNS antes de configurar los registros DNS.
-
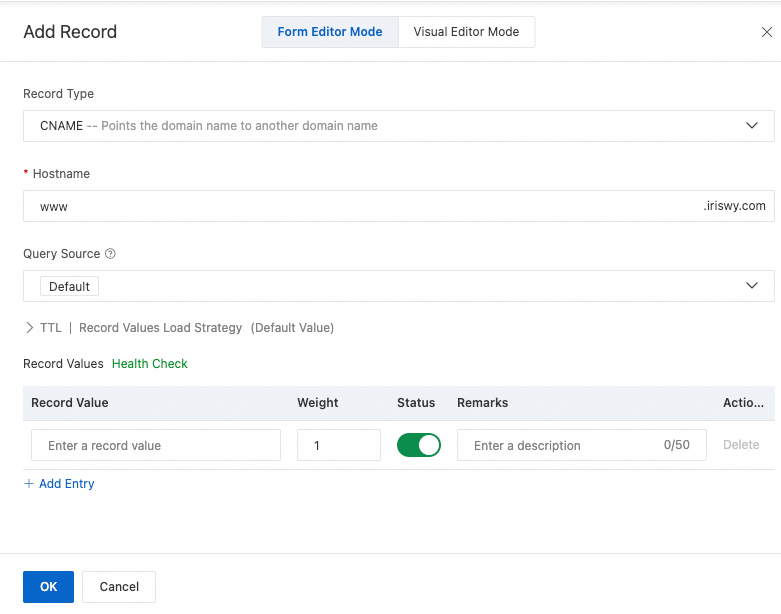
En la página DNS Settings, haga clic en Add Record, configure un registro CNAME y luego haga clic en OK.
En este ejemplo, el parámetro Record Type se establece en CNAME, el parámetro Hostname en www, el parámetro Query Source en China (Hong Kong) y el parámetro Record Value en el CNAME de la instancia GA. Use los valores predeterminados para los demás parámetros o modifíquelos según sea necesario. Para más información, consulte Add DNS records.
Paso 4: Comprobar los resultados
Comprobación de la aceleración de GA
Desde un punto de prueba en China (Hong Kong), run a network probe test en el dominio personalizado de su sitio web antes y después de configurar GA. Revise el tiempo de respuesta para medir la latencia.
-
Pruebe la latencia de red antes de configurar GA.
Puede consultar detalles como el tiempo de respuesta. La columna Resolved IP muestra la dirección IP pública de una instancia ECS.
-
Pruebe la latencia de red después de configurar GA.
Puede consultar detalles como el tiempo de respuesta. Ahora, la columna Resolved IP muestra la IP acelerada de la instancia de GA.
La comprobación demuestra que usar GA reduce la latencia para los clientes en China (Hong Kong) que acceden a servicios en la región US (Silicon Valley).
El rendimiento real de aceleración de GA depende de las pruebas de su negocio.
Comprobación de la verificación de estado de GA
-
En un navegador, introduzca el dominio personalizado de su sitio web para acceder al sitio desplegado en la región US (Silicon Valley).
La prueba confirma que puede acceder al sitio web mediante su dominio personalizado. Si actualiza el navegador varias veces, el servidor que responde alternará entre ECS01 y ECS02.
Cuando la página del navegador devuelve
Hello World ! This is ECS01, service running on port 80., significa que la solicitud actual fue procesada por ECS01.Cuando ECS02 responde, la página muestra
Hello World ! This is ECS02, service running on port 80.. -
Simule una falla: detenga el servidor ECS01.
Después de un breve periodo, compruebe el Health Check Status en la pestaña Endpoint Group de la instancia de GA.
El estado de la verificación de salud del grupo de endpoints se muestra como Partially Unhealthy. El estado de verificación de salud de ECS01 es Unhealthy y el de ECS02 es Healthy.
Actualice el navegador varias veces. Todavía podrá acceder al servicio, pero solo ECS02 responderá.
Comprobación de la protección de Anti-DDoS Origin
Puede usar las siguientes funciones en la consola de Anti-DDoS Origin para comprobar la protección:
La página Business Monitoring proporciona tendencias de tráfico en tiempo real y registros de eventos de ataques DDoS para los activos protegidos.
La página Attack Analysis le permite consultar y analizar los detalles de los eventos de ataque DDoS en su instancia de Anti-DDoS Origin, incluidos el tipo de ataque, el volumen de tráfico y la duración.
La página Mitigation Logs registra cómo Anti-DDoS Origin procesa el tráfico, incluidos los detalles sobre la detección y limpieza de ataques. Analizar estos registros le ayuda a comprobar aún más la eficacia de sus políticas de protección.
GA y Anti-DDoS Pro y Premium
Un juego multinacional está desplegado en Alibaba Cloud, en la región US (Silicon Valley), y atiende a jugadores de todo el mundo mediante un dominio personalizado. El servicio presenta los siguientes problemas:
Redes públicas transfronterizas inestables, lo que provoca latencia, fluctuaciones y pérdida de paquetes frecuentes.
Ataques DDoS a gran escala frecuentes que causan interrupciones totales del servicio.
Para resolver estos problemas, la empresa de videojuegos planea desplegar GA e integrarlo con Anti-DDoS Pro y Anti-DDoS Premium:
Global Accelerator (GA): Los clientes se conectan a la región de aceleración más cercana dentro de la red de Alibaba Cloud. Intelligent Routing y la programación automática de red reenvían el tráfico al servidor de origen en US (Silicon Valley), lo que mejora la velocidad de acceso. Habilitar health checks aumenta la confiabilidad y disponibilidad del servicio porque evita los nodos con problemas de estado.
Anti-DDoS Pro and Anti-DDoS Premium: Después de integrar GA con Anti-DDoS Pro y Anti-DDoS Premium, el tráfico normal se acelera directamente hacia el servidor de origen a través de GA, sin agregar latencia. Durante un ataque DDoS a gran escala, GA utiliza la resolución DNS para redirigir el tráfico a un centro de limpieza. Luego, el tráfico limpio se enruta de vuelta a la red de aceleración de Alibaba Cloud mediante el CNAME seguro de GA y se reenvía al servidor, lo que garantiza un acceso estable al servidor del juego.

Limitaciones
Solo las instancias de GA estándar de tipo pay-as-you-go admiten la integración con Anti-DDoS Pro y Anti-DDoS Premium. Las instancias de GA estándar de suscripción y las instancias de GA básicas no son compatibles.
Requisitos previos
-
En este ejemplo se configura un servicio HTTP 80 en Alibaba Cloud Linux 3 mediante Nginx. Sus servicios están desplegados en ECS01 y ECS02, en la región US (Silicon Valley).
-
Cuenta con configured DNS records para su dominio personalizado, incluido un registro A que apunta el dominio a las direcciones IP públicas de sus dos servidores de backend.
Si utiliza un servicio DNS distinto de Alibaba Cloud DNS, consulte la documentación de su proveedor.
Si necesita proporcionar servicios a través del puerto HTTPS 443, debe request and create a certificate o cargar un certificado de terceros en SSL Certificates Service y vincularlo a su dominio.
-
Cuenta con purchased an Anti-DDoS Pro or Anti-DDoS Premium instance.
Este ejemplo utiliza una instancia Anti-DDoS Proxy (Outside Chinese Mainland) con las ediciones Insurance y Standard para clientes que acceden desde la región China (Hong Kong).
ImportanteSi la región de aceleración de GA que configuró incluye China continental, también debe comprar una instancia Anti-DDoS Pro (Mainland China) y asegurarse de que su dominio personalizado cuente con una ICP filing.
Procedimiento
Paso 1: Configurar Global Accelerator
En la página de la consola de Global Accelerator, haga clic en Create Standard Pay-as-you-go Instance.
-
En el paso Basic Instance Configuration, configure los parámetros y haga clic en Next.
-
En el paso Configure Acceleration Area, agregue un área de aceleración, asigne ancho de banda a la región y haga clic en Next.
En este ejemplo, establezca el parámetro Acceleration Area en China (Hong Kong) y ISP Line Type en BGP (Multi-ISP). Para los demás parámetros, puede usar los valores predeterminados o modificarlos según sus necesidades. Para obtener más información, consulte Add and manage acceleration areas.
ImportanteSi necesita áreas de aceleración en China continental, debe obtener un ICP filing para el nombre de dominio que proporcionará los servicios.
Planifique adecuadamente el ancho de banda necesario. Un ancho de banda máximo insuficiente puede provocar limitaciones de velocidad y pérdida de paquetes.
-
En el paso Configure listeners, configure el protocolo de enrutamiento y el puerto, y luego haga clic en Next.
En este ejemplo, establezca el parámetro Routing Type en Intelligent Routing, Protocol en HTTP y Port en 80. Para los demás parámetros, puede usar los valores predeterminados o modificarlos según sus necesidades. Para obtener más información, consulte Add and manage intelligent routing listeners.
NotaSi desea usar el puerto HTTPS 443 para proporcionar servicios, seleccione HTTPS en el parámetro Protocol y 443 en Port. Después, asocie un certificado al listener y configure la asignación entre el puerto 443 del listener y el puerto 80 del servicio de backend en el parámetro Port Mapping del grupo de endpoints. De esta manera, users can securely access the HTTP website over HTTPS.
-
En la página Configure an Endpoint Group, configure los endpoints del servicio de backend y haga clic en Next.
En este escenario, establezca Region en US (Silicon Valley), configure ECS01 y ECS02 como Backend Service, habilite Health Check y, por último, lea y seleccione Compliance Commitments Regarding Cross-border Data Transfers. Para los demás parámetros del grupo de endpoints, puede mantener los valores predeterminados o modificarlos según sus necesidades. Para obtener más información, consulte Create and manage endpoint groups.
En el paso Configuration Review, confirme la configuración de GA y haga clic en Submit.
En la página Instances, busque la instancia de GA creada y obtenga el CNAME asignado en la columna CNAME.
-
En los servidores de backend, permita el tráfico proveniente del bloque CIDR que utiliza GA para conectarse a ellos.
En este escenario, GA se conecta a las instancias ECS de backend mediante una red privada. Agregue una regla de entrada al ECS security group para permitir el tráfico desde el bloque CIDR del vSwitch. Además, asegúrese de que el vSwitch tenga como mínimo ocho direcciones IP privadas disponibles.
Paso 2: Conectar GA con Anti-DDoS Pro y Premium
En la consola de GA, vaya a la página y busque la instancia de GA que creó. En la columna Actions, haga clic en
 > Associate with Anti-DDoS Pro/Premium.
-
En el cuadro de diálogo Associate with Anti-DDoS Pro/Premium, seleccione la instancia de Anti-DDoS Pro o Anti-DDoS Premium que desea integrar y haga clic en OK.
Por ejemplo, si la región de aceleración es China (Hong Kong), seleccione una instancia de Anti-DDoS Proxy (Outside Chinese Mainland). Si la región de aceleración (región del cliente) que configuró incluye una región de China continental, también debe seleccionar una instancia de Anti-DDoS Pro (Mainland China) y seguir Step 3 para configurar un elemento Website Config en la instancia de Anti-DDoS Pro (Mainland China).
-
A la derecha del identificador de la instancia, pase el cursor sobre el ícono de Anti-DDoS Pro/Premium. En la información emergente de Anti-DDoS Proxy, copie el valor de Secure GA CNAME.
NotaDespués de conectar una instancia de GA con Anti-DDoS Pro o Anti-DDoS Premium, se asignan cuatro direcciones IP aceleradas a cada región de aceleración. Dos de ellas son direcciones IP aceleradas seguras, las cuales se asignan al registro CNAME seguro de GA. Durante un ataque, el tráfico depurado se enruta a través del CNAME seguro de GA hacia la red de aceleración de Alibaba Cloud.
Paso 3: Configurar Website Config
En la consola de Anti-DDoS Proxy (Outside Chinese Mainland), vaya a la página Website Config y haga clic en Add Website.
-
En el panel Add Website, complete el asistente Website Config y haga clic en Next.
En este escenario, seleccione la Instance de Anti-DDoS Pro o Anti-DDoS Premium adquirida, introduzca su dominio personalizado en Website, seleccione Site Domain en Server Address e introduzca el valor Secure GA CNAME obtenido en Step 2. Asegúrese de que Protocol y Server Port coincidan con el listener de GA (HTTP 80). Luego, lea y seleccione Compliance Commitments Regarding Cross-border Data Transfers. Para los demás parámetros, puede mantener los valores predeterminados o modificarlos según sus necesidades. Para obtener más información, consulte Add websites.
AvisoAsegúrese de seleccionar el valor Secure GA CNAME en Server Address, no el CNAME habitual de GA. Usar el CNAME habitual puede generar un bucle de tráfico.
-
En el asistente Forwarding Settings, confirme la configuración de reenvío y haga clic en Next.
En este escenario, puede mantener la configuración predeterminada.
En el asistente Complete, haga clic en Complete and Return to Domain Name List.
-
En su servidor de origen, add the back-to-origin IP addresses of Anti-DDoS Pro or Anti-DDoS Premium to the whitelist.
Debe agregar los bloques CIDR de las direcciones IP de retorno al origen a las listas blancas de su software de seguridad y de sus security groups para evitar que se bloquee el tráfico.
Paso 4: Configurar un registro CNAME
En un entorno de producción, se recomienda utilizar su propio nombre de dominio. Cree un registro CNAME que apunte su dominio al CNAME proporcionado por la instancia de GA. De esta forma, el tráfico de su aplicación se dirigirá a GA para su aceleración.
Si ya cuenta con un registro A que apunta a su servidor de backend, agregue primero un registro CNAME para la instancia de GA en la región China (Hong Kong) con fines de prueba. Una vez que la prueba sea exitosa, podrá ampliar gradualmente la configuración a otras regiones o cambiar por completo al registro CNAME de GA.
-
En la página Public Zone, busque el nombre de dominio que desea utilizar y haga clic en Settings dentro de la columna Actions.
NotaPara un nombre de dominio que no esté registrado en Alibaba Cloud, add it to Alibaba Cloud DNS antes de configurar los registros DNS.
-
En la página DNS Settings, haga clic en Add Record, configure un registro CNAME y luego haga clic en OK.
En este ejemplo, el parámetro Record Type se establece en CNAME, el parámetro Hostname en www, el parámetro Query Source en China (Hong Kong) y el parámetro Record Value en el CNAME de la instancia de GA. Utilice los valores predeterminados para los demás parámetros o modifíquelos según sus necesidades. Para obtener más información, consulte Add DNS records.
Paso 5: Comprobar los resultados
Comprobación de la aceleración de GA
Desde un punto de prueba en China (Hong Kong), run a network probe test en el dominio personalizado de su sitio web antes y después de configurar GA. Revise el tiempo de respuesta para medir la latencia.
-
Pruebe la latencia de red antes de configurar GA.
Podrá consultar detalles como el tiempo de respuesta. La columna Resolved IP muestra la dirección IP pública de una instancia ECS.
-
Pruebe la latencia de red después de configurar GA.
Podrá consultar detalles como el tiempo de respuesta. La columna Resolved IP ahora muestra la dirección IP acelerada de la instancia de GA.
La comprobación demuestra que el uso de GA reduce la latencia para los clientes en China (Hong Kong) que acceden a servicios en la región US (Silicon Valley).
El rendimiento real de aceleración de GA depende de las pruebas de su negocio.
Comprobación de la verificación de estado de GA
-
En un navegador, introduzca el dominio personalizado de su sitio web para acceder al sitio desplegado en la región US (Silicon Valley).
La prueba confirma que puede acceder al sitio web mediante su dominio personalizado. Si actualiza el navegador varias veces, el servidor que responde alternará entre ECS01 y ECS02.
Cuando la página del navegador devuelve
Hello World ! This is ECS01, service running on port 80., significa que la solicitud actual fue procesada por ECS01.Cuando ECS02 responde, la página muestra
Hello World ! This is ECS02, service running on port 80.. -
Simule un fallo: detenga el servidor ECS01.
Después de un breve periodo, compruebe el valor de Health Check Status en la pestaña Endpoint Group de la instancia de GA.
El estado de la verificación de salud del grupo de endpoints se mostrará como Partially Unhealthy. El estado de ECS01 será Unhealthy, mientras que el de ECS02 será Healthy.
Actualice el navegador varias veces. Seguirá teniendo acceso al servicio, pero únicamente responderá ECS02.
Comprobación de la protección de Anti-DDoS Pro y Premium
-
Utilice el comando
curlpara probar la conexión a su dominio personalizado a través de la dirección IP de la instancia de Anti-DDoS. Una conexión exitosa confirma que el enlace entre GA y Anti-DDoS Pro/Premium funciona correctamente, y que GA puede redirigir el tráfico al centro de depuración durante un ataque.AvisoDespués de conectar GA con Anti-DDoS Pro o Anti-DDoS Premium, asegúrese de cumplir las siguientes condiciones para evitar interrupciones en el tráfico:
Complete esta prueba de conectividad para confirmar que el enlace entre GA y Anti-DDoS Pro/Premium funciona correctamente.
No libere la instancia de Anti-DDoS Pro o Anti-DDoS Premium antes de liberar la instancia de GA. Compruebe que la instancia de Anti-DDoS no haya caducado y permanezca activa.
curl 170.33.XX.XX -H "Host: <your_domain_name>" -
Puede utilizar las siguientes funciones en la consola de Anti-DDoS Pro y Anti-DDoS Premium para comprobar el estado de la protección o recibir notificaciones sobre anomalías en el servicio:
La página Attack Analysis muestra los registros y detalles de los eventos de ataque en su instancia de Anti-DDoS.
La página Advanced Mitigation Logs muestra el uso de las sesiones de mitigación avanzada. Esta función está disponible si adquirió una instancia que incluye sesiones de mitigación avanzada o un paquete de recursos adicional de mitigación avanzada.
La página CloudMonitor Alerts le permite configurar alertas de monitoreo y un panel en tiempo real. CloudMonitor envía alertas cuando ocurren anomalías, lo que ayuda a reducir el tiempo de respuesta y restaurar los servicios más rápido. También puede utilizar el panel en tiempo real para consultar los detalles de monitoreo durante la resolución de problemas.
Referencias
Las tarifas de GA incluyen instance fee, capacity unit (CU) fee y traffic fee.
De forma predeterminada, GA utiliza Premium Bandwidth Cross-border Acceleration para escenarios transfronterizos. Para obtener una mejor calidad de red, puede utilizar Leased Line Cross-domain Acceleration. Para obtener más información, consulte Select an acceleration configuration.
-
Obtenga más información sobre la protección contra DDoS: