DCDN WAF incluye una política predeterminada integrada para la protección web básica contra ataques comunes, como inyección SQL, cross-site scripting (XSS), ejecución de código, carga de webshells e inyección de comandos. Si esta política integrada no cubre sus necesidades, por ejemplo, cuando requiere distintos modos de protección para diferentes objetos protegidos, configure políticas de protección personalizadas.
Funcionamiento
Una política de protección predeterminada se aplica automáticamente a los nombres de dominio protegidos en los siguientes escenarios:
Cuando agrega un nuevo nombre de dominio protegido en la página Protected domain names.
-
Cuando DCDN WAF protege un nombre de dominio, pero este no tiene configurada una política de un tipo específico. Por ejemplo, si crea una política de lista blanca predeterminada, se aplica automáticamente a todos los nombres de dominio protegidos que carecen de una política de lista blanca personalizada.
NotaUn nombre de dominio protegido solo se puede asociar con una política por tipo. Si configura otra política del mismo tipo para un nombre de dominio, este se elimina de la política de protección predeterminada.
A continuación se describen las configuraciones predeterminadas para cada tipo de política de protección.
| Tipo de política | Política predeterminada | Recomendación |
| Configure basic web protection | DCDN WAF incluye una plantilla de política predeterminada integrada que contiene el conjunto de reglas de protección básica. Esta política se habilita de forma predeterminada y su acción se establece en Block. Nota Los nuevos dominios agregados a DCDN WAF se protegen automáticamente mediante las reglas de protección web básicas, las cuales bloquean las solicitudes de ataque. Para obtener más información, consulte Default rules for basic web protection. |
Se recomienda mantener la configuración predeterminada. Si las reglas de protección básica generan falsos positivos después de que DCDN WAF haya protegido su nombre de dominio durante un tiempo, cree reglas de lista blanca para omitir dichas reglas. Para obtener más información, consulte Configure a whitelist. |
| Configure custom protection policies | No hay ninguna plantilla de política predeterminada disponible. | Cree una política predeterminada personalizada según los requisitos de su negocio. |
| Configure a whitelist | ||
| Configure an IP address blacklist | ||
| Configure a region blacklist | ||
| Configure bot management | ||
| Configure scan protection |
Procedimiento
Inicie sesión en la consola de DCDN.
En el panel de navegación izquierdo, elija .
En la página Protection Policies, haga clic en Create Policy.
-
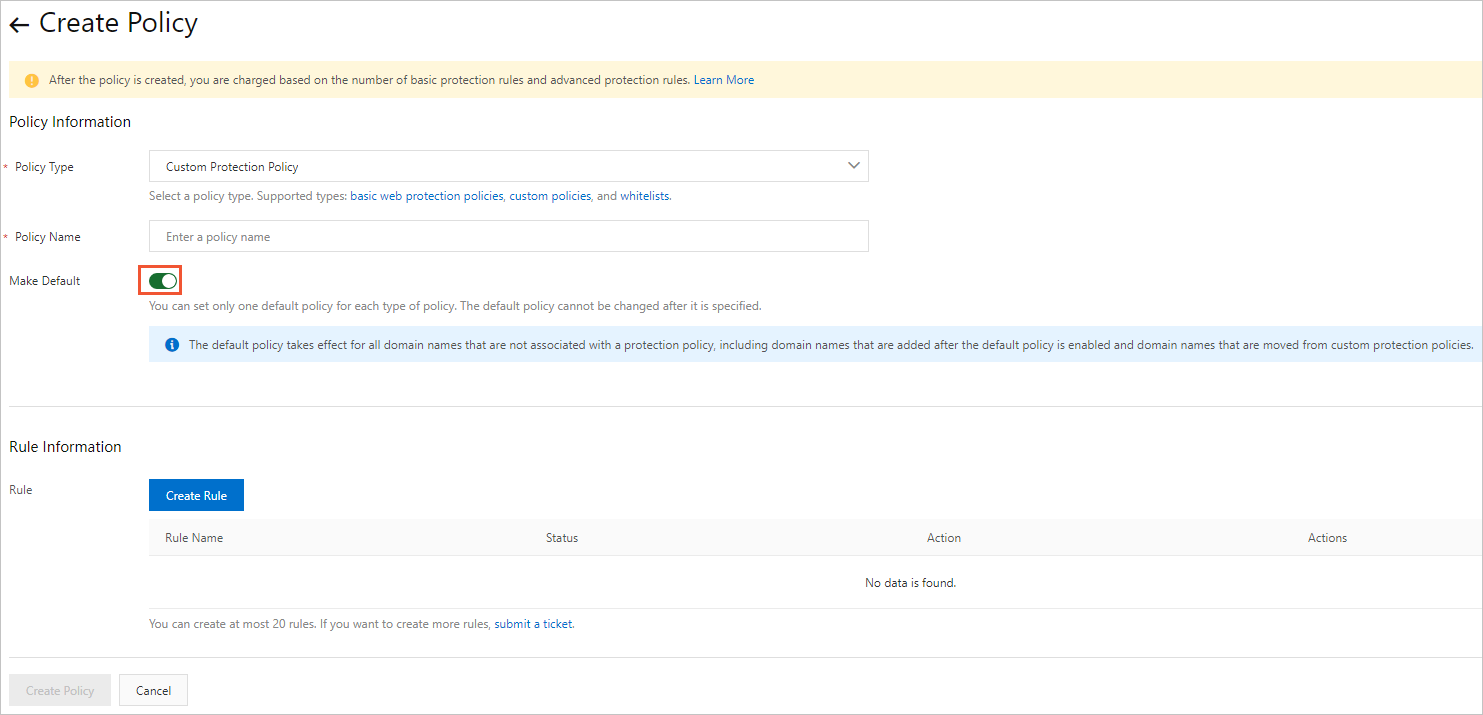
En la página Create Policy, active el interruptor Make Default. Para obtener más información, consulte Configure a DCDN WAF protection policy.
NotaSolo se puede crear una política predeterminada por cada tipo de política. Una vez creada, no es posible modificarla.