Las políticas de protección de lista blanca eximen a las solicitudes de confianza de todos los módulos de protección o de algunos específicos, como las reglas de protección básicas y las reglas personalizadas.
Requisitos previos
El servicio Edge WAF está activado. Para obtener más información, consulte Activate Edge WAF.
Ya agregó un nombre de dominio a Edge WAF. Para obtener más información, consulte Add a protected domain name.
Crear una política de lista blanca
Inicie sesión en la consola de DCDN.
En el panel de navegación izquierdo, seleccione .
En la página Protection Policies, haga clic en Create Policy.
-
En la página Create Policy, configure los parámetros a continuación.
<!--@div {"id":"info_4p9_4pw_pwi","data-tag="info"}-->
Sección
Parámetro
Descripción
Policy information
Policy type
Seleccione Whitelist.
Policy name
Introduzca un nombre personalizado para la política. El nombre puede tener hasta 64 caracteres e incluir caracteres chinos, letras mayúsculas y minúsculas, dígitos (del 0 al 9) y guiones bajos (_).
Make default
Indica si se usará esta política como la política de lista blanca predeterminada.
Nota-
Una vez que se establece una política como predeterminada, no es posible modificar esta designación.
-
Si ya existe una política predeterminada para este tipo de política, este interruptor se deshabilita.
Rule information
Rule
Defina las reglas de esta política de protección de lista blanca. Para conocer los detalles de configuración, consulte Whitelist rule parameters.
NotaPuede agregar hasta 10 reglas. Para aumentar esta cuota, comuníquese con su administrador de cuenta de Alibaba Cloud o submit a ticket.
Protected domain names
Select Association Mode
Es posible asociar un nombre de dominio con varias políticas del mismo tipo. Si el nombre de dominio ya está vinculado a otra política de este tipo, puede agregar la nueva o reemplazar la existente. Para los nombres de dominio asociados a una política predeterminada, solo se permite reemplazarla. Valores válidos:
Add and replace original policy: desvincula la política existente y la sustituye por la actual.
Add and retain original policy: ambas políticas coexisten sin afectarse entre sí.
Protected domain names
Seleccione los nombres de dominio que desea proteger con esta política.
-
-
Haga clic en Create Policy.
De forma predeterminada, la nueva política de protección se habilita automáticamente.
Parámetros de las reglas de lista blanca
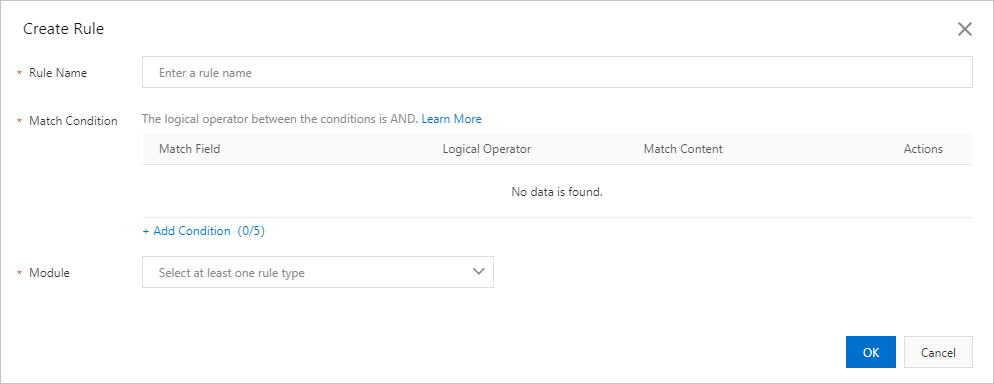
Puede crear una regla de lista blanca al configurar una política de protección de lista blanca, o bien agregarla a una política existente.
|
Parámetro |
Descripción |
|
Rule name |
Nombre personalizado de la regla. Puede tener hasta 64 caracteres e incluir caracteres chinos, letras mayúsculas y minúsculas, dígitos (del 0 al 9) y guiones bajos (_). |
|
Match condition |
Características de la solicitud que activan esta regla. Haga clic en Add Condition para agregar una condición. Es posible añadir hasta cinco condiciones en una sola regla. Si define varias, la regla se activa únicamente cuando se cumplen todas. Cada condición consta de un match field, un logical operator y un match content. Para ver ejemplos de configuración, consulte Match condition configuration examples. Para obtener información detallada sobre los campos de coincidencia y los operadores lógicos, consulte Match conditions. |
|
Module |
Módulos de protección que se omiten para las solicitudes que coinciden con las condiciones. Valores válidos:
|
API relacionadas
CreateDcdnWafPolicy: crea una política de protección personalizada.
BatchCreateDcdnWafRules: crea varias reglas personalizadas por lotes.
DescribeDcdnWafPolicies: consulta las políticas de protección personalizadas.
DescribeDcdnWafDefaultRules: consulta el conjunto de reglas predeterminado.
DescribeDcdnWafPolicies: consulta las políticas de protección personalizadas.
DescribeDcdnWafPolicyValidDomains: consulta los dominios válidos para una política de protección personalizada.