Cuando una aplicación en un clúster de Elastic Compute Service (ECS) tiene varios grupos de instancias que ejecutan diferentes versiones o servicios, puede usar directivas de reenvío basadas en URL para enrutar solicitudes desde rutas específicas hacia grupos de instancias concretos. Sin directivas de reenvío, una instancia de Server Load Balancer (SLB) distribuye el tráfico aleatoriamente entre todos los grupos. Con las directivas de reenvío, cada solicitud llega al grupo que coincide con su ruta de URL.
En este tema aprenderá a:
Configure grupos vServer para los grupos de instancias de su aplicación.
Cree directivas de reenvío basadas en URL para dirigir el tráfico según la ruta.
Compruebe que cada ruta llega al grupo de instancias correcto.
Funcionamiento del reenvío basado en URL
Después de asociar una instancia de SLB con una aplicación desplegada en un clúster de ECS, el comportamiento del tráfico depende de si se configuraron directivas de reenvío:
|
Configuración |
Comportamiento del tráfico |
|
Sin directivas de reenvío |
El tráfico se distribuye aleatoriamente entre todos los grupos de instancias |
|
Directivas de reenvío configuradas |
La instancia de SLB enruta cada solicitud al grupo de instancias que coincide con la ruta de URL |
Ejemplo: aislar servicios con alto tráfico
Un sistema de pedidos expone o.domain.com/orders/queryitem para consultas de productos. Durante ventas relámpago, este endpoint recibe mucho más tráfico que otros servicios.
Para manejar el pico de demanda, despliegue el servicio de consulta de productos en un grupo de instancias dedicado a ventas relámpago y mantenga los demás servicios en el grupo predeterminado. Luego, cree una directiva de reenvío que enrute /orders/queryitem al grupo de ventas relámpago. Todas las demás solicitudes pasarán al grupo predeterminado.
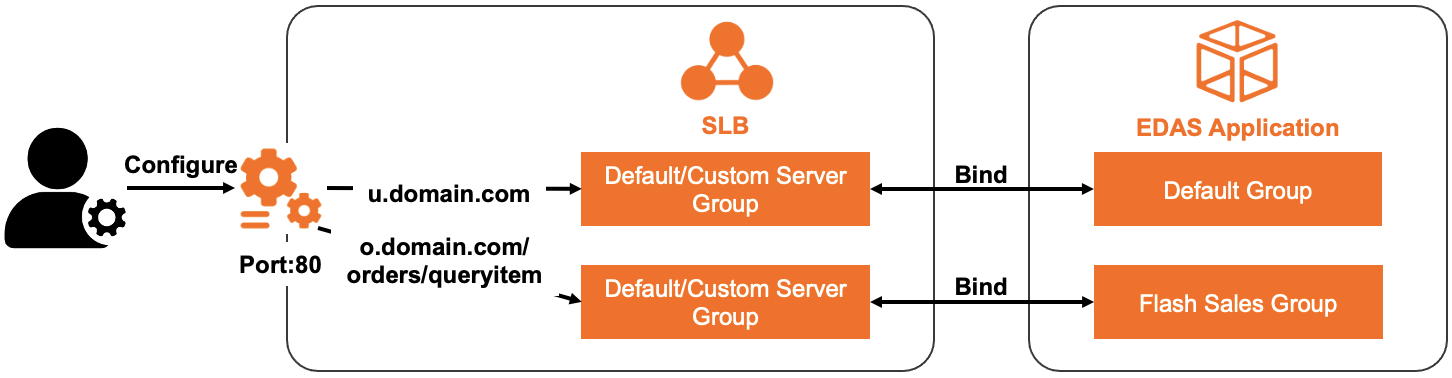
Requisitos previos
Antes de empezar, asegúrese de contar con lo siguiente:
Una instancia de SLB. Para obtener más información, consulte Create a CLB instance
Como mínimo dos grupos de instancias para la aplicación. Para obtener más información, consulte Create an application instance group
La instancia de SLB asociada con las instancias de la aplicación. Para obtener más información, consulte Configure a dedicated SLB instance for an application
Configure grupos vServer y directivas de reenvío
Repita los siguientes pasos para cada grupo de instancias. Cada grupo de instancias requiere un grupo vServer diferente.
Un grupo vServer solo puede asociarse con una aplicación o un grupo de aplicaciones.
Inicie sesión en la consola de EDAS.
En el panel de navegación izquierdo, seleccione Application Management > Applications.
En la página Applications, seleccione la región y el namespace de microservices objetivo. En la lista desplegable Cluster Type, seleccione ECS Clusters. Haga clic en el nombre de la aplicación.
En la pestaña Basic Information, haga clic en la pestaña Instance Information.
Localice el grupo de instancias objetivo. En la esquina superior derecha del grupo, haga clic en Group Settings y seleccione Public-facing SLB Instance Information.
-
En el cuadro de diálogo Group Settings, configure un grupo vServer y una directiva de reenvío:
Opción A: Usar un grupo vServer existente
Seleccione Existing VServer Group y elija un grupo vServer de la lista.
-
Configure una directiva de reenvío:
Para reutilizar una directiva de reenvío existente, seleccione Modify the forwarding policy of the current VServer group y elija la directiva.
Para crear una nueva directiva de reenvío, seleccione Add Forwarding Policy e introduzca un nombre de dominio y una regla de ruta en el campo Forwarding Policy.
Opción B: Cree un nuevo grupo vServer
Seleccione Create VServer Group e introduzca un nombre en el campo VServer Group Name.
Seleccione Add Forwarding Policy e introduzca un nombre de dominio y una regla de ruta en el campo Forwarding Policy.
Haga clic en Next.
En el paso SLB Change Order, haga clic en Confirm.
Repita los pasos 5 a 8 para cada grupo de instancias restante.
Compruebe el resultado
Después de configurar las directivas de reenvío para todos los grupos de instancias, pruebe que el tráfico llega al grupo correcto:
Obtenga la dirección IP pública o el dominio de la instancia de SLB desde la consola de EDAS.
-
Envíe una solicitud a una ruta cubierta por una directiva de reenvío. Por ejemplo, si
/orders/queryitemse enruta al grupo de ventas relámpago, la respuesta debe provenir de una instancia de dicho grupo.curl http://<SLB-public-IP>/orders/queryitem -
Envíe una solicitud a una ruta no cubierta por ninguna directiva de reenvío. La respuesta debe provenir de una instancia del grupo predeterminado.
curl http://<SLB-public-IP>/other-path Repita el proceso para cada directiva de reenvío y confirme que todas las reglas funcionan como se espera.