ASM admite la recopilación de registros del plano de control y las alertas basadas en registros. Por ejemplo, ASM puede recopilar los registros que se generan cuando el plano de control envía configuraciones a los sidecars del plano de datos. Este tema describe cómo habilitar la recopilación de registros y las alertas basadas en registros del plano de control.
Contexto
Una de las funciones principales del plano de control de ASM es enviar las configuraciones de reglas de la malla a los proxy sidecar o a las puertas de enlace del plano de datos. Si las reglas de malla que usted configura entran en conflicto entre sí y falla un envío, los proxy o las puertas de enlace no reciben la configuración más reciente. Un proxy o una puerta de enlace puede seguir ejecutándose con la configuración que ya recibió, siempre que no se reinicie. Sin embargo, si estos pods se reinician, el proxy sidecar o la puerta de enlace podría fallar al iniciar. En la práctica, las configuraciones incorrectas provocan con frecuencia que las puertas de enlace o los proxy queden fuera de servicio. Por lo tanto, es fundamental habilitar las alertas basadas en registros del plano de control para detectar y resolver este tipo de problemas a tiempo.
Requisitos previos
-
Una instancia de ASM con una versión anterior a 1.17.2.35. Para obtener más información, consulte Create an ASM instance.
NotaEste tema aplica a instancias de ASM con versiones anteriores a 1.17.2.35. Si su instancia de ASM ejecuta la versión 1.17.2.35 o posterior, consulte Enable control-plane log collection and log-based alerting in an ASM instance of version 1.17.2.35 or later.
-
Simple Log Service activado para su cuenta de Alibaba Cloud. Para obtener más información, consulte Activate Simple Log Service.
ImportanteRecopilar los registros del plano de control en el servicio de registros de ASM no genera costos adicionales de ASM. No obstante, Simple Log Service cobra según el volumen de datos escritos o las funciones utilizadas. Para obtener más información sobre la facturación de SLS, consulte Billing overview.
Habilitar la recopilación de registros del plano de control
Inicie sesión en la consola de ASM. En el panel de navegación izquierdo, elija Service Mesh > Mesh Management.
En la página Mesh Management, haga clic en el nombre de su instancia de ASM. En el panel de navegación izquierdo, elija ASM Instance > Base Information.
-
En la sección Config Info, haga clic en Enable junto a Control-plane log collection.
Habilitación por primera vez: aparece el cuadro de diálogo Enable Control-plane log collection. Cree un proyecto o seleccione uno existente. Al crear un proyecto, use el nombre predeterminado o un nombre personalizado y luego haga clic en Submit.
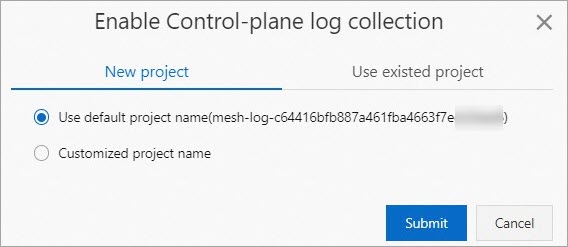
Rehabilitación (si se habilitó previamente y luego se deshabilitó): aparece un mensaje de Note. Haga clic en OK. El proyecto utilizado anteriormente se selecciona automáticamente.
ImportanteEl logstore del plano de control conserva los registros durante 30 días y descarta automáticamente los más antiguos.
Una vez habilitada la recopilación de registros, haga clic en View log junto a Control-plane log collection en la Base Information section to view detailed control-plane logs on the log project page.in the Base Information section to view detailed control-plane logs on the log project page. in the Base Information section to view detailed control-plane logs on the log project page.
Habilitar las alertas basadas en registros
Habilite la recopilación de registros del plano de control antes de configurar las alertas basadas en registros. De lo contrario, no podrá utilizar esta función.
Cuando el plano de datos rechaza una solicitud xDS del plano de control, se activa una alerta de error de sincronización del plano de datos. Esto significa que el proxy sidecar o la puerta de enlace afectados no recibieron la configuración más reciente. El impacto depende del estado del proxy:
Tiene configuraciones anteriores: el proxy o la puerta de enlace sigue ejecutándose con la última configuración recibida correctamente.
No tiene configuraciones: el proxy o la puerta de enlace carece de información de configuración. Es posible que no tenga listeners configurados y que no pueda procesar solicitudes según las reglas de enrutamiento.
Para habilitar las alertas:
Inicie sesión en la consola de ASM. En el panel de navegación izquierdo, elija Service Mesh > Mesh Management.
En la página Mesh Management, haga clic en el nombre de su instancia de ASM. En el panel de navegación izquierdo, elija ASM Instance > Base Information.
En la sección Config Info, haga clic en Alert Setting junto a Control-plane log collection.
En el cuadro de diálogo Control-Plane Alert Setting, busque la directiva de acción que desea habilitar. Seleccione ASM Built-in Action Strategy (recommended) o una directiva de acción personalizada y luego haga clic en Enable Alert. Una directiva de acción especifica la operación que se ejecuta cuando se activa una alerta. Para crear o modificar directivas de acción, consulte Create an action policy en Simple Log Service.
En el mensaje de Note, haga clic en OK.
Configurar los contactos de alerta
Puede configurar la directiva de acción integrada para establecer los destinatarios de las notificaciones de alerta y las plantillas de notificación. Agregue miembros al grupo de usuarios de alerta integrado para que reciban las notificaciones.
Inicie sesión en la consola de Simple Log Service.
En la sección Projects, haga clic en el nombre de su proyecto. En el panel de navegación izquierdo, haga clic en Alerts.
En la página Alert Center, elija Notification Objects > User Group Management.
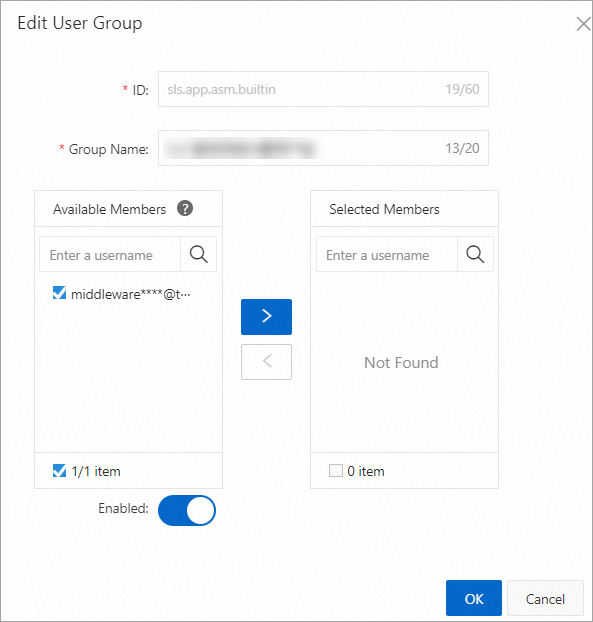
En la pestaña User Group Management, busque sls.app.asm.builtin y haga clic en Edit en la columna Actions.
-
En el cuadro de diálogo Edit User Group, seleccione los miembros que desea agregar y haga clic en el ícono
 para añadirlos al grupo. Luego, haga clic en OK.
Comprobar las notificaciones de alerta
Para confirmar que las alertas se entregan correctamente, aplique una configuración de puerta de enlace intencionalmente no válida que haga referencia a una credencial TLS inexistente. Esta acción provoca un error en el envío de la configuración y genera una alerta.
Este ejemplo abarca un tipo específico de alerta. Para consultar otros mensajes de error y sus soluciones, revise Troubleshoot failed configuration pushes en este tema.
Inicie sesión en la consola de ASM. En el panel de navegación izquierdo, elija Service Mesh > Mesh Management.
En la página Mesh Management, haga clic en el nombre de su instancia de ASM. En el panel de navegación izquierdo, elija ASM Gateways > Gateway. Haga clic en Create from YAML.
-
En la página Create, seleccione un namespace y una plantilla, pegue el siguiente código YAML y haga clic en Create. La siguiente puerta de enlace de Istio utiliza el namespace
defaulty hace referencia a una credencial TLS inexistente (not-existing-credential), lo cual provoca un error en el envío de la configuración:apiVersion: networking.istio.io/v1beta1 kind: Gateway metadata: name: gateway-test namespace: default spec: selector: istio: ingressgateway servers: - hosts: - '*console.alibabacloud.com' port: name: https number: 443 protocol: HTTPS tls: credentialName: not-existing-credential mode: SIMPLE -
Compruebe que la alerta se haya activado:
En la página de detalles de la instancia de ASM, elija ASM Instance > Base Information en el panel de navegación izquierdo.
En la sección Config Info, haga clic en View log junto a Control-plane log collection.
-
En la consola de Simple Log Service, busque 'ACK ERROR' para localizar la entrada de registro de la alerta.
Si configuró notificaciones por correo electrónico, revise también su bandeja de entrada para buscar el mensaje de alerta.
Gestionar las alertas
Alertas por posibles riesgos de configuración
ASM detecta configuraciones que podrían generar resultados inesperados. Revise estas alertas en la página Mesh Diagnosis y siga las instrucciones para corregir las configuraciones.
Alertas por configuraciones incorrectas
ASM detecta configuraciones que probablemente causen comportamientos inesperados. Revise estas alertas en la página Mesh Diagnosis y corrija las configuraciones lo antes posible.
Solucionar errores en los envíos de configuración
A continuación se muestran los errores más comunes cuando fallan los envíos de configuración del plano de control al plano de datos.
|
Mensaje de error |
Causa |
Solución |
|
|
El clúster del plano de datos no admite el tipo de certificado configurado. |
Configure un certificado P-256 ECDSA. Para obtener más detalles, consulte Use an ingress gateway to enable HTTPS. |
|
|
La ruta del certificado no es válida o el certificado no existe. |
Compruebe que la ruta de montaje del certificado coincida con la ruta especificada en la configuración de la puerta de enlace. Para obtener más detalles, consulte Use an ingress gateway to enable HTTPS. |
|
|
Se configuraron puertos de escucha duplicados para la puerta de enlace. |
Elimine las entradas de puerto duplicadas de la configuración de la puerta de enlace. |
|
|
La referencia de EnvoyFilter para el parche del listener 15021 no existe en los proxy sidecar ni en los servicios de puerta de enlace de entrada. |
Elimine la referencia de EnvoyFilter no válida. |
|
|
El protocolo xDS v2 está obsoleto. Este problema suele ocurrir cuando las versiones de los proxy sidecar del plano de datos no coinciden con la versión del plano de control. |
Actualice los proxy sidecar mediante la eliminación de los pods existentes. La versión más reciente del proxy se inyecta automáticamente en los pods recreados. |
Si su error no aparece en la lista, envíe un ticket para obtener asistencia.
Cambiar el proyecto de registros del plano de control
Inicie sesión en la consola de ASM. En el panel de navegación izquierdo, elija Service Mesh > Mesh Management.
En la página Mesh Management, haga clic en el nombre de su instancia de ASM. En el panel de navegación izquierdo, elija ASM Instance > Base Information.
En la sección Config Info de la página Base Information, haga clic en Change Log Project junto a Control-plane log collection. En el cuadro de diálogo Change Log Project, modifique los ajustes y haga clic en Submit.