Este tema describe cómo otorgar privilegios a una cuenta de Alibaba Cloud y a un usuario de RAM para la transmisión de datos.
Contexto
El sistema de inicio de sesión del servicio de transmisión de datos es el mismo que el de Alibaba Cloud. Puede iniciar sesión mediante una cuenta de Alibaba Cloud o un usuario de RAM. Para obtener más información, consulte la documentación de Resource Access Management (RAM).
Una cuenta de Alibaba Cloud posee los recursos de Alibaba Cloud y se le factura por el uso de dichos recursos. Puede utilizarla para crear usuarios de RAM para su empresa, así como para gestionar y otorgar privilegios a esos usuarios.
Los usuarios de RAM son creados y gestionados por cuentas de Alibaba Cloud en el sistema RAM. No poseen recursos ni se les factura de forma independiente. Todas las cuentas de Alibaba Cloud controlan y asumen los cargos de sus respectivos usuarios de RAM.
Otorgar privilegios a una cuenta de Alibaba Cloud para la transmisión de datos
El sistema de transmisión de datos debe contar con los privilegios necesarios para acceder a los recursos en la nube. Si ha iniciado sesión con una cuenta de Alibaba Cloud que no tiene los permisos obligatorios, vaya a la consola de Alibaba Cloud para otorgar los privilegios correspondientes a dicha cuenta.
-
Inicie sesión en
con una cuenta de Alibaba Cloud.
En el panel de navegación izquierdo, expanda Data Transmission y acceda a una página de navegación.
Haga clic en Grant Privileges to RAM Role según se le solicite.
Confirme la información en la página y haga clic en Agree.
Regrese a la página de transmisión de datos y actualícela.
Otorgar privilegios a un usuario de RAM para la transmisión de datos
El sistema de transmisión de datos debe contar con los privilegios necesarios para acceder a los recursos en la nube. Si ha iniciado sesión con un usuario de RAM que no tiene los permisos obligatorios, vaya a la consola de Alibaba Cloud para otorgar los privilegios correspondientes a dicho usuario.
-
Inicie sesión en
con un usuario de RAM.
En el panel de navegación izquierdo, expanda Data Transmission y acceda a una página de navegación.
-
Haga clic en Grant Privileges to RAM Role según se le solicite.
También puede hacer clic en Switch to Alibaba Cloud Account para usar el servicio de transmisión de datos.
Confirme la información en la página y haga clic en Agree.
Regrese a la página de transmisión de datos y actualícela.
Si no se logran otorgar los privilegios, puede realizar cualquiera de las siguientes operaciones:
Cambie a la cuenta de Alibaba Cloud para iniciar sesión en la consola.
-
Autorice al usuario de RAM para que otorgue privilegios a otros usuarios de RAM.
Inicie sesión en RAM console con la cuenta de Alibaba Cloud.
En el panel de navegación izquierdo, elija Identities > Users.
En la página Users, haga clic en Add Permissions en la columna Actions correspondiente al usuario de RAM.
-
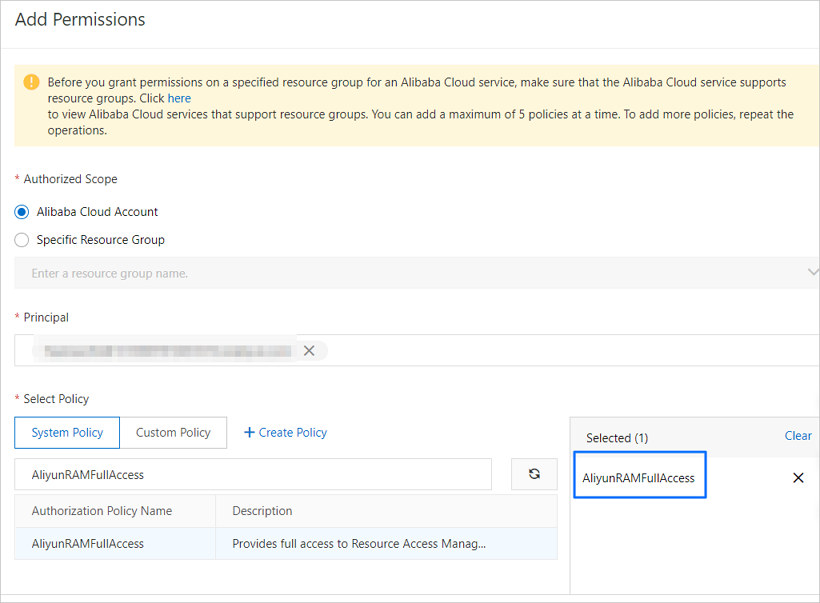
En el cuadro de diálogo Add Permissions, haga clic en la pestaña System Policy. En esta pestaña, busque y seleccione AliyunRAMFullAccess para agregarlo a la lista Selected de la derecha.
Otorgue privilegios al usuario de RAM para la transmisión de datos.
Haga clic en OK.
Haga clic en Complete.
Cambie a un usuario de RAM autorizado para otorgar privilegios a roles de transmisión de datos e inicie sesión nuevamente en la consola.
(Opcional) Cambiar a la cuenta de Alibaba Cloud para iniciar sesión en la consola
Si ha iniciado sesión en la consola con un usuario de RAM, realice las siguientes operaciones para cambiar a la cuenta de Alibaba Cloud. También puede omitir estos pasos e iniciar sesión directamente en la consola con su cuenta de Alibaba Cloud.
-
Inicie sesión en
con un usuario de RAM.
-
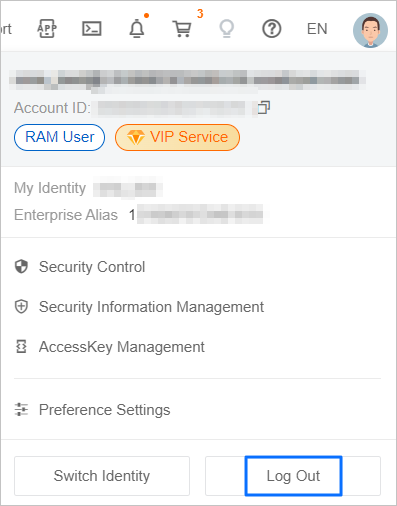
Haga clic en el icono de User Center en la esquina superior derecha y luego haga clic en Log Out.
-
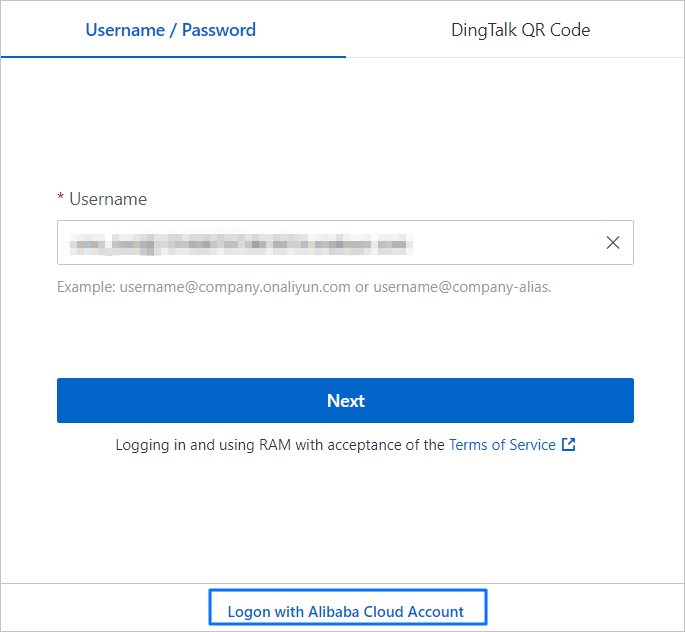
En la página de inicio de sesión, inicie sesión con su Alibaba Cloud account.
(Opcional) Autorizar a un usuario de RAM para otorgar privilegios a roles de transmisión de datos
Un usuario de RAM debe tener asignado el rol AliyunOceanbaseMigrationServiceRolePolicy antes de poder acceder al sistema de transmisión de datos. Si el usuario de RAM no tiene este rol, inicie sesión en la consola de RAM con su cuenta de Alibaba Cloud y agregue manualmente los privilegios a dicho rol.
Inicie sesión en RAM console con la cuenta de Alibaba Cloud.
-
Cree un rol para la transmisión de datos.
En el panel de navegación izquierdo, elija Identities > Roles.
En la página Roles, haga clic en Create Role.
En el cuadro de diálogo Create Role, establezca la entidad de confianza como Alibaba Cloud Account y haga clic en Next.
-
En la página Configure Role, configure los parámetros.
Parámetro
Descripción
Role Name
Introduzca AliyunOceanbaseMigrationServiceRole.
Remarks (Optional)
La descripción del rol que se va a crear.
Select Trusted Alibaba Cloud Account
Current Alibaba Cloud Account: Si permite que un usuario de RAM bajo la cuenta actual de Alibaba Cloud asuma el rol de RAM, seleccione Current Alibaba Cloud Account.
Other Alibaba Cloud Account: Si permite que un usuario de RAM bajo otra cuenta de Alibaba Cloud asuma el rol de RAM, seleccione Other Alibaba Cloud Account e introduzca el ID de la cuenta de Alibaba Cloud. Esta opción está diseñada para el acceso a recursos entre distintas cuentas de Alibaba Cloud.
Haga clic en Complete.
-
Cree una política de permisos para que el servicio de transmisión de datos obtenga información de RDS.
Regrese a la página Roles y haga clic en Add Permissions para el nuevo rol.
-
En el cuadro de diálogo Add Permissions, haga clic en Create Policy dentro de Select Policy.
-
En la página Create Policy, haga clic en JSON e introduzca la siguiente declaración de política:
{
    "Statement": [
        {
            "Action": [
                "rds:DescribeDBInstances",
                "rds:DescribeDBInstanceNetInfo",
                "rds:DescribeDBInstanceIPArrayList",
                "rds:ModifySecurityIps"
            ],
            "Resource": "*",
            "Effect": "Allow"
        },
        {
            "Action": [
                "vpc:DescribeVpcs",
                "vpc:DescribeVSwitches"
            ],
            "Resource": "*",
            "Effect": "Allow"
        },
        {
            "Action": [
                "polardb:DescribeDBClusterIPArrayList",
                "polardb:DescribeDBClusterNetInfo",
                "polardb:DescribeDBClusters",
                "polardb:DescribeRegions",
                "polardb:DescribeDBClusterEndpoints",
                "polardb:DescribeDBClusterAccessWhitelist",
                "polardb:ModifyDBClusterAccessWhitelist"
            ],
            "Resource": "*",
            "Effect": "Allow"
        },
        {
            "Action": [
                "dg:GetUserGatewayInstances",
                "dg:GetUserGateways",
                "dg:GetUserDatabases",
                "dg:ListDatabaseAccessPoint",
                "dg:DescribeRegions",
                "dg:FindUserGatewayById"
            ],
            "Resource": "*",
            "Effect": "Allow"
        },
        {
            "Action": [
                "adb:DescribeDBClusters",
                "adb:DescribeDBClusterAttribute",
                "adb:DescribeAutoRenewAttribute",
                "adb:DescribeAvailableResource",
                "adb:DescribeDBResourcePool",
                "adb:DescribeElasticDailyPlan",
                "adb:DescribeElasticPlan",
                "adb:DescribeTables",
                "adb:DescribeAllDataSource",
                "adb:DescribeSchemas",
                "adb:DescribeColumns",
                "adb:DescribeTablePartitionDiagnose",
                "adb:DescribeRegions",
                "adb:DescribeDBClusterNetInfo",
                "adb:DescribeDBClusterAccessWhiteList",
                "adb:ModifyDBClusterAccessWhiteList"
            ],
            "Resource": "*",
            "Effect": "Allow"
        },
        {
            "Action": [
                "dms:ListUsers",
                "dms:ListUserTenants",
                "dms:ListColumns",
                "dms:ListIndexes",
                "dms:ListDatabases",
                "dms:ListLogicDatabases",
                "dms:ListTables",
                "dms:ListLogicTables",
                "dms:ListInstances",
                "dms:GetUserActiveTenant",
                "dms:GetTableDBTopology",
                "dms:SearchDatabase",
                "dms:SearchTable"
            ],
            "Resource": "*",
            "Effect": "Allow"
        },
        {
            "Action": [
                "cms:DescribeContactList",
                "cms:DescribeMonitorGroups",
                "cms:DescribeMonitorGroupInstances",
                "cms:DescribeCustomMetricList",
                "cms:DescribeSystemEventMetaList",
                "cms:DescribeSystemEventCount",
                "cms:DescribeSystemEventAttribute",
                "cms:DescribeSystemEventHistogram",
                "cms:DescribeCustomEventCount",
                "cms:DescribeCustomEventAttribute",
                "cms:DescribeCustomEventHistogram",
                "cms:CreateMonitorGroup",
                "cms:PutCustomEvent",
                "cms:PutCustomMetric",
                "cms:PutContactGroup",
                "cms:PutCustomMetricRule"
            ],
            "Resource": "*",
            "Effect": "Allow"
        },
        {
            "Action": [
                "alikafka:ListInstance",
                "alikafka:UpdateInstance",
                "alikafka:ReadOnly"
            ],
            "Resource": "*",
            "Effect": "Allow"
        },
        {
            "Effect": "Allow",
            "Action": [
                "ecs:DescribeVSwitches",
                "ecs:DescribeSecurityGroups",
                "ecs:CreateSecurityGroup",
                "ecs:DeleteSecurityGroup",
                "ecs:CreateNetworkInterface",
                "ecs:DescribeNetworkInterfaces",
                "ecs:CreateNetworkInterfacePermission",
                "ecs:DescribeNetworkInterfacePermissions",
                "ecs:DeleteNetworkInterface"
            ],
            "Resource": "*"
        }
    ],
    "Version": "1"
}
Haga clic en Next: Edit Basic Information.
Establezca el Name y haga clic en OK.
-
Agregue privilegios al rol de RAM.
Regrese a la página Roles y haga clic en Add Permissions para el nuevo rol.
En el cuadro de diálogo Add Permissions, haga clic en Custom Policy dentro de Select Policy.
Busque y seleccione la nueva política para agregarla a la lista Selected de la derecha.
Haga clic en OK.