Debe configurar los orígenes de datos antes de crear una tarea de migración o sincronización de datos. Este tema describe cómo crear un origen de datos de DataHub mediante el servicio de transmisión de datos.
Riesgos de seguridad
Puede elegir agregar bloques CIDR públicos para el servicio de transmisión de datos de forma automática o manual, pero existen riesgos de seguridad. El uso del servicio de transmisión de datos indica que ha comprendido y aceptado los posibles riesgos de seguridad. Debe tomar medidas básicas de protección, como establecer una contraseña compleja para su cuenta, limitar los números de puerto abiertos de los bloques CIDR, habilitar la autenticación para la comunicación entre API internas y comprobar periódicamente los bloques CIDR para eliminar aquellos que no sean necesarios.
El servicio de transmisión de datos agregará o eliminará los bloques CIDR añadidos automáticamente a una lista de permitidos o security group según las necesidades del negocio y los riesgos de seguridad. No utilice los bloques CIDR de una lista de permitidos o security group para fines distintos al servicio de transmisión de datos. Si utiliza dichos bloques CIDR para otras necesidades empresariales, los problemas derivados quedarán fuera del alcance de la garantía del SLA del servicio de transmisión de datos. Para obtener más información sobre cómo agregar una dirección IP a una lista de permitidos o security group para el servicio de transmisión de datos, consulte Add a whitelist.
Procedimiento
Inicie sesión en ApsaraDB for OceanBase console.
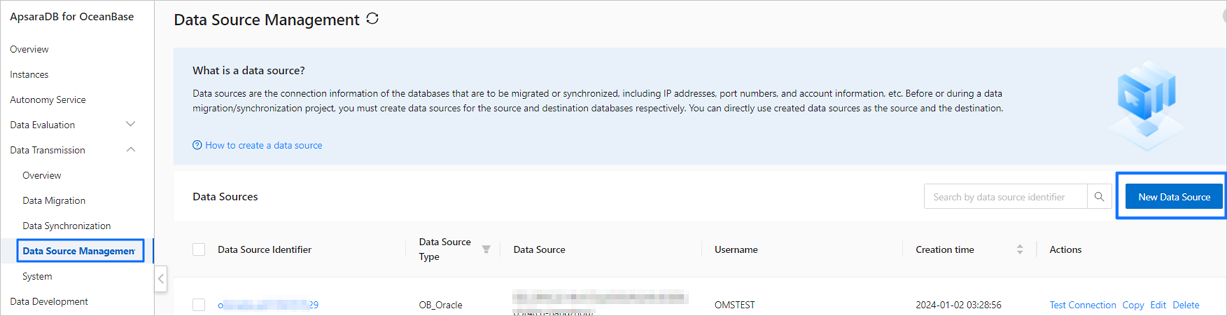
En el panel de navegación izquierdo, seleccione Data Transmission > Data Source Management.
-
En la sección Data Sources, haga clic en New Data Source en la esquina superior derecha.
En el cuadro de diálogo New Data Source, seleccione DataHub en Data Source Type.
-
Configure los parámetros. Seleccione un tipo de instancia en la lista desplegable Instance Type. La sección de configuración correspondiente aparecerá automáticamente.
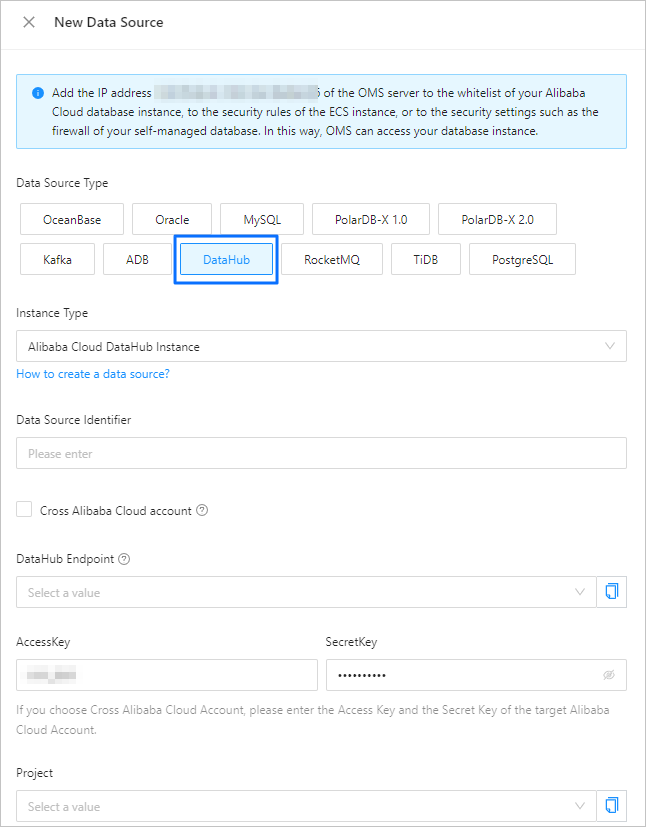
Parámetro
Descripción
Instance Type
Son compatibles las opciones Alibaba Cloud DataHub Instance y Public Network DataHub Instance.
Data Source Identifier
Se recomienda establecer una combinación de dígitos y letras. No debe contener espacios ni exceder los 32 caracteres de longitud.
Cross Alibaba Cloud Account
El servicio de transmisión de datos permite configurar una tarea para migrar o sincronizar datos entre instancias de diferentes cuentas de Alibaba Cloud.
Puede elegir si desea seleccionar esta opción según sus necesidades empresariales. Si la selecciona, introduzca la cuenta de Alibaba Cloud de la instancia de destino. Si no tiene permisos sobre dicha cuenta, solicite primero la autorización. Para obtener más información, consulte Apply for cross-account authorization.
ImportanteEste parámetro no se muestra cuando se selecciona Public Network DataHub Instance como tipo de instancia.
DataHub Endpoint
Información sobre la instancia de DataHub.
Project
Nombre de la instancia de DataHub.
AccessKey
ID de AccessKey creado en la consola de Resource Access Management (RAM) para la autenticación de identidad.
SecretKey
AccessKey secret creada en la consola de RAM para la autenticación de identidad.
Remarks (Optional)
Información adicional sobre el origen de datos.
Haga clic en Test Connection para probar la conexión de red entre el sistema de transmisión de datos y la base de datos de origen.
Una vez superada la prueba, haga clic en OK.