Cloud-native API Gateway se integra con Alibaba Cloud Web Application Firewall 3.0 (WAF 3.0) y admite protección tanto a nivel de instancia como de ruta para sus sitios web y aplicaciones.
Funcionamiento
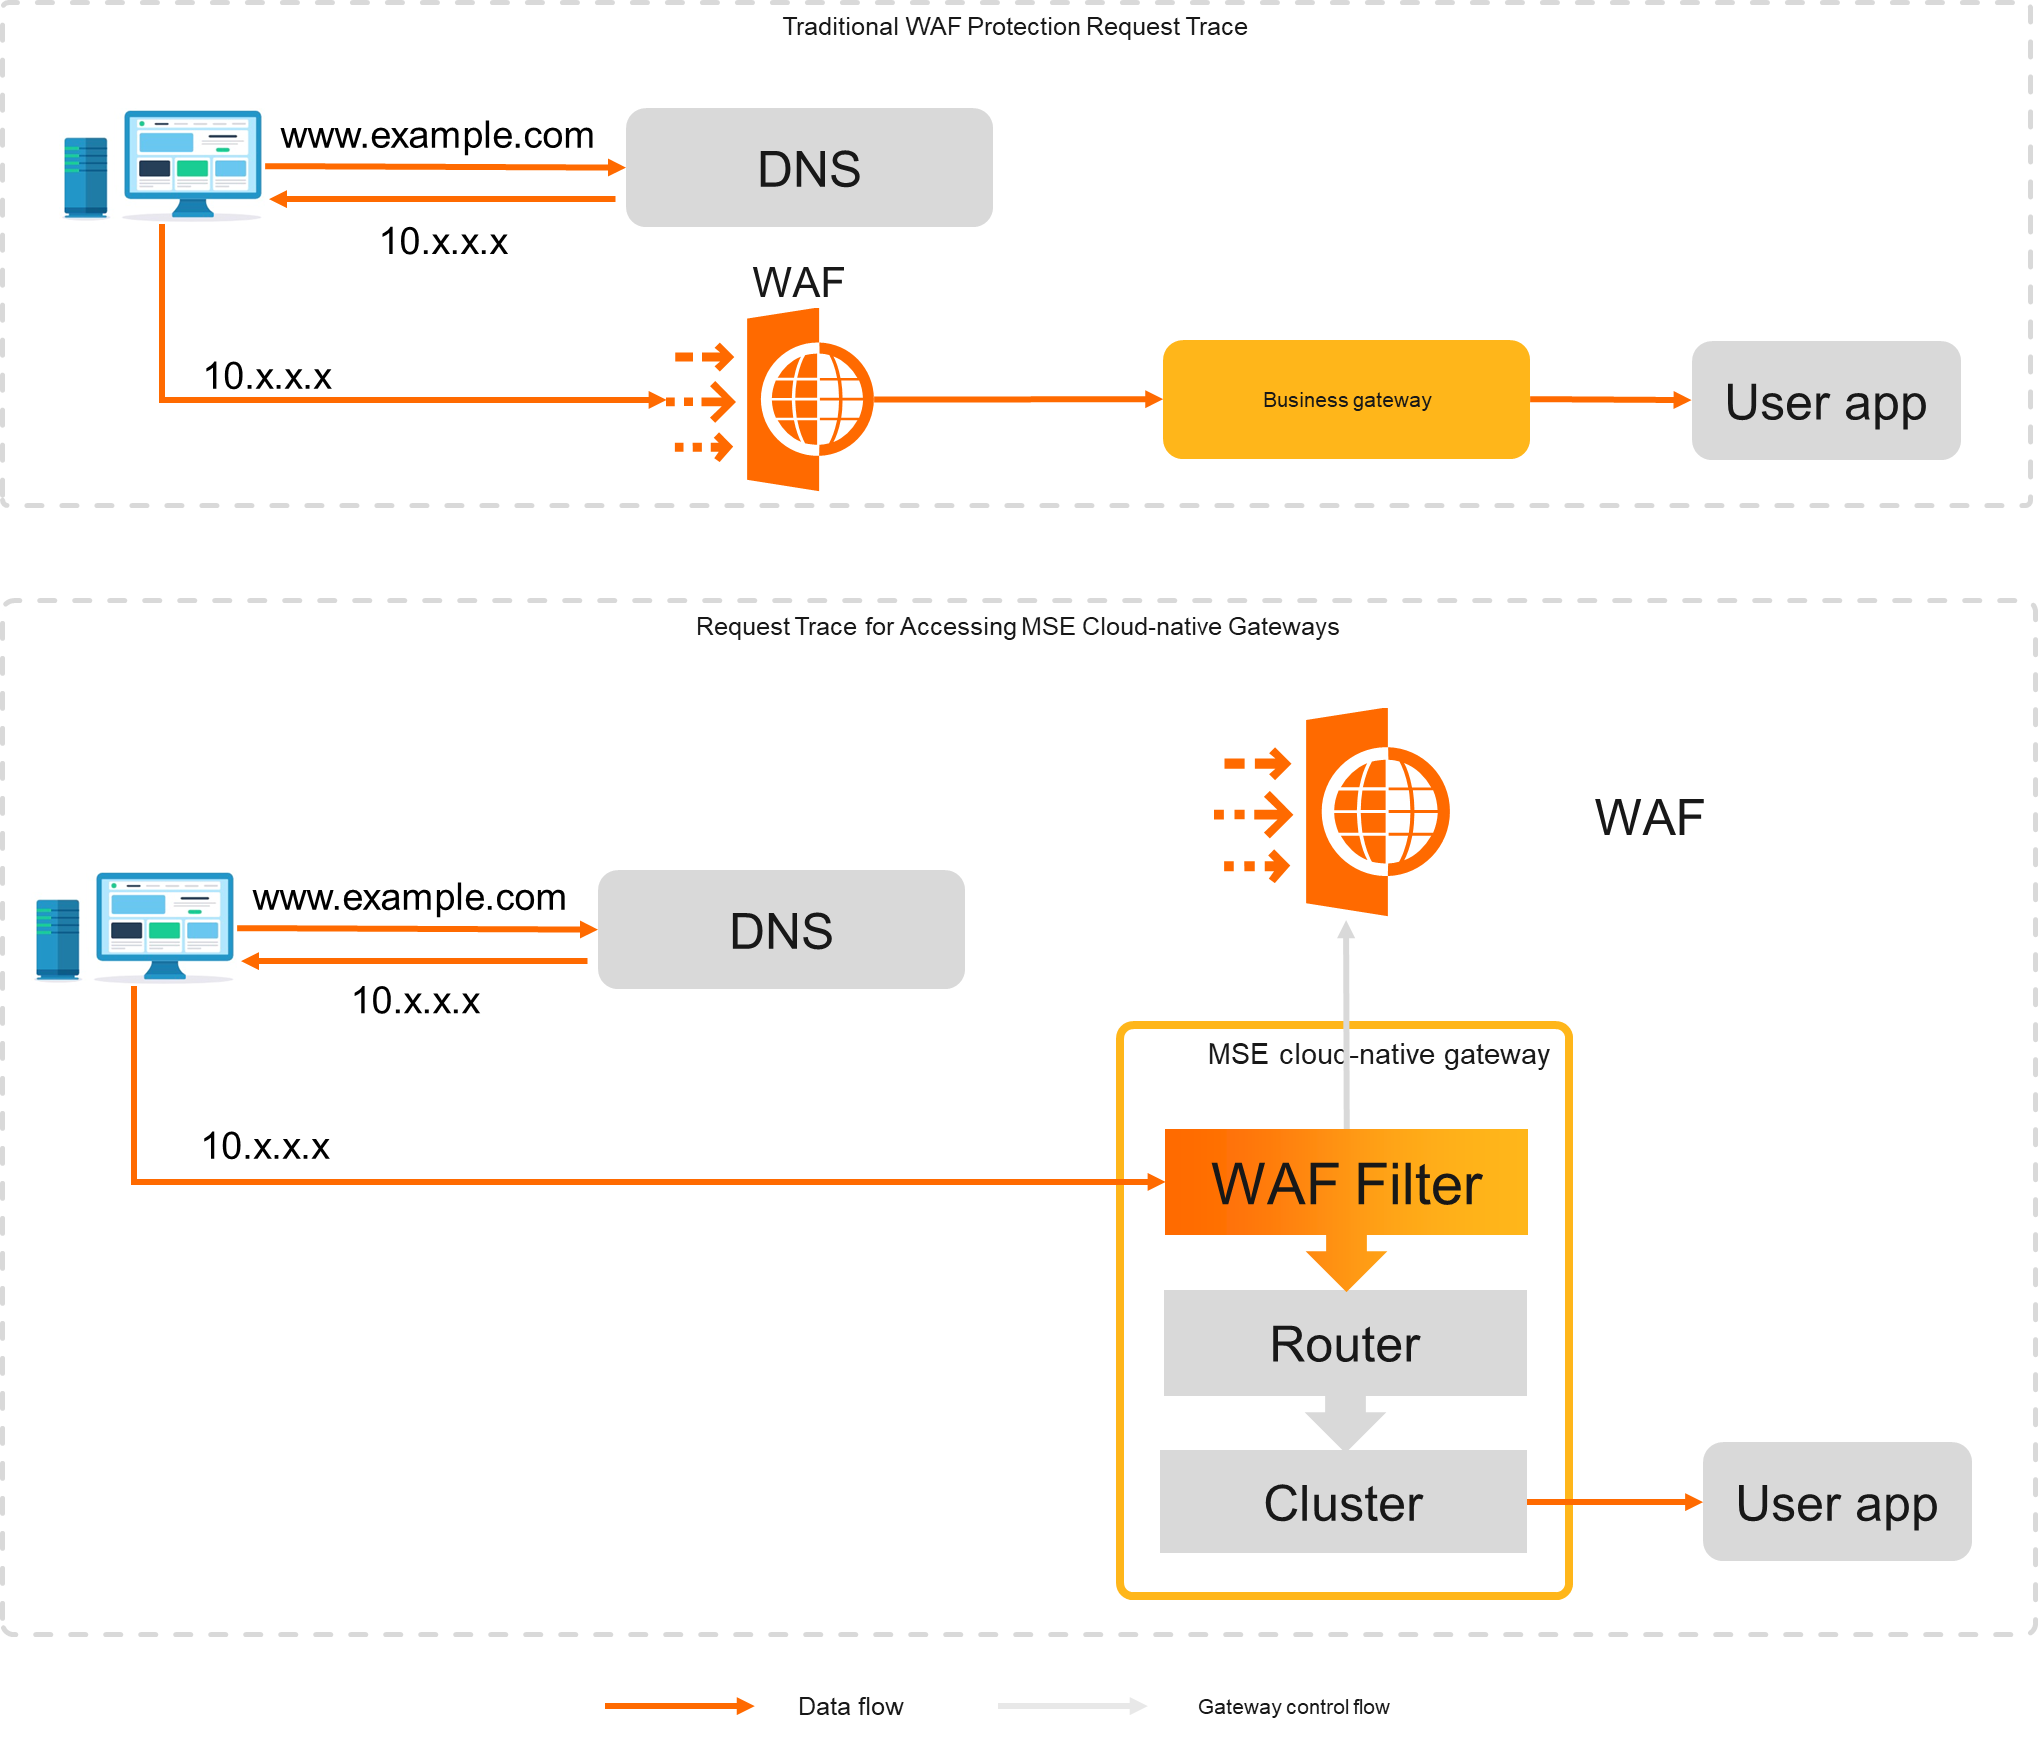
WAF filtra el tráfico malicioso y reenvía únicamente las solicitudes seguras a sus servidores para proteger sus servicios y datos. A diferencia de las implementaciones tradicionales de WAF, esta integración enruta las solicitudes directamente a través del API gateway sin un salto adicional de WAF, lo que mejora el rendimiento sin sacrificar la seguridad. La siguiente figura compara la arquitectura antes y después de la integración.
Facturación
La integración de WAF en Cloud-native API Gateway es gratuita. WAF 3.0 se factura por separado según el uso.
Métodos
(Recomendado) Habilite WAF from la consola de Cloud-native API Gateway: Enable instance-level protection y Enable route-level protection.
Habilite la protección a nivel de instancia
Esta operación podría reiniciar la instancia de gateway.
-
Inicie sesión en la consola de Cloud-native API Gateway. En el panel de navegación izquierdo, seleccione Instance. En la barra de menú superior, seleccione una región.
NotaActualmente, WAF 3.0 no está available en la región China (Shanghai) Finance.
En la página Instance, haga clic en el ID de la instancia de gateway destino.
En la página Overview, seleccione la pestaña Basic Information. Busque WAF y haga clic en Enable a la derecha.
En el cuadro de diálogo Enable instance-level WAF protection, haga clic en Continue to enable instance-level WAF protection (Recommended).
Habilite la protección a nivel de ruta
Esta operación podría reiniciar la instancia de gateway.
Inicie sesión en la consola de API Gateway.
En el panel de navegación izquierdo, haga clic en . En la barra de navegación superior, seleccione una región.
Haga clic en una API HTTP o WebSocket existente. En la página de detalles de la API, haga clic en el nombre de la ruta destino. Seleccione la pestaña Configure Policy, haga clic en WAF y luego en Enable route-level WAF protection (Recommended).
En el cuadro de diálogo Enable Route-level WAF Protection, haga clic en OK.
Siguientes pasos
Una vez habilitado WAF, la protección basada en reglas y la protección contra inundaciones HTTP se activan de forma predeterminada. La protección basada en reglas defiende contra inyecciones SQL, secuencias de comandos entre sitios (XSS) y cargas de webshell. La protección contra inundaciones HTTP mitiga los ataques de inundación HTTP. Para mejorar la seguridad, configure módulos adicionales y reglas personalizadas en la guía de configuración de protección del gateway.
Preguntas frecuentes
¿El gateway es compatible con WAF 2.0?
Sí. Agregue la dirección IP de la instancia de Server Load Balancer (SLB) asociada a su instancia de Cloud-native API Gateway a la lista de direcciones de origen de WAF, tal como se describe en el tutorial de WAF.