Web Application Firewall (WAF) protege sus sitios web y aplicaciones mediante la inspección del tráfico HTTP/HTTPS. Bloquea las solicitudes maliciosas antes de que lleguen a sus servidores y reenvía únicamente el tráfico legítimo. Despliegue WAF en menos de 5 minutos; no se requieren cambios de hardware, software ni de enrutamiento.
Cómo funciona WAF
WAF se ubica entre los usuarios y los servidores de origen. Para cada solicitud entrante, WAF puede:
Permitir la solicitud y reenviarla al servidor.
Bloquear la solicitud y devolver una respuesta de error al cliente.
Supervisar la solicitud: registrarla y generar una alerta sin bloquearla.
Esta decisión se basa en las reglas de protección configuradas, las señales de inteligencia de amenazas y el motor de detección de WAF. Usted controla qué comportamiento se aplica a cada tipo de tráfico.
Casos de uso
WAF protege el tráfico HTTP/HTTPS de los servidores web desplegados en Alibaba Cloud o en cualquier otro entorno. Se adopta ampliamente en servicios financieros, comercio electrónico, O2O, Internet+, videojuegos, gobierno y seguros.
Capacidades principales de seguridad
Protección contra ataques a aplicaciones web
Protección OWASP Top 10: bloquea SQL injection, cross-site scripting (XSS), cargas de webshells, puertas traseras, inyección de comandos, solicitudes HTTP con formato incorrecto, acceso no autorizado a archivos esenciales y path traversal.
Ocultamiento del sitio web: oculta la dirección IP del servidor de origen ante los atacantes para evitar que eludan WAF y ataquen el origen directamente.
Parche virtual y protección contra vulnerabilidades de día cero: despliega parches virtuales para vulnerabilidades de alto riesgo y de día cero. Actualiza rápidamente las reglas de protección antes de que estén disponibles los parches de seguridad oficiales.
Modo de supervisión: para aplicaciones nuevas, habilite el modo de supervisión para registrar alertas del tráfico sospechoso sin bloquearlo. Utilícelo para identificar y descartar falsos positivos antes de cambiar al modo de aplicación.
Tecnología de inspección profunda: analiza sintácticamente por completo los formatos de datos HTTP comunes (cualquier campo de encabezado, datos de formularios, multipart, JSON y XML). Decodifica URL, JavaScript Unicode, HEX, entidades HTML, serialización de Java, serialización de PHP, Base64, UTF-7, UTF-8 y codificaciones anidadas mixtas. La normalización de espacios en blanco, la eliminación de comentarios y el manejo de caracteres especiales reducen aún más los falsos positivos.
Protección contra inundación HTTP
Control de velocidad multidimensional: controla las tasas de acceso por dirección IP de origen y verifica la identidad del visitante mediante desafíos de redirección y comprobaciones de humano/bot. Identifica patrones de ataque al correlacionar estadísticas de códigos de respuesta, distribución de solicitudes de URL y encabezados Referer y User-Agent anómalos.
Inteligencia de amenazas: aprovecha las capacidades de seguridad de big data de Alibaba Cloud para construir modelos de inteligencia de amenazas y de acceso de confianza. Estos modelos distinguen rápidamente el tráfico malicioso de los usuarios legítimos.
Control de acceso detallado
Directivas de protección personalizadas: configure reglas precisas de control de acceso con campos HTTP comunes como la dirección IP, la URL, Referer y User-Agent.
Protección basada en escenarios: admite de forma nativa escenarios de prevención de hotlinking y protección del backend del sitio web.
Defensa en capas: se integra con los módulos de protección contra ataques web y contra inundación HTTP para construir una defensa multicapa que distingue el tráfico de confianza del malicioso.
Gestión de bots
Informes de clasificación de tráfico: clasifica el tráfico de bots como malicioso, sospechoso o legítimo. Muestra las tendencias de tráfico y los detalles de clientes de riesgo en los informes.
Cobertura multiplataforma: protege páginas web, H5, aplicaciones nativas (iOS, Android, HarmonyOS) y miniprogramas (WeChat, Alipay).
Detección de extremo a extremo: aplica la detección de bots durante todo el ciclo de vida de la solicitud. Utiliza más de 100 funciones de sondeo de navegador, más de 7,000 tipos de huellas digitales de cliente, más de 1 millón de firmas de inteligencia de amenazas de bots maliciosos y 6 algoritmos avanzados de detección de bots.
Seguridad de API
Análisis pasivo de tráfico: habilite la detección con un solo clic. Admite la gestión de API durante todo su ciclo de vida y supervisa los flujos de datos confidenciales sin interrumpir los servicios.
Descubrimiento de riesgos: detecta vulnerabilidades de API e identifica la exposición no autorizada de datos confidenciales y la filtración de API internas. Además, proporciona sugerencias de corrección.
Detección de amenazas: identifica comportamientos de abuso de API, como la extracción de datos y los ataques de fuerza bruta, mediante análisis de tráfico bidireccional y entre sesiones. Admite acciones de respuesta directamente desde WAF.
Protección de aplicaciones de IA
Detección de inyección de prompts: identifica comportamientos adversarios dirigidos a sistemas de IA generativa, incluidos el jailbreaking, la inducción de juegos de rol y la manipulación de prompts del sistema.
Detección de cumplimiento de contenido: comprueba el contenido de las solicitudes y de las respuestas frente a los requisitos de seguridad y normativos.
Respuesta en tiempo real: combina el bloqueo, el reemplazo de contenido y la retractación para detener comportamientos anómalos y modificar automáticamente el contenido de las respuestas.
Despliegue y arquitectura
Despliegue y operación y mantenimiento sencillos
Activación rápida: despliegue WAF en menos de 5 minutos sin realizar cambios en la configuración de hardware, software o enrutamiento.
Gestión centralizada de eventos: utilice los informes y registros de seguridad para analizar eventos de ataque, patrones de tráfico y la escala de los ataques en un solo lugar.
Arquitectura confiable y escalable
Despliegue en clúster: una arquitectura de clúster elimina los puntos únicos de falla. La falla de un solo servidor o un evento de mantenimiento no afecta la disponibilidad general.
Balanceo de carga: varias estrategias integradas de balanceo de carga garantizan un procesamiento de tráfico de alto rendimiento y alta disponibilidad.
Escalado automático: aumente o reduzca la cantidad de servidores del clúster según el volumen real de tráfico.
Experiencia comprobada y defensa inteligente
Más de una década de experiencia en seguridad: se construyó con más de diez años de práctica en ciberseguridad dentro de Alibaba Group. Cuenta con capacidad comprobada para admitir escenarios de alta concurrencia y alta seguridad como Taobao, Tmall y Alipay. Un equipo de seguridad dedicado defiende contra vulnerabilidades conocidas, incluido el OWASP Top 10, y responde continuamente a las vulnerabilidades de seguridad recién divulgadas.
Inteligencia impulsada por big data: defiende contra cientos de millones de ataques diarios. WAF aprovecha una biblioteca de inteligencia de amenazas de IP líder a nivel mundial y un amplio repositorio de firmas de ataque en múltiples industrias y escenarios. Esto permite reconocer profundamente los patrones, comportamientos y cargas útiles de los ataques más comunes. Los modelos de detección de ataques mejoran continuamente mediante análisis de big data y aprendizaje automático.
Para obtener más información, consulte la página del producto Web Application Firewall.
Cómo usar WAF
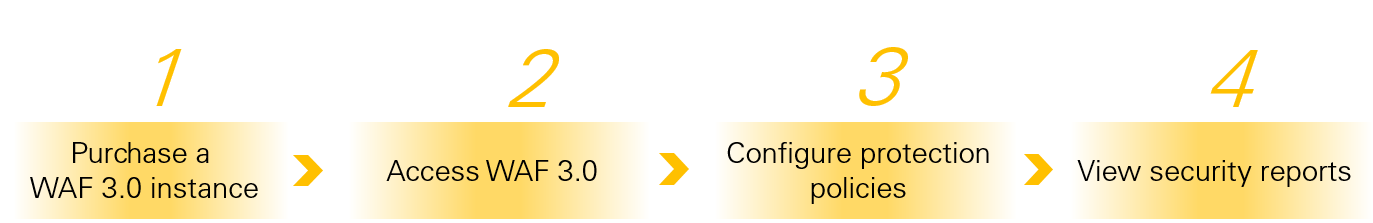
Para obtener más información, consulte Protect an ECS instance from HTTP flood attacks with WAF.
Diferencias entre WAF, Cloud Firewall y Anti-DDoS
Web Application Firewall (WAF): producto de seguridad dedicado a la capa de aplicación HTTP/HTTPS. WAF realiza una inspección profunda de las solicitudes web para defenderse contra ataques en la capa de aplicación.
Cloud Firewall (CFW): producto unificado de control de acceso perimetral de red para entornos de nube. CFW gestiona el tráfico y proporciona prevención de intrusiones en los límites de Internet, VPC y NAT para evitar intrusiones en la capa de red y movimientos laterales.
Anti-DDoS: protege contra ataques distribuidos de denegación de servicio (DDoS) a gran escala mediante el redireccionamiento del tráfico a centros de limpieza distribuidos globalmente. Anti-DDoS filtra el tráfico malicioso para mantener la estabilidad y disponibilidad del servicio durante los ataques.
|
Producto de nube |
Web Application Firewall (WAF) |
Cloud Firewall (CFW) |
Anti-DDoS |
|
Nivel de protección |
Capa de aplicación (L7) |
Proporciona protección principal en la capa de red y de transporte (L3-L4), e incluye un IPS integrado para la detección de intrusiones de las capas 4 a 7. |
Proporciona protección principal en las capas de red y de transporte (L3-L4) y defiende contra ataques CC y de inundación HTTP de gran volumen en la capa de aplicación (L7). |
|
Mecanismo principal |
Análisis semántico, coincidencia de reglas y modelado de comportamiento |
Directivas de control de acceso, inspección con estado y sistema de prevención de intrusiones (IPS) |
Limpieza de tráfico, filtrado basado en firmas y escalado de ancho de banda |
|
Ataques que mitiga |
SQL injection, XSS, cargas de webshells, ataques de inundación HTTP, bots maliciosos y abuso de API |
Escaneo de puertos, ataques de fuerza bruta, acceso no autorizado, gusanos de criptominería y amenazas de tráfico este-oeste |
Ataques volumétricos L3/L4 como inundación SYN e inundación UDP, y ataques de capa de aplicación L7 como inundaciones HTTP de alta frecuencia |
|
Casos de uso |
Defienda sitios web y aplicaciones contra manipulaciones, accesos maliciosos, extracción de datos por bots y abuso de API. |
Aplique directivas de acceso unificadas para activos de nube en los puntos de entrada y salida de la red pública. Evite ataques de fuerza bruta contra servidores y movimientos laterales dentro de redes internas. |
Garantice la continuidad del servicio y la disponibilidad de la red durante ataques de gran volumen sin pérdida de paquetes. |
Para lograr una defensa en profundidad, despliegue Anti-DDoS, Cloud Firewall y WAF juntos en una arquitectura por capas.
Relación entre RASP y WAF
Runtime Application Self-Protection (RASP) es un mecanismo de seguridad integrado dentro de una aplicación que detecta y bloquea ataques en tiempo real mientras esta se ejecuta. Para obtener más información, consulte Connect to Application Protection.
RASP y WAF son tecnologías complementarias diseñadas para distintos escenarios de seguridad:
RASP resulta más eficaz contra amenazas de la capa de aplicación, como los exploits de día cero y los ataques dentro de tráfico cifrado.
WAF destaca en el control de acceso de la capa de red, el bloqueo geográfico, la protección contra inundación HTTP y los ataques de bots.
Para obtener una protección integral, despliegue RASP y WAF. Así creará un sistema de seguridad de doble capa que combina defensas dentro de la aplicación y perimetrales.
Certificaciones de cumplimiento
WAF cumple con varios estándares y certificaciones internacionales, incluidos ISO 9001, ISO 20000, ISO 22301, ISO 27001, ISO 27017, ISO 27018, ISO 27701, ISO 29151, BS 10012, CSA STAR, MLPS Level 3, SOC 1/2/3, C5, HK Financial, OSPAR y PCI DSS.