Este tema describe los elementos facturables, los pagos vencidos, la política de vencimiento y la política de reembolso del método de facturación por suscripción de Anti-DDoS Native 2.0.
Guía de selección
Selección de una instancia
Anti-DDoS Native 2.0 (suscripción) ofrece los siguientes tipos de instancia, cada uno disponible en modo Insurance y modo Unlimited:
Anti-DDoS Native (SMB): Seleccione esta instancia si sus activos de IP pública se encuentran en la misma región, la cantidad de direcciones IP es de 30 o menos, y el ancho de banda del negocio no supera los 1,000 Mbit/s. Esta edición solo admite activos estándar en la nube y no permite Advanced EIPs.
Enterprise: Seleccione esta instancia si sus activos de IP pública abarcan varias regiones, la cantidad de direcciones IP supera las 30, o sus activos incluyen tanto direcciones IPv4 como IPv6. Esta edición admite productos en la nube estándar y avanzados; estos últimos requieren Advanced EIPs.
Si despliega servicios fuera de China continental, le recomendamos Anti-DDoS Native (Advanced) EIP o Anti-DDoS Proxy (Outside Chinese Mainland). Si prefiere utilizar Anti-DDoS Native 2.0 (suscripción), póngase en contacto con su gerente de cuenta de preventa.
Para adquirir la edición Anti-DDoS Native (SMB) en modo Unlimited o la edición Enterprise en modo Insurance, comuníquese con su gerente de cuenta de preventa.
Los activos Advanced EIP se asignan automáticamente a la instancia Anti-DDoS Native 2.0 (suscripción). Si ya existe una instancia pay-as-you-go al momento de adquirir un nuevo Advanced EIP, dicha dirección EIP se asignará prioritariamente a la instancia pay-as-you-go.
|
Elemento |
Anti-DDoS Native (SMB) |
Enterprise |
||
|
Modo Insurance |
Modo Unlimited |
Modo Insurance |
Modo Unlimited |
|
|
Sesiones de mitigación |
2 sesiones/mes Nota
Una vez consumidas todas las sesiones de mitigación, sus activos en la nube conservarán únicamente Anti-DDoS Basic mitigation capacity. |
Sesiones ilimitadas |
2 sesiones/mes Nota
Una vez consumidas todas las sesiones de mitigación, sus activos en la nube conservarán únicamente Anti-DDoS Basic mitigation capacity. |
Sesiones ilimitadas |
|
Capacidades de mitigación |
Varía según la región. Para obtener más información, consulte Regional mitigation capabilities. |
Varía según la región. Para obtener más información, consulte What is Anti-DDoS Native?. |
||
|
Tipos de activos protegidos |
Productos estándar en la nube |
Productos estándar y avanzados en la nube |
||
|
Tipos de protocolo de red de los activos de IP pública a proteger |
Una instancia protege únicamente IPv4 o IPv6, no ambos. |
Una instancia puede proteger activos IPv4 e IPv6 simultáneamente. |
||
|
Cantidad de regiones para protección de activos |
1 |
Una instancia puede proteger activos con direcciones IP públicas asignadas en todas las regiones de China continental. |
||
|
Cantidad de direcciones IP admitidas para protección |
Seleccione de 1 a 29 al adquirir la instancia. |
Seleccione de 30 a 2,000 al adquirir la instancia. Para especificaciones superiores, comuníquese con su gerente de cuenta. |
||
|
Ancho de banda del negocio admitido para protección |
Seleccione de 50 a 1,000 Mbit/s al adquirir la instancia. |
Seleccione cualquier ancho de banda con escalado ilimitado, a partir de 100 Mbit/s. |
||
|
Ancho de banda elástico del negocio |
Admite uso elástico de recursos y utiliza un modelo de facturación basado en el percentil 95 diario de forma predeterminada. Para obtener más información, consulte Pay-as-you-go > Daily 95th percentile metering method. Al habilitarse, el ancho de banda total del negocio se convierte en 5 veces el ancho de banda base del negocio. |
|||
|
Registros de SLS |
Compatible. Al adquirir o actualizar la instancia, puede seleccionar una especificación de almacenamiento de registros (en incrementos de 1 TB, comenzando desde 0 TB). Una especificación de 0 TB significa que el almacenamiento de registros está deshabilitado; una especificación ≥ 1 TB indica que está habilitado y la tarifa se prepaga junto con la instancia. |
|||
|
Gestión multicuenta |
No compatible. |
Compatible. |
||
Selección del ancho de banda del negocio
Estime el tráfico de su servicio y seleccione un ancho de banda limpio adecuado al adquirir una instancia.
Anti-DDoS mide el tráfico basándose en valores pico por minuto, lo cual puede differ from the statistics shown in other cloud product metrics. El método de estimación descrito aquí tiene únicamente fines de referencia para seleccionar el ancho de banda del negocio y no debe utilizarse como estándar de facturación.
El sistema muestrea el ancho de banda en intervalos de 5 minutos, tanto para tráfico entrante como saliente. En cada muestra, se toma el valor más alto de los dos como el ancho de banda correspondiente a ese punto. Al final del mes, el sistema ordena todos los puntos de muestra en orden descendente, descarta el 5% superior y utiliza el valor más alto restante como el ancho de banda estimado (percentil 95).
La siguiente figura ilustra cómo se calcula el ancho de banda estimado durante un periodo de 30 días.

Actualización
Los siguientes escenarios de actualización se basan en las sesiones de mitigación y las regiones compatibles. También puede actualizar el ancho de banda del negocio y la cantidad de direcciones IP según sea necesario.
-
Anti-DDoS Native (SMB) (modo Insurance)
Elija esta edición y modo cuando necesite más de dos sesiones de mitigación al mes.
Para proteger activos de IP pública en varias regiones, actualice a la edición Enterprise en modo Unlimited o Insurance.
Para activos avanzados en la nube, actualice a la edición Enterprise en modo Unlimited o Insurance. Actualmente, Anti-DDoS Native (SMB) no admite Advanced EIPs.
-
Anti-DDoS Native (SMB) (modo Unlimited)
Para proteger activos de IP pública en varias regiones, actualice a la edición Enterprise en modo Unlimited.
Para activos avanzados en la nube, actualice a la edición Enterprise en modo Unlimited.
-
Enterprise (modo Insurance)
Si necesita más de 2 sesiones de mitigación al mes, actualice a la edición Enterprise en modo Unlimited.
Anti-DDoS Native (SMB) en modo Unlimited y Enterprise en modo Insurance están disponibles únicamente para actualizaciones de instancias. Para adquirir una nueva instancia en cualquiera de estas ediciones o modos, comuníquese con su gerente de cuenta.
Facturación
Tarifa total de la instancia = Tarifa de suscripción (tarifa de función de protección + tarifa de ancho de banda del negocio + tarifa de protección por cantidad de IP) + Tarifa pay-as-you-go (tarifa de ancho de banda elástico del negocio).
El costo total de una instancia incluye tarifas de suscripción y tarifas pay-as-you-go. Asegúrese de revisar también la pestaña Pay-as-you-go.
La edición Enterprise admite activos Advanced EIP. Los activos estándar en la nube y los activos Advanced EIP tienen los mismos precios (tráfico, recuento de IP y tarifas por funciones) en las instancias de suscripción.
Suscripción
-
Tarifa de protección
Es la tarifa básica por el uso de la instancia. El precio unitario varía según el modo de protección de la instancia.
Modo de protección de la instancia
Precio unitario (USD/mes)
Anti-DDoS Native (SMB) (modo Insurance)
1,950
Enterprise (modo Unlimited)
6,000
-
Tarifa de ancho de banda
Modo de protección de la instancia
Precio unitario (USD/mes/Mbps)
-
Anti-DDoS Native (SMB) (modo Insurance)
-
Enterprise (modo Insurance)
5
-
Anti-DDoS Native (SMB) (modo Unlimited)
-
Enterprise (modo Unlimited)
10
-
-
Tarifa de protección por cantidad de IP
Se cobra según la cantidad de direcciones IP de los activos protegidos mediante precios escalonados. El precio unitario varía según el modo de protección de la instancia. Si la cantidad de IP en la siguiente tabla no satisface sus necesidades, comuníquese con su gerente de cuenta.
Modo de protección de la instancia
Cantidad de direcciones IP
Precio unitario (USD/mes/instancia)
Anti-DDoS Native (SMB) (modo Insurance, modo Unlimited)
[0, 100]
24
Enterprise (modo Insurance, modo Unlimited)
[0, 30]
0
(30, 100]
24
(100, 300]
19.2
(300, 500]
14.4
(500, 700]
12
(700, 1,000]
9.6
Por ejemplo, si adquiere una instancia Enterprise (modo Unlimited) con 200 direcciones IP, la tarifa de protección por cantidad de IP se calcula de la siguiente manera:
Para las 30 direcciones IP dentro del rango [0, 30], la tarifa mensual es de 0 USD.
Para las 70 direcciones IP dentro del rango (30, 100], la tarifa mensual es de 24 x 70 = 1,680 USD.
Para las 100 direcciones IP dentro del rango (100, 300], la tarifa mensual es de 19.2 x 100 = 1,920 USD.
Por lo tanto, la tarifa mensual por las direcciones IP protegidas es de 1,680 + 1,920 = 3,600 USD.
-
Tarifa de almacenamiento de registros
Aplicable tanto a las ediciones Anti-DDoS Native (SMB) como Enterprise. Esta tarifa se cobra según la especificación de almacenamiento de registros que seleccione al adquirir o actualizar la instancia. La especificación comienza en 0 TB (deshabilitado) y aumenta en incrementos de 1 TB.
Especificación de almacenamiento
Precio unitario (USD/TB/mes)
0 TB
Gratis (registros de SLS deshabilitados; no se crea ningún Logstore)
≥ 1 TB
73
La tarifa por la especificación de almacenamiento de registros de SLS se prepaga junto con la tarifa de suscripción de la instancia. Seleccione o ajuste la especificación de almacenamiento al adquirir, renovar o actualizar la instancia.
NotaSi la especificación de almacenamiento de registros se establece en 0 TB, la función de registro de protección se deshabilita y no se cobra ninguna tarifa por almacenamiento de registros.
Si la especificación de almacenamiento de registros se establece en 1 TB o más, la función se habilita. Una vez habilitada, los registros generados por la instancia se escriben en SLS.
La fecha de vencimiento de la especificación de almacenamiento de registros coincide con la de la instancia de suscripción de Anti-DDoS Native 2.0 y no puede configurarse por separado.
La tarifa de almacenamiento de registros no admite reembolsos independientes. Cualquier reembolso se gestiona junto con la instancia de suscripción.
Cuando el volumen total de datos de registro escritos supera la capacidad de almacenamiento adquirida, SLS deja de escribir nuevos registros hasta que actualice la especificación de almacenamiento. Para evitar interrupciones en los registros, le recomendamos aumentar la capacidad de almacenamiento oportunamente según la escala de su negocio.
Cada instancia de Anti-DDoS Native 2.0 (suscripción) corresponde a un Logstore en SLS. El nombre del Logstore coincide con el sufijo del nombre de la instancia.
Para usuarios existentes que previamente habilitaron registros de SLS: tras actualizar la especificación de almacenamiento de registros, los nuevos registros se escribirán en un Logstore recién creado.
Para consultar registros históricos generados antes de la actualización, vaya a la consola de SLS y búsquelos en el Logstore original.
Pay-as-you-go
El modelo pay-as-you-go incluye únicamente la tarifa de ancho de banda elástico del negocio.
La facturación basada en el percentil 95 diario es el método de medición predeterminado y único para el ancho de banda elástico del negocio. El ancho de banda del negocio aumenta elásticamente 4 veces sobre la línea base, lo que resulta en un ancho de banda total del negocio equivalente a 5 veces la línea base. Por ejemplo, si la línea base es de 1 Gbit/s, el ancho de banda total del negocio será de 5 Gbit/s.
Cuando el tráfico real supera el ancho de banda base del negocio, el tráfico no se limita, pero se aplican cargos adicionales por el excedente. Cuando el tráfico real se mantiene dentro de la línea base, no se generan tarifas pay-as-you-go adicionales. Puede consultar el uso del ancho de banda elástico del negocio en Billing Center.
A partir de las 10:00 del 28 de mayo de 2026, Anti-DDoS Native ya no admitirá el modo de facturación basado en el percentil 95 mensual para el ancho de banda elástico del negocio. Tanto los clientes nuevos como los existentes tendrán la facturación basada en el percentil 95 diario habilitada de forma predeterminada. Además, ya no se admitirá la configuración manual del ancho de banda elástico del negocio en la consola (como deshabilitar o habilitar la función, cambiar el modo de facturación o ajustar las especificaciones de ancho de banda). Para obtener más información, consulte [[Important] Adjustments to Anti-DDoS burstable billing feature](t3240149.xdita#).
Deshabilitar la facturación basada en el percentil 95 diario surte efecto al día siguiente y solo puede realizarse una vez al mes.
|
Modo de facturación |
Precio unitario |
Fórmula de cálculo de costos |
|
Percentil 95 diario |
USD 0.8/día/Mbit/s |
Ancho de banda facturable x Precio unitario Cómo calcular el ancho de banda facturable
|
|
Percentil 95 mensual |
USD 15/mes/Mbit/s |
Ancho de banda facturable × Factor de validez × Precio unitario
|
Los tiempos de generación de facturación y liquidación son los siguientes. Los tiempos reales están sujetos al sistema.
|
Modo de facturación |
Tiempo de generación de facturación |
Tiempo de liquidación |
|
Percentil 95 diario |
Aproximadamente a las 10:00 del día siguiente, la factura de ancho de banda elástico del negocio correspondiente al día natural anterior se envía al contacto de la cuenta de Alibaba Cloud mediante mensaje de texto, correo electrónico y mensaje interno. |
Aproximadamente a las 16:00 del día siguiente, Alibaba Cloud notifica el uso del ancho de banda elástico del negocio y deduce las tarifas correspondientes del saldo de la cuenta. |
|
Percentil 95 mensual |
Aproximadamente a las 10:00 del primer día del mes siguiente, la factura de ancho de banda elástico del negocio correspondiente al mes natural anterior se envía al contacto de la cuenta de Alibaba Cloud mediante mensaje de texto, correo electrónico y mensaje interno. |
Aproximadamente a las 11:00 del tercer día del mes siguiente, Alibaba Cloud notifica el uso del ancho de banda elástico del negocio y deduce las tarifas correspondientes del saldo de la cuenta. |
Consumo de sesiones de mitigación
-
Método de cálculo: El tráfico se registra en intervalos de 5 segundos (12 puntos de datos por minuto). Cuando el tráfico de ataque supera N Gbit/s, el sistema comienza a acumular la duración del ataque (mostrada como X+Y en la figura). Cada 15 minutos (180 puntos de datos) de duración acumulada del ataque consumen una sesión de protección completa. Para obtener información sobre cómo comprobar sus sesiones restantes, consulte Manage instances.
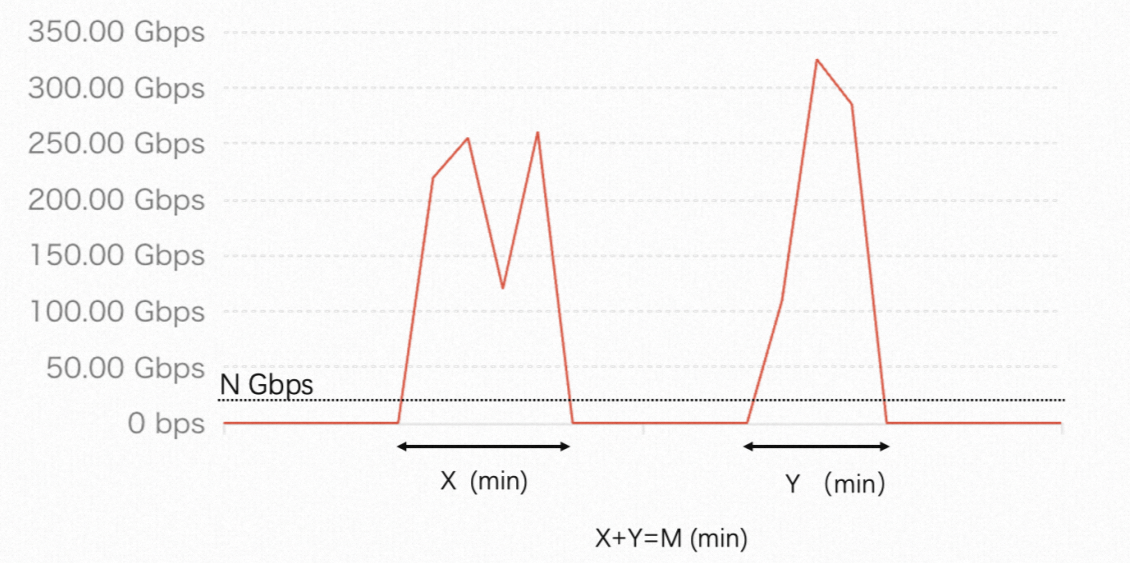
En la figura, la línea roja representa el tráfico entrante del activo de IP pública protegido.
Para activos de IP pública en China continental: N = 20 Gbit/s.
Para activos de IP pública fuera de China continental: N = 10 Gbit/s.
-
Ejemplo: Un activo ubicado en China continental está bajo ataque. La instancia cuenta con 2 sesiones de protección.
Primer ataque: La duración que supera los 20 Gbit/s es de 10 minutos.
Segundo ataque: La duración que supera los 20 Gbit/s es de 12 minutos.
Duración acumulada total: 22 minutos.
Proceso de consumo de sesiones:
Consumo de la primera sesión: Durante el segundo ataque, cuando la duración acumulada del ataque alcanza los 15 minutos (10 minutos del primer ataque + 5 minutos del segundo), se consume la primera sesión de protección. Los 7 minutos restantes del segundo ataque (22 - 15 = 7) se transfieren al siguiente ciclo de conteo.
Consumo de la segunda sesión: Si los ataques continúan dentro del mismo mes, los 7 minutos transferidos se acumularán con cualquier nueva duración de ataque. Cuando la duración acumulada en este nuevo ciclo alcance los 15 minutos, se consumirá la segunda sesión de protección.
Límite de ancho de banda y recuperación por exceso
Límite de ancho de banda
Los activos avanzados en la nube tienen los siguientes límites de ancho de banda según la región. Los activos estándar en la nube no presentan estos límites:
|
Escenario de acceso |
China continental |
Fuera de China continental |
|
Acceso local(Cliente y producto en la nube en la misma región) |
20 Gbit/s |
2 Gbit/s |
|
Acceso entre regiones(Cliente y producto en la nube en diferentes regiones) |
Ilimitado |
100 Mbit/s |
Recuperación por exceso de ancho de banda
Alertas de exceso y reducción de mitigación: Anti-DDoS Native permite que el tráfico del negocio supere temporalmente el ancho de banda de la instancia. Cuando la duración acumulada mensual del exceso alcanza 1 hora, 9 horas, 18 horas, 27 horas o 36 horas, el sistema envía una notificación a través de Message Center a la mañana siguiente (T+1). Cuando la duración acumulada del exceso alcanza las 36 horas, la protección de Anti-DDoS Native se deshabilita y solo permanece activa la protección Basic.
-
Tres formas de restaurar la protección de Anti-DDoS Native: Si la protección se ha deshabilitado, puede restaurarla mediante uno de los siguientes métodos:
Método 1: Espere la recuperación automática a las 00:00 del día 1 del mes siguiente. No se requiere ninguna acción.
Método 2: Habilite el ancho de banda elástico del negocio (solo para instancias de suscripción de Anti-DDoS Native 2.0 Enterprise). La protección se restaura inmediatamente después de habilitarla. El límite de ancho de banda aumenta a 5 veces el ancho de banda base (añadiendo 4 veces como ancho de banda elástico).
Método 3: Actualice el ancho de banda base de su instancia. La protección se restaura inmediatamente después de la actualización.
-
Reglas de acumulación de excesos tras la recuperación: Después de restaurar la protección mediante el método 2 o 3, las reglas de gestión de excesos para el resto del mes son las siguientes:
Si ya se habían acumulado 36 horas antes de la recuperación: Si vuelve a producirse un exceso después de la recuperación, recibirá una alerta al día siguiente (T+1) y la protección se deshabilitará nuevamente.
Si se acumularon menos de 36 horas antes de la recuperación: La duración del exceso continúa acumulándose después de la recuperación. Si la duración acumulada total alcanza las 36 horas en el mes, recibirá una alerta al día siguiente (T+1) y la protección se deshabilitará.
Información de vencimiento
|
Periodo |
Impacto tras el vencimiento |
Configuración de la instancia |
|
Dentro de los 7 días posteriores al vencimiento (inclusive) |
El servicio se detiene inmediatamente después del vencimiento. El servicio se restaura cuando usted renew la instancia. |
La configuración de la instancia se conserva. |
|
Al octavo día posterior al vencimiento |
|
|
Política de reembolso
No se admiten reembolsos después de comprar una instancia.
-
Los cargos por tráfico están cubiertos por un mecanismo de protección de cargos. En casos excepcionales, el tráfico de ataque puede contarse como tráfico limpio (por ejemplo, los ataques HTTP GET Flood pueden provocar aumentos anómalos en el tráfico saliente). En tales situaciones, puede ponerse en contacto con el soporte técnico para solicitar una reducción o exención de los cargos anómalos en su factura de tráfico.
NotaProporcione material de respaldo, como registros del servidor o datos de monitoreo de tráfico (por ejemplo, registros de QPS normales y anómalos durante un ataque HTTP GET Flood), para ayudar a Alibaba Cloud a identificar y resolver los cargos anómalos con mayor rapidez.
Pago vencido
Su cuenta se considera vencida cuando el saldo disponible (incluyendo efectivo, vales y cupones) no alcanza para cubrir las facturas pendientes.
El servicio se detiene inmediatamente al vencerse el pago. Después de 15 días de suspensión, la instancia se libera y todas las configuraciones se eliminan permanentemente sin posibilidad de recuperación.
Para evitar interrupciones del servicio por pagos vencidos, habilite la renovación automática. Para obtener más información, consulte Renewal.
Consulta
Consulta de facturas: Puede consultar bills en la consola de Gastos y Costos.
Las facturas generadas el día T normalmente se envían el día T+1. Para facturas de gran volumen, Alibaba Cloud puede realizar una revisión secundaria y retrasar el envío de 1 a 3 días, agrupando varios días de facturación.
Consulta de uso: Inicie sesión en Traffic Security console y consulte su uso en la página .
Preguntas frecuentes
¿Por qué difieren los datos de tráfico en CloudMonitor y otras métricas de productos en la nube respecto a los datos de tráfico de Anti-DDoS?
Las métricas de tráfico que se muestran en la consola de Anti-DDoS suelen ser superiores a las que aparecen en CloudMonitor o en páginas específicas de otros productos en la nube.
Escenario de ejemplo: Cuando una instancia ECS sufre un ataque DDoS que activa la depuración de tráfico, la notificación de Anti-DDoS Basic puede reportar un umbral de activación de 2.5 Gbit/s. Sin embargo, una consulta en CloudMonitor para el mismo periodo podría mostrar un ancho de banda entrante de solo 1.2 Gbit/s en la EIP asociada a la instancia ECS.
Esta discrepancia se debe a tres factores principales:
-
Etapa de medición (antes de la depuración frente a después de la depuración)
Datos de Anti-DDoS: Se capturan antes de la depuración del tráfico. Incluyen todo el tráfico entrante, tanto el tráfico legítimo de negocio como el tráfico malicioso de ataque.
Datos de CloudMonitor: Se capturan después de la depuración del tráfico. Reflejan únicamente el tráfico legítimo que se ha filtrado y reenviado a la instancia, ya que el tráfico de ataque se descarta durante el proceso de depuración.
-
Granularidad del monitoreo (nivel de segundo frente a nivel de minuto)
Anti-DDoS: Utiliza una granularidad a nivel de segundo para detectar ataques, lo que le permite capturar con precisión los picos instantáneos de tráfico.
CloudMonitor: Normalmente agrega los datos de tráfico de EIP en intervalos a nivel de minuto. En consecuencia, los picos instantáneos pueden suavizarse en el promedio, lo que resulta en valores reportados más bajos en comparación con los picos en tiempo real.
-
Ubicación del monitoreo (límite de red frente a dispositivo de reenvío)
Anti-DDoS: Monitorea el tráfico en el límite entre Internet y la red de Alibaba Cloud, y registra todo el tráfico entrante sin procesar.
CloudMonitor: Recopila datos de dispositivos de reenvío más cercanos a la instancia, y registra solo el tráfico entregado correctamente al recurso.
Todos los productos IaaS de nube pública, como ECS, SLB, EIP y NAT Gateway, pueden presentar el problema anterior.