Al crear un clúster administrado de Container Service for Kubernetes (ACK), habilite Auto Mode para implementar un clúster de Kubernetes basado en mejores prácticas con una planificación mínima. ACK aprovisiona y gestiona un System node pool para ejecutar los componentes del sistema y un Intelligent managed node pools para sus cargas de trabajo. El servicio se encarga de todo el ciclo de vida de los nodos para que usted pueda centrarse en sus aplicaciones.
Antes de habilitar Auto Mode, consulte Auto mode para comprender sus funciones y casos de uso.
Preparación
Planificación y diseño
Antes de crear un clúster, planifique y diseñe su configuración según las necesidades de su negocio para garantizar que funcione de manera estable, eficiente y segura.
Región: Cuanto más cerca esté la región seleccionada de sus usuarios y recursos desplegados, menor será la latencia de red y mayor la velocidad de acceso.
Zona: Se recomienda configurar varias zonas para garantizar la alta disponibilidad del clúster.
Network address planning: Planifique los bloques CIDR de VPC (bloque CIDR propio de la VPC y bloques CIDR de vSwitch) y los bloques CIDR de Kubernetes (rango de direcciones de pods y rango de direcciones de servicios) según su escenario de negocio y el tamaño del clúster. Esto define el rango de direcciones IP para todo el clúster y la cantidad de direcciones IP disponibles para pods y nodos.
Acceso a red pública: Determine si los nodos del clúster necesitan acceder a la red pública. Este acceso es obligatorio para extraer imágenes públicas.
Activación y autorización
Antes de crear un clúster, active el servicio y autorice la cuenta:
Activar ACK: Si es la primera vez que lo utiliza, inicie sesión en ACK y complete la activación según las indicaciones.
Autorización de roles: Vaya a RAM Quick Authorization y autorice a la cuenta de Alibaba Cloud para crear los roles predeterminados de Container Service, de modo que ACK pueda invocar correctamente los recursos de servicios en la nube relacionados.
-
Activate cluster-related cloud products: Active los productos en la nube de los que dependen los clústeres de ACK, incluidos VPC y SLB.
- The creation process involves the purchase of pay-as-you-go resources (such as CLB). Make sure that your account balance is sufficient to avoid service outages caused by overdue payments.
Solo las cuentas de Alibaba Cloud pueden activar productos en la nube. Para autorizar a los usuarios de RAM a gestionar los productos activados, consulte Grant cluster and cloud resource access with RAM.
Procedimiento
Inicie sesión en la ACK console. En el panel de navegación izquierdo, haga clic en Clusters.
En la parte superior izquierda de la página, seleccione el resource group y la región del recurso objetivo.

-
En la página Clusters, haga clic en Create Kubernetes Cluster. En la página ACK Managed Cluster, habilite Auto Mode.
Tras habilitar Auto Mode, la página muestra sus tres capacidades principales: Fully managed operations (plano de control del clúster totalmente gestionado, actualizaciones automáticas de versión, nodos sin mantenimiento y autorreparación automática), Automatic node scaling (escalado elástico bajo demanda, selección automática de tipos de instancia y optimización de costos de recursos) y Highly optimized node OS (sistema operativo optimizado para contenedores con inicio rápido, sistema de archivos inmutable y mejores prácticas de seguridad predeterminadas).
-
Siga las instrucciones en pantalla para completar la configuración del clúster. Revise cuidadosamente la configuración y lea el acuerdo de servicio; luego, haga clic en Create Kubernetes Cluster.
Para obtener información detallada sobre cada elemento de configuración, consulte Cluster configuration .
Auto Mode solo admite clústeres administrados ACK Pro e implica tarifas de gestión del clúster y cargos por productos en la nube relacionados. Consulte el resumen de costos del clúster en la parte inferior de la página de creación o revise la documentación de facturación de ACK y de cada producto. Consulte Billing overview y Cloud resource costs.
Haga clic en Console-to-Code en la esquina superior derecha de la página para generar los parámetros de ejemplo correspondientes de Terraform o SDK para la configuración actual del clúster.
Una vez creado el clúster, se generan automáticamente un node pool del sistema y un Intelligent managed node pools. El node pool administrado inteligente escala dinámicamente bajo demanda según los requisitos de la carga de trabajo. ACK asume la gestión del ciclo de vida de los nodos, incluidas las actualizaciones del sistema operativo, las actualizaciones de software y las correcciones de vulnerabilidades de seguridad.
Después de la creación, ACK instala los componentes según su configuración. Estos componentes pueden consumir recursos de cómputo en el clúster. El node pool administrado inteligente escala horizontalmente los nodos correspondientes de forma automática.
Siguientes pasos
Apéndice
Modelo de responsabilidad compartida
ACK Auto Mode ofrece operaciones de clústeres Kubernetes automatizadas e inteligentes, lo que reduce el esfuerzo operativo necesario. No obstante, en algunos escenarios usted aún debe cumplir ciertas obligaciones.
Responsabilidades de Alibaba Cloud | Responsabilidades del cliente | Responsabilidades compartidas |
|
|
|
Node pool del sistema
Los clústeres ACK Auto Mode dependen de diversos componentes del sistema para garantizar su funcionamiento normal. Mezclar componentes del sistema con cargas de trabajo puede provocar contención de recursos e interferencia mutua. El node pool del sistema es un node pool administrado inteligente y dedicado en los clústeres ACK Auto Mode. Utiliza etiquetas, taints y políticas de programación para aislar los componentes del sistema en nodos dedicados, lo que mejora la confiabilidad y la seguridad del clúster. El node pool del sistema está habilitado de forma predeterminada en los nuevos clústeres ACK Auto Mode, con el nombre predeterminado |  |
Funcionamiento
El nombre predeterminado del node pool del sistema es ack-system. Este utiliza la siguiente combinación de etiquetas, taints y políticas de programación para aislar estrictamente los componentes del sistema de las cargas de trabajo.
|
Mecanismo |
Configuración |
Propósito |
|
Etiqueta dedicada |
|
Identifica los nodos como pertenecientes al node pool del sistema, para su uso en la coincidencia de políticas de programación. |
|
Taint |
|
Evita que los Pods de carga de trabajo sin una tolerancia correspondiente se programen en el node pool del sistema. |
|
Afinidad de nodo |
|
Obliga a que los Pods de componentes del sistema se programen en nodos con la etiqueta del node pool del sistema. |
|
Tolerancia |
De forma predeterminada, los componentes del sistema toleran el taint |
Garantiza que los Pods de componentes del sistema puedan programarse en el node pool del sistema. |
La combinación anterior logra los siguientes efectos de programación:
Los componentes del sistema se programan en el node pool del sistema: La afinidad de nodo fuerza la programación y la tolerancia permite que los Pods superen la verificación de taint.
Los Pods de carga de trabajo se programan en node pools regulares: Dado que los Pods de carga de trabajo no tienen tolerancia para el taint
CriticalAddonsOnly, no pueden programarse en el node pool del sistema.
Funciones y beneficios principales
Aislamiento estricto: Los componentes del sistema se programan únicamente en el node pool del sistema, aislados estrictamente de los node pools de carga de trabajo. Esto evita la contención de recursos y mejora la estabilidad y el rendimiento general del clúster.
Administrado por ACK: ACK gestiona la creación, actualización y escalamiento del node pool del sistema, sin necesidad de intervención manual.
Cuotas y límites
Si tiene un clúster grande o su cuenta contiene muchos recursos, debe conocer las cuotas y los límites para usar clústeres ACK. Para más información, consulte Quotas and limits.
Límites: Incluyen límites de configuración de ACK (como el saldo de la cuenta) y límites de capacidad de un solo clúster (la capacidad máxima de diferentes recursos de Kubernetes dentro de un único clúster).
Límites de cuota y solicitudes de aumento de cuota: Incluye límites de cuota para clústeres ACK y los productos en la nube de los que depende ACK, como ECS y VPC. Para solicitar un aumento de cuota, siga las instrucciones en la documentación correspondiente.
Configuración del clúster
Cree un clúster con la configuración predeterminada o realice ajustes flexibles según sus necesidades comerciales y los recursos disponibles en su cuenta. En la columna Editable after creation de la tabla, 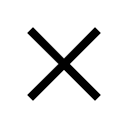 indica que el elemento no se puede modificar después de la creación, y
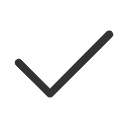 indica que el elemento sí se puede modificar. Preste especial atención a los elementos que no se pueden modificar.
Configuración básica
Configuración de red
Elemento de configuración | Descripción | Editable after creation |
IPv6 Dual-stack | Esta función solo está disponible para Kubernetes 1.22 y versiones posteriores, y solo admite Terway. No se puede usar con elastic Remote Direct Memory Access (eRDMA) feature El clúster admite los protocolos IPv4 e IPv6. Sin embargo, la comunicación entre los nodos worker y el plano de control sigue utilizando direcciones IPv4. Asegúrese de que:
| ✗ |
VPC | La nube privada virtual (VPC) para el clúster. Para alta disponibilidad, seleccione dos o más zonas diferentes.
Se recomienda utilizar bloques CIDR privados estándar para la VPC del clúster, como 10.0.0.0/8, 172.16.0.0/12 y 192.168.0.0/16. Si tiene requisitos especiales, vaya a Quota Center para solicitar permiso para use a public CIDR block to create a cluster. Recursos en la nube y facturación: | ✗ |
Configure SNAT for VPC | No seleccione esta opción cuando use una VPC compartida Seleccione esta opción si los nodos necesitan acceder a la red pública (por ejemplo, para extraer imágenes públicas o acceder a servicios externos). ACK configurará automáticamente un NAT Gateway y reglas SNAT para garantizar que los recursos dentro del clúster puedan acceder a la red pública.
Si no selecciona esta opción, puede configurar el NAT Gateway y las reglas SNAT usted mismo después de crear el clúster. Para más información, consulte Public NAT Gateway. Recursos en la nube y facturación: | ✓ |
Access to API Server | ACK crea automáticamente una instancia de Classic Load Balancer (CLB) privada de tipo pay-as-you-go como endpoint interno para el API Server. Esta instancia CLB no se puede reutilizar ni eliminar. Si se elimina, el API Server quedará inaccesible y no se podrá recuperar. Para usar una instancia CLB existente, submit a ticket. Después de seleccionar Use Existing Gateway para VPC, puede establecer SLB Source en Use Existing Gateway. Puede elegir habilitar Expose API server with EIP.
Para habilitar esto más adelante, consulte Access the API server over the internet. A partir del 1 de diciembre de 2024, las nuevas instancias CLB incurrirán en un cargo por instancia. Para más información, consulte Billing item adjustment for Classic Load Balancer (CLB). | ✗ |
Network Plug-in | El plugin de red es la base para la comunicación de red entre pods en un clúster. Para una comparación detallada de los dos plugins, consulte Comparison of Terway and Flannel.
| ✗ |
Pod vSwitch | Este parámetro es obligatorio solo cuando selecciona Terway. El vSwitch que asigna direcciones IP a los pods. Cada vSwitch de pod corresponde al vSwitch de un nodo worker. El vSwitch de pod y el vSwitch del nodo worker deben estar en la misma zona. Importante La máscara de subred para el vSwitch de pod no debe exceder 19, y el máximo es 25. De lo contrario, el número de direcciones IP de pod disponibles en la red del clúster será muy limitado, lo que afectará el uso normal del clúster. | ✓ |
Container CIDR Block | Este parámetro es obligatorio solo para Flannel El pool de direcciones que asigna direcciones IP a los pods. Este bloque CIDR no puede superponerse con el bloque CIDR de la VPC, los bloques CIDR utilizados por clústeres ACK existentes en la VPC, ni el Service CIDR. | ✗ |
Number of Pods per Node | Solo necesita configurar Flannel. Define el número máximo de pods que puede alojar un solo nodo. | ✗ |
Service CIDR | También conocido como Service CIDR. Es el pool de direcciones que asigna direcciones IP a los servicios dentro del clúster. Este bloque CIDR no puede superponerse con el bloque CIDR de la VPC, los bloques CIDR utilizados por clústeres existentes en la VPC, ni el Container CIDR Block. | ✗ |
Forwarding Mode | Seleccione el modo de proxy kube-proxy, que determina cómo los servicios del clúster distribuyen las solicitudes a los pods del backend.
| ✗ |


Opciones avanzadas
Los siguientes elementos de configuración se basan en las mejores prácticas de clústeres Kubernetes. Use los valores predeterminados. Para ajustarlos, consulte la descripción de cada elemento de configuración y siga las indicaciones en pantalla.
Elemento de configuración | Descripción | Editable after creation |
Kubernetes Version | Solo puede crear clústeres con las tres minor versions más recientes. Se recomienda usar la última versión. Para más información sobre las versiones compatibles con ACK, consulte ACK version support overview. | ✓ Admite Manually upgrade a cluster y Automatically upgrade a cluster. |
Automatic Update | Habilite las actualizaciones automáticas del clúster para mantener el plano de control del clúster y los node pools actualizados periódicamente. Para más información sobre la política de actualización automática y las instrucciones, consulte Automatically upgrade clusters. | ✓ |
Security Group | Al usar una VPC existente, puede elegir Select Existing Security Group Este security group se aplica al plano de control del clúster, al node pool predeterminado y a cualquier node pool que no tenga especificado un security group personalizado. En comparación con los security groups básicos, los security groups avanzados pueden contener más direcciones IP privadas, pero no admiten conectividad dentro del grupo. Para más información, consulte Security group classification.
| ✓ |
Cluster Deletion Protection | Se recomienda habilitar esta función para evitar la eliminación accidental del clúster a través de la consola o OpenAPI. | ✓ |
Resource Group | Asigne el clúster al resource group seleccionado para facilitar la gestión de permisos y la asignación de costos. Un recurso solo puede pertenecer a un resource group. | ✓ |
Label | Vincule tags de clave-valor al clúster para identificar recursos en la nube. | ✓ |
Time Zone | La time zone utilizada por el clúster. De forma predeterminada, es la zona horaria configurada en su navegador. | ✓ |
Log Service | Use un SLS Project existente o cree uno nuevo para recopilar registros de aplicaciones del clúster. Esto también habilitará la función de auditoría del API Server del clúster para recopilar solicitudes a la API de Kubernetes y sus resultados. Para habilitar esto más adelante, consulte Collect container logs from an ACK cluster y Use the cluster API Server audit feature.
Recursos en la nube y facturación: | ✓ |
Alerts | Habilite Container Service Alert Management. Basándose en fuentes de datos de SLS, Managed Service for Prometheus y Cloud Monitor, envía notificaciones de alerta a los grupos de contacto de alertas cuando ocurren anomalías en el clúster. | ✓ |
