Planifique la estructura de VPC y los bloques CIDR; elija Terway o Flannel. La interfaz CNI y los rangos CIDR quedan fijos después de la creación del clúster.
Planeación de la escala de red
Región y zona
Cantidad de VPC
Cantidad de vSwitch
Tamaño del clúster
Planeación de la conectividad de red
Clúster único en una VPC única
El bloque CIDR de una VPC se define al momento de su creación y no se puede modificar. Asigne bloques CIDR para pods y servicios que no se superpongan en cada clúster.

Varios clústeres en una VPC única
Varios clústeres pueden compartir una misma VPC. Al planear los bloques CIDR para cada clúster, tenga en cuenta lo siguiente:
El bloque CIDR de la VPC es fijo desde su creación. Cada clúster debe usar bloques CIDR que no se superpongan para la VPC, los servicios y los pods.
Los bloques CIDR de pods no deben superponerse entre clústeres. Los bloques CIDR de servicios son redes virtuales y sí pueden coincidir entre distintos clústeres.
En modo Flannel, los paquetes de los pods se enrutan a través de la VPC. ACK agrega automáticamente rutas para cada bloque CIDR de pods en la tabla de enrutamiento de la VPC.
En esta topología, los pods de un clúster pueden acceder a pods e instancias ECS de otros clústeres, pero no a sus servicios ClusterIP, ya que estos son locales al clúster. Use LoadBalancer o Ingress para acceder a servicios entre clústeres.

Conectividad entre VPC para múltiples clústeres
Planifique la conectividad entre VPC para los siguientes escenarios.
Despliegue multirregión
Una VPC es un recurso regional. Para sistemas que abarcan varias regiones, cree una VPC y un clúster por región, y luego conéctelos mediante VPC peering connections, VPN Gateway o Cloud Enterprise Network (CEN).

Aislamiento de múltiples sistemas de negocio
Si requiere un aislamiento de red estricto entre sistemas dentro de una misma región (como producción y pruebas), despliegue cada uno en una VPC separada. Conéctelos mediante VPC peering connections, VPN Gateway o Cloud Enterprise Network (CEN).

Arquitectura a gran escala con múltiples equipos
Despliegue VPC independientes por equipo para facilitar la gestión de clústeres y recursos. Esto simplifica el control de acceso y mejora la flexibilidad operativa.

Para evitar conflictos de IP en configuraciones multiclúster entre VPC, asegúrese de que los bloques CIDR de cada nuevo clúster no se superpongan con:
Cualquier bloque CIDR de VPC en la red conectada
Cualquier bloque CIDR de otro clúster
Cualquier bloque CIDR de pods de otro clúster
Conectividad entre clúster en la nube y centro de datos local
Al conectar un clúster con un centro de datos local (IDC), las direcciones de los pods no deben superponerse con los bloques CIDR de la VPC enrutados hacia el IDC. Si el IDC necesita acceso directo a las direcciones de los pods, configure las rutas correspondientes en el Virtual Border Router (VBR) del lado del IDC.

Planeación del complemento CNI
ACK admite dos complementos CNI: Terway y Flannel. El complemento no se puede cambiar después de crear el clúster, y determina las funciones de red disponibles y la configuración de los bloques CIDR.
Selección del complemento CNI
Seleccione el complemento que mejor se adapte a sus necesidades:
|
Terway |
Flannel |
|
|
Recomendado para |
Cargas de trabajo que requieren NetworkPolicy, IP fijas para pods, elastic IP addresses (EIP) vinculadas a pods o acceso entre clústeres |
Configuraciones más sencillas donde estas funciones no son necesarias |
|
Origen de IP de pods |
Direcciones IP asignadas desde vSwitch de la VPC |
Direcciones IP asignadas desde un bloque CIDR virtual |
|
Tamaño del pool de IP |
Limitado por el tamaño del bloque CIDR del vSwitch |
Hasta 65,536 IP para pods con un bloque CIDR de contenedores /16 |
|
IPv6 |
Compatible |
No compatible |
Comparativa de funciones
|
Feature |
Terway |
Flannel |
|
NetworkPolicy |
No compatible |
|
|
Pila doble IPv4/IPv6 |
No compatible |
|
|
IP fija para pods |
No compatible |
|
|
EIP vinculada a pods |
No compatible |
|
|
Acceso entre clústeres |
Compatible (cuando los security groups permiten los puertos necesarios) |
No compatible |
ACK utiliza una versión modificada del complemento Flannel optimizada para Alibaba Cloud; esta versión no sigue los cambios del proyecto original. Consulte Flannel para ver el historial de actualizaciones.
Planeación de bloques CIDR
Modo de red Terway
En modo Terway, los pods obtienen direcciones IP de vSwitch dedicados para pods. Dimensione los bloques CIDR de estos vSwitch para alojar todos los pods distribuidos en nodos y zonas, incluyendo margen para actualizaciones continuas.
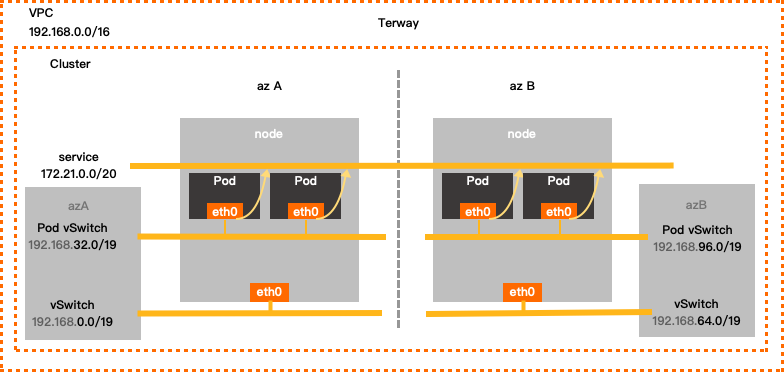
Configuration examples
Zona única:
|
VPC CIDR block |
vSwitch CIDR block |
Pod vSwitch CIDR block |
Service CIDR block |
Maximum assignable pod IPs |
|
192.168.0.0/16 |
Zona I: 192.168.0.0/19 |
192.168.32.0/19 |
172.21.0.0/20 |
8,192 |
Multizona:
Bloque CIDR de VPC | Bloque CIDR de vSwitch | Bloque CIDR de vSwitch para pods | Bloque CIDR de servicios | Máximo de IP asignables para pods |
192.168.0.0/16 | Zona I: 192.168.0.0/19 | 192.168.32.0/19 | 172.21.0.0/20 | 8,192 |
Zona J: 192.168.64.0/19 | 192.168.96.0/19 |
VPC
Utilice uno de los siguientes bloques CIDR privados estándar RFC, o una subred de ellos, como bloque CIDR IPv4 principal de su VPC: 192.168.0.0/16, 172.16.0.0/12 o 10.0.0.0/8. Las longitudes de máscara válidas van de /8 a /28 (varía según el bloque). Ejemplo: 192.168.0.0/16.
Para despliegues con múltiples VPC o nubes híbridas, utilice subredes con máscara /16 o menor. Asegúrese de que no haya superposición entre VPC ni con centros de datos locales.
Las VPC asignan bloques CIDR IPv6 automáticamente cuando se habilita IPv6. Para usar IPv6 en contenedores, elija Terway.
Para utilizar un rango de IP públicas como bloque CIDR de su VPC, solicite la cuota ack.white_list/supportVPCWithPublicIPRanges en el Quota Center .
vSwitch
Los vSwitch alojan instancias ECS y gestionan el tráfico entre nodos. El bloque CIDR del vSwitch debe ser un subconjunto del bloque CIDR de la VPC.
Las instancias ECS obtienen sus IP de este bloque CIDR. Dimensione el bloque para cubrir todos los nodos.
Los bloques CIDR de varios vSwitch dentro de una misma VPC no deben superponerse.
Cada vSwitch para pods debe estar en la misma zona que su vSwitch de nodos correspondiente.
vSwitch para pods
El vSwitch para pods asigna direcciones IP a los pods y gestiona su tráfico. Su bloque CIDR debe ser un subconjunto del bloque CIDR de la VPC.
Dimensione el bloque para la cantidad máxima esperada de pods, más un margen para actualizaciones.
El bloque CIDR del vSwitch para pods no debe superponerse con el bloque CIDR de servicios.
Bloque CIDR de servicios
El bloque CIDR de servicios no se puede modificar después de crear el clúster.
Este bloque define el rango de IP para los servicios ClusterIP. Cada servicio recibe una dirección IP.
Las IP de servicios solo son accesibles dentro del clúster, no desde el exterior.
El bloque CIDR de servicios no debe superponerse con el bloque CIDR del vSwitch ni con el del vSwitch para pods.
Bloque CIDR IPv6 de servicios (cuando se habilita pila doble IPv6)
Utilice una Unique Local Address (ULA) dentro del rango
fc00::/7. La longitud del prefijo debe estar entre /112 y /120.Debe coincidir con la cantidad de direcciones utilizables del bloque CIDR de servicios.
Modo de red Flannel
En modo Flannel, las IP de los pods provienen de un bloque CIDR virtual de contenedores, sin vinculación a ningún vSwitch. Los paquetes de los pods se enrutan a través de la VPC, y ACK agrega automáticamente rutas para cada bloque CIDR de pods en la tabla de enrutamiento de la VPC.
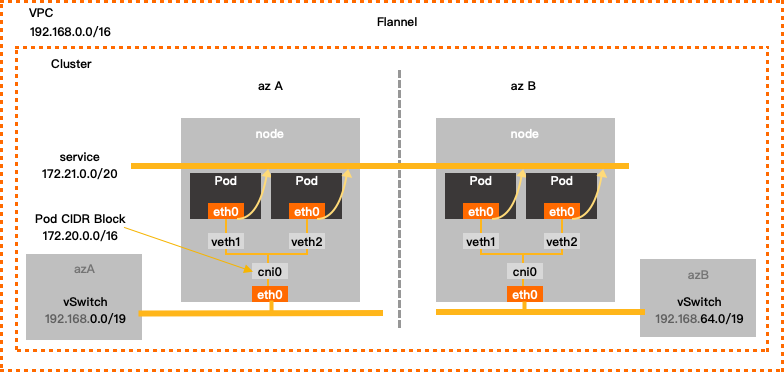
Configuration example
|
VPC CIDR block |
vSwitch CIDR block |
Container CIDR block |
Service CIDR block |
Maximum assignable pod IPs |
|
192.168.0.0/16 |
192.168.0.0/24 |
172.20.0.0/16 |
172.21.0.0/20 |
65,536 |
VPC
Utilice uno de los siguientes bloques CIDR privados estándar RFC, o una subred de ellos, como bloque CIDR IPv4 principal de su VPC: 192.168.0.0/16, 172.16.0.0/12 o 10.0.0.0/8. Las longitudes de máscara válidas van de /8 a /28 (varía según el bloque). Para despliegues con múltiples VPC o nubes híbridas, utilice una máscara /16 o menor y asegúrese de que no haya superposición entre VPC ni con centros de datos locales.
Para utilizar un rango de IP públicas como bloque CIDR de su VPC, solicite la cuota ack.white_list/supportVPCWithPublicIPRanges en el Quota Center .
vSwitch
Las instancias ECS obtienen sus IP de este bloque CIDR. Dimensione el bloque para cubrir todos los nodos.
Los bloques CIDR de varios vSwitch dentro de una misma VPC no deben superponerse.
Bloque CIDR de contenedores
El bloque CIDR de contenedores no se puede modificar después de crear el clúster.
Este bloque CIDR virtual asigna direcciones IP a los pods en todo el clúster.
No está vinculado a ningún vSwitch.
No debe superponerse con el bloque CIDR del vSwitch ni con el bloque CIDR de servicios.
Por ejemplo, si el bloque CIDR de su VPC es 172.16.0.0/12, no utilice 172.16.0.0/16 ni 172.17.0.0/16 como bloque CIDR de contenedores, ya que ambos están contenidos dentro de 172.16.0.0/12.
Bloque CIDR de servicios
El bloque CIDR de servicios no se puede modificar después de crear el clúster.
Este bloque define el rango de IP para los servicios ClusterIP.
Las IP de servicios solo son accesibles dentro del clúster.
El bloque CIDR de servicios no debe superponerse con el bloque CIDR del vSwitch ni con el bloque CIDR de contenedores.
Siguientes pasos
Use VPC secondary CIDR blocks: Configure SNAT en un NAT Gateway y actualice las reglas de los security group al expandir la red con bloques CIDR secundarios o nuevas zonas.
Account planning: Planifique la estructura de cuentas para aislar permisos y cargas de trabajo conforme crezca su negocio.
Security capability planning: Diseñe controles de seguridad basados en su topología de conectividad y requisitos de protección.
Disaster recovery capability planning: Planifique la recuperación ante desastres según su arquitectura de negocio para proteger datos y garantizar la continuidad operativa.
Access the API server from the Internet: Exponga el servidor API de su clúster a Internet mediante una elastic IP address (EIP).
Enable outbound Internet access for the cluster: Configure SNAT para permitir el acceso saliente a recursos públicos como registros de imágenes o bibliotecas de dependencias.
Network management FAQ: Problemas comunes de red en clústeres administrados de ACK.