Audite los comandos que ejecutan los miembros de su organización o las aplicaciones dentro de los contenedores. Esto le permite detectar amenazas antes de que escalen, ya sea mediante kubectl exec o acceso al shell.
Habilite la función, consulte los informes y registros de auditoría, configure alertas y deshabilítela cuando ya no la necesite.
Esta función está disponible solo bajo lista de permitidos. Envíe un ticket para solicitar el acceso antes de continuar.
Facturación
La función en sí es gratuita. Una vez habilitada, se aplican cargos por el uso de Simple Log Service (SLS). Para conocer los detalles de precios, consulte Billing overview.
Límites
Tipos de clúster: clúster ACK administrado Pro, clúster ACK administrado Basic y clúster ACK dedicado.
Sistema operativo y kernel: Alibaba Cloud Linux, Ubuntu o ContainerOS con una versión de kernel posterior a 4.19.
|
OS |
Minimum cluster version |
Additional requirements |
|
Alibaba Cloud Linux |
1.18 |
— |
|
ContainerOS |
1.24 |
— |
|
Ubuntu |
1.30 (consulte Manually upgrade a cluster) |
Debe deshabilitar las actualizaciones automáticas del sistema operativo durante la inicialización del nodo. El enlace simbólico |
Paso 1: Habilitar la función
Al habilitar esta función se instalan dos complementos:
Complemento de recopilación de registros: recopila los registros de auditoría, los envía a SLS y crea un informe de auditoría predeterminado. Consulte Log collection component.
Complemento ack-advanced-audit: audita las operaciones dentro de los contenedores.
Se crea un logstore llamado advaudit-${cluster_id} en el proyecto de recopilación de registros. Los registros de auditoría se conservan durante 180 días de forma predeterminada. Para ajustar el periodo de retención, consulte Manage a Logstore.
Para habilitar la función:
Inicie sesión en la consola de ACK y haga clic en Clusters en el panel de navegación izquierdo.
Haga clic en el nombre de su clúster. En el panel de navegación izquierdo, seleccione Security > Audit.
En la página Audit, haga clic en la pestaña Container Audit y luego en Install.
Paso 2: Consultar los informes de auditoría
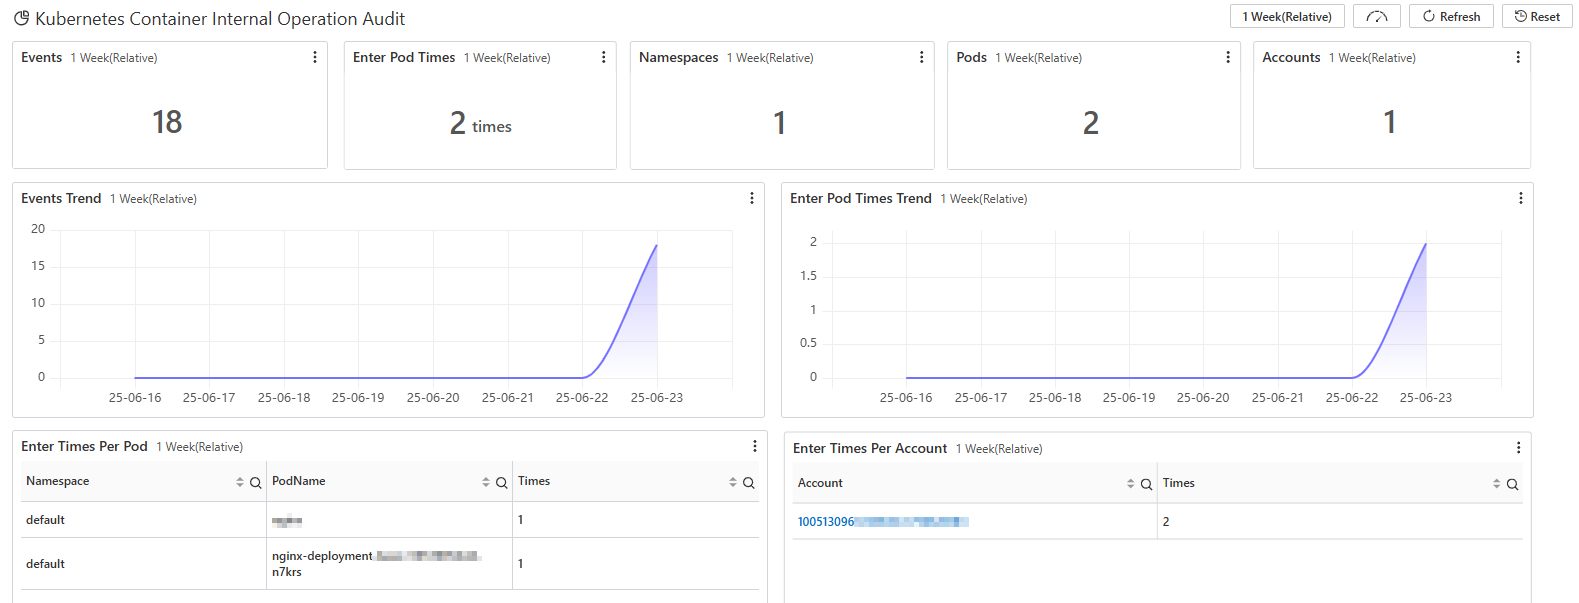
En la página Audit, haga clic en la pestaña Container Audit y después en la pestaña Container Audit Overview.
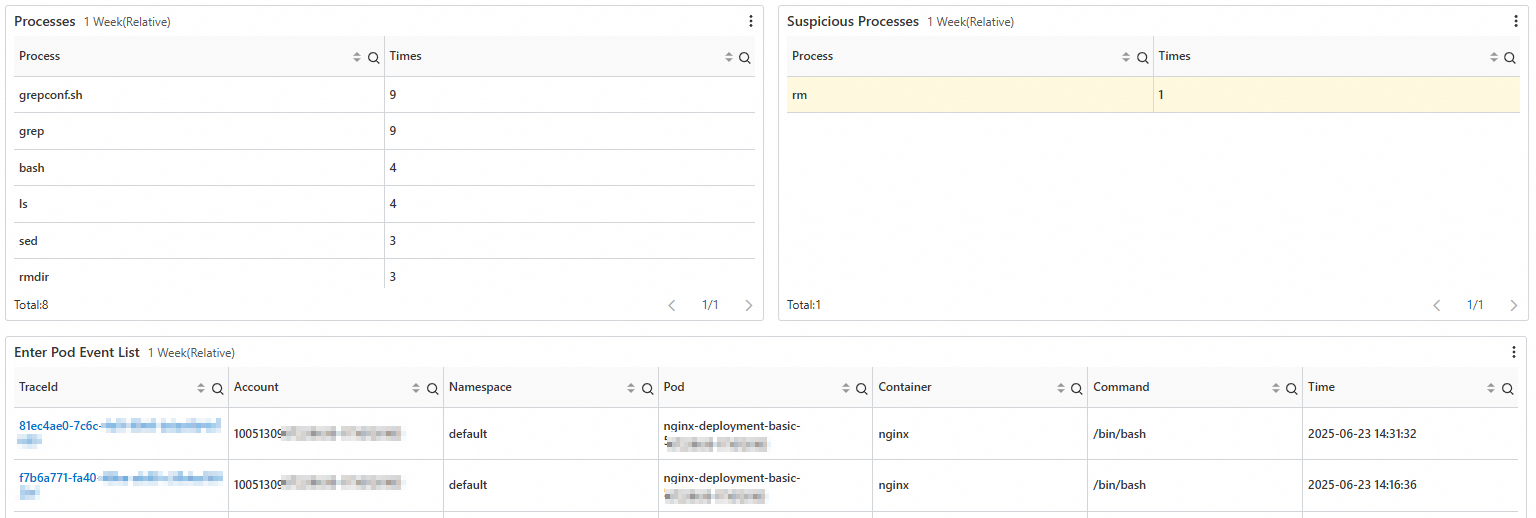
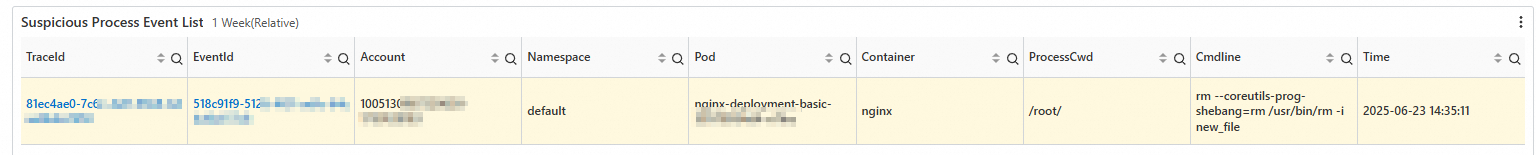
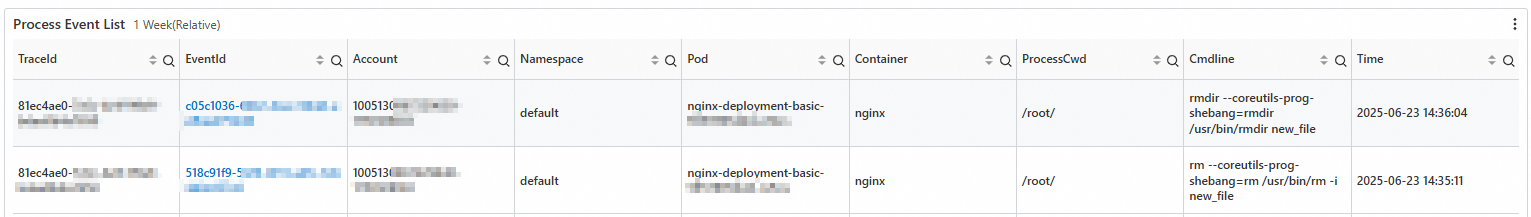
El informe general muestra lo siguiente:
Frecuencia de acceso a los pods y sus detalles.
Cuentas de Kubernetes, comandos ejecutados tras el acceso y amenazas comunes.
Paso 3: Consultar los registros detallados
Existen dos métodos disponibles según su objetivo:
|
Method |
Best for |
|
Página del informe de auditoría |
Revisión rápida de un evento individual reciente |
|
Página del logstore con instrucciones de búsqueda |
Consultas históricas y filtros complejos |
Consultar registros desde la página del informe de auditoría
En la pestaña Container Audit Overview, desplácese hasta la sección Suspicious Process Event List. Haga clic en un enlace de la columna traceId o eventId:
traceId: muestra todos los comandos ejecutados después de acceder a un contenedor.
eventId: muestra los detalles de un comando específico.
Consultar registros desde la página del logstore
Inicie sesión en la consola de ACK y haga clic en Clusters en el panel de navegación izquierdo.
Haga clic en el nombre de su clúster. En el panel de navegación izquierdo, seleccione Security > Audit.
En la página Audit, haga clic en la pestaña Container Audit y luego en la pestaña Query Container Audit Logs.
-
Introduzca una instrucción de búsqueda en el cuadro correspondiente. Consulta por pod: reemplace
<namespace>y<pod_name>con los valores reales:Category
Field
Description
Pod
k8s.pod.namespaceNamespace del pod
Pod
k8s.pod.nameNombre del pod
Proceso
process.nameNombre del proceso que se ejecutó
* and k8s.pod.namespace: <namespace> and k8s.pod.name: <pod_name>Consulta por nombre de proceso: reemplace
<name>con el nombre del programa:* and process.name: <name>La tabla anterior enumera los campos de consulta principales. Para conocer todos los métodos compatibles, consulte Log search and analysis.
Establezca un rango de tiempo y haga clic en Search & Analyze.
(Opcional) Paso 4: Configurar alertas
Utilice la función de alertas de SLS para monitorear las operaciones de los contenedores en tiempo real. Entre los canales de alerta compatibles se incluyen chatbot de DingTalk, webhooks personalizados y el centro de notificaciones.
Para conocer métodos de configuración de alertas, consulte Alerting.
Deshabilitar la función
Al desinstalar el complemento ack-advanced-audit se deshabilita la función.
Deshabilitar la función no elimina el logstore advaudit-${cluster_id}. Si lo conserva, los cargos de almacenamiento de SLS seguirán acumulándose. Para detener la facturación, inicie sesión en la consola de SLS y elimine el logstore manualmente. Consulte Stop billing for or delete a Logstore.
Para desinstalar el complemento:
Inicie sesión en la consola de ACK y haga clic en Clusters en el panel de navegación izquierdo.
Haga clic en el nombre de su clúster. En el panel de navegación izquierdo, haga clic en Add-ons.
En la página Add-ons, busque ack-advanced-audit y haga clic en Uninstall.
Pasos siguientes
Consulte ack-advanced-audit para ver las notas de la versión y más detalles.
Para auditar las operaciones del API Server (quién hizo qué, sobre qué recurso y cuándo), consulte Use the cluster API Server audit feature.