IPsec-VPN配置完成后,若遇到网络不通等问题,可参考本文档进行处理。
1. 快速自检清单(5分钟排查)
在深入分析日志前,请先完成以下自检清单,排除最常见的配置错误。许多问题可以在此阶段解决。
网络连通性: 本地网关设备能否
ping通阿里云VPN网关的公网IP地址?操作: 在本地网关设备上执行
ping <VPN网关公网IP>命令。如果失败,请检查互联网连接和中间网络防火墙。
防火墙和安全策略: 是否已放行必要的端口?
操作: 确保本地网关设备的防火墙和访问控制策略(以及阿里云安全组,如适用)在入方向和出方向均放行UDP 500端口和UDP 4500端口(用于NAT穿越)。
参数配置是否一致:云端(阿里云VPN网关)和云下(本地IDC网关设备)的加密参数是否一致?
操作: 仔细核对双方的IKE配置参数(版本、加密算法、认证算法、DH分组、预共享密钥),确保保持一致。
用户网关IP地址: IP地址是否正确,尤其是本地网关设备位于NAT后的场景?
操作: 在阿里云控制台检查IPsec连接关联的用户网关的IP地址。
如果本地网关设备拥有公网IP,该值必须为该公网IP。
如果本地网关设备位于NAT设备之后,该值必须为NAT设备的公网IP。 IP地址不正确是导致"无法收到对端协议应答报文"错误的常见原因。
路由配置: 路由是否指向了VPN?
操作:
阿里云侧: 检查VPC路由表,确保目的地为本地数据中心网段的流量已路由至VPN网关。
本地数据中心侧: 检查本地路由器,确保目的地为VPC网段的流量已路由至IPsec隧道。
IDC侧非 RFC 私有网段: IDC 侧是否使用了非 RFC 私有网段(如 30.0.0.0/xx,即非 10.0.0.0/8、172.16.0.0/12、192.168.0.0/16 的标准私有网段)?
操作: 若 IDC 侧存在此类非 RFC 私有网段,您需要针对 VPC 开启公网私用功能。详情请参见VPC如何实现公网私用?。
多网段互通配置:针对感兴趣流多网段场景,请参见多网段互通配置建议及常见问题。
私网网段冲突: 本地数据中心使用的私网网段是否与VPC及其交换机的网段存在重叠?
操作: 逐一核对本地数据中心的私网网段与VPC、交换机的网段,确保两侧网段不重叠。除服务器所在网段外,还需核对容器平台占用的网段,例如Docker默认的网桥网段
172.17.0.0/16,以及Kubernetes的Pod网段和Service网段。这类网段由平台自动分配,通常不在网络规划清单中,最容易被忽略。目的地址落在重叠范围内的流量会被本地路由优先匹配到本地接口,不进入IPsec隧道,因此表现为IPsec-VPN连接协商成功、但本地客户端与VPC内的ECS实例之间无法通信或ping不通。存在重叠时,调整本地数据中心侧或容器平台的网段规划,使其与VPC网段不重叠。
跨 VPC 场景的 CEN 路由(CEN 与 VPN 联动): 要访问的ECS实例是否位于IPsec连接所关联的VPC之外的另一个VPC?
操作: 如果IPsec连接关联的是VPC A,而目标ECS实例位于通过云企业网(CEN)与VPC A互通的VPC B,仅打通VPN侧路由不足以实现端到端互通,还需在CEN中检查路由发布情况:确认CEN路由表中已存在并已发布本地数据中心网段与VPC B网段互通所需的路由,使VPC B的回程流量能经CEN回到VPC A并进入IPsec隧道。相关路由缺失或未发布时,表现为IPsec-VPN连接协商成功、本地数据中心与VPC A内的ECS实例互通正常,但与VPC B内的ECS实例无法通信或
ping不通。
2. 查看错误信息
如果快速自检未能解决问题,需要查看具体的错误码或日志信息来定位问题。
2.1 查看错误码
错误码可作为排查问题的直接线索。
要获取最新的错误状态,可以触发一次新的协商。简单方法是修改IPsec连接,切换立即生效的值,保存后再改回原值。
2019年03月21日之前创建的VPN网关需要先升级才能查看错误码。
控制台
在目标隧道的连接状态列查看错误码。
单隧道模式:在目标IPsec连接的连接状态列查看错误码。
API
调用DiagnoseVpnConnections接口获取错误码。
2.2 查看日志
如需更详细的分析(尤其是未显示错误码时),可以查看最多180天的IPsec-VPN日志,支持按特定时间范围(最小10分钟)筛选。
控制台
单击目标隧道操作列中的查看日志。
对于单隧道模式:单击目标 IPsec 连接的 操作列中的 查看日志。
API
调用查询IPsec连接的日志获取日志。
3. 查找适合您场景的解决方案
根据以下分类找到您遇到的具体问题,参考对应的解决方案。
a. 第一阶段协商失败或超时
这是最常见的问题,表示阿里云VPN网关发送了协商请求,但未收到本地网关设备的响应。
可能原因 | 排查方法 |
1. 网络连通性故障 | 检查: 在本地网关设备上执行 解决: 如果报文丢失,说明本地数据中心与阿里云之间存在网络问题。请检查互联网连接、ISP和中间防火墙。 VPN网关不支持创建跨境的IPsec-VPN连接。如果您需要创建跨境连接,请使用云企业网。 |
2. 用户网关IP地址不正确 | 检查: 在阿里云控制台确认用户网关的IP地址。 解决: 该IP必须为本地网关设备连接互联网时使用的公网IP。如果本地网关设备位于NAT之后,该IP必须为NAT设备的公网IP。 注意: 修改用户网关的IP地址需要创建新的用户网关并重新关联IPsec连接,此操作会造成业务中断。 |
3. 对端防火墙阻止了报文 | 检查: 检查本地网关设备及其上游防火墙的访问控制策略。 解决: 确保已放行往返阿里云VPN网关公网IP的UDP 500端口(用于IKE)和UDP 4500端口(用于NAT穿越)。 |
4. IKE(第一阶段)策略不匹配 | 检查: 对比两端的IKE配置。 解决: 确保以下参数完全相同: - IKE版本( - 协商模式( - 加密算法(如 - 认证算法(如 - DH分组(如 - SA生存周期(秒),建议保持一致以避免不稳定。 |
5. 本地网关设备故障 | 检查: 检查本地网关设备的状态和日志,排查是否有错误或意外重启。 解决: 确保设备工作正常且IPsec服务已启动。配置示例请参见:本地网关设备配置示例。 部分设备需要有数据流量才能触发IPsec协议协商,请联系设备厂商了解触发方式。 |
6. 其他 | 请参见附录:错误码和日志关键字。 |
b. 第二阶段协商失败或超时
速查表:
一直协商失败?
可能原因 | 排查方法 |
1. IPsec(第二阶段)策略不匹配 | 检查: 对比两端的IPsec配置。 解决: 确保以下参数完全相同: - 加密算法(如 - 认证算法(如 - DH分组(完美向前加密 PFS):如果一端开启了PFS,另一端也必须开启且DH分组相同。如果一端设置为 |
2. 感兴趣流配置正确但仍协商失败 | 检查: 核对对端设备的感兴趣流配置,确认其本端网段对应阿里云侧IPsec连接的对端网段、其对端网段对应阿里云侧IPsec连接的本端网段。 解决: 确认两端感兴趣流互为对端网段后,再检查双方路由配置是否正确,并测试连通性。 |
3. 其他 | 请参见附录:错误码和日志关键字。 |
之前为"第二阶段协商成功",现在一直显示"第二阶段协商失败"?
原因分类 | 原因 | 解决方案 |
网关异常 | 阿里云VPN网关实例欠费。 | 向您的账户充值或添加新的付款方式,详见支付方式介绍。 |
本地网关设备异常。 | 排查对端的本地网关设备。具体操作,请咨询设备所属厂商。 | |
本地网关设备应用的访问控制策略有变更。 | 请排查本地网关设备应用的访问控制策略,确保已允许本地数据中心与VPC之间流量互通。 | |
IPsec-VPN配置变更 | 本地网关设备的IPsec-VPN配置被删除。 | 重新为本地网关设备添加IPsec-VPN配置,需确保本地网关设备的配置与IPsec连接的配置一致。部分示例见本地网关设备配置示例。 |
本地网关设备的IPsec-VPN配置被修改,与IPsec连接的参数配置不一致。 | 请修改本地网关设备的配置使其与IPsec连接的配置一致。 | |
本地网关设备的IPsec-VPN配置中,某个参数被指定了多个值。例如配置本地网关设备时,指定IKE配置阶段加密算法的值为aes和aes192。 | 在阿里云侧配置IPsec连接时,每个参数仅支持指定一个值。请排查本地网关设备的IPsec-VPN配置,确保每个参数也仅指定了一个值,且与IPsec连接的值相同。 | |
IPsec连接的配置被修改,与本地网关设备不一致。 | 请排查IPsec连接的配置使其与本地网关设备的配置一致。具体操作,请参见IPsec连接。 | |
IPsec连接关联的VPC实例新配置了IPv4网关和网络ACL。 | 请排查VPC实例应用的IPv4网关、网络ACL的配置,使其允许本地数据中心与VPC实例之间流量互通。具体操作,请参见IPv4网关和网络ACL。 | |
本地网关设备IP地址变更 | 本地网关设备用于建立IPsec-VPN连接的IP地址发生了变更,导致阿里云侧用户网关实例的IP地址与本地网关设备使用的IP地址不一致。 | 请确保本地网关设备用于建立IPsec-VPN连接的IP地址与阿里云侧用户网关实例配置的IP地址相同。 |
本地网关设备拥有多个IP地址,阿里云侧用户网关实例的IP地址与本地网关设备用于建立IPsec-VPN连接的IP地址不一致。 | 请确保本地网关设备用于建立IPsec-VPN连接的IP地址与阿里云侧用户网关实例配置的IP地址相同。 | |
本地网关设备使用动态IP地址,阿里云侧用户网关实例的IP地址与本地网关设备用于建立IPsec-VPN连接的IP地址不一致。 | 本地网关设备需使用静态IP地址建立IPsec-VPN连接,并确保本地网关设备使用的静态IP地址与阿里云侧用户网关实例配置的IP地址相同。 |
协商状态间歇性变为失败?
原因分类 | 原因 | 解决方案 |
IPsec-VPN配置变更 | IPsec连接及其本地网关设备在IPsec配置阶段DH分组参数(部分本地网关设备称为PFS)的配置不一致。 | 请排查IPsec连接或者本地网关设备在IPsec配置阶段的DH分组参数(PFS)的配置,使两端的DH分组参数(PFS)的值配置相同。配置方法详见IPsec连接。 |
本地网关设备的IPsec-VPN配置中,某个参数被指定了多个值。例如配置本地网关设备时,指定IKE配置阶段加密算法的值为aes、aes192。 | 在阿里云侧配置IPsec连接时:
| |
本地网关设备配置了基于流量的SA生存周期。 | 阿里云侧的IPsec连接不支持配置基于流量的SA生存周期,仅支持配置基于时间的SA生存周期。建议本地网关设备不配置基于流量的SA生存周期或者将基于流量的SA生存周期配置为0字节。 | |
网络质量不佳 | 由于IPsec连接和本地网关设备之间的网络质量不佳,造成DPD协议报文、健康检查探测报文或IPsec协议报文丢失后超时,导致IPsec-VPN连接中断。 | 请排查IPsec-VPN连接中断时间点的网络连通性。 |
IPsec连接对端限制 | IPsec连接对端厂商限制,需要有数据流量时才能触发IPsec协议协商。 | 请确认IPsec连接对端VPN网关是否存在此使用限制。如果存在此限制,请向对端厂商咨询如何触发IPsec协议协商。 |
在建立双隧道模式的IPsec-VPN连接时,阿里云侧IPsec连接使用了感兴趣流模式,两条隧道的感兴趣流默认相同,而IPsec连接本地网关设备可能存在相关限制(例如思科ASA防火墙设备),两条隧道感兴趣流相同的情况下仅一条隧道能协商成功,且两条隧道轮流协商成功。 | 请和相关厂商确认IPsec连接本地网关设备是否存在此限制。如果存在此限制,请参见本地网关设备配置示例修改IPsec连接本地网关设备的IPsec-VPN配置。 |
c. 第二阶段协商成功,但存在异常
速查表:
BGP路由协议的协商状态为"异常"?
原因分类 | 原因 | 解决方案 |
BGP配置不正确 | 本地网关设备未配置正确的BGP IP地址。 | 请排查IPsec连接及其本地网关设备的BGP配置,确保IPsec连接的BGP IP地址和本地网关设备的BGP IP地址在相同的网段内,且互不冲突。BGP IP地址所属网段需是一个位于169.254.0.0/16网段内、子网掩码长度为30的网段。 |
IPsec-VPN连接相关问题 | 由于IPsec-VPN连接的连通性异常,导致IPsec连接侧无法收到本地网关设备的BGP协议报文。 | 请排查IPsec-VPN连接的连通性,并确认IPsec连接侧是否有收到本地网关设备的BGP协议报文。您可以在IPsec连接下查看流量监控数据,如果当前系统并未监控到任何传入流量记录,则说明IPsec连接侧未收到本地网关设备的BGP协议报文。 |
IPsec连接协商状态有中断。 | 请根据IPsec连接的日志排查IPsec连接是否一直处于"第二阶段协商成功"的状态。如果IPsec连接协商状态不稳定,请根据错误码和日志关键字排查IPsec连接的问题。 |
VPC内的ECS实例无法访问本地数据中心内的服务器?
原因:VPC的路由配置、安全组规则或本地数据中心的路由配置、访问控制策略未允许VPC内的ECS实例访问本地数据中心内的服务器。
解决方案:请参见以下信息排查相关配置。
VPC
排查VPC路由表中的路由配置。确保VPC路由表内已配置了相关路由使ECS实例可以访问本地数据中心的服务器。
排查VPC应用的安全组规则。确保安全组规则允许ECS实例和服务器之间互相访问。
本地数据中心
排查本地数据中心的路由配置。确保本地数据中心已配置了相关路由使服务器可以对ECS实例做出应答。
排查本地数据中心的访问控制策略。确保本地数据中心允许ECS实例和服务器互相访问。
如果本地数据中心内存在将公网IP地址作为私有IP地址使用的情况,您需要将公网IP的网段设置为VPC的用户网段,以确保VPC可以访问到该公网网段。
本地数据中心内的服务器无法访问VPC内的ECS实例?
原因:VPC的路由配置、安全组规则或本地数据中心的路由配置、访问控制策略未允许本地数据中心内的服务器访问VPC内的ECS实例。
解决方案:请参见以下信息排查相关配置。
VPC
排查VPC路由表中的路由配置。确保VPC路由表内已配置了相关路由使ECS实例可以对服务器的访问做出应答。
排查VPC应用的安全组规则。确保安全组规则允许ECS实例和服务器之间互相访问。
本地数据中心
排查本地数据中心的路由配置。确保本地数据中心已配置了相关路由使服务器可以通过IPsec-VPN连接访问ECS实例。
排查本地数据中心的访问控制策略。确保本地数据中心允许ECS实例和服务器互相访问。
多网段场景下部分网段通信正常,部分网段不通?
原因:在使用IPsec-VPN连接实现本地数据中心和VPC互通的场景中,如果VPN网关与思科、华三、华为等传统厂商的设备对接,在IPsec连接使用感兴趣流的路由模式且配置了多网段的情况下,仅一个网段可以互通,其余网段不通。
当前现象是阿里云VPN网关与思科、华三、华为等传统厂商的设备对接时,两端IPsec协议不兼容导致的。在IPsec连接配置多网段的情况下,阿里云VPN网关使用一个SA(Security Association)与对端的网关设备协商,而对端的网关设备在多网段的情况下会使用多SA与VPN网关协商。
解决方案:请参见多网段配置方案推荐 。
可ping通但业务访问不通或部分端口号访问不通?
原因:VPC应用的安全组规则或本地数据中心应用的访问控制策略未放行对应的IP地址、协议类型和端口号。
解决方案:请参见以下信息排查相关配置。
排查VPC应用的安全组规则。确保安全组规则已放行本地数据中心和VPC之间需要互通的IP地址、协议类型和端口号。
排查本地数据中心应用的访问控制策略。确保访问控制策略已放行本地数据中心和VPC之间需要互通的IP地址、协议类型和端口号。
如果本地数据中心侧有业务策略、域名解析等配置建议一并排查。确保本地数据中心和VPC之间需要互通的IP地址、协议类型和端口号已放行。
为什么本地traceroute跟踪不到云上,但ping可以通?
原因
traceroute和ping使用不同类型的ICMP报文,中间网络设备可能对两者采取不同的处理策略:
ping使用ICMP Echo Request/Echo Reply,直接测试端到端的目标可达性。
traceroute依赖ICMP Time Exceeded消息(当报文TTL减为0时,中间设备返回的超时通知)来逐跳追踪路径。
如果本地出口防火墙或路由器配置了禁止ICMP Time Exceeded消息(或traceroute使用的UDP端口)的安全策略,路径追踪将在该节点中断,但ping的ICMP Echo报文未被拦截,因此ping可以通。这属于中间设备的策略差异,并不说明VPN隧道或目标主机存在问题。
排查建议
检查本地出口设备的安全策略,确认是否限制了ICMP Time Exceeded消息,或UDP端口(traceroute默认从UDP 33434端口起始,部分工具支持切换为ICMP模式)。
分段验证网络连通性:
在本地设备上ping阿里云VPN网关的公网IP(验证互联网出口至VPN网关的连通性)。
在本地设备上ping阿里云VPC内的私网IP(验证VPN隧道内部通道的连通性)。
如需确认路径追踪工具的可用性,可在云端ECS实例上反向执行traceroute,追踪至本地IP,对比双向结果。
私网访问时出现丢包现象,且时通时不通?
原因分类 | 原因 | 解决方案 |
VPN网关规格问题 | 在流量互通过程中出现流量突发的情况超过了VPN网关实例的带宽规格。您可以在VPN网关管理控制台查看VPN网关实例的流量监控信息确认是否有流量突发的情况。 | 您可以对VPN网关实例进行升配或进行临时升配。具体操作,请参见变配(仅传统型)。 |
IPsec-VPN连接相关问题 | IPsec连接协商状态有中断。 | 请根据IPsec连接的日志信息排查IPsec连接是否一直处于"第二阶段协商成功"的状态。如果IPsec连接协商状态不稳定,隧道频繁重新协商导致网络间歇性中断,请根据错误码和日志关键字排查IPsec连接的问题。 |
MTU相关问题 | 本地数据中心用户MTU配置超过1300字节(不包含1300字节)。 | 对于2021年04月01日之前创建的VPN网关,如果配置本地数据中心的用户MTU大于1300字节(不包含1300字节),则可能存在IPsec-VPN连接不通的问题,建议您将VPN网关升级升级至最新版本以规避该问题。 |
在流量传输过程中,流量报文过大超过了传输路径中的MTU值,导致报文被分片传输。 | VPN网关只支持传输已经分片的数据包,不支持对数据包分片及数据包分片重组。推荐用户MTU设置为1399字节。更多信息,请参见MTU配置说明。 |
私网访问正常但转发延迟高?
原因分类 | 原因 | 解决方案 |
VPN网关规格问题 | 在流量互通过程中出现流量突发的情况超过了VPN网关实例的带宽规格。您可以在VPN网关管理控制台查看VPN网关实例的流量监控信息确认是否有流量突发的情况。 | 您可以对VPN网关实例进行升配或进行临时升配。具体操作,请参见变配(仅传统型)。 |
网络质量不佳 | 由于IPsec连接和本地网关设备之间的网络质量不佳,造成流量互通过程中网络延迟大以及丢包。 | 请使用 |
云上云下配置的感兴趣流不一样,IPsec-VPN连接也能协商成功?
原因:
如下图所示,本地网关设备配置的感兴趣流网段和IPsec连接配置的感兴趣流网段存在包含关系,且两端均使用IKEv2版本,则在进行IPsec协商时,阿里云VPN网关会认为两端的感兴趣流匹配,如果本地网关设备也支持包含关系(即认为存在包含关系的感兴趣流互相匹配),则会产生云上云下配置的感兴趣流不一样,但IPsec-VPN连接也能协商成功的现象。
例如本地网关设备1支持包含关系,本地网关设备1和IPsec连接1、IPsec连接2进行协商时,本地网关设备1上的本端网段10.55.0.0/16包含IPsec连接1的对端网段10.55.193.0/24、IPsec连接2的对端网段10.55.0.0/16;本地网关设备1的对端网段10.66.88.0/22包含IPsec连接1的本端网段10.66.90.0/24、IPsec连接2的本端网段10.66.89.0/24,则本地网关设备1、阿里云VPN网关均会认为感兴趣流互相匹配,本地网关设备1和IPsec连接1、IPsec连接2均能协商成功。
如果本地网关设备不支持包含关系(即认为存在包含关系的感兴趣流不互相匹配),则IPsec-VPN连接无法协商成功。请和本地网关设备所属厂商确认本地网关设备是否支持包含关系。
如果本地网关设备和IPsec连接均使用IKEv1版本,则两端的感兴趣流必须完全一致(不能存在包含关系),IPsec-VPN连接才能协商成功。
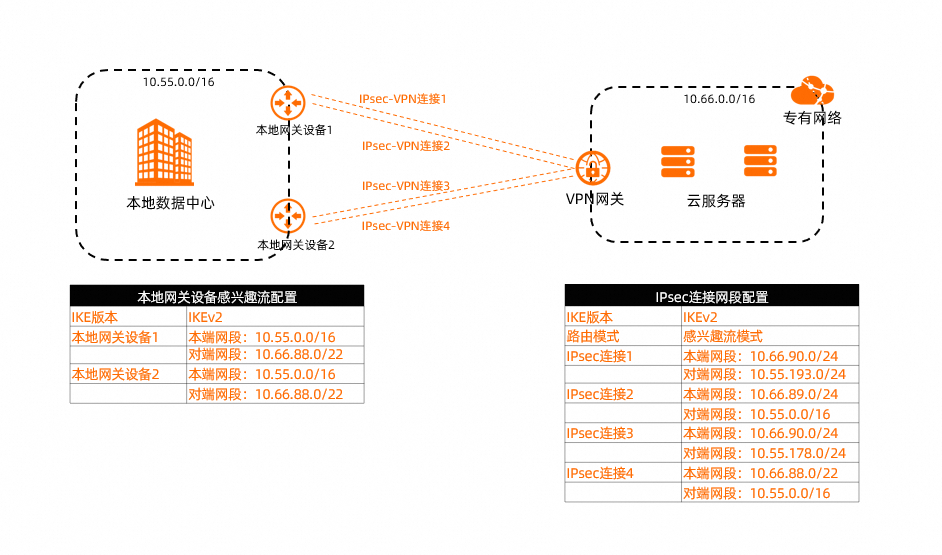
可能的影响:
如上图所示,如果在一个VPN网关实例下存在多个IPsec连接,多个IPsec连接的感兴趣流网段存在包含关系,则可能会导致流量无法按照期望的路径转发。
对于配置了感兴趣流模式的IPsec连接,在IPsec连接创建完成后,系统默认会在VPN网关实例的策略路由表下添加相关路由,每条路由的策略优先级相同。上图场景中系统将在VPN网关实例的策略路由表下默认添加以下路由:
路由条目名称 | 源网段 | 目标网段 | 下一跳 | 权重 | 策略优先级 |
路由条目1 | 10.66.90.0/24 | 10.55.193.0/24 | IPsec连接1 | 100 | 10 |
路由条目2 | 10.66.89.0/24 | 10.55.0.0/16 | IPsec连接2 | 100 | 10 |
路由条目3 | 10.66.90.0/24 | 10.55.178.0/24 | IPsec连接3 | 100 | 10 |
路由条目4 | 10.66.88.0/24 | 10.55.0.0/16 | IPsec连接4 | 100 | 10 |
根据策略路由匹配规则,在策略优先级相同的场景下,系统会按照策略路由的顺序逐条匹配路由,一旦能够匹配到策略路由,立即按照当前策略路由转发流量。策略路由的顺序由策略路由被下发至系统的时间决定。通常是先配置的策略路由被优先下发至系统,但当前情况无法完全保证,因此有可能存在后配置的策略路由被优先下发至系统,造成后配置的策略路由的优先级高于先配置的策略路由的优先级。
按照上图场景,有可能会出现本地数据中心通过IPsec-VPN连接1向VPC发送请求报文,VPC通过IPsec-VPN连接4向本地数据中心发送回复报文,因为路由条目4可能会被优先下发至系统,导致路由条目4的优先级高于路由条目1。
解决方案:
避免为本地网关设备和IPsec连接添加存在包含关系的感兴趣流网段,推荐为两端添加完全匹配的感兴趣流网段,该方式可以提高IPsec-VPN连接的稳定性。
创建IPsec连接时,尽量添加精确的感兴趣流网段,确保VPN网关实例下的多个IPsec连接的感兴趣流网段没有重叠。
为每条策略路由配置不同的策略优先级和权重值以保证流量仅可匹配到一条策略路由。
如果您的VPN网关实例不支持配置策略优先级,可对VPN网关实例进行升级,升级后的VPN网关实例默认支持为策略路由配置策略优先级。
VPC NAT网关SNAT结合IPsec-VPN访问对端服务超时怎么办?
原因:VPC NAT网关执行SNAT后,流量的源IP会变为NAT网关使用的公网IP。如果VPN网关的路由配置未匹配该转换后的源IP所对应的流量路径,回包无法经由IPsec隧道返回,从而表现为访问对端服务超时。
解决方案:
在VPN网关的目的路由表中添加指向对端目标网段或IP的目的路由,下一跳选择对应的IPsec连接。
如果使用策略路由模式,请检查策略路由的源IP配置是否与SNAT转换后的实际源IP(即VPC NAT网关使用的公网IP)一致,使策略路由能够精确匹配SNAT转换后的流量。
IPsec隧道连通后AD Connector或DNS解析失败怎么办?
原因:IPsec隧道ping测试正常且域名解析配置无误时,故障可能不在隧道层面。如果底层UDP 53端口被本地防火墙或安全策略拦截,DNS通信会受阻,进而可能引起AD Connector连接失败或RPC超时(Error 1818)。
解决方案:
检查并放行本地IDC DNS服务器(以实际环境中的DNS服务器IP为准)的UDP 53端口,确保云上资源能够通过该端口与本地DNS通信。
在跨云CEN+VPN环境下同步Windows AD域控时,排查双向长ping的丢包率与延迟,必要时在云上、云下两端同时抓包分析。
IPsec隧道故障转移耗时较长是什么原因?
原因:隧道故障转移的整体耗时不仅取决于阿里云VPN网关实例的切换速度,还取决于本地VPN设备的故障检测与切换机制。即使阿里云侧备用隧道已生效,本地设备仍可能因心跳超时时间、探测间隔等配置而尚未完成切换,从而表现为端到端恢复时间明显长于预期(例如出现约10分钟才恢复的现象)。
排查建议:
分别检查阿里云VPN网关实例与本地VPN设备的状态及日志。
确认备用隧道的实际生效时间点,以及流量路径完成切换的时间点。
对比两个时间点,评估额外耗时是否由本地设备的探测与切换策略导致。
健康检查失败(仅针对单隧道模式)?
原因分类 | 原因 | 解决方案 |
健康检查目标IP地址问题 | 健康检查目标IP地址无法访问。 | 请在目标IP地址关联的主机上使用目标IP地址通过 |
健康检查目标IP地址关联的主机工作异常,无法及时响应IPsec连接发出的探测报文(ICMP报文)。 | 请排查目标IP地址关联的主机是否正常。具体操作,请咨询网关设备所属厂商。 | |
健康检查目标IP地址关联的路由配置和安全策略有变更。比如安全策略未放行健康检查的源IP地址、目标IP地址或ICMP协议类型的报文。 | 请在本地网关设备侧排查目标IP地址关联的路由配置以及安全策略,确保:
| |
健康检查目标IP地址并未从原路径(指目标IP地址接收探测报文的路径)对健康检查的探测报文做出响应。 | 请通过 | |
IPsec-VPN连接相关问题 | IPsec连接协商状态有中断。 | 请根据IPsec连接的日志排查IPsec连接是否一直处于"第二阶段协商成功"的状态。如果IPsec连接协商状态不稳定,请根据错误码和日志关键字排查IPsec连接的问题。 注意:IPsec连接健康检查失败后系统会重置IPsec隧道,在非主备IPsec-VPN连接的应用场景下,不推荐您为IPsec连接配置健康检查。 |
附录:错误码和日志关键字
使用Ctrl+F(Windows)或Cmd+F(Mac)在下表中查找对应的错误码或匹配日志关键字,找到相应的排查方法。
错误码(控制台专用) | 错误码(API专用) | 错误信息 | 日志关键字 | 排查方法 |
邻居不匹配 | PeerMismatch | 收到的协议报文与用户网关信息不匹配 |
|
|
算法不匹配 | AlgorithmMismatch | 加密算法或认证算法或DH分组参数不匹配 |
|
|
加密算法不匹配 | EncryptionAlgorithmMismatch | IPsec的加密算法不匹配 |
|
|
认证算法不匹配 | AuthenticationAlgorithmMismatch | IKE认证算法不匹配 |
|
|
DH分组不匹配 | DhGroupMismatch | IKE一阶段DH分组参数不匹配 |
|
|
预共享密钥不匹配 | PskMismatch | 预共享密钥参数不匹配 |
|
|
PeerID不匹配 | PeerIdMismatch | LocalID或RemoteID不匹配或者不兼容 |
|
|
DPD载荷顺序兼容 | DpdHashNotifyCompatibility | DPD载荷顺序兼容 |
| 在IPsec连接开启DPD功能的场景下,IPsec连接的DPD载荷顺序默认为 |
DPD超时 | DpdTimeout | DPD报文超时 |
|
|
IKE版本不匹配 | IkeVersionMismatch | IKE版本号参数不匹配,或协商模式不匹配 |
|
|
协商模式不匹配 | NegotiationModeMismatch | 协商模式不匹配 |
|
|
NAT-T不匹配 | NatTMismatch | NAT穿越不匹配 |
| 请排查IPsec连接及其本地网关设备的NAT穿越功能状态是否相同,如果不同,请操作修改以确保两端配置相同。如果本地网关设备在NAT网关之后,则建议IPsec连接及其本地网关设备均开启NAT穿越功能。 |
SA生存周期时间不匹配 | LifetimeMismatch | Lifetime参数不匹配 |
| 请排查IPsec连接及其本地网关设备在IKE配置阶段和IPsec配置阶段配置的SA生存周期(秒)是否相同,如果不同,请操作修改以确保两端配置相同。IPsec连接及其本地网关设备配置的SA生存周期(秒)不强制要求相同,但由于不同网关设备所属厂商不同,为确保IPsec-VPN连接的稳定性,推荐两端配置相同的SA生存周期(秒)。 |
安全协议不匹配 | SecurityProtocolMismatch | 安全协议参数不匹配 |
| 请排查本地网关设备使用的安全协议是否为ESP(Encapsulating Security Payload),如果不是,请修改为ESP。对于IPsec-VPN连接使用的安全协议,阿里云VPN网关仅支持ESP,不支持AH(Authentication Header)。 |
封装模式不匹配 | EncapsulationModeMismatch | 封装模式不匹配 |
| 请排查本地网关设备使用的封装模式是否为隧道模式,如果不是,请修改为隧道模式。对于IPsec-VPN连接使用的封装模式,阿里云VPN网关仅支持隧道模式,不支持传输模式。 |
算法兼容性 | AlgorithmCompatibility | 算法兼容性 | 无 | IPsec连接及其本地网关设备在IKE配置阶段和IPsec配置阶段配置的认证算法不兼容,建议两端使用其他认证算法,例如md5。 |
感兴趣流不匹配 | TrafficSelectorMismatch | 感兴趣流网段参数不匹配 |
|
|
PFS不匹配 | PfsMismatch | IPsec二阶段DH分组参数不匹配 |
| 请排查IPsec连接及其本地网关设备IPsec配置阶段PFS功能的配置状态是否相同,如果不同,请操作修改以确保两端配置相同。
|
commit位不匹配 | CommitMismatch | commit位不匹配 | 无 | 请排查本地网关设备的提交位(commit)是否为开启状态,如果是,请关闭提交位(commit)。提交位(commit)是用于确保在发送被保护的数据之前完成IPsec协议的协商,阿里云VPN网关不支持配置提交位(commit)。 |
提议不匹配 | ProposalMismatch | 提议不匹配 |
|
|
协商失败 | NegotiationFailed | 协议协商失败 |
| 请重置IPsec-VPN连接以触发IPsec协议重新协商,系统会再次进行检查。 |
一阶段协商超时 | Phase1NegotiationTimeout | 无法收到一阶段协议报文超时协商失败 |
|
|
二阶段协商超时 | Phase2NegotiationTimeout | 无法收到二阶段报文超时协商失败 | 无 |
|
无法收到对端协议应答报文 | NoResponse | 对端网关不响应 |
|
|
收到对端的delete报文 | ReceiveDeleteNotify | 收到对端的delete报文 |
| IPsec连接侧收到本地网关设备发送的 |
未诊断出协商异常原因 | NoExceptionFound | 未诊断出协商异常原因 | 无 | 当前结果有可能是IPsec-VPN连接并未开始协商导致的,请在阿里云侧或对端网络设备侧对IPsec-VPN连接进行重置。在阿里云侧您可以修改IPsec连接下立即生效的值,保存后再将立即生效修改为原配置值,以此触发IPsec协议开始协商,然后刷新当前页面,查看检查结果。 |