Alibaba Cloud DevOps içinde organizasyonlar oluşturabilir; örneklerini, iş birliği modlarını, güvenlik ayarlarını ve ağ yapılandırmalarını yönetebilirsiniz.
Organizasyon oluşturma
-
Alibaba Cloud hesabınızla veya Alibaba Cloud DevOps için yönetici izinlerine sahip bir RAM kullanıcısıyla Alibaba Cloud DevOps konsolu adresinde oturum açın.
RAM kullanıcısının AliyunRDCFullAccess iznine sahip olması gerekir.
Sol gezinme bölmesinde seçeneğini belirleyin.
-
Create Organization düğmesine tıklayın ve aşağıdaki parametreleri yapılandırın:
İzinler ve faturalama hakkında daha fazla bilgi için bkz. Bölge tabanlı sürüm için faturalama .
Region: Organizasyonun bulunduğu bölgeyi seçin.
Organization name: Organizasyon için bir ad girin. Bu adı oluşturduktan sonra değiştirebilirsiniz.
organization ID: Organizasyonun erişim uç noktasını ve üye hesap kimliği son ekini oluşturan benzersiz bir tanımlayıcıdır. Bu kimlik oluşturulduktan sonra değiştirilemez.
Collaboration mode: Enterprise Collaboration Mode ile Personal Mode arasında seçim yapın. Farklar hakkında daha fazla bilgi için bkz. İş birliği modu seçimi.
Administrator account password: Organizasyonun kök hesabı için ilk şifredir.
Organizasyon oluşturulduktan sonra, ayrıntılar sayfasını açmak için örnek listesi sayfasındaki adına tıklayın.
Organizasyonun oturum açma sayfasını açmak için Access instance seçeneğine tıklayın. Oturum açma hakkında daha fazla bilgi için bkz. Hesaplar ve oturum açma.
İş birliği modları
Bölge tabanlı sürüm iki iş birliği modu sunar. Bir organizasyon oluşturmadan önce ekip büyüklüğünüze ve güvenlik gereksinimlerinize göre bir mod seçin.
Mod karşılaştırması
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
Alibaba Cloud RAM, SAML, Feishu, DingTalk, WeCom ve CAS desteklenir. Enterprise Collaboration Mode, birden fazla kimlik sağlayıcıyı yapılandırmayı destekler. Yöneticiler, kuruluşlarının kimlik sistemine bağlı olarak kimlik sağlayıcı türünü seçip yapılandırabilir. |
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
İş birliği modu seçimi
Personal Mode, beş kullanıcı hesabına kadar ücretsizdir. Enterprise Collaboration Mode, kullanıcı başına lisanslama gerektirir ve gelişmiş kurumsal özelliklerin kilidini açar.
Bireysel bir geliştiriciyseniz veya küçük bir girişim ekibinin parçasıysanız ve karmaşık güvenlik kontrolleri ile kurumsal entegrasyonlar olmadan Alibaba Cloud DevOps'u hızlıca denemek istiyorsanız Personal Mode seçeneğini belirleyin.
-
Kurumsal ekibiniz aşağıdaki özellikleri gerektiriyorsa Enterprise Collaboration Mode seçeneğini belirleyin:
Kurumsal kimlik sistemiyle birleştirilmiş oturum açma (SSO)
Kod yönetimi ve işlem hatları için VPC erişimi
İşlem denetimi ve güvenlik uyumluluğu
Geliştirme varlıklarının yedeklenmesi
Mod yükseltme ve düşürme
Enterprise Mode'a yükseltme
Alibaba Cloud hesabınızla veya Alibaba Cloud DevOps için yönetici izinlerine sahip bir RAM kullanıcısıyla Alibaba Cloud DevOps konsolu adresinde oturum açın.
Sol gezinme bölmesinde seçeneğini belirleyin.
Örnek listesi sayfasında, ayrıntılar sayfasına gitmek için organizasyon adına tıklayın.
Yükseltmeyi tamamlamak için Upgrade collaboration mode seçeneğine tıklayın.
Personal Mode'a düşürme
Düşürme işlemi için aşağıdaki koşulları karşılamanız gerekir:
Organizasyondaki kullanıcı sayısını beş veya daha az olacak şekilde azaltın. Fazla kullanıcıları silin veya devre dışı bırakın.
Alibaba Cloud DevOps'tan tüm kurumsal kimlik sağlayıcı entegrasyonlarını kaldırın.
VPC erişim modunu devre dışı bırakın ve ilişkili tüm VPC'leri kaldırın.
Mevcut bölgede başka hiçbir organizasyon Personal Mode durumunda olmamalıdır.
Yordam:
Alibaba Cloud hesabınızla veya Alibaba Cloud DevOps için yönetici izinlerine sahip bir RAM kullanıcısıyla Alibaba Cloud DevOps konsolu adresinde oturum açın.
Sol gezinme bölmesinde seçeneğini belirleyin.
Örnek listesi sayfasında, ayrıntılar sayfasına gitmek için organizasyon adına tıklayın.
seçeneğine tıklayın. Düşürme gereksinimlerinin karşılandığını onayladıktan sonra onay kutusunu işaretleyin ve OK düğmesine tıklayın.
Organizasyon örneği yönetimi
Organizasyon ayrıntıları sayfasında organizasyonun temel bilgilerini, kaynak kullanımını, güvenlik yapılandırmalarını ve ağ ayarlarını görüntüleyebilir ve yönetebilirsiniz.
Organizasyona genel bakış
Overview sekmesi aşağıdaki bilgileri içerir:
-
Basic Information:
Instance Name: Organizasyonun görünen adıdır. Bu ad değiştirilebilir.
Instance ID: Organizasyonun benzersiz kimliğidir. Bu kimlik değiştirilemez.
Region: Organizasyonun bulunduğu bölgedir.
Description: Organizasyonun açıklamasıdır. Bu açıklama değiştirilebilir.
Creation Time: Organizasyonun oluşturulduğu zamandır. Bu zaman değiştirilemez.
Collaboration mode: Organizasyonun iş birliği modudur.
-
Instance Information:
Public endpoint: Organizasyonun genel erişim uç noktasıdır.
Private endpoint: Organizasyonun özel erişim uç noktasıdır.
Root account status: Kök hesabın kimliği (root_<organizasyon kimliği> olarak oluşturulur) ve durumu. Kök hesabı güvenlik ayarlarında devre dışı bırakabilirsiniz.
IP address whitelist: Güvenlik ayarlarında yapılandırılabilen izin listesinin durumunu gösterir.
Alan IP adresleri
Giden trafiğe ait IP
Service Information: DevOps hizmeti siparişlerini ve lisans durumunu görüntüleyin. (Yalnızca Enterprise Collaboration Mode'da kullanılabilir).
Kaynak kullanımı
Mevcut organizasyon örneğinin kaynak kullanımını görüntüleyin. Buna şunlar dahildir:
Kod depolama kaynakları
İşlem hattı derleme kaynakları
Kaynak kullanım istatistikleri gerçek zamanlı değildir ve genellikle en fazla bir saatlik gecikme yaşanır.
Güvenlik ayarları
Kök hesap yönetimi
Kök hesabı etkinleştirin veya devre dışı bırakın.
Kök hesap şifresini değiştirin. Bu seçenek yalnızca kök hesap etkinleştirildiğinde kullanılabilir.
IP adresi izin listesi
IP adresi izin listesi, gelişmiş güvenlik için organizasyon örneğinize belirli kaynak IP adreslerinden gelen erişimi kısıtlar.
IP adresi izin listesi kontrolünü etkinleştirebilir veya devre dışı bırakabilirsiniz.
Farklı erişim senaryoları için IP aralıklarını tanımlamak amacıyla grup yönetimi desteklenir.
Bu özelliği ilk kez etkinleştirdiğinizde sistem, izin listesini varsayılan olarak tüm IP adreslerinden erişime izin veren
0.0.0.0/0değeriyle otomatik olarak doldurur.İzin vermek istediğiniz IP adreslerini veya CIDR bloklarını içerecek şekilde izin listesini manuel olarak düzenleyebilirsiniz.
Denetim günlüğü
Organizasyonunuzun işlem günlükleri, satın alanın Alibaba Cloud hesabı altında ActionTrail hizmetine otomatik olarak gönderilir. Varsayılan olarak son 90 güne ait günlükler sorgulanabilir.
ActionTrail hizmetinde aşağıdaki yapılandırmaları yapabilirsiniz:
Günlükleri Simple Log Service (SLS) veya Object Storage Service hizmetlerinde saklayın.
Uzun süreli saklamayı, sorgulamayı, analiz etmeyi ve uyumluluk denetimini etkinleştirin.
Ağ ayarları
Genel erişim modu
Genel erişim modu, yeni organizasyonlar için varsayılan olarak etkindir.
Sistem organizasyona bir genel uç nokta atar. Bu uç noktaya yalnızca genel internet üzerinden erişebilirsiniz.
VPC erişim modu
Virtual Private Cloud (VPC) üzerinden özel uç noktaya erişmek için VPC erişim modunu etkinleştirin:
Organizasyon ayrıntıları sayfasına gidin ve Network settings sekmesine geçin.
Enable VPC access mode onay kutusunu işaretleyin.
Bu modu etkinleştirdikten sonra organizasyonunuza bir özel uç nokta atanır. Bu uç noktaya genel internetten erişilemez ve yalnızca ilişkili bir VPC üzerinden ulaşılabilir. Bu nedenle VPC'nizi ilişkilendirmeniz gerekir.
Add VPC düğmesine tıklayın, bir VPC seçin ve bir security group ile en az bir vSwitch ilişkilendirin. Ağ kullanılabilirliğini sağlamak için birden fazla vSwitch ekleyebilirsiniz.
VPC ilişkilendirildikten sonra Alibaba Cloud DevOps otomatik olarak bir özel DNS kaydı ekler. Bu kayıt, VPC'nizdeki uç noktaların Alibaba Cloud DevOps özel uç noktasını çözümlemesine ve hizmete bağlanmasına olanak tanır.
Özel uç noktayı etkinleştirdikten sonra Alibaba Cloud DevOps genel uç noktasını devre dışı bırakmak istiyorsanız bir IP address whitelist yapılandırabilirsiniz. Önce Virtual Private Cloud konsolu adresine gidin, Alibaba Cloud DevOps ile ilişkilendirilen VPC'nin ayrıntılarını görüntüleyin ve CIDR bloğunu kopyalayın. Ardından organizasyon ayrıntıları sayfasındaki Security settings sekmesine dönün ve CIDR bloğunu izin listesine ekleyin.
Ters erişim IP'si
Önceki adımlar VPC'nizin Alibaba Cloud DevOps'a erişmesini sağlar. Alibaba Cloud DevOps'un VPC'niz içindeki hizmetlere (CI/CD için kendi barındırdığınız depolar veya Kubernetes kümeleri gibi) erişmesine izin vermek üzere ters erişimi yapılandırın:
Organizasyon ayrıntıları sayfasına gidin ve Network settings sekmesine geçin.
İlişkili VPC'ler listesinde, ters erişimi etkinleştirmek istediğiniz VPC'yi bulun. Reverse access IP sütununda Manage seçeneğine tıklayın. Açılan iletişim kutusunda VPC'niz içindeki uç noktanın dahili IP adresini ve bağlantı noktasını ekleyin.
Dahili IP adresi eklendikten sonra Alibaba Cloud DevOps otomatik olarak eşlenen bir IP adresi oluşturur. Bu eşleme, Alibaba Cloud DevOps hizmetinin VPC'nizdeki dahili uç noktaya erişmesine olanak tanır.
Kod kaynaklarını veya Kubernetes kümelerini yapılandırırken, Alibaba Cloud DevOps'un VPC'niz içindeki sistemlere erişmesine izin vermek için eklediğiniz ters erişim IP adresini seçebilirsiniz.
VPC ile genel erişimi kısıtlama
Organizasyonunuza yalnızca bir VPC içinden erişilebilmesini ve genel internetten erişilememesini sağlamak için şu adımları izleyin:
Organizasyon ayrıntıları sayfasına gidin ve Network settings sekmesine geçin.
Enable VPC access mode onay kutusunu işaretleyin.
Add VPC düğmesine tıklayın, bir VPC seçin ve bir security group ile bir vSwitch ilişkilendirin.
Önceki adımda yapılandırdığınız VPC'nin IP adresi bilgilerini bulmak için Virtual Private Cloud konsolu adresine gidin.
Organizasyon ayrıntıları sayfasının Security settings sekmesinde, elde ettiğiniz IP adresini IP adresi izin listesine ekleyin.
Organizasyon silme
Bir organizasyonu silmek, tüm kod depoları, işlem hatları, departmanlar ve üyeler dahil olmak üzere tüm verilerini kalıcı olarak siler. Bu işlem geri alınamaz. Dikkatli ilerleyin.
Silme işlemine ilişkin notlar:
Aktif, ücretli bir aboneliği olan bir organizasyonu silemezsiniz.
Bir organizasyon yalnızca aboneliği iptal edildikten veya süresi dolduktan sonra silinebilir. Bu noktada organizasyon örneği durdurulur ve erişilemez hale gelir. Silme işlemi geri alınamaz.
Yordam:
Alibaba Cloud DevOps konsolu adresinde oturum açın. Sol gezinme bölmesinde seçeneğini belirleyin.
Örnek listesi sayfasında, ayrıntılar sayfasına gitmek için organizasyon adına tıklayın.
seçeneğine tıklayın.
Açılan iletişim kutusunda organizasyon adını girin ve OK düğmesine tıklayın.
En son sürüme yükseltme
Yalnızca 30 Ekim 2025 tarihinden önce oluşturulan organizasyonların yükseltilmesi gerekir.
30 Ekim 2025 tarihinden önce oluşturulan organizasyonlar, belirli bir bölgeyle ilişkilendirilmeyen global sürüme aittir. Global sürümde tüm Alibaba Cloud DevOps hizmetlerine ve geliştirme iş akışlarına yalnızca genel internet üzerinden erişilebilir. Özel uç noktaları ve VPC tabanlı derleme kümelerini destekleyen Bölge tabanlı sürüme yükseltmenizi önemle tavsiye ederiz. Bu sayede kod klonlama, derleme çalıştırma ve uygulama dağıtma işlemlerini veri güvenliğini artırmak amacıyla tamamen VPC'niz içinde gerçekleştirebilirsiniz.
Yükseltme işlemi normal kullanımı etkilemez. Alibaba Cloud DevOps'un alan adı ve özellikleri değişmez. Özel uç nokta ve VPC tabanlı derleme kümesi, yükseltmeden sonra bir organizasyon yöneticisi tarafından yapılandırılması ve etkinleştirilmesi gereken isteğe bağlı özelliklerdir.
Yükseltme süreci şu şekildedir:
Alibaba Cloud DevOps konsolunda bölgeyi "Global"dan "Singapore"a değiştirin. Ardından yeni bir kullandıkça öde siparişi satın alarak Alibaba Cloud DevOps'u etkinleştirin. Etkinleştirmeden sonra Bölge tabanlı bir organizasyon kullanabilirsiniz.
Alibaba Cloud DevOps konsolunda organizasyonunuzun Bölge tabanlı sürüme yükseltilmesini talep etmek ve organizasyon kimliğinizi sağlamak için bir destek bileti oluşturun. Teknik destek ekibiyle belirli bir yükseltme zamanı planlayın ve yükseltmenin tamamlanmasını bekleyin. Yükseltmeyi yoğun çalışma saatleri dışında planlamanızı öneririz.
Yükseltme tamamlandıktan sonra Alibaba Cloud DevOps konsolunu yenileyin. Organizasyon örneği artık Singapore bölgesinin organizasyon listesinde görünür. Alibaba Cloud DevOps hizmetine erişin ve oturum açma, kod yönetimi ve işlem hatları gibi temel özelliklerin doğru çalıştığını doğrulayın.
-
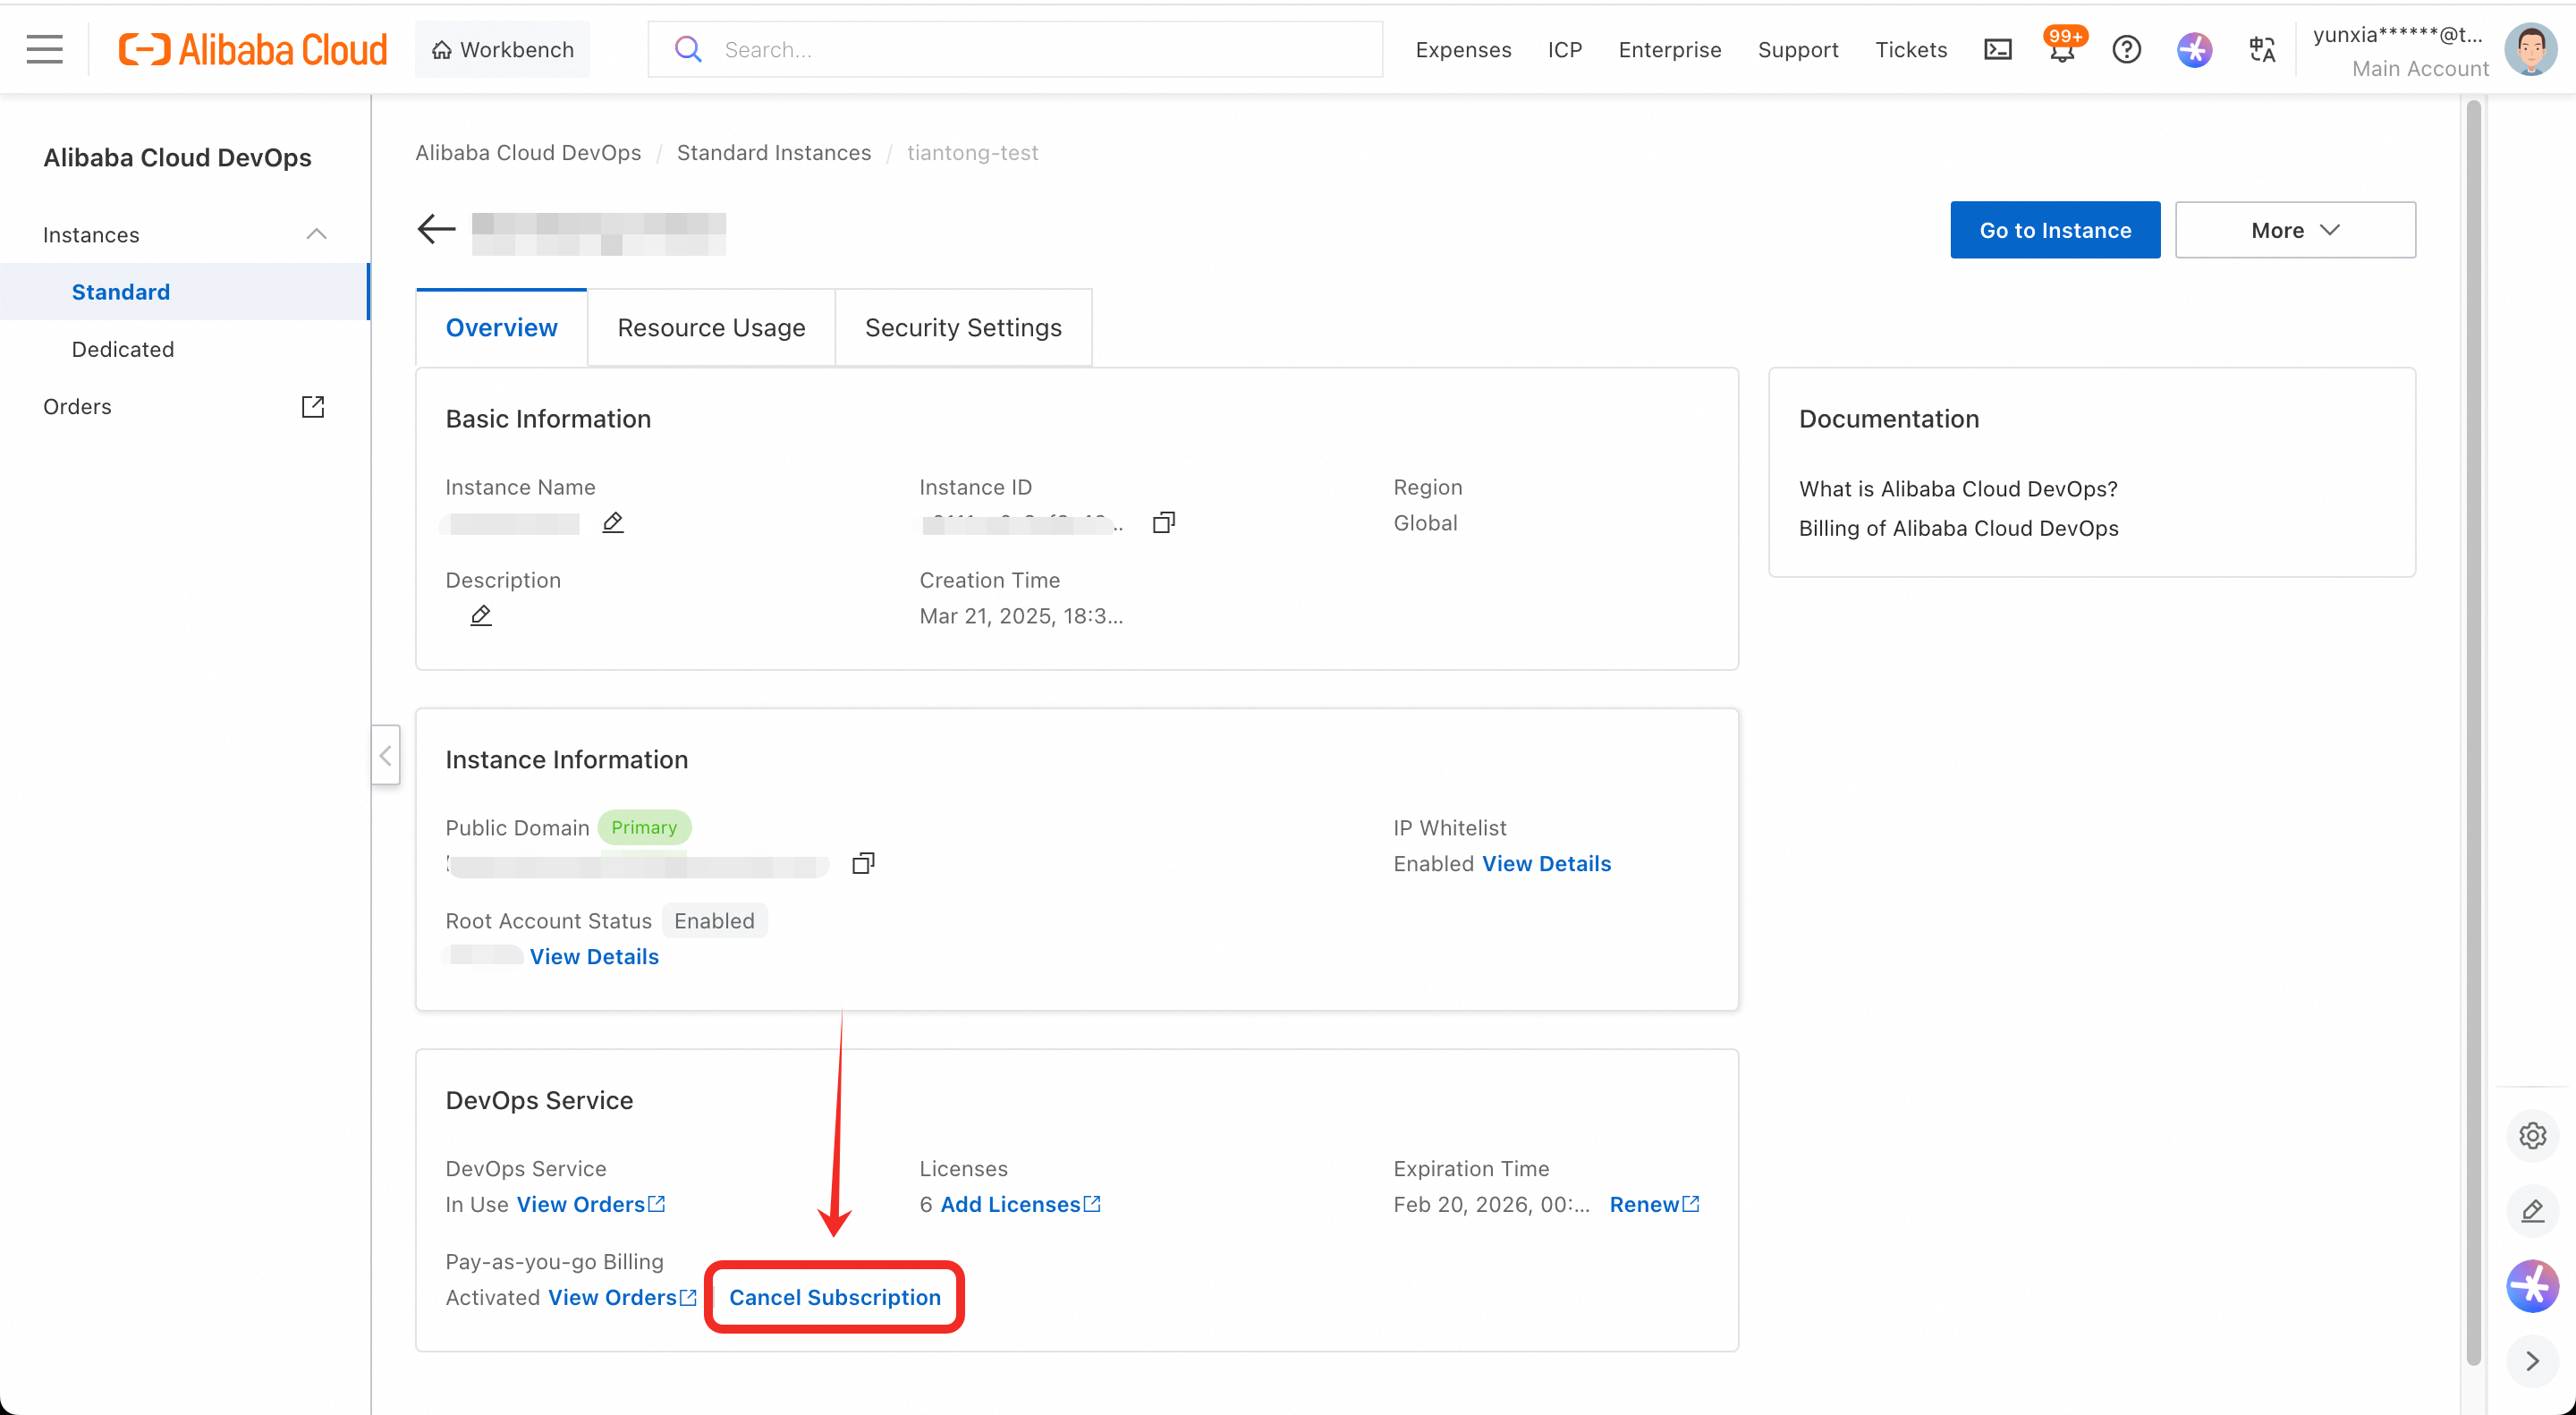
Doğrulama sonrasında eski organizasyonun siparişlerinden aboneliği kaldırın:
Standard Edition (Subscription): Bu sipariş her zaman mevcuttur. Destek biletiniz aracılığıyla teknik destekten iade talebinde bulunun. İade tutarı, kalan abonelik süresine göre orantılı olarak hesaplanır.
Resources (Pay-As-You-Go): Bu sipariş mevcut olabilir. Kullandıkça öde faturalandırmayı etkinleştirmediyseniz bu adımı atlayın. Etkinleştirdiyseniz konsoldaki organizasyon ayrıntıları sayfasına gidin ve Unsubscribe from Pay-As-You-Go seçeneğine tıklayın.
Bölge tabanlı bir organizasyona yükselttikten sonra kullanıcı lisanslarının faturalandırma yöntemi değişir. Global sürüm, kullanıcı sayısı değiştiğinde siparişi değiştirmenizi gerektiren bir abonelik modeli kullanır. Bölge tabanlı sürüm, günlük faturalandırma ile kullandıkça öde modelini kullanır ve kullanıcı sayısı değiştiğinde ücretler otomatik olarak ayarlanır. Daha fazla bilgi için bkz. Bölge tabanlı sürüm için faturalama.