Bu makalede, web sitelerini Web Application Firewall (WAF) 3,0'a eklerken karşılaşabileceğiniz yaygın sorunlar listelenmiştir.
Genel Bakış
-
Ekleme öncesi yetenekler ve yapılandırma soruları
WAF'te kaynak IP adresi ile kaynağa dönüş IP adresi arasındaki fark nedir?
Aynı alan adı hem cloud ürün ekleme hem de CNAME ekleme yöntemlerini aynı anda kullanabilir mi?
WAF, tek bir alan adı altındaki birden fazla kaynak sunucu IP'sini korur mu?
WAF, CDN + Anti-DDoS Proxy + WAF mimarilerinin hesaplar arası kullanımını destekler mi?
CNAME ekleme sırasında WAF, alan adı türündeki bir kaynağı (CNAME gibi) nasıl yük dengesine sokar?
Aynı alan adı birden fazla cloud ürün örneğine çözümleniyor. Nasıl eklemeliyim?
Birden fazla alan adı aynı cloud ürün örneğine çözümleniyor. Nasıl eklemeliyim?
WAF HTTPS karşılıklı kimlik doğrulamayı (mTLS) destekler mi?
WAF WebSocket, HTTP/2 veya SPDY protokollerini destekler mi?
WAF NTLM protokolü kimlik doğrulaması kullanan web sitelerini destekler mi?
WAF QPS limiti tüm WAF örneğine mi yoksa her alan adına mı ayrı ayrı uygulanır?
Satın alınan bir WAF örneği başka bir Alibaba Cloud hesabına sorunsuz geçişi destekler mi?
-
Ekleme sırasında karşılaşabileceğiniz sorunlar
WAF kaynağa dönüş IP aralıkları ve WAF tarafından sağlanan CNAME nasıl görüntülenir?
Bir HTTPS trafik yönlendirme bağlantı noktası eklerken "CLB sertifikası eksik" mesajı görüntüleniyor
Bir cloud ürünü WAF'e eklendikten sonra korunan nesneleri yapılandırmam gerekir mi?
Cloud ürün ekleme yoluyla bir CLB örneği eklenirken neden InvalidTLS hatası oluşur?
-
Ekleme sonrasında karşılaşabileceğiniz sorunlar
WAF'e eklendikten sonra 502 hataları için birden fazla senaryo
CNAME yoluyla eklenen alan adı bilgilerinin listesi toplu olarak nasıl dışa aktarılır?
Cloud ürün eklemeden sonra kaynak sunucu gerçek istemci IP'sini alabilir mi?
Web sitem WAF tarafından korunuyor ancak alan adı listesinde görünmüyor
Eklemeden sonra günlüklerde upstream_addr alanı neden "-" gösteriyor?
WAF'te kaynak IP adresi ile kaynağa dönüş IP adresi arasındaki fark nedir?
-
WAF kaynağa dönüş IP'si: WAF'in korunan trafiği kaynak sunucunuza iletmesi için kullandığı IP aralığı. Bu IP'ler Alibaba Cloud tarafından tahsis edilir ve kaynağınıza istekte bulunurken WAF'i kaynak olarak tanımlar.
Kaynağa dönüş IP aralığı genellikle sabit bir IP adresi kümesidir.
Kaynak sunucusu açısından bakıldığında, tüm istemci istekleri WAF tarafından engellenir ve iletilir. Gerçek istemci IP'si,
X-Forwarded-Forgibi bir HTTP üst bilgi alanında veya özel bir üst bilgide kaydedilir.
-
Kaynak IP: İşinizi gerçekten barındıran arka uç sunucusunun genel IP adresi veya alan adınızdan çözümlenen IP adresidir. Kullanıcılar web sitesine eriştiğinde istekleri nihai olarak alan ve yanıtları döndüren hedef budur.
Bir kaynak IP tek bir IP adresi veya birden fazla IP adresi (yük dengelemeyi destekleyen) olabilir.
Kaynak IP, web sitenizin gerçek hizmet adresidir; bu adres Alibaba Cloud ECS, SLB, OSS veya başka bir cloud sağlayıcısında dağıtılmış olabilir.
Aynı alan adı hem cloud ürün ekleme hem de CNAME ekleme yöntemlerini aynı anda kullanabilir mi?
Önerilmez. Her alan adı yalnızca bir ekleme modu kullanabilir — ya cloud ürün ekleme ya da CNAME ekleme. Aynı alan adının iki kez eklenmesi iletim çakışmalarına neden olur ve korumayı devre dışı bırakır. Zaten CNAME ekleme yoluyla WAF tarafından korunan bir alan adını cloud ürün eklemeye geçirmeniz gerekiyorsa, önce o alan adı için CNAME ekleme yapılandırmasını silmeniz, ardından cloud ürün modunda yeniden eklemeniz gerekir.
WAF, tek bir alan adı altındaki birden fazla kaynak sunucu IP'sini korur mu?
Evet. Tek bir WAF alan adı için en fazla 20 kaynak IP adresi yapılandırabilirsiniz.
WAF kaynak sunucularda sağlık kontrolleri yapar mı?
WAF varsayılan olarak sağlık kontrollerini etkinleştirir. WAF tüm kaynak IP'lerinin erişilebilirliğini kontrol eder. Bir kaynak IP yanıt vermez hale gelirse, WAF istekleri diğer sağlıklı kaynak IP'lerine iletir.
Bir kaynak IP yanıt vermez hale geldiğinde, WAF otomatik olarak o IP için bir sessizlik süresi ayarlar. Sessizlik süresi sona erdikten sonra, yeni istekler test amacıyla yine de ona iletilebilir.
WAF'teki özel bir IP DDoS saldırılarını azaltabilir mi?
Özel bir IP, bir alan adına yönelik büyük hacimli bir DDoS saldırısının eklenen diğer tüm alan adlarına erişilemez hale getirmesini önler. Daha fazla bilgi için bkz. Özel IP adreslerinin değeri.
WAF, CDN veya Anti-DDoS Proxy ile entegre edilebilir mi?
WAF, CDN ve Anti-DDoS Proxy hizmetleriyle tam uyumludur. Birlikte kullanıldığında, WAF CNAME adresini Anti-DDoS Proxy'niz veya CDN'niz için kaynak olarak yapılandırmanız yeterlidir. Bu sayede trafik Anti-DDoS Proxy veya CDN üzerinden WAF'e, ardından WAF üzerinden kaynak sunucuya iletilerek kaynağınız için kapsamlı güvenlik sağlanır. Daha fazla bilgi için bkz. Anti-DDoS Proxy ve WAF kullanarak bir web sitesi hizmetini koruma ve WAF ile CDN hızlandırmalı bir alan adını koruma.
WAF, CDN + Anti-DDoS Proxy + WAF mimarilerinin hesaplar arası kullanımını destekler mi?
Evet. DDoS saldırılarına ve web uygulaması saldırılarına karşı bir güvenlik mimarisi oluşturmak için CDN, Anti-DDoS Proxy ve WAF'i farklı Alibaba Cloud hesaplarında kullanabilirsiniz.
WAF yüklenen sertifikaların ve özel anahtarların güvenliğini nasıl sağlar? WAF HTTPS trafiğinin şifresini çözer ve istek içeriğini günlüğe kaydeder mi?
HTTPS trafiğini korurken, Alibaba Cloud WAF HTTPS trafiğinin şifresini çözmek ve saldırı imzalarını algılamak için ilgili SSL sertifikasını ve özel anahtarı yüklemenizi gerektirir. Sertifikaları ve anahtarları depolamak ve yönetmek için özel bir Anahtar Sunucusu kullanıyoruz. Anahtar Sunucusu, Alibaba Cloud Key Management Service (KMS) üzerine inşa edilmiştir ve sertifikalarınızın ve anahtarlarınızın veri güvenliğini, bütünlüğünü ve kullanılabilirliğini düzenleyici ve sınıflandırılmış koruma gereksinimlerine uygun şekilde sağlar. KMS hakkında ayrıntılı bilgi için bkz. Key Management Service nedir?.
WAF, yüklediğiniz SSL sertifikasını ve özel anahtarı yalnızca gerçek zamanlı algılama amacıyla HTTPS trafiğinin şifresini çözmek için kullanır. Saldırı raporlama ve istatistiksel analiz için yalnızca saldırı imzaları içeren istek kısımlarını (payload'ları) kaydederiz. Yetkiniz olmadan tam istek veya yanıt içeriğini kaydetmiyoruz.
Alibaba Cloud WAF; ISO 9001, ISO 20000, ISO 22301, ISO 27001, ISO 27017, ISO 27018, ISO 27701, ISO 29151, BS 10012, CSA STAR, Seviye 3 Sınıflandırılmış Koruma, SOC 1/2/3, C5, HK Finance, OSPAR ve PCI DSS dahil olmak üzere birçok uluslararası yetkili sertifikayı almıştır. Standart bir Alibaba Cloud ürünü olarak WAF, cloud platformu düzeyinde Alibaba Cloud platformuyla aynı güvenlik uyumluluk niteliklerine sahiptir.
Web sitem WAF tarafından korunuyor ancak alan adı listesinde görünmüyor
Alan adınızın ICP kaydı süresi dolmuş olabilir, bu da ekleme gereksinimlerine uyumlu olmadığı anlamına gelir ve WAF onu otomatik olarak kaldırmıştır. Alan adı için ICP kaydını tamamlamanız ve WAF'e yeniden eklemeniz gerekir. Alibaba Cloud ICP kaydı hakkında bilgi için bkz. ICP kayıt süreci.
Web sitenizi Çin anakarasındaki bir WAF örneğine eklemeden önce, alan adının geçerli bir ICP kaydına sahip olduğundan emin olmalısınız. İlgili yasa ve yönetmeliklere uyum sağlamak için Çin anakarasındaki WAF örnekleri, ICP kaydı süresi dolan alan adlarını periyodik olarak temizler.
WAF istemci kaynak IP'sini nasıl alır ve istemci IP'sini özel bir başlık aracılığıyla nasıl kaydeder?
İstemci kaynak IP'sini özel bir başlıktan alma: Web sitesi işinizde WAF'ten önce diğer Katman 7 proxy hizmetleri (Anti-DDoS Proxy veya CDN gibi) varsa, saldırganların WAF algılama kurallarından kaçmak için XFF alanını sahtelemesini önlemek ve iş güvenliğini artırmak için istemci IP'sini taşımak üzere özel bir başlık kullanabilirsiniz. İstemci kaynak IP'sini özel bir başlık alanına (örneğin X-Client-IP veya X-Real-IP) yerleştirin ve WAF'i bu başlık alanından okuyacak şekilde yapılandırın. WAF, belirtilen başlık alanındaki değeri istemci kaynak IP'si olarak kullanır. Birden fazla başlık alanı yapılandırırsanız, WAF istemci IP'sini sırayla okumaya çalışır.
İstemci IP'sini özel bir başlığa kaydetme: Bir web sitesini WAF'e eklerken, WAF'in istemci IP'sini istemci isteğindeki özel bir başlığa yazması için trafik işaretlemeyi etkinleştirin. Arka uç sunucusu daha sonra kaynağa dönüş isteğindeki belirtilen başlık alanından istemci IP'sini okuyabilir. Bu, arka uç sunucusunun iş analizi için istemci IP'sini belirtilen özel bir başlıktan alması gereken senaryolar için geçerlidir.
Bir ALB örneği için Anti-DDoS ve WAF Protection arasındaki fark nedir? İkisini de etkinleştirmeli misiniz?
Web Application Firewall (WAF) ve Anti-DDoS koruması, birbirinden bağımsız ve birbirini tamamlayan iki güvenlik özelliğidir. Temel farkları aşağıdaki gibidir:
WAF: Öncelikle SQL enjeksiyonu, siteler arası komut dosyası çalıştırma (XSS) saldırıları ve CC saldırıları gibi uygulama katmanı (L7) tehditlerine karşı koruma sağlar. Bu korumayı etkinleştirmek için ALB örneğini "ALB WAF Gelişmiş Sürüm"üne yükseltebilirsiniz. Bu işlem ek ücretlere neden olur. Daha fazla bilgi için bkz. Bir ALB örneği için WAF korumasını etkinleştirme.
Anti-DDoS koruması: Öncelikle ağ ve taşıma katmanlarında (L3/L4) gerçekleşen hacimsel saldırılara karşı koruma sağlar. ALB örnekleri varsayılan olarak ücretsiz, temel Anti-DDoS koruması sağlar. Saldırı trafiği blackhole eşiğini aşarsa, bir Anti-DDoS (Gelişmiş) EIP satın alıp iliştirebilirsiniz. Daha fazla bilgi için bkz. Bir ALB örneği ile Anti-DDoS (Gelişmiş) EIP ilişkilendirme.
Uygulamanızın karşılaştığı güvenlik risklerine göre bu özellikleri yapılandırabilirsiniz. Ağ ve uygulama katmanlarında kapsamlı derinlemesine savunma için her iki koruma özelliğini de etkinleştirebilirsiniz.
WAF Katman 4 TCP protokolü için eklemeyi destekler mi?
WAF, Katman 4 CLB (TCP) ve ECS örneği bağlantı noktalarının dinlediği HTTP ve HTTPS protokolü trafiği için WAF korumasını etkinleştirmeyi destekler. Diğer HTTP/HTTPS olmayan protokolleri kullanan bağlantı noktalarındaki trafiğin iletilmesini ve korunmasını desteklemez.
Bir web uygulaması güvenlik duvarı olarak WAF, öncelikle web trafiğini, yani HTTP ve HTTPS trafiğini korur. Bu nedenle, bir Katman 4 CLB (TCP) veya ECS örneği bağlantı noktası tarafından izlenen trafik web trafiği olduğunda, WAF iletim koruması sağlayabilir. Ancak, Katman 4 cloud ürün örneği diğer uygulama katmanı protokolü trafiği (FTP, SMTP vb.) taşıyorsa, WAF bu tür trafiği iletemez.
CNAME yoluyla eklenen alan adı bilgilerinin listesi toplu olarak nasıl dışa aktarılır?
WAF örnek ID'nizi almak için DescribeInstance API'sini çağırabilir ve ardından CNAME yoluyla eklenen tüm alan adlarının listesini sorgulamak için DescribeDomains API'sini çağırabilirsiniz.
CNAME ekleme sırasında WAF, alan adı türündeki bir kaynağı (CNAME gibi) nasıl yük dengesine sokar?
CNAME ekleme modunda, kaynağınızda birden fazla sunucu adresi olduğunda, WAF'in kaynağa dönüş isteklerini ilgili sunuculara iletmesi ve yük dengeleme sağlaması için farklı Load Balancing Algorithm seçeneklerini seçebilirsiniz.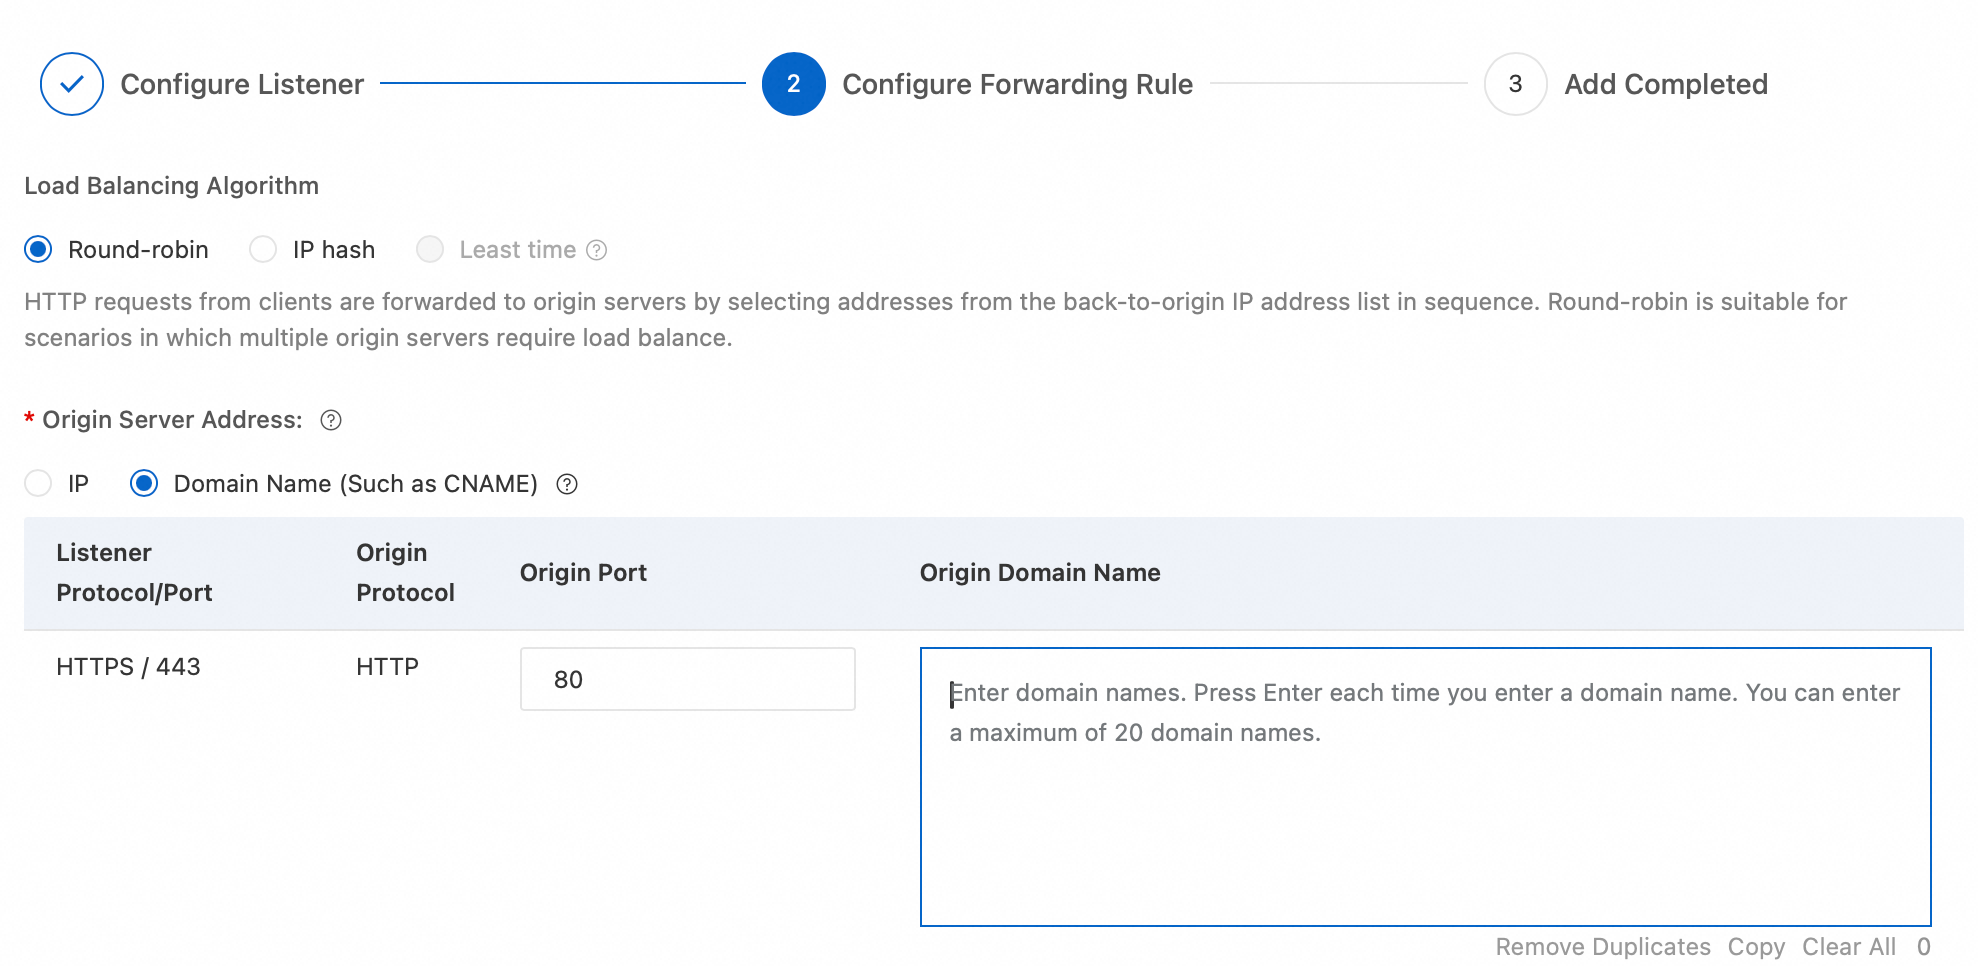
Sunucu Adresi Domain Name (Such as CNAME) olarak ayarlandığında, bu alan adının çözümlenmesi birden fazla IP adresi döndürürse, WAF istemci isteklerini çözümlenen IP adresleri arasında yük dengesine sokar. Birden fazla alan adı girerseniz, WAF tüm çözümleme sonuçlarını genişletir ve bunlar arasında yük dengesine sokar.
Ancak, yalnızca bir alan adı girerseniz ve her alan adı çözümlemesi yalnızca bir IP adresi döndürürse, WAF yük dengeleme gerçekleştirmez ve yalnızca tek çözümlenen sonuca kaynağa dönüş yapar.
Aynı alan adı birden fazla cloud ürün örneğine çözümleniyor. Nasıl eklemeliyim?
Cloud ürün ekleme kullanın: WAF trafiğin hepsine yönlendirmesini sağlamak için bu cloud ürün örneklerinin tümünü aynı anda eklemeniz gerekir (örneğin, bir CLB örneğinin hizmet bağlantı noktaları).
CNAME ekleme kullanın: Alan adını CNAME yoluyla ekledikten sonra, tüm cloud ürün örnekleri WAF varsayılan koruma ilkesi tarafından korunur.
Birden fazla alan adı aynı cloud ürün örneğine çözümleniyor. Nasıl eklemeliyim?
Cloud ürün ekleme kullanın: Cloud ürün örneğini ekledikten sonra, o örnekteki tüm alan adları otomatik olarak WAF varsayılan ilkesi tarafından korunur. Ancak, bireysel alan adları için ayrı koruma kuralları yapılandırmak istiyorsanız, her alan adını manuel olarak korunan bir nesne olarak eklemeniz gerekir. Ayrıntılar için bkz. Manuel olarak korunan bir nesne ekleme.
CNAME ekleme kullanın: Her alan adını ayrı ayrı ekleyin.
CNAME ekleme için hangi alan adı son ekleri desteklenir?
WAF 3,0, Çince alan adı son ekleri dahil olmak üzere çoğu alan adı son ekini destekler. Desteklenen Çince son eklerin tam listesi için bkz. iana.org.
WAF 3,0, WAF 2,0'dan daha fazla alan adı son ekini destekler. Bir alan adı son eki WAF 2,0'da desteklenmiyorsa, WAF 3,0'a yükseltmenizi öneririz.
WAF HTTPS karşılıklı kimlik doğrulamayı (mTLS) destekler mi?
CNAME ekleme ve şeffaf ekleme HTTPS karşılıklı kimlik doğrulamayı desteklemez. WAF 3,0'daki hizmet tabanlı ekleme çözümü bunu destekler. Şu anda hizmet tabanlı eklemeyi destekleyen cloud ürünler arasında ALB, MSE, FC ve SAE bulunmaktadır. Bunu WAF konsolundaki cloud ürün ekleme bölümünde yapılandırabilirsiniz.
WAF WebSocket, HTTP/2 veya SPDY protokollerini destekler mi?
WebSocket protokolü: Trafik iletimi desteklenir. Güvenlik koruması sağlanmaz.
HTTP/2 protokolü: Dinleme ve kaynağa dönüş desteklenir.
SPDY protokolü: Desteklenmez.
Saldırganların WAF'i atlamak için HTTP/2 düz metin kaçakçılığı (h2c) kullanmasını önlemek için, Header adı Upgrade ve değeri h2c olan istekleri engelleyen özel bir kural oluşturabilirsiniz. Ayrıntılar için bkz. Belirli isteklere karşı savunmak için özel bir kural oluşturma.
WAF NTLM protokolü kimlik doğrulaması kullanan web sitelerini destekler mi?
Hayır. Bir web sitesi NTLM protokolü kimlik doğrulaması kullanıyorsa, WAF tarafından iletilen erişim istekleri kaynak sunucuda NTLM kimlik doğrulamasını başarısız kılabilir ve istemcide tekrarlanan kimlik doğrulama istemlerine neden olabilir. Web siteniz için farklı bir kimlik doğrulama yöntemi kullanmanızı öneririz.
WAF QPS limiti tüm WAF örneğine mi yoksa her alan adına mı ayrı ayrı uygulanır?
WAF QPS limiti tüm WAF örneğine uygulanır.
Örneğin, bir WAF örneğinde üç alan adı yapılandırırsanız, birleşik QPS'leri belirtilen limiti aşmamalıdır. QPS satın aldığınız WAF örneğinin limitini aşarsa, örnek sandbox'a girebilir. Gerçek QPS teknik özellikleri aştığında veya örnek sandbox'a girdiğinde, WAF Hizmet Düzeyi Sözleşmesi (SLA) uyumluluğunu artık garanti etmez.
Satın alınan bir WAF örneği başka bir Alibaba Cloud hesabına sorunsuz geçişi destekler mi?
WAF örnekleri diğer Alibaba Cloud hesaplarına doğrudan sorunsuz geçişi desteklemez. WAF'i hesaplar arasında kullanmanız gerekiyorsa, aşağıdaki alternatif çözümlerden birini kullanın:
Aboneliği iptal etme ve yeniden satın alma: Mevcut hesap altındaki WAF örneğini serbest bırakmak için aboneliği iptal edin, ardından hedef hesap altında yeniden satın alın.
Birleşik çoklu hesap yönetimi: Hedef hesabı mevcut hesabın WAF sistemi altında yönetmek için Çoklu hesap yönetimi özelliğini kullanın.
WAF kaynağa dönüş IP aralıkları ve WAF tarafından sağlanan CNAME nasıl görüntülenir?
WAF kaynağa dönüş IP aralıklarını ve WAF tarafından eklenen her alan adı için sağlanan CNAME adreslerini, ekleme listesi sayfasında aşağıdaki figürde gösterilen konumda bulabilirsiniz.
Ekleme yapılandırma sayfasında eklemek istediğiniz CLB örneği, NLB örneği veya ECS örneği bulunamadığında sorun giderme
Olası neden | İlgili işlem |
Eklemek istediğiniz CLB örneği, NLB örneği veya ECS örneği ekleme koşullarını karşılamıyor. | Örneği ekleme koşullarına göre kontrol edin. Ayrıntılar için bkz. CLB örneği ekleme koşulları, NLB örneği ekleme koşulları ve ECS örneği ekleme koşulları. |
Eklemek istediğiniz CLB örneğinde ilgili dinleyici yapılandırılmamış. |
|
WAF, CLB, NLB veya ECS örneğini senkronize etmedi. | Varlıkları manuel olarak senkronize etme adımları için bkz. Varlıkları manuel olarak senkronize etme. |
Bir HTTPS trafik yönlendirme bağlantı noktası eklerken "CLB sertifikası eksik" mesajı görüntüleniyor. Bu durum nasıl ele alınır?
Belirti
Bir HTTPS trafik yönlendirme bağlantı noktası eklediğinizde, WAF o bağlantı noktası için sertifika kaynağını doğrular. Bağlantı noktasını ekledikten sonra aşağıdaki mesaj görünebilir: XXX bağlantı noktası için CLB sertifikası eksik. Lütfen CLB konsolundaki SSL Sertifika Hizmetinden yeniden bir sertifika seçin.
Olası nedenler
Sertifika, Alibaba Cloud Certificate Management Service (Original SSL Certificate) üzerinden satın alınmadı ve Alibaba Cloud Certificate Management Service (Original SSL Certificate) hizmetine yüklenmedi.
CLB örneğindeki HTTPS bağlantı noktası dinleyicisi için sertifika, CLB konsolu aracılığıyla yüklendi. Ancak, bu yükleme yöntemi sertifika bilgilerini Dijital Sertifika Yönetim Hizmetine (eskiden SSL Sertifika Yönetimi) otomatik olarak senkronize etmez. WAF yalnızca Dijital Sertifika Yönetim Hizmetinden sertifika bilgilerini aldığından, bu durum sertifika eksik mesajına neden olur.
Daha önce Dijital Sertifika Yönetim Hizmetine yüklenen bir sertifika manuel olarak silindi ve Certificate Management Service (Original SSL Certificate) artık sertifikanızı içermiyor.
Çözüm
Sertifikanızı Certificate Management Service (Original SSL Certificate) hizmetine yükleyin. Adımlar için bkz. SSL sertifikası yükleme.
CLB konsolunda bir sertifika oluşturun ve sertifika kaynağı olarak Alibaba Cloud tarafından verilen sertifikaları seçin. Adımlar için bkz. Alibaba Cloud SSL Certificates Service'den bir sertifika kullanma.
CLB konsolunda yüklenen sunucu sertifikasını seçin. Adımlar için bkz. Adım 2: SSL sertifikasını yapılandırma.
WAF'teki kaynak IP adresi için bir ECS örneğinin genel IP'sini mi yoksa özel IP'sini mi kullanmalıyım?
Genel IP'yi kullanın. WAF, kaynağa dönüşü genel ağ üzerinden gerçekleştirir ve özel IP adreslerini desteklemez.
Cloud ürün ekleme sırasında birden fazla genişletilmiş sertifika eklenemediğinde neden bu durum oluşur?
Olası bir neden, sertifikalardan birinin geçersiz olmasıdır. Birden fazla genişletilmiş sertifika eklerken, seçtiğiniz her sertifikanın geçerli olduğundan emin olun. Süresi dolmuş sertifikalar eklemenin başarısız olmasına neden olur.
Bir cloud ürünü WAF'e eklendikten sonra korunan nesneleri yapılandırmam gerekir mi?
Varsayılan olarak, bir cloud ürünü WAF'e eklendikten sonra WAF otomatik olarak bir korunan nesne oluşturur ve ek yapılandırma gerekmez. Ancak, birden fazla alan adı aynı cloud ürün örneğine çözümleniyorsa ve her alan adı için ayrı koruma kuralları yapılandırmak istiyorsanız, her alan adını manuel olarak korunan bir nesne olarak eklemeniz gerekir. Ayrıntılar için bkz. Korunan bir nesne ekleme.
Korunan nesneleri ekledikten sonra, koruma kurallarını yapılandırırken ilgili alan adını etkili nesne olarak seçerek birden fazla alan adı için ince taneli koruma sağlayabilirsiniz.
CNAME ekleme sırasında HTTP kaynağa dönüş yapılandırıldıktan sonra neden ERR_TOO_MANY_REDIRECTS uyarısı verilir?
HTTP kaynağa dönüş, WAF'in kaynağa dönüş isteklerini kaynak sunucuya iletmek için HTTP protokolünü kullandığı ve varsayılan kaynağa dönüş bağlantı noktasının 80 olduğu anlamına gelir. Bu özellik etkinleştirildikten sonra, istemcinin WAF'e 80 veya 443 numaralı bağlantı noktasından erişip erişmediğine bakılmaksızın, WAF varsayılan olarak kaynağa dönüş için HTTP protokolünü ve 80 numaralı bağlantı noktasını kullanır. Kaynak sunucunuzdaki 80 numaralı bağlantı noktasında gerçek bir iş yoksa, bu özelliğin etkinleştirilmesi web sitesi erişim sorunlarına neden olur.
Kaynak sunucudaki 80 numaralı bağlantı noktasında gerçek bir iş yoksa ve 80 numaralı bağlantı noktası için bir yönlendirme yapılandırılmışsa (örneğin, 443 numaralı bağlantı noktasına yönlendirmek için 301 durum kodu döndürülüyorsa), istemci erişimi sürekli olarak yönlendirilir ve ERR_TOO_MANY_REDIRECTS uyarısı verilir.
Cloud ürün ekleme yoluyla bir CLB örneği eklenirken neden InvalidTLS hatası oluşur?
Cloud ürün ekleme yoluyla bir CLB örneği eklerken, Waf.Pullin.InvalidTLS (geçersiz TLS) hatası görünebilir. Bunun nedeni büyük olasılıkla CLB örneğinin paylaşımlı performanslı bir örnek olmasıdır. WAF, paylaşımlı performanslı örnekler için TLS yapılandırma bilgilerini almayı desteklemez. Cloud ürün eklemenin desteklenmesi için örneği garantili performanslı bir örneğe değiştirmeniz gerekir. Daha fazla bilgi için bkz. CLB örneği türleri.
Kaynak sunucumun genel IP'si açıkta. Saldırganların doğrudan kaynak genel IP'sine saldırarak WAF'i atlamasını nasıl önlerim?
Yöntem 1: CNAME ekleme modunda, kaynak sunucunuzun yalnızca WAF kaynağa dönüş IP aralıklarından gelen trafiği kabul edecek şekilde yapılandırın; böylece yalnızca WAF'in kaynak sunucuyla iletişim kurmasını sağlarsınız. Ayrıntılar için bkz. WAF kaynağa dönüş IP aralıklarına izin verme.
Yöntem 2: Cloud ürün ekleme kullanın.
WAF'e eklendikten sonra 502 hataları için birden fazla senaryo
Belirti
WAF'e eklendikten sonra arka uç hizmetine erişim 502 durum kodu döndürür veya günlüklerde 502 durum koduna sahip istekler gösterilir.
Nedenler ve çözümler
Senaryo 1: CNAME ekleme modunda 502 hatası
Senaryo 2: Cloud ürün ekleme modunda Katman 7 CLB ile aralıklı 5XX hatası
Detaylı neden analizi
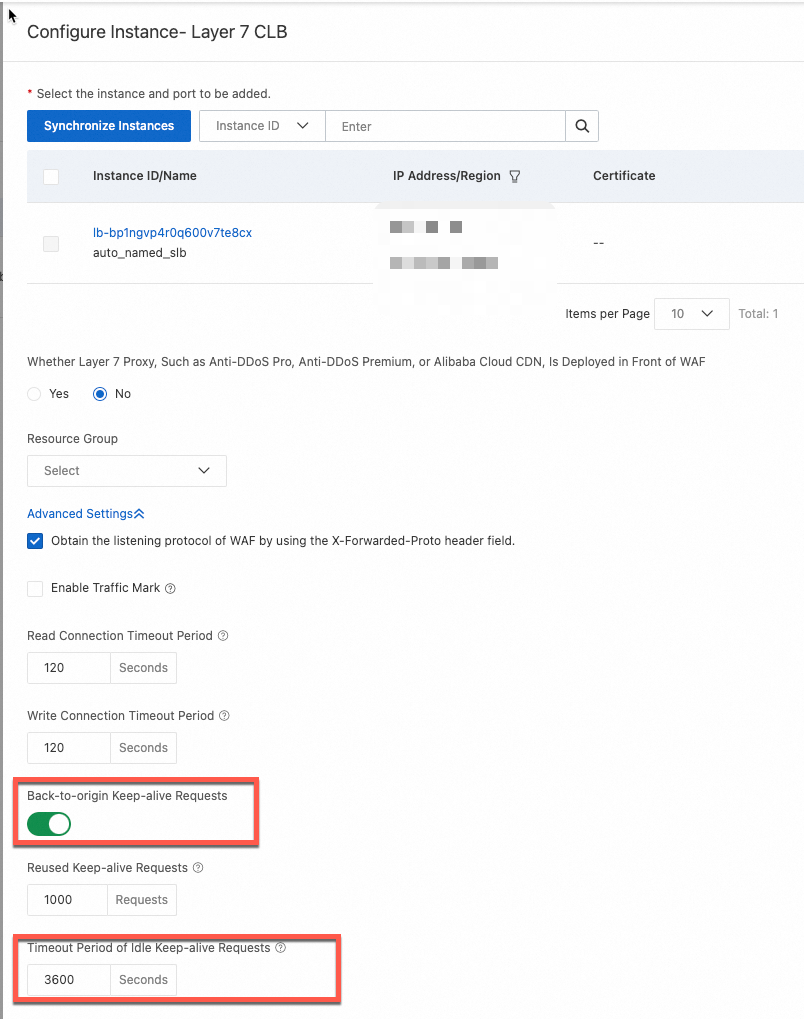
WAF kaynağa dönüş bağlantısı boşta kalma zaman aşımı: 3.600 saniye (1 saat)
-
Açıklama: CLB ile WAF arasındaki bağlantıda 1 saat boyunca veri iletimi olmadığında, WAF bağlantıyı otomatik olarak kapatır.
CLB istemciye yönelik bağlantı boşta kalma zaman aşımı: 15 saniye
-
Açıklama: İstemci (bu durumda WAF örneği) ile CLB arasındaki bağlantıda 15 saniye boyunca veri iletimi olmadığında, CLB bağlantıyı otomatik olarak kapatır.
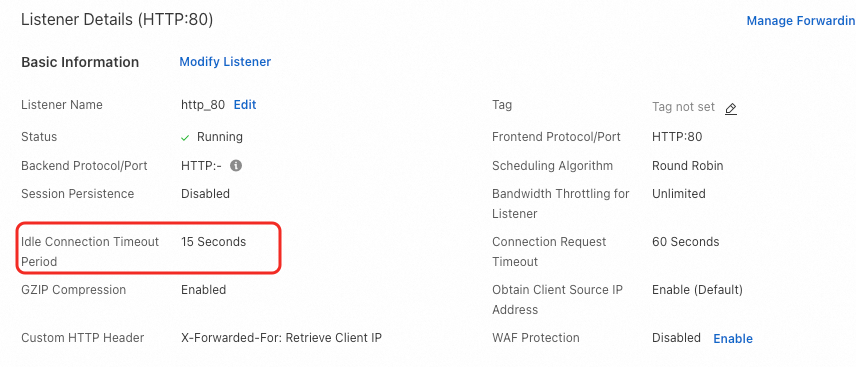
Aşırı durumlarda, CLB tarafında kalıcı bir bağlantının süresi dolduğunda (15 saniyeden fazla veri iletimi olmadığında), WAF bu bağlantıyı yeniden kullanarak CLB'ye yeni bir kaynağa dönüş isteği gönderir. CLB artık bağlantı durumuna sahip olmadığından, isteği sonlandırmak için bir RST paketi gönderir. Bu durum, WAF tarafında 502 durum kodu günlüğüyle sonuçlanır.
Çözüm
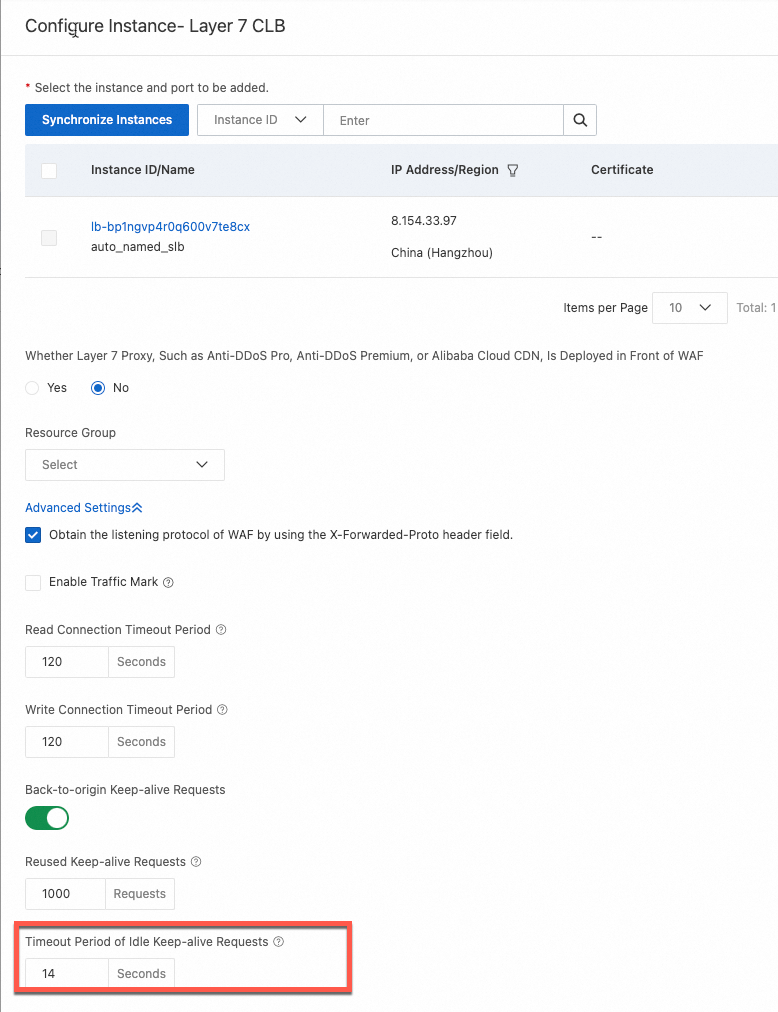
Katman 7 CLB cloud ürün ekleme yapılandırmasındaki Boşta kalan kalıcı bağlantı zaman aşımını, CLB istemciye yönelik bağlantı boşta kalma zaman aşımından daha küçük bir değere — örneğin 14 saniyeye — ayarlayın.
Senaryo 3: Aşırı uzun URI nedeniyle aralıklı 502 hatası
Senaryo 4: WAF birden fazla Katman 4 CLB'ye kaynağa dönüş istekleri gönderdiğinde aralıklı 502 hatası
Mevcut ağ mimarisi 
Mevcut mimaride, WAF birden fazla Katman 4 CLB örneğine kaynağa dönüş yapan ters proxy modunda eklenmiştir. Arka uç RealServer (RS) aynı bağlantı noktasını dinler ve birden fazla Katman 4 CLB örneğinin arkasına monte edilir.
Detaylı neden analizi
Bir ECS örneği, aynı arka uç hizmet bağlantı noktası yapılandırılmış birden fazla Katman 4 (TCP protokolü) CLB örneği için arka uç sunucusu olarak hizmet verdiğinde, aşağıdaki sorunlar oluşabilir: Aynı WAF düğümünden gelen istekler aynı WAF örneği düğüm IP adresini kullanarak eşzamanlı olarak CLB örneklerine kaynağa dönüş gönderilirse, bazı bağlantılar başarısız olabilir veya zaman aşımına uğrayabilir.
Durum 1: 5-tuple çakışması, TCP akış çarpışması
WAF birden fazla CLB düğümünü koruduğunda, bu düğümlerden gelen istekler aynı WAF kaynağa dönüş IP adresinden kaynaklanabilir.
WAF düğümü CLB1'e kaynağa dönüş istekleri gönderdiğinde, bağlantı (WIP:CPORT->VIP1:VPORT1) arka uç ECS'ye ulaştığında (WIP:CPORT->DIP:DPORT) olarak dönüştürülür.
WAF düğümü CLB2'ye kaynağa dönüş istekleri gönderdiğinde, bağlantı (WIP:CPORT->VIP2:VPORT2) arka uç ECS'ye ulaştığında yine (WIP:CPORT->DIP:DPORT) olarak dönüştürülür.
Arka uç sunucuda iki TCP bağlantısının sıra numaraları ve durumları çakıştığından, bağlantı kurulumu başarısız olur. Özellikle, başlatılan her iki TCP bağlantısı da arka uç sunucuda aynı 5-tuple'a (TCP:WIP:CPORT:DIP:DPORT) sahip olarak görülür. Bu 5-tuple çakışması SYN paketlerinin bırakılmasına neden olabilir.
Durum 2: Yanıt paketi yönlendirme hataları
Tam bir istek yolunda, isteği başlatan CLB düğümü yanıt paketini alan CLB düğümünden farklıdır.
WAF, 5-tuple WIP:CPORT->VIP1:VPORT1 ile CLB2 üzerinden kaynağa dönüş SYN paketini gönderir. Arka uç ECS2'ye ulaştığında WIP:CPORT->DIP:DPORT olarak dönüştürülür.
Bu sırada ECS2'de bir TIME-WAIT bağlantısı varsa, 5-tuple TCP:WIP:CPORT:DIP:DPORT olur. ECS2, adım 1'deki SYN paketini aldığında SYN'in geçerli olduğunu belirler ve bir SYN-ACK paketiyle yanıt verir.
ECS2 birden fazla SLB örneğinin arkasına monte edildiğinden, SYN-ACK paketini CLB1'e geri gönderebilir. CLB1'de bu 5-tuple için bir oturum yoksa, CLB1 iki yönlü bir Reset paketi gönderir ve bu durum WAF'in 502 döndürmesine neden olur.
Çözümler
Çözüm 1 (Önerilen)
Ağ mimarisini değiştirin; örneğin, birden fazla farklı Katman 4 CLB yük dengeleyici düğümünün aynı arka uç hizmetindeki aynı bağlantı noktasına istek iletmesini önlemek için kaynak sunucular olarak birden fazla Katman 7 CLB örneği kullanın.
Çözüm 2
CLB'den NLB'ye geçiş yapın ve 5-tuple çakışmasını çözmek için NLB yapılandırmasında Client IP Affinity özelliğini devre dışı bırakın. Gerçek istemci IP'sini almak için arka uç hizmetinde Proxy Protocol dağıtın. Ayrıntılar için bkz. Proxy Protocol kullanma.

Adımlar
Network Load Balancer (NLB) konsolunda oturum açın.Üst gezinme çubuğunda, NLB örneğinin dağıtıldığı bölgeyi seçin.
Sol gezinme bölmesinde seçeneğini belirleyin.
Sunucu grubunuzu seçin ve İşlemler sütununda Modify Basic Information seçeneğine tıklayın. Modify Basic Information iletişim kutusunda Client IP Preservation özelliğini devre dışı bırakın ve değişiklikleri kaydedin.
Çözüm 3 (Önerilmez)
FULLNAT modunu etkinleştirmek için bir Destek Talebi gönderebilirsiniz. Birden fazla CLB örneği aynı arka uç sunucusundaki aynı bağlantı noktasına istek ilettiğinde, FullNAT kaynak adresini değiştirerek her bağlantının 5-tuple'ını benzersiz hale getirir ve çakışmaları önler. 5-tuple çakışmalarını önlemek için CLB dinleyicilerinde FULLNAT modunu etkinleştirin.
Senaryo 5: Linux çekirdek parametresi sorunları isteklerin 502 döndürmesine neden olur
WAF'e eklendikten sonra dosya yükleme başarısız oluyor
Bu durum, dosya yüklemenin 2 GB'lık maksimum sınırı aşmasından kaynaklanabilir. WAF şu anda 2 GB'a kadar dosya yüklemelerini destekler. İstek gövdesi 2 GB'ı aştığında, WAF 413 durum kodu döndürür. Dosya transferi boyut sınırına ulaşıldığını belirlemek için döndürülen durum kodunu kullanabilirsiniz.
Süresi dolmak üzere olan bir sertifika nasıl güncellenir?
Güncelleme yöntemi ekleme modunuza bağlı olarak değişir:
CNAME ekleme için bkz. Alan adı sertifikasını güncelleme.
ECS örnekleri için cloud ürün ekleme durumunda bkz. Bir ECS trafik yönlendirme bağlantı noktasına bağlı sertifikayı güncelleme.
CLB örnekleri için cloud ürün ekleme durumunda bkz. Bir CLB trafik yönlendirme bağlantı noktasına bağlı sertifikayı güncelleme.
NLB örnekleri için cloud ürün ekleme durumunda bkz. Bir NLB trafik yönlendirme bağlantı noktasına bağlı sertifikayı güncelleme.
ALB örnekleri için cloud ürün ekleme durumunda, WAF konsolunda güncelleme yapılmasına gerek yoktur. Sertifikayı Digital Certificate Management Service (formerly SSL Certificate) konsolundan ALB örneğine dağıtmanız yeterlidir. Adımlar için bkz. SSL sertifikası dağıtım yöntemlerine genel bakış.
Cloud ürün eklemeden sonra kaynak sunucu gerçek istemci IP'sini alabilir mi?
Evet. WAF, gerçek istemci IP'sini doğrudan cloud ürün örneğine sağlar.
WAF'e eklenen bir alan adı tarandığında zayıf bir şifre paketi bildiriliyor. Güvenlik gereksinimlerini karşılamak için TLS protokol sürümü ve şifre paketi nasıl yapılandırılır?
WAF'e eklenen HTTPS web sitelerinin güvenlik ve uyumluluk gereksinimlerini karşıladığından emin olmak için yüksek sürüm TLS protokollerini ve güçlü şifre paketlerini yapılandırmanızı öneririz.
Yüksek güvenlikli TLS protokolleri ve şifre paketleri istemci uyumluluğunu azaltabilir. Yapılandırmadan sonra, eski istemcileri (Internet Explorer gibi) kullanan kullanıcılar web sitesine erişemeyebilir. Lütfen etkinleştirmeden önce istemci uyumluluğunu tam olarak değerlendirin.
Adım 1: Yapılandırma konumunu belirleme
TLS protokol sürümü ve şifre paketi için yapılandırma girişi, WAF ekleme moduna bağlıdır.
CNAME ekleme
CNAME ekleme modunda, yapılandırma konumu tarama hedefine bağlıdır. Lütfen belirli tarama hedefine göre ilgili konumda yapılandırın.
Eklenen alan adını tarama: CNAME Record sekmesinde hedef alan adını bulun ve Actions sütununda Edit seçeneğine tıklayın. Edit Domain Name sayfasında, Protocol Type > HTTPS bölümünde Advanced Settings seçeneğini genişletin ve TLS Version ile HTTPS Cipher Suite konumlarını bulun.
WAF VIP'yi tarama: CNAME Record sekmesinde, sağ taraftaki Default SSL/TLS Settings seçeneğine tıklayın, varsayılan sertifikayı yükleyin ve TLS Version ile HTTPS Cipher Suite ayarlarını yapılandırın.
Cloud ürün ekleme
Cloud ürün ekleme modunda, ECS örnekleri, Katman 4 CLB örnekleri (dinleme protokolü TCP) ve NLB örnekleri için WAF tarafında yapılandırma yapın. Diğer cloud ürün ekleme senaryolarında, yapılandırma ilgili ürün konsollarında tamamlanmalıdır.
Cloud ürün ekleme yoluyla Katman 7 CLB örneği eklerken, özel şifre paketleri desteklenmez. Yalnızca sistem tarafından sağlanan TLS güvenlik ilkelerini seçebilirsiniz.
Cloud ürün ekleme yoluyla ALB örneği eklerken, şifre paketini özelleştirmeniz gerekiyorsa, manuel olarak bir TLS güvenlik ilkesi oluşturmanız gerekir. Daha fazla bilgi için bkz. TLS güvenlik ilkesi.
ECS, Katman 4 CLB (dinleme protokolü TCP), NLB: Cloud Native sekmesinde hedef örneği bulun,
 simgesine tıklayın, hedef bağlantı noktasını seçin ve İşlemler sütununda Actions seçeneğine tıklayın, ardından Modify seçeneğini belirleyin. TLS Version ve Cipher Suite konumlarında yapılandırma yapın.
ALB: ALB konsolunda, hedef örneği bulduktan sonra Listener sekmesine gidin, hedef dinleyiciyi bulun ve TLS Security Policy ayarlarını yapılandırın.
Katman 7 CLB (dinleme protokolü HTTPS): CLB konsolunda, hedef örneği bulduktan sonra Listener sekmesine gidin, hedef dinleyiciyi bulun, Manage Certificates seçeneğine tıklayın ve görünen iletişim kutusunda TLS Security Policy ayarlarını yapılandırın.
FC, MSE, APIG, SAE: İlgili ürün konsolunda yapılandırın.
Adım 2: TLS protokol sürümünü seçme
Eski TLS protokol sürümlerinden kaynaklanan güvenlik risklerinden kaçınmak için TLS 1,2 veya sonraki sürümleri seçmenizi öneririz. Web siteniz TLS 1,3'ü destekliyorsa, Support TLS 1.3 seçeneğini belirleyin.
Support TLS 1.3 seçeneğini belirlediğinizde, WAF aşağıdaki üç varsayılan TLS 1,3 şifre paketini sağlar: TLS_AES_128_GCM_SHA256, TLS_AES_256_GCM_SHA384 ve TLS_CHACHA20_POLY1305_SHA256. Bu şifre paketlerini özelleştiremezsiniz.
Adım 3: Şifre paketini seçme
Zayıf şifre paketlerinden kaynaklanan güvenlik risklerinden kaçınmak için aşağıdaki listeden güçlü şifre paketleri seçmenizi öneririz.
Güçlü şifre paketleri | Zayıf şifre paketleri |
|
|
Şifre paketi güvenlik önerileri: ECDHE-RSA-AES128-SHA256 ve ECDHE-RSA-AES256-SHA384 şifre paketleri anahtar değişimi için ECDHE, kimlik doğrulama için RSA ve şifreleme için AES-CBC modunu kullanır. AES-GCM gibi kimliği doğrulanmış şifreleme modları kullanan şifre paketlerine kıyasla, bu paketler daha düşük güvenlik ve performans sunar. Bazı güvenlik tarama araçları bunları zayıf şifre paketleri olarak tanımlayabilir. Böyle bir durum oluşursa, özel şifre paketlerini seçin ve bu iki paketi manuel olarak hariç tutun.
Şifre paketi adlandırma kuralları: Şifre paketi adlandırma kuralları farklılık gösterdiğinden, WAF şifre paketlerini OpenSSL formatında görüntülerken, bazı tarama araçları IANA standardını kullanabilir. Örneğin, OpenSSL'deki ECDHE-ECDSA-AES256-SHA384, IANA'da TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384 ile eşleşir. Eşlemeyi hızlıca aramak için ciphersuite.info adresini ziyaret edin veya diğer TLS arama araçlarını kullanın.
Eklemeden sonra günlüklerde upstream_addr alanı neden "-" gösteriyor?
Günlüklerdeki upstream_addr alanı - gösterdiğinde, bu durum WAF'in kaynak sunucuya bir kaynağa dönüş isteği göndermediği anlamına gelir — örneğin, istek WAF tarafından engellendiğinde. Daha fazla analiz için upstream_status ve upstream_response_time gibi diğer alanları kontrol etmenizi öneririz.
Neden WAF tarafından engellenen istekler cloud native modunda ALB günlüklerinde hala kaydedilir?
Cloud native modunda, WAF 3,0 güvenlik algılama yeteneklerini doğrudan Application Load Balancer (ALB) veri düzlemine entegre etmek için yerleşik bir SDK kullanır. Bir istek bir ALB örneğine ulaştığında ve veri işleme akışına girdiğinde, ALB bir erişim günlüğü oluşturur. WAF daha sonra isteği engellerse, istemciye bir engelleme sayfası döndürür ve istek arka uç sunucusuna iletilmez. Erişim günlüğü kaydı, WAF isteği engellemeden önce oluşturulduğundan geri alınmaz.
Cloud native modunda SSL sertifikalarının hem WAF hem de kaynak ECS örneğinde yapılandırılması gerekir mi?
Evet. Cloud native modunda hem WAF hem de kaynak ECS örneğinde geçerli bir SSL sertifikası bulunmalıdır. Bu mod, yalnızca WAF'in sertifikaya sahip olduğu bir yapılandırmayı desteklemez. WAF'in SSL yükünü hafifletmesine ve kaynak sunucuyla HTTP üzerinden iletişim kurmasına olanak tanımak için CNAME modunu kullanmanız gerekir.