Express Connect devreleri, veri merkeziniz ile bir VPC arasında özel ve düşük gecikme süreli bağlantılar sağlar ancak aktarım halindeki trafiği şifrelemez. Devrenin üzerine özel bir IPsec-VPN bağlantısı eklemek, VPN uç noktaları için genel IP adresleri gerekmeden tüm trafiği genel internetten uzak tutarken uçtan uca şifreleme elde etmenizi sağlar. Bu kılavuz, iki aşamalı tam bir kurulum sürecini anlatır: Express Connect bağlantısını kurma ve ardından mevcut bağlantıyı kesintiye uğratmadan üzerine şifreleme katmanı ekleme.
Arka plan bilgileri
Başlamadan önce, Express Connect devreleri üzerinden özel ağ trafiğini şifrelemenin ilkelerini anlamanızı öneririz. Daha fazla bilgi için bkz. Express Connect trafiğini şifreleme.
Senaryo örneği
Bu konu, aşağıdaki şekilde gösterilen senaryoyu örnek olarak kullanır. Bir kuruluşun Hangzhou'da bir veri merkezi (IDC, Internet Data Center) ve Alibaba Cloud üzerinde China (Hangzhou) bölgesinde bir VPC'si bulunmaktadır. İlgili hizmetler, Elastic Compute Service (ECS) kullanılarak VPC içinde dağıtılmıştır. İş büyüdükçe, yerel IDC'nin cloud ortamına bağlanması gerekmektedir. Belirli güvenlik uyumluluğu gereksinimlerine dayanarak, kuruluş yerel IDC ile VPC arasında özel ağ iletişimini sağlamak için bir Express Connect devresi ve bir transit router kullanmalıdır. Ayrıca, veri sızdırma riskini azaltmak ve gizli kurumsal verilerin iç veya dış personel tarafından çalınmasını ya da değiştirilmesini önlemek amacıyla, kuruluş Express Connect devresi üzerinden Alibaba Cloud'a iletilen tüm trafiğin şifrelenmesini istemektedir.
Yerel veri merkeziniz ve VPC'niz bir iç ağ üzerinden bağlıysa, yerel ağ geçidi cihazı ile transit router arasında dahili bir IPsec-VPN bağlantısı kurabilirsiniz. Dahili IPsec-VPN bağlantısı, Express Connect devresi üzerinden iletilen trafiği şifreleyebilir ve bu sayede kuruluşların yüksek ağ güvenliği gereksinimlerini karşılayabilir.

Ağ planlaması
Yerel veri merkezi ve ilişkili ağ örnekleri için CIDR bloklarını kendiniz planlamak istiyorsanız, birbirleriyle iletişim kurması gereken CIDR bloklarının örtüşmediğinden emin olun.
Yönlendirme mekanizmasının çalışma şekli
Bir Express Connect devresi üzerinden iletilen iç ağ trafiğini şifrelemek için, yerel veri merkezi ile VPC arasında değiş tokuş edilen trafiğin Express Connect devresi yerine öncelikli olarak dahili IPsec-VPN bağlantısı üzerinden iletilmesini sağlamalısınız. Bu konu, rotaları kontrol ederek bu hedefe ulaşır:
-
VPC'den yerel veri merkezine giden trafik:
Transit router, VBR örneğinden ve dahili IPsec-VPN bağlantısından ayrı ayrı yerel veri merkezine yönelik rotaları öğrenebilir. Transit router'ın rota önceliklerine göre, VBR örneğinden öğrenilen rotalar varsayılan olarak tercih edilir. Sonuç olarak, VPC'den yerel veri merkezine giden trafik öncelikli olarak Express Connect devresi üzerinden iletilir ve şifrelenemez.
Bu konu, farklı alt ağ maskelerine sahip CIDR bloklarını duyurarak bu sorunu önler. Yerel ağ geçidi cihazı, yerel veri merkezinin bir CIDR bloğunu VBR örneğine duyururken büyük bir CIDR bloğu (kısa alt ağ maskesi ile) duyurmalıdır. Yerel ağ geçidi cihazı, yerel veri merkezinin bir CIDR bloğunu dahili IPsec-VPN bağlantısına duyururken küçük bir CIDR bloğu (uzun alt ağ maskesi ile) duyurmalıdır.
Örneğin, yerel veri merkezinin CIDR bloğu 192.168.0.0/16 ve VPC ile iletişim kuran yerel veri merkezindeki istemcilerin CIDR bloğu 192.168.20.0/24 ise, yerel ağ geçidi cihazı yerel veri merkezinin 192.168.0.0/16 CIDR bloğunu VBR örneğine duyurur ve belirli istemci CIDR bloğu 192.168.20.0/24'ü dahili IPsec-VPN bağlantısına duyurur. Bu sayede, transit router'ın dahili IPsec-VPN bağlantısından öğrendiği rotalar tercih edilir ve VPC'den istemcilere giden trafik öncelikli olarak dahili IPsec-VPN bağlantısı üzerinden şifrelenmiş biçimde iletilir.
-
Yerel veri merkezinden VPC'ye giden trafik:
Yerel veri merkezi, hem VBR örneği hem de özel IPsec-VPN bağlantısı üzerinden VPC örneğine yönelik rotaları öğrenebilir. Bu konu, yerel veri merkezinden VPC'ye giden trafiğin öncelikli olarak özel IPsec-VPN bağlantısı üzerinden iletilmesini sağlamak üzere rota önceliğini ayarlamak için transit router üzerinde bir yönlendirme ilkesinin nasıl yapılandırılacağını açıklar.
Mevcut yönlendirme mekanizması ayrıca, özel IPsec-VPN bağlantısı kesintiye uğradığında yerel IDC ile VPC'nin Express Connect devresi ve transit router aracılığıyla özel ağ iletişimini sürdürebilmesini sağlar, ancak trafik artık şifrelenmez.
Temel CIDR bloğu planlaması
Yapılandırma hedefi | CIDR bloğu planlaması | IP adresi |
VPC |
|
|
VBR | 10.0.0.0/30 |
|
Yerel veri merkezi | İstemci CIDR bloğu: 192.168.20.0/24 | İstemci IP adresi: 192.168.20.6 |
Yerel ağ geçidi cihazının CIDR bloğu:
|
|
BGP CIDR bloğu planlaması
BGP tüneli CIDR bloğu, 169.254.0.0/16 aralığında 30 bitlik bir alt ağ maskesine sahip olmalı ve 169.254.0.0/30, 169.254.1.0/30, 169.254.2.0/30, 169.254.3.0/30, 169.254.4.0/30, 169.254.5.0/30, 169.254.6.0/30 veya 169.254.169.252/30 olmamalıdır. Bir IPsec bağlantısının iki tüneli aynı tünel CIDR bloğunu kullanamaz.
Kaynak | Tünel | BGP tüneli CIDR bloğu | BGP IP adresi | BGP AS numarası (yerel otonom sistem numarası) |
IPsec bağlantı örneği | Tünel 1 | 169.254.10.0/30 | 169.254.10.1 | 65534 |
Tünel 2 | 169.254.20.0/30 | 169.254.20.1 | ||
Yerel ağ geçidi cihazı | Tünel 1 | 169.254.10.0/30 | 169.254.10.2 | 65530 |
Tünel 2 | 169.254.20.0/30 | 169.254.20.2 |
Ön koşullar
Alibaba Cloud'un China (Hangzhou) bölgesinde bir VPC oluşturduğunuzu ve ilgili hizmetleri ECS kullanarak dağıttığınızı varsayıyoruz. Daha fazla bilgi için bkz. IPv4 CIDR bloğuna sahip bir VPC oluşturma.
Yerel ağ geçidi cihazını kontrol edin; Alibaba Cloud ile özel bir IPsec-VPN bağlantısı kurabilmesi için standart IKEv1 ve IKEv2 protokollerini desteklediğinden emin olun. Yerel ağ geçidi cihazının standart IKEv1 ve IKEv2 protokollerini destekleyip desteklemediğini doğrulamak için cihazın satıcısına danışın.
Yordam
Adım 1: Express Connect devresi ve transit router üzerinden IDC ile VPC arasında özel iletişimi etkinleştirin
Adım 1: Express Connect devresini dağıtın
Yerel IDC'nizi Alibaba Cloud'a bağlamak için bir Express Connect devresi dağıtın.
-
Bir Express Connect devresi oluşturun.
China (Hangzhou) bölgesinde bir Express Connect devresi için başvuru yapın. Bkz. Klasik Mod için Başvuru veya Barındırılan bağlantı. Bu örnekte özel bir bağlantı kullanılmaktadır.
-
Bir VBR örneği oluşturun.
Express Connect konsolu oturum açın.
Sol gezinme bölmesinde, VBRs seçeneğine tıklayın.
-
Üst gezinme çubuğunda, China East 1 (Hangzhou) bölgesini seçin.
VBR örneği, Express Connect devresi ile aynı bölgede dağıtılmalıdır.
VBRs sayfasında, Create VBR seçeneğine tıklayın.
-
Create VBR panelinde, aşağıdaki bilgilere göre ayarları yapılandırın ve ardından OK seçeneğine tıklayın.
Aşağıda yalnızca bu konuyla güçlü ilişkisi olan parametreler listelenmiştir. Diğer parametreler varsayılan ayarlarını korur. Daha fazla bilgi için bkz. VBR oluşturma ve yönetme.
Parametre
Açıklama
Name
Bu konuda VBR girin.
Physical Connection
Bu konuda, tür olarak Dedicated Express Connect Circuits seçin ve ardından oluşturulan Express Connect devre arayüzünü seçin.
VLAN ID
Bu konuda 0 girin.
IPv4 Address of Gateway at Alibaba Cloud Side
Bu konuda 10.0.0.1 girin.
IPv4 Address of Gateway at Customer Side
Bu konuda 10.0.0.2 girin.
Subnet Mask (IPv4 Address)
Bu konuda 255.255.255.252 girin.
-
VBR için bir BGP grubu yapılandırın.
VBRs sayfasında, VBR örneğinin kimliğine tıklayın.
Sanal sınır yönlendirici (VBR) örneğinin ayrıntılar sayfasında, BGP Groups sekmesine tıklayın.
-
BGP Groups sekmesinde, Create BGP Group seçeneğine tıklayın, aşağıdaki bilgilere göre BGP grubunu yapılandırın ve ardından OK seçeneğine tıklayın.
Burada yalnızca bu konuyla güçlü ilişkisi olan yapılandırma öğeleri listelenmiştir. Daha fazla bilgi için bkz. BGP yapılandırma ve yönetme.
Name: VBR-BGP girin.
Peer AS Number: Yerel ağ geçidi cihazının otonom sistem numarasını (ASN) 65530 olarak girin.
Local ASN: VBR örneği tarafından kullanılan BGP ASN 65534 değerini girin.
-
VBR için bir BGP eşini yapılandırın.
Sınır yönlendirici örneğinin ayrıntılar sayfasında, BGP Peers sekmesine tıklayın.
BGP Peers sekmesi altında, Create BGP Peer seçeneğine tıklayın.
-
Create BGP Peer panelinde, BGP eş bilgilerini yapılandırın ve ardından OK seçeneğine tıklayın.
BGP Groups: VBR-BGP seçin.
BGP Peer IP Address: BGP eşinin IP adresini girin. Bu konuda, Express Connect devresine bağlı olan yerel ağ geçidi cihazı arayüzünün IP adresi olan 10.0.0.1 değerini girin.
-
Yerel ağ geçidi cihazında BGP rotalarını yapılandırın.
NotBu örnekte, bir Cisco güvenlik duvarının nasıl yapılandırılacağını açıklamak için Adaptive Security Appliance (ASA) 9.19.1 yazılımı kullanılmıştır. Komutlar yazılım sürümlerine göre farklılık gösterebilir. İşlemler sırasında gerçek ortamınıza göre belgelere veya satıcınıza danışın. Daha fazla bilgi için bkz. Yerel ağ geçitlerini yapılandırma.
Aşağıdaki içerik üçüncü taraf ürün bilgileri içermektedir ve yalnızca referans amaçlıdır. Alibaba Cloud, üçüncü taraf ürünlerin performansı ve güvenilirliği veya bu ürünler kullanılarak gerçekleştirilen işlemlerin potansiyel etkileri konusunda garanti veya başka türlü taahhütlerde bulunmaz.
ciscoasa> enable Password: ******** # Enter the password for enable mode. ciscoasa# configure terminal # Enter configuration mode. ciscoasa(config)# #The Cisco firewall has completed the interface configuration and enabled the interfaces. The following is an interface configuration example used in this topic. ciscoasa(config)# show running-config interface ! interface GigabitEthernet0/0 #The interface that is connected to the VBR. nameif VBR #The name of the GigabitEthernet0/0 interface. security-level 0 ip address 10.0.0.1 255.255.255.252 #The IP address configured for the GigabitEthernet0/0 interface. ! interface GigabitEthernet0/2 #The interface that is connected to the on-premises data center (IDC). nameif private #The name of the GigabitEthernet0/2 interface. security-level 100 #Specify a security-level for the interface connected to the on-premises IDC that is lower than that of the interface connected to Alibaba Cloud. ip address 192.168.50.215 255.255.255.0 #The IP address configured for the GigabitEthernet0/2 interface. ! interface GigabitEthernet0/3 #The interface that connects to private IPsec-VPN tunnel 1 nameif VPN-IP1 #The name of the GigabitEthernet0/3 interface. security-level 0 ip address 192.168.10.136 255.255.255.0 #The private IP address configured for the GigabitEthernet0/3 interface. ! interface GigabitEthernet0/4 #The interface that connects to private IPsec-VPN tunnel 2 nameif VPN-IP2 #The name of the GigabitEthernet0/4 interface. security-level 0 ip address 192.168.40.159 255.255.255.0 #The private IP address configured for the GigabitEthernet0/4 interface. ! #Configure the prefix-list and route-map prefix-list VBR permit 192.168.0.0/16 route-map VBR permit 10 match ip address prefix-list VBR #Configure BGP routing router bgp 65530 #Enable the BGP routing protocol and configure the autonomous system number of the on-premises IDC. In this topic, the value is 65530. bgp router-id 10.0.0.1 #The BGP router ID. In this topic, the value is set to 10.0.0.1. address-family ipv4 unicast neighbor 10.0.0.2 remote-as 65534 #Establish a BGP peer relationship with the VBR instance. neighbor 10.0.0.2 activate #Activate the BGP peer. neighbor 10.0.0.2 route-map VBR out #Advertise only large route blocks to the VBR. network 192.168.0.0 mask 255.255.0.0 #Advertise the CIDR block of the on-premises data center. We recommend that you advertise a large CIDR block. exit-address-family ! #Configure routes to clients in the on-premises data center. route private 192.168.0.0 255.255.0.0 192.168.50.216ÖnemliYerel veri merkezinin CIDR bloklarını VBR'ye duyururken, büyük bir CIDR bloğu duyurmanızı öneririz. Bu sayede, transit router'ın daha sonra özel IPsec-VPN bağlantısı üzerinden öğreneceği yerel veri merkezi CIDR bloklarının, şu anda duyurulan CIDR bloğundan daha spesifik olması ve dolayısıyla daha yüksek bir rota önceliğine sahip olması sağlanır.
Adım 2: transit router'ı yapılandırın
Yerel veri merkezi bir Express Connect devresi üzerinden Alibaba Cloud'a bağlandıktan sonra, yerel veri merkezi ile VPC arasında özel ağ iletişimini sağlamak için bir transit router yapılandırın.
-
Create a CEN instance. iletişim kutusunda, Create CEN Only seçeneğini belirleyin, ardından Cloud Enterprise Network (CEN) örneği adını özelleştirin ve diğer yapılandırma öğelerini varsayılan değerlerinde bırakın.
-
VBR örneğini ve VPC örneğini bağlamak için China (Hangzhou) bölgesinde bir transit router örneği oluşturun. Diğer yapılandırma öğeleri için varsayılan ayarları koruyun.
-
Bir VPC bağlantısı oluşturun.
CEN örneği ayrıntılar sayfasının sekmesinde, China (Hangzhou) bölgesindeki transit router örneğini bulun ve Actions sütunundaki Create Connection seçeneğine tıklayın.
-
Connection with Peer Network Instance sayfasında, aşağıdaki bilgilere göre ayarları yapılandırın ve VPC örneğini transit router'a bağlamak için OK seçeneğine tıklayın.
Aşağıdaki bölümde yalnızca bu konuyla yakından ilişkili yapılandırma öğeleri açıklanmıştır. Diğer yapılandırma öğeleri için varsayılan ayarları koruyun. Daha fazla bilgi için bkz. Yordam.
Yapılandırma öğesi
Açıklama
Instance Type
Virtual Private Cloud (VPC) seçin.
Region
China (Hangzhou) seçin.
Attachment Name
Özel adı VPC-Attachment olarak ayarlayın.
Network Instance
VPC seçin.
VSwitchTransit router tarafından desteklenen bir alandaki bir vSwitch örneği seçin.
Bu konuda vSwitch 2 ve vSwitch 3 seçilmiştir. Birden fazla alanı destekleyen bir bölgede, en az iki farklı alandan birer vSwitch örneği seçmelisiniz. VPC bağlantısını oluşturmak için iş yükü taşımayan vSwitch'leri kullanmanızı öneririz.
Advanced Settings
Varsayılan rota yapılandırmasını kullanın; bu, üç gelişmiş yapılandırmanın tümünün etkinleştirilmesi anlamına gelir. Daha fazla bağlantı oluşturmak için Create More Connections seçeneğine tıklayarak Connection with Peer Network Instance sayfasına dönün.
-
Bir VBR bağlantısı oluşturun.
Connection with Peer Network Instance sayfasında, bağlantıyı aşağıdaki bilgilere göre yapılandırın ve VBR örneğini transit router'a bağlamak için OK seçeneğine tıklayın. Aşağıda yalnızca bu konuyla güçlü ilişkisi olan yapılandırma öğeleri listelenmiştir. Diğer yapılandırma öğelerini varsayılan değerlerinde bırakın. Daha fazla bilgi için bkz. VBR'yi transit router'a bağlama.
Yapılandırma öğesi
Açıklama
Instance Type
Virtual Border Router (VBR) seçin.
Region
China (Hangzhou) seçin.
Attachment Name
Özel adı VBR-Attachment olarak ayarlayın.
Network Instance
VBR seçin.
Advanced Settings
Varsayılan rota yapılandırmasını kullanın; yani, üç gelişmiş yapılandırmanın tümünü etkinleştirin.
Adım 3: özel ağ bağlantısını test edin
Yukarıdaki yapılandırmalar tamamlandıktan sonra, yerel veri merkezi ve VPC özel ağ üzerinden iletişim kurabilir. Özel ağ bağlantısını test etmek için aşağıdaki adımları uygulayabilirsiniz.
VPC'deki ECS örneklerine uygulanan güvenlik grubu kurallarını ve veri merkezindeki (IDC) istemcilere uygulanan erişim denetimi kurallarını anladığınızdan emin olun. Ayrıca, ECS örneklerinin güvenlik grubu kurallarının ve veri merkezindeki (IDC) istemcilerin erişim denetimi kurallarının, veri merkezindeki (IDC) istemcilerin VPC'deki ECS örnekleriyle iletişim kurmasına izin verdiğinden emin olun. Daha fazla bilgi için bkz. Güvenlik grubu kurallarını görüntüleme ve Güvenlik grubu kuralı ekleme.
Bu adımda, veri merkezinin (IDC) erişim denetimi kuralları ICMP protokolüne ve VPC CIDR bloğuna izin vermelidir; ECS örneklerinin güvenlik grubu kuralları ise ICMP protokolüne ve veri merkezi (IDC) CIDR bloğuna izin vermelidir.
VPC'deki ECS1 örneğinde oturum açın. Daha fazla bilgi için bkz. Bağlantı yöntemi genel bakış.
-
Veri merkezi (IDC) CIDR bloğundaki herhangi bir istemciye erişmek için ping komutunu çalıştırın.
ping <the IP address of a client in the data center>[root@iZr***viZ ~]# ping 192.168.20.6 PING 192.168.20.6 (192.168.20.6) 56(84) bytes of data. 64 bytes from 192.168.20.6: icmp_seq=1 ttl=60 time=153 ms 64 bytes from 192.168.20.6: icmp_seq=2 ttl=60 time=152 ms 64 bytes from 192.168.20.6: icmp_seq=3 ttl=60 time=152 ms 64 bytes from 192.168.20.6: icmp_seq=4 ttl=60 time=152 ms 64 bytes from 192.168.20.6: icmp_seq=5 ttl=60 time=152 ms 64 bytes from 192.168.20.6: icmp_seq=6 ttl=60 time=152 ms ^Z [1]+ Stopped ping 192.168.20.6Yukarıdaki çıktıda gösterildiği gibi, ECS1 yanıt paketleri alabiliyorsa yerel IDC ile VPC arasında özel ağ iletişimi kurulmuş demektir.
Adım 2: Express Connect devresinin özel ağ trafiğini şifreleyin
Yerel veri merkezi ve VPC özel ağ üzerinden iletişim kurabildikten sonra, yerel ağ geçidi cihazı ile transit router arasında özel ağ türünde bir IPsec-VPN bağlantısı oluşturabilirsiniz. Ardından, rota yapılandırmalarını kullanarak yerel veri merkezi ile VPC arasındaki trafiği özel IPsec-VPN bağlantısı üzerinden yönlendirebilir ve böylece Express Connect devresinin özel ağ trafiğini şifreleyebilirsiniz.
Adım 1: Özel bir IPsec-VPN bağlantısı kurun
-
Transit router'a 10.10.10.0/24 transit router CIDR bloğunu ekleyin. Daha fazla bilgi için bkz. Mevcut bir yönlendiriciye CIDR bloğu ekleme.
Transit router CIDR bloğu, özel bir IPsec-VPN bağlantısı kurulabilmesi için IPsec bağlantısına ağ geçidi IP adresleri atamak amacıyla kullanılır. Transit router CIDR bloğu, ağ iletişimine katılması gereken veri merkezi (IDC) ve VPC'deki CIDR bloklarıyla çakışmamalıdır.
-
Müşteri ağ geçidi cihazının VPN IP adreslerini ve BGP ASN'sini Alibaba Cloud'a kaydetmek için iki müşteri ağ geçidi oluşturun.
VPN gateway konsolu oturum açın.
Sol gezinme bölmesinde, Interconnections - VPN - Customer Gateways seçeneklerini seçin.
Customer Gateway sayfasında, Create Customer Gateway seçeneğine tıklayın.
-
Create Customer Gateway panelinde, aşağıdaki parametreleri yapılandırın ve ardından OK seçeneğine tıklayın.
Aşağıda yalnızca bu konuyla güçlü ilişkisi olan parametreler açıklanmıştır. Diğer parametreler için varsayılan değerleri koruyun. Daha fazla bilgi için bkz. Müşteri Ağ Geçidi.
-
Müşteri ağ geçidi 1
Name: Müşteri ağ geçidi adını Customer-Gateway1 olarak ayarlayın.
IP Address: Yerel ağ geçidi cihazının 1. VPN IP adresi olan 192.168.10.136 değerini girin.
ASN: Yerel ağ geçidi cihazının BGP AS numarası olan 65530 değerini girin.
-
Müşteri ağ geçidi 2
Name: Müşteri ağ geçidi adını Customer-Gateway2 olarak ayarlayın.
IP Address: Yerel ağ geçidi cihazının 2. VPN IP adresi olan 192.168.40.159 değerini girin.
ASN: Yerel ağ geçidi cihazının BGP AS numarası olan 65530 değerini girin.
-
-
Bir VPC bağlantısı oluşturun.
Sol gezinme bölmesinde, seçeneklerini seçin.
IPsec Connections sayfasında, Bind CEN seçeneğine tıklayın.
-
Create IPsec-VPN Connection sayfasında, IPsec bağlantısını aşağıdaki bilgilere göre yapılandırın ve ardından OK seçeneğine tıklayın.
Aşağıdaki içerikte yalnızca bu konuyla yakından ilişkili yapılandırma öğeleri listelenmiştir. Diğer yapılandırma öğeleri varsayılan ayarlarını korur. Daha fazla bilgi için bkz. IPsec-VPN bağlantısı (TR'ye ekli).
Parametre
IPsec bağlantısı
Name
IPsec-Connection olarak ayarlayın.
Region
Transit router'ın dağıtıldığı bölgeyi seçin.
Ipsec-vpn bağlantısı, transit router ile aynı bölgede oluşturulur.
Gateway Type
Private seçin.
Bind CEN
Same Account seçin.
CEN Instance ID
Oluşturduğunuz Cloud Enterprise Network (CEN) örneğini seçin.
Konsol, mevcut bölgedeki CEN örneği için oluşturulan transit router'ın kimliğini ve CIDR bloğunu görüntüler. Ipsec-vpn bağlantısı bu transit router'a eklenecektir.
Routing Mode
Bu konuda Destination Routing Mode kullanılır ve iletilen trafik daha sonra rotalar tarafından kontrol edilir.
Enable BGP
BGP özelliğini etkinleştirin.
Local ASN
IPsec bağlantısının BGP AS numarasını 65534 olarak girin.
Tünel 1
Customer Gateway
Customer-Gateway1 ile ilişkilendirin.
Pre-Shared Key
fddsFF111****.
ÖnemliIPsec-VPN bağlantısının önceden paylaşılan anahtarı, eş ağ geçidi cihazının önceden paylaşılan anahtarıyla aynı olmalıdır. Aksi takdirde, IPsec-VPN bağlantısı kurulamaz.
Encryption Configuration
Aşağıdaki parametreler hariç diğer tüm yapılandırma öğeleri için varsayılan değerleri koruyun.
IKE Settings bölümündeki DH Group (Perfect Forward Secrecy) için group14 seçin.
DH Group (Perfect Forward Secrecy) bölümündeki IPsec Settings için group14 seçin.
NotIPsec bağlantısı için şifreleme yapılandırmalarının yerel ağ geçidi cihazıyla aynı olduğundan emin olmak için şifreleme parametrelerini yerel ağ geçidi cihazınıza göre seçmeniz gerekir.
BGP Configuration
Tunnel CIDR Block: 169.254.10.0/30 girin.
Local BGP IP address: 169.254.10.1 girin.
Tünel 2
Customer Gateway
Customer-Gateway2 ile ilişkilendirin.
Pre-Shared Key
fddsFF222****.
Encryption Configuration
Aşağıdaki parametreler hariç diğer tüm yapılandırma öğeleri için varsayılan değerleri koruyun.
DH Group (Perfect Forward Secrecy) bölümündeki IKE Settings için group14 seçin.
DH Group (Perfect Forward Secrecy) bölümündeki IPsec Settings için group14 seçin.
NotIPsec bağlantısı için şifreleme yapılandırmalarının yerel ağ geçidi cihazıyla aynı olduğundan emin olmak için şifreleme parametrelerini yerel ağ geçidi cihazınıza göre seçmeniz gerekir.
BGP Configuration
Tunnel CIDR Block: 169.254.20.0/30 girin.
Local BGP IP address: 169.254.20.1 girin.
Advanced Configuration (including route table association and route forwarding)
Varsayılan rota yapılandırmasını kullanın; yani, tüm gelişmiş yapılandırma seçeneklerini etkinleştirin.
IPsec bağlantısı oluşturulduktan sonra, IPsec bağlantısı ayrıntılar sayfasında IPsec bağlantısının ağ geçidi IP adreslerini görüntüleyebilirsiniz. IPsec bağlantısı, yerel ağ geçidi cihazıyla özel bir IPsec-VPN bağlantısı kurmak için bu iki ağ geçidi IP adresini kullanır.
-
IPsec-VPN connection sayfasına dönün, oluşturulan IPsec bağlantısını bulun ve Actions sütunundaki Generate Peer Configuration seçeneğine tıklayın.
Eş yapılandırması, IPsec bağlantısının eşine eklemeniz gereken VPN yapılandırmasıdır. Bu konuda açıklanan senaryoda, bu yapılandırmaları yerel ağ geçidi cihazına eklemelisiniz.
IPsec-VPN Connection Configuration iletişim kutusunda, yapılandırmayı kopyalayın ve yerel ağ geçidi cihazının sonraki yapılandırması için yerel olarak kaydedin.
-
Yerel ağ geçidi cihazını yapılandırın.
Bir IPsec bağlantısı oluşturduktan sonra, yerel ağ geçidi cihazı ile Alibaba Cloud arasında özel bir IPsec-VPN bağlantısı kurmak için yerel ağ geçidi cihazına VPN yapılandırmaları eklemelisiniz.
Yukarıdaki yapılandırmalar tamamlandıktan sonra, yerel ağ geçidi cihazı Alibaba Cloud ile özel bir IPsec-VPN bağlantısı kurabilir. Ancak, BGP komşusu kurulmamıştır. Alibaba Cloud konsolundaki IPsec bağlantı örneğinin ayrıntılar sayfasında özel IPsec-VPN bağlantısının durumunu görüntüleyebilirsiniz. Ortamınızda özel IPsec-VPN bağlantısı kurulmamışsa, sorunu giderin. Daha fazla bilgi için bkz. Kendi kendine teşhis.
Adım 2: Rotaları yapılandırın
Özel IPsec-VPN bağlantısı oluşturulduktan sonra, yerel veri merkezi ile VPC arasındaki trafik hâlâ Express Connect devresi üzerinden iletilir ve şifrelenmez. Yerel veri merkezi ile VPC arasındaki trafiğin özel IPsec-VPN bağlantısı üzerinden iletilmesini sağlamak için rotalar eklemelisiniz.
-
Yerel ağ geçidi cihazında BGP rota yapılandırmaları ekleyin.
# Configure prefix-list and route-map. prefix-list VPN permit 192.168.10.0/16 prefix-list VPN permit 192.168.20.0/16 prefix-list VPN permit 192.168.40.0/16 route-map VPN permit 10 match ip address prefix-list VPN # Configure BGP peers between the customer gateway device and the IPsec-VPN connection. router bgp 65530 address-family ipv4 unicast neighbor 169.254.10.1 remote-as 65534 # BGP peer: Tunnel 1 IP on the Alibaba Cloud side. neighbor 169.254.10.1 activate neighbor 169.254.10.1 route-map VPN out # Advertise specific routes to Tunnel 1. neighbor 169.254.20.1 remote-as 65534 # BGP peer: Tunnel 2 IP on the Alibaba Cloud side. neighbor 169.254.20.1 activate neighbor 169.254.20.1 route-map VPN out # Advertise specific routes to Tunnel 2. maximum-paths 5 # Increase ECMP route entries. network 192.168.10.0 mask 255.255.255.0 # Data center CIDR block — more specific than the route advertised to the VBR. network 192.168.20.0 mask 255.255.255.0 network 192.168.40.0 mask 255.255.255.0 exit-address-familyÖnemliYerel veri merkezinin CIDR bloğunu özel IPsec-VPN bağlantısına duyururken, duyurulan CIDR bloğunun VBR örneğine duyurulan yerel veri merkezi CIDR bloğundan daha spesifik olduğundan emin olun. Bu sayede, transit router'ın özel IPsec-VPN bağlantısı üzerinden öğrendiği yerel veri merkezi rotalarının daha çok tercih edilmesi sağlanır.
-
Transit router için özel bir rota girişi ekleyin.
Yukarıdaki rota yapılandırması tamamlandıktan sonra, özel IPsec-VPN bağlantısı kesintiye uğrar. Özel IPsec-VPN bağlantısını yeniden kurmak için, yerel ağ geçidi cihazının VPN IP adresine yönelik belirli bir rotayı transit router'ın rota tablosuna eklemeli ve bir sonraki atlamayı VBR örneğine işaret etmelisiniz.
Route Table sekmesinde kalın, Route sekmesine tıklayın ve ardından Create Route seçeneğine tıklayın.
-
Add Route Entry iletişim kutusunda, rota girişi bilgilerini yapılandırın ve ardından OK seçeneğine tıklayın.
Parametre
CIDR bloğu 1
CIDR block 2
Destination CIDR
Yerel ağ geçidi cihazının 1. VPN IP adresi olan 192.168.10.136/32 değerini girin.
Yerel ağ geçidi cihazının 2. VPN IP adresi olan 192.168.40.159/32 değerini girin.
Blackhole Route?
No seçin.
Next Hop Connection
VBR-Attachment seçin.
-
Transit router'ın rota tablosuna ilk yönlendirme ilkesini ekleyin.
Yerel veri merkezi, VPC'nin CIDR bloğunu hem VBR örneğinden hem de özel IPsec-VPN bağlantısından öğrenir. Yerel veri merkezinden cloud ortamına giden trafiğin öncelikli olarak özel IPsec-VPN bağlantısı üzerinden VPC'ye giriş yapmasını sağlamak için, VBR örneğinin yerel veri merkezine duyurduğu VPC CIDR bloğunun önceliğinin, özel IPsec-VPN bağlantısının yerel veri merkezine duyurduğu VPC CIDR bloğunun önceliğinden daha düşük olması amacıyla transit router üzerinde bir yönlendirme ilkesi yapılandırmalısınız.
CEN konsolu oturum açın.
CEN Instance sayfasında, oluşturduğunuz CEN örneğini bulun ve hedef örneğin kimliğine tıklayın.
CEN örneğinin ayrıntılar sayfasında, China East 1 (Hangzhou) bölgesindeki transit router'ın kimliğine tıklayın.
Transit router'ın ayrıntılar sayfasında, Forwarding router routing table sekmesine tıklayın ve ardından Routing Policy seçeneğine tıklayın.
-
Routing Policy sekmesinde, Add Route Map seçeneğine tıklayın. Yönlendirme ilkesini aşağıdaki bilgilere göre yapılandırın ve ardından OK seçeneğine tıklayın.
Aşağıdaki içerikte yalnızca bu konuyla güçlü ilişkisi olan yapılandırma öğeleri listelenmiştir. Diğer yapılandırma öğeleri varsayılan durumlarında kalır. Daha fazla bilgi için bkz. Yönlendirme ilkeleri.
Parametre
Rota haritası
Policy priority
30 girin.
Associate routing tables
Varsayılan değeri koruyun.
Effective direction
Outbound Gateway seçin.
Match ConditionDestination Instance IDs: VBR örneği kimliği.
Route Prefix: 172.16.10.0/24 ve 172.16.20.0/24 girin ve Exact match seçin.
Strategic Behavior
Allow seçin.
Add Action Object
Bu konuda, Add AS Path seçin ve VBR örneğinin yerel IDC'ye duyurduğu VPC CIDR bloklarının önceliğini düşürmek için 65525, 65526 ve 65527 değerlerini girin.
-
Yönlendirme döngülerini önlemek amacıyla, transit router'ın rota tablosuna ikinci yönlendirme ilkesini ekleyin ve özel IPsec-VPN bağlantısının yerel ağ geçidi cihazının VPN IP adresinin rotasını yerel IDC'ye yaymasını reddedin.
Policy priority: Bu konuda 40 girin.
Associate routing tables: Varsayılan değeri koruyun.
Effective Direction: Outbound Gateway seçin.
-
Match Condition:
Destination Instance IDs: IPsec bağlantı örneğinin kimliği.
Route Prefix: Exact match seçin ve yerel ağ geçidi cihazının VPN IP adresi için 192.168.10.136/32 ve 192.168.40.159/32 değerlerini girin.
Strategic Behavior: Reject seçin.
Adım 3: Şifreleme etkisini doğrulayın
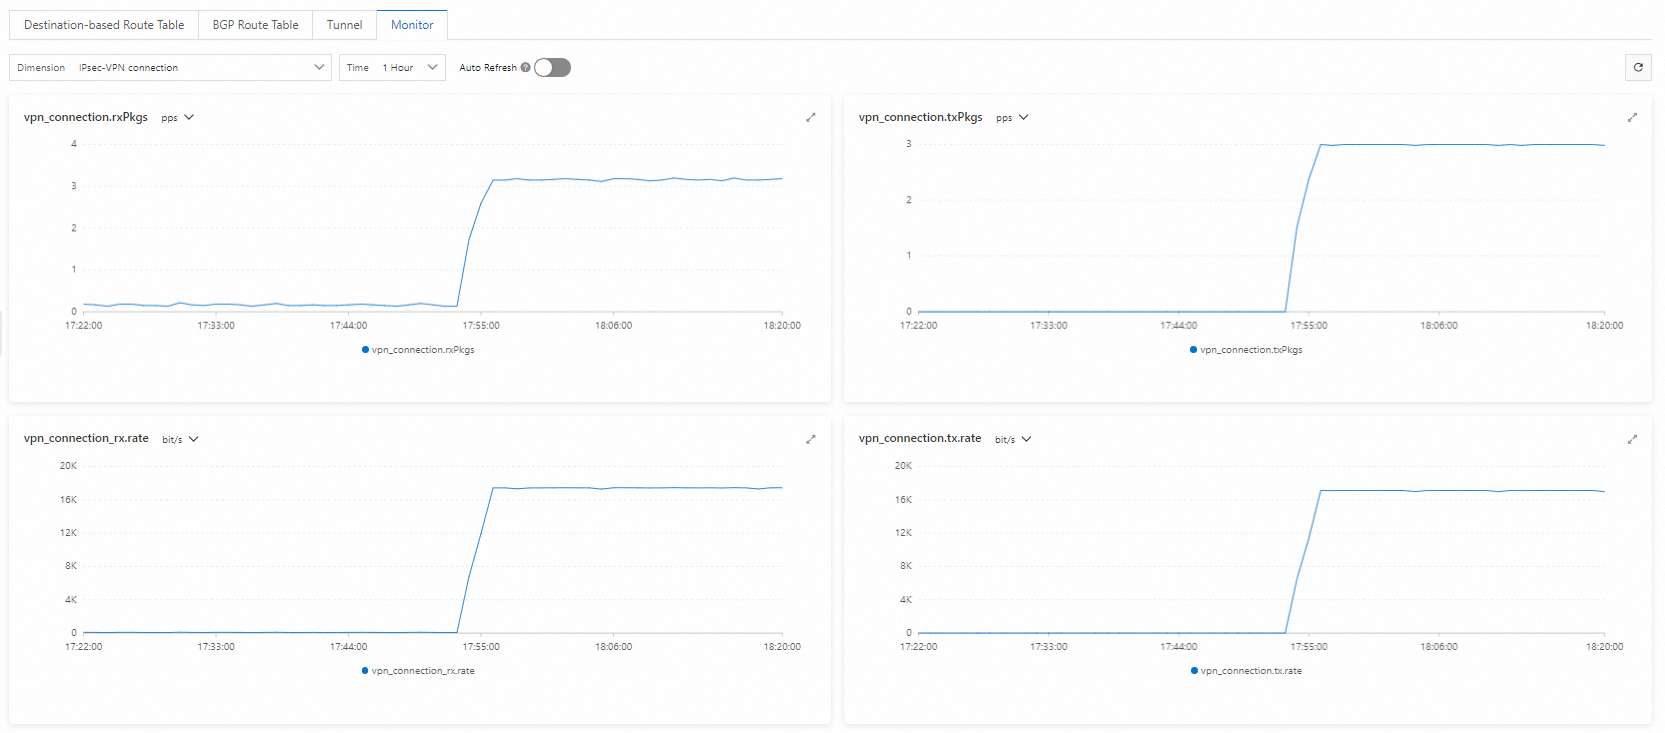
Yukarıdaki yapılandırmaları tamamladıktan sonra, IPsec bağlantısının ayrıntılar sayfasında trafik iletimi izleme verilerini görüntüleyebiliyorsanız, Express Connect devresi üzerindeki özel ağ trafiği şifrelenmiş demektir.
-
VPC'deki ECS1 örneğinde oturum açın. Yerel IDC CIDR bloğundaki herhangi bir istemciye sürekli erişim sağlamak için ping komutunu çalıştırın.
ping <IP address of a client in the data center> -s 1000 -c 10000-s 1000: 1000 baytlık paketler gönderileceğini belirtir.-c 10000: Sürekli olarak 10000 istek paketi gönderir.
VPN Gateway konsolu oturum açın.
Üst gezinme çubuğunda, China (Hangzhou) bölgesini seçin.
Sol gezinme bölmesinde, Interconnections - VPN - IPsec Connections seçeneklerini seçin.
-
IPsec-VPN connection sayfasında, oluşturulan IPsec bağlantısını bulun ve IPsec bağlantısı kimliğine tıklayın.
IPsec bağlantısı ayrıntılar sayfasında trafik iletimi izleme verilerini görüntüleyin.