Secure Access Service Edge (SASE) hizmetini kullanabilmek için Resource Access Management (RAM) kullanıcısının açıkça tanımlanmış izinlere sahip olması gerekir. Bu konuda, özel bir yetkilendirme ilkesinin nasıl oluşturulacağı ve bir RAM kullanıcısına nasıl atanacağı açıklanmaktadır.
Ön koşullar
İşleme başlamadan önce aşağıdaki koşulu sağladığınızdan emin olun:
Hedef RAM kullanıcısı RAM konsolunda önceden oluşturulmuş olmalıdır.
RAM kullanıcısına SASE izinleri atama
Adım 1: Özel yetkilendirme ilkesi oluşturma
Sol gezinme bölmesinde Permissions > Policies seçeneğini belirleyin.
-
Policies sayfasında Create Policy düğmesine tıklayın.
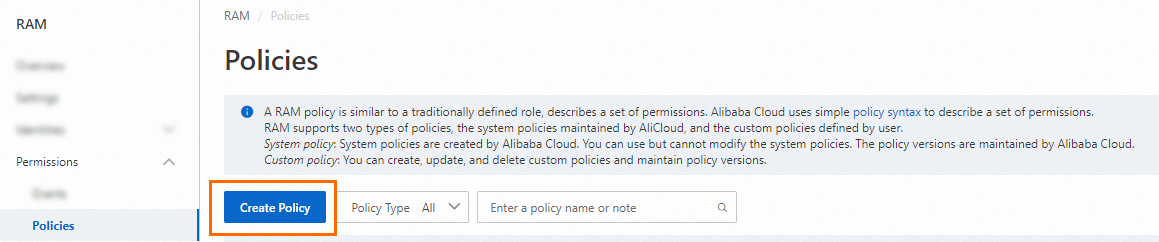
-
Create Policy sayfasında JSON sekmesine tıklayın.

-
Aşağıdaki ilke belgesini girin ve OK düğmesine tıklayın.
{
  "Statement": [{
    "Effect": "Allow",
    "Action": "csas:*",
    "Resource": "*"
  }],
  "Version": "1"
}
Create Policy iletişim kutusunda Policy Name ve Description parametrelerini yapılandırın ve OK düğmesine tıklayın.
OK düğmesine tıklayın.
Adım 2: İlkeyi bir RAM kullanıcısına atama
Identities > Users sayfasında hedef RAM kullanıcısını bulun ve Actions sütunundaki Add Permissions seçeneğine tıklayın.
Add Permissions panelinde oluşturduğunuz özel yetkilendirme ilkesini seçin ve OK düğmesine tıklayın.
Sonuç
İzinler yapılandırıldıktan sonra sistem yöneticileri, RAM kullanıcısı olarak SASE konsolu üzerinden oturum açabilir ve bakım görevlerini yürütebilir.