Tair (Redis OSS uyumlu) örneğinde istekler az sayıda anahtarda yoğunlaştığında, bu anahtarlar sık erişilen anahtar (hotkey) haline gelir. Trafik yoğunluğu ağ arayüzünü doyurabilir ve hizmet kalitesinin düşmesine veya kesintiye yol açabilir. Denetim günlüğü özelliğini kullanarak geçmiş trafikten sık erişilen anahtarları bulup analiz edebilirsiniz.
Bu sayfa, denetim günlüklerindeki geçmiş sık erişilen anahtar verilerini kapsar. Sık erişilen anahtarları gerçek zamanlı olarak izlemek için bkz. Gerçek zamanlı anahtar istatistikleri özelliğini kullanma .
Ön koşullar
Başlamadan önce aşağıdakilere sahip olduğunuzdan emin olun:
Örneğinizde denetim günlüğü özelliğinin etkinleştirilmiş olması. Bkz. Denetim günlüğü özelliğini etkinleştirme.
-
Resource Access Management (RAM) kullanıcınıza Simple Log Service yönetim izinlerinin verilmiş olması.
Tam erişim sağlamak için AliyunLogFullAccess sistem ilkesini ekleyin. Bkz. RAM kullanıcısına izin verme.
-
Erişimi yalnızca Tair örneklerinizin denetim Logstore'larıyla sınırlamak için özel bir ilke oluşturun:
{
  "Version": "1",
  "Statement": [
    {
      "Action": "log:*",
      "Resource": "acs:log:*:*:project/nosql-*",
      "Effect": "Allow"
    }
  ]
}
Sık erişilen anahtar algılamanın çalışma şekli
Tair, En Az Sık Kullanılan (LFU) algoritması üzerine inşa edilmiş verimli sıralama ve istatistiksel algoritmalar kullanarak sık erişilen anahtarları belirler. Bir anahtar, saniyedeki sorgu sayısı (QPS) aşağıdaki eşiği aştığında sık erişilen anahtar olarak sınıflandırılır:
| Örnek sürümü | İstatistiksel algoritma | QPS eşiği |
|---|---|---|
| Redis Açık Kaynak Sürüm 7.0.18, 6.0.2.9 veya 5.5.2.9; Tair DRAM tabanlı sürüm 5.0.50, 24.5.1.0 veya sonrası | Doğrudan ve doğru algoritma | 5.000 |
| Daha önceki sürümler | Yaklaşık algoritma | 3.000 (QPS < 6.000 olduğunda yalnızca yaklaşık aralık gösterilir; 6.000, görüntülenebilen maksimum değerdir) |
Geçmişteki sık erişilen anahtarları sorgulama
Konsola oturum açın ve Örnekler sayfasına gidin. Üst gezinme çubuğunda örneğinizin bulunduğu bölgeyi seçin, ardından örnek ID'sine tıklayın.
Sol gezinme bölmesinde Logs > Audit Logs öğesini seçin.
Audit Logs sayfasında Official Version sekmesine tıklayın. Sağ üst köşede Time Range öğesine tıklayın ve sorgulamak istediğiniz zaman aralığını belirtin. Örneğin, geçen haftayı sorgulamak için 1 Week seçeneğini belirleyin.
Keyword alanında varsayılan filtreleri temizleyin,
type:7girin ve Enter tuşuna basın.type:7filtresi sık erişilen anahtar kayıtlarını döndürür.Audit log detail bölümünde sık erişilen anahtar kayıtlarını inceleyin.
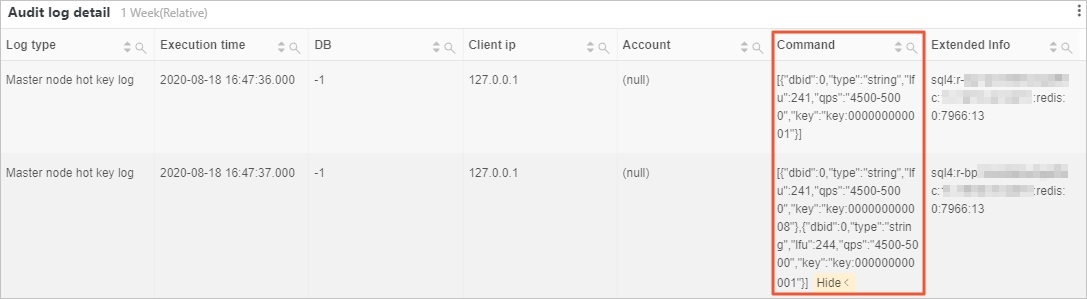
Client ip sütunu, Tair örneğinin yerel ana bilgisayar IP adresi olan 127.0.0.1 değerini gösterir.
Sonuçları okuma
Her sık erişilen anahtar girişi, Command sütununda bir JSON nesnesi olarak görünür. Aşağıdaki tabloda alanlar açıklanmaktadır.
| Alan | Örnek değer | Açıklama |
|---|---|---|
dbid |
"dbid":0 |
Sık erişilen anahtarın bulunduğu veritabanı. |
type |
"type":"string" |
Sık erişilen anahtarın veri yapısı türü. |
lfu |
"lfu":241 |
Sık erişilen anahtarın LFU değeri. Bu alan artık kullanılmamaktadır ve Redis Açık Kaynak Sürüm 7.0.18, 6.0.2.9 veya 5.5.2.9 örnekleri ile 5.0.50 veya sonraki sürüm Tair DRAM tabanlı örnekler için sabit olarak 0 değerindedir. |
qps |
"qps":"6000" |
Sık erişilen anahtarın QPS değeri. Redis Açık Kaynak Sürüm 7.0.18, 6.0.2.9 veya 5.5.2.9 örnekleri ile 5.0.50 veya sonraki sürüm Tair DRAM tabanlı örnekler için bu, kesin QPS değeridir. Daha önceki sürümlerde, QPS 6.000'in altındaysa bu yaklaşık bir aralıktır (örneğin, "qps":"4500-5000"); 6000 görüntülenebilen maksimum değeri gösterir. |
key |
"key":"key:000000000008" |
Sık erişilen anahtar. |
Sonraki adımlar
Gerçek zamanlı anahtar istatistikleri özelliğini kullanma — Oluştukları anda sık erişilen anahtarları izleyin.