Always-confidential veritabanı özelliği, veri güvenliğini sağlamak amacıyla ApsaraDB RDS tarafından sunulur. Bir ApsaraDB RDS for PostgreSQL örneğinde Always-confidential veritabanı özelliğini etkinleştirip kullandığınızda, veritabanı tablolarındaki hassas veri sütunlarını şifreleyebilirsiniz. Bu sayede hassas veriler şifreli metin olarak iletilir, işlenir ve depolanır.
Arka Plan Bilgileri
Yetkili kurumlar veri güvenliği ve hassas kişisel bilgiler üzerindeki denetimi artırdıkça temel veri güvenliği yetenekleri artık denetim gereksinimlerini karşılayamamaktadır. Ulusal düzenlemelere ve sektör standartlarına uyum sağlamak için verilerin yaşam döngüsü boyunca güvenliğini sağlamalısınız. Ancak geleneksel üçüncü taraf güvenlik sıkılaştırma ve istemci taraflı şifreleme yöntemleri; maliyet azaltma, yeniden yapılandırma ve performans optimizasyonu gibi açılardan dezavantajlara sahiptir. Bu nedenle Always-confidential veritabanları hızla büyümekte ve sektör tarafından kabul görmektedir. Always-confidential veritabanlarını kullanarak çeşitli senaryolardaki veri güvenliği sorunlarını çözebilirsiniz.
Özellik Tanıtımı
Always-confidential veritabanı özelliğini Alibaba DAMO Academy Veritabanı ve Depolama Laboratuvarı ile Alibaba Cloud veritabanı ekibi ortaklaşa geliştirmiştir. Bu özellik; insan hataları ve platform yönetimi sorunları gibi beklenmeyen olaylardan kaynaklanan olası veri risklerinin etkisini en aza indirmek için teknolojilerden yararlanır. Özellik, ApsaraDB RDS'nin ve uygulama hizmeti sağlayıcıları gibi veri sahibi olmayan personelin düz metin verilerinize erişmesini önler ve buluttaki veri sızıntılarını engeller. Bu sayede geliştiricilerin ve operasyon personelinin verilerinizi çalmasından veya veritabanı hesap bilgilerinizin sızmasından endişe etmenize gerek kalmaz.
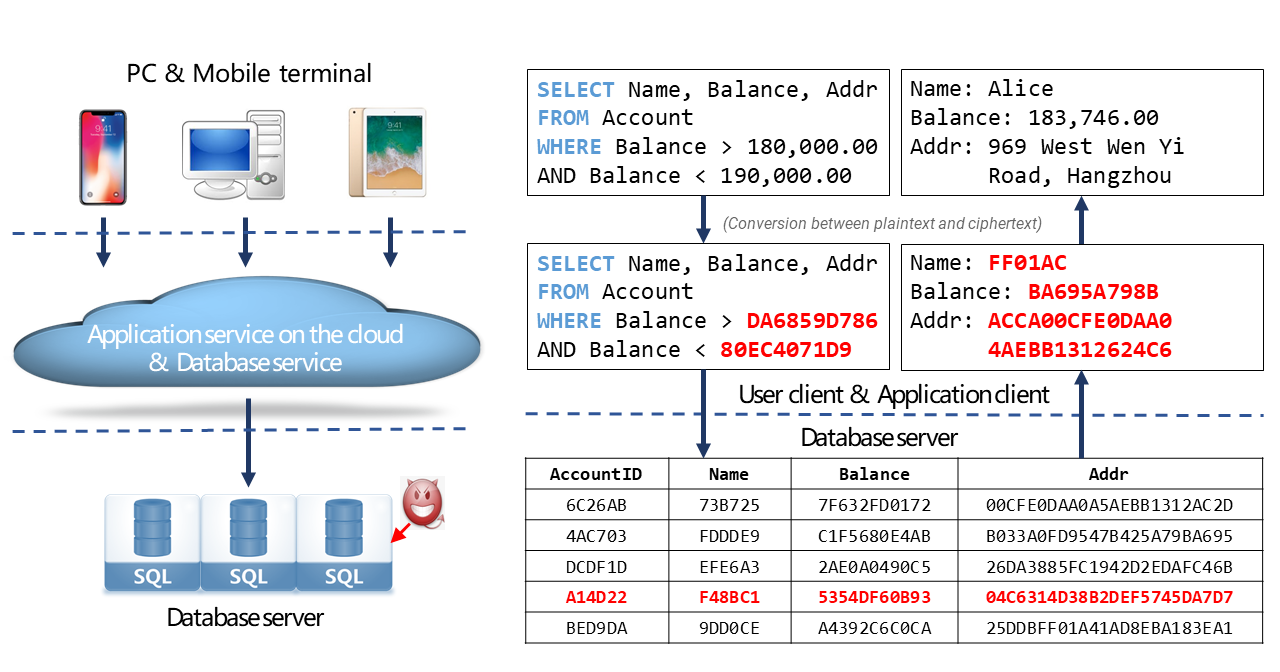
Bu özellik, verileri istemci tarafında şifrelemek için gizli bilgi işlem teknolojisini kullanır. Şifrelemeden sonra veriler güvensiz sunucu tarafında şifreli metin olarak depolanır. Ayrıca işlemler, sorgular ve analizler dahil olmak üzere yaygın veritabanı işlemleri şifreli metin verileri üzerinde normal şekilde yürütülebilir. Bu sayede bulut platformu sağlayıcıları ve veritabanı yöneticileri (DBA'ler) gibi yönetim personeli şifreli metin verilerini kullanabilir ancak düz metin verilerini görüntüleyemez. Bu özellik harici ve dahili tehditlere karşı savunma sağlar, kullanıcı verilerini yaşam döngüsü boyunca korur ve kullanıcıların bulut verilerini özelleştirmesine yardımcı olur.
-
Özellik, verilerimin bulutta sızdırılmamasını nasıl sağlar?
Veriler anahtarınız kullanılarak istemci tarafında şifrelenir ve ApsaraDB RDS'ye gönderilir. ApsaraDB RDS anahtara erişemez. Bu nedenle veriler şifresi çözülemez ve güvenilmeyen ortamlara ifşa edilemez.
-
Özellik, şifreli metin verileri üzerinde yaygın veritabanı işlemlerinin yürütülmesini nasıl sağlar?
Şifreli metin verileri üzerinde yaygın veritabanı işlemleri yürütülmeden önce istemci, sunucunun güvenilir bir yürütme ortamında (TEE) çalışıp çalışmadığını ve TEE'de çalışan kodun güvenilir olup olmadığını kontrol etmek için uzaktan kanıtlama kullanır. Durum uygunsa istemci anahtarı uçtan uca modunda TEE'ye iletir. Bu sayede şifreli metin verileri ve anahtar TEE içinde işlenir ve harici kullanıcılar bunlara erişemez.
Senaryolar
Bu özelliğin uzun vadeli hedefi, verilerin gizliliğini ve bütünlüğünü korumak için yerel güvenlik yeteneklerine sahip bir veritabanı mimarisi veya sistemi geliştirmektir. Bu özellik, veritabanı sisteminizin yüksek kararlılığını, yüksek performansını ve maliyet etkinliğini sağlamanıza olanak tanırken tasarım optimizasyonu ve yeniden yapılandırma yoluyla güvenlik yeteneklerini sunar.
Aşağıdaki senaryolarda veri güvenliği sorunlarını ele almak için bu özelliği kullanabilirsiniz:
-
-
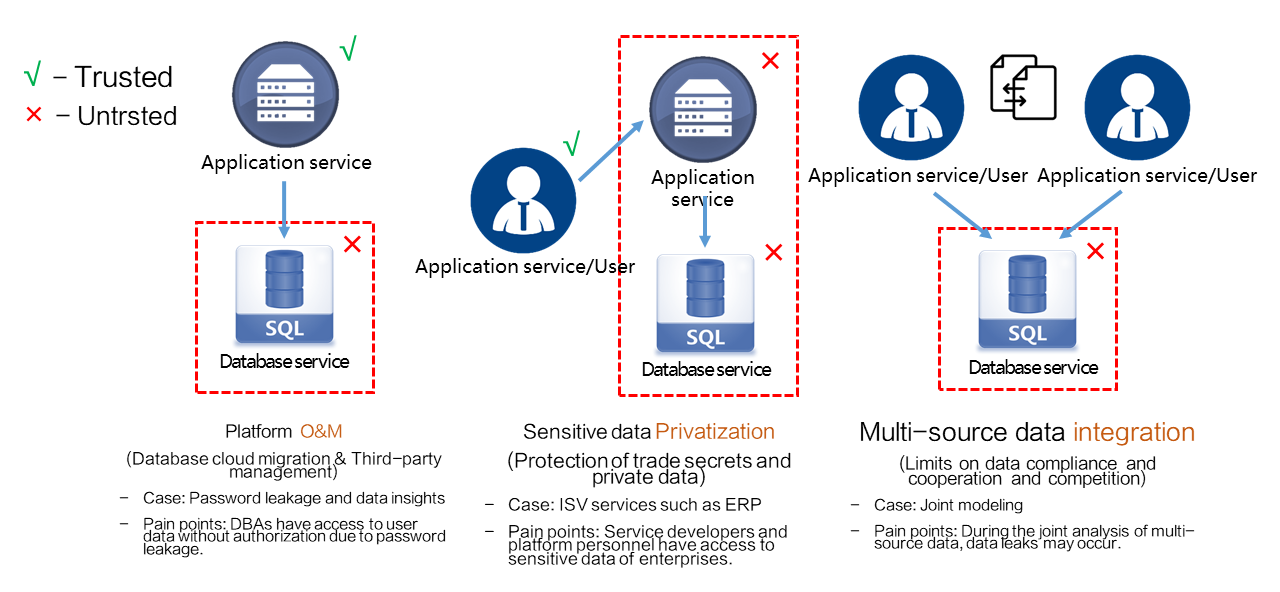
Platform İşletimi ve Bakımı: Bu senaryo çoğunlukla üçüncü taraf platformlar gibi güvenilmeyen ortamlarda veritabanı hizmeti korumasını içerir ve işletme ve bakım sırasında veri güvenliğini sağlar. Çoğu durumda veri sahipleri uygulama hizmeti sağlayıcılardır. Uygulama verilerine yetkisiz veritabanı hizmeti sağlayıcılarının ve işletme personelinin erişmesini önlemek ve veritabanlarının beklendiği gibi çalışmasını sağlamak isterler.
Örnekler:
Bir veritabanı buluta geçirildiğinde bu özellik, yetkisiz bulut platformu sağlayıcılarının ve işletme personelinin veritabanı verilerine erişmesini önler.
Bir veritabanı sistemi uygulama bağlantısı için bir veri merkezindeki sunucuda dağıtıldığında bu özellik, yetkisiz işletme personelinin veritabanı verilerine erişmesini önler.
-
Hassas veri uyumluluğu: Bu senaryo çoğunlukla üçüncü taraf platformlar gibi güvenilmeyen ortamlarda uygulama hizmeti korumasını içerir ve hassas kullanıcı verilerinin güvenliğini sağlar. Kullanıcı odaklı senaryolarda sağlık verileri ve finansal veriler gibi belirli verilerin sahipliği kullanıcılara aittir. Kullanıcılar, uygulama hizmetlerinin düz metin özel verilere erişmeden veri yönetimi ve analiz yetenekleri sunmasını ister.
Örnekler:
Kuruluşlar ticari verileri yönetmek için üçüncü taraf hizmetleri kullandığında bu özellik, kuruluşların ticari sırlarının üçüncü taraf hizmet sağlayıcıları tarafından elde edilmesini önler.
Üçüncü taraf hizmet sağlayıcıları kişisel olarak tanımlanabilir bilgiler (PII) ve gen bilgileri gibi gizli verileri yönettiğinde bu özellik uçtan uca şifreleme ile ilgili uyumluluk gereksinimlerinin karşılanmasına yardımcı olur.
-
Çok kaynaklı veri entegrasyonu: Bu senaryo çoğunlukla çok kaynaklı verilerin birlikte analizini içerir. Çok kaynaklı veri entegrasyonu ve hesaplama sırasında bu özellik, çok kaynaklı verilere yetkisiz erişimi önler. Yalnızca veri sahipleri veri şifreleme anahtarlarına sahiptir. Diğer taraflar veri sahiplerinin düz metin verilerine erişemez. Belirli verilerin bir üçüncü tarafla paylaşılması gerektiğinde bu özellik, veri sahibinin anahtarı üçüncü tarafa ifşa etmeden verileri paylaşmasına ve uyumluluk gereksinimlerini karşılamasına olanak tanır.
Örnekler:
Ortak risk kontrolü ve sınır ötesi hizmetler gibi senaryolarda sıkı veri uyumluluğu gereksinimleri uygulanır. Kuruluşlar birbirlerinin düz metin verilerini elde edemez.
Ortak pazarlama gibi senaryolarda ortaklar aynı zamanda rakiptir. Bu durum ilişkilerini karmaşıklaştırır ve düz metin verileri paylaşmalarını zorlaştırır.
-
Always-Confidential Veritabanı Özelliği Tarafından Sunulan Güvenlik Seviyeleri
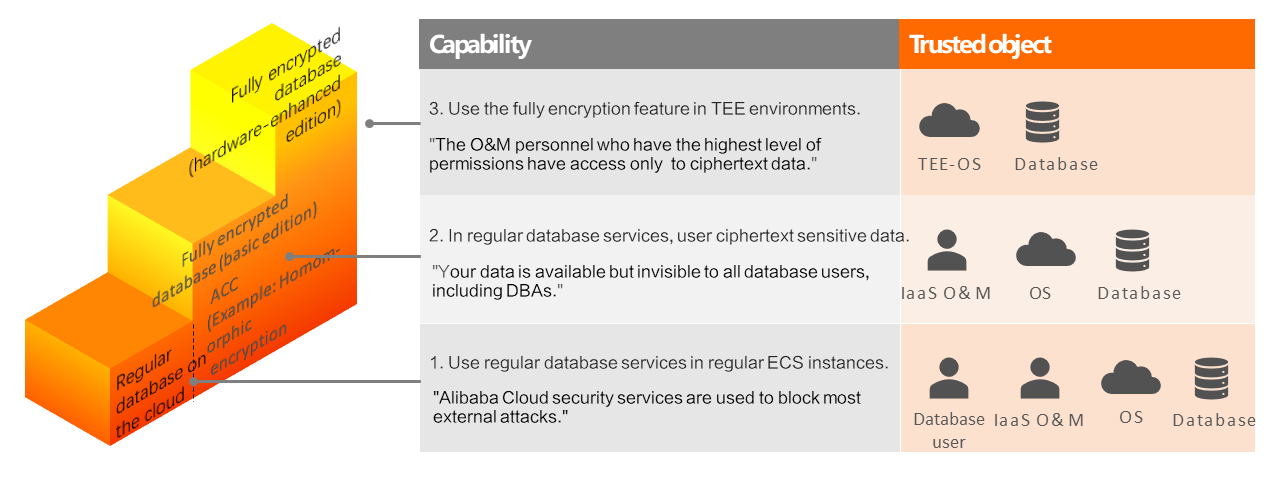
ApsaraDB RDS, artan sırada aşağıdaki güvenlik seviyelerinde veritabanı hizmetleri sağlar:
Buluttaki normal veritabanı: Bu özellik, Alibaba Cloud güvenlik hizmetleriyle birlikte kullanılarak çoğu harici saldırıyı engeller. Ancak bir RDS örneğinde işletim sistemi, veritabanı yazılımı, Hizmet Olarak Altyapı (IaaS) işletme personeli ve veritabanı kullanıcıları arasında bir güven ilişkisi kurulmalıdır.
Always-confidential veritabanı (temel sürüm): Bu özellik önerilir. Bu özellik, Always-confidential erişim kontrolü modülü ile birlikte kullanılarak veritabanı kullanıcılarının bir veritabanı içindeki verileri manipüle etme yeteneğini sınırlar. Bu durum yetkisiz erişimi önler ve verilerinizin tüm veritabanı kullanıcıları için (DBA'ler dahil) kullanılabilir ancak görünmez olmasını sağlar. RDS örneğinizde yalnızca işletim sistemine, veritabanı yazılımına ve IaaS işletme personeline güvenmeniz gerekir.
Always-confidential veritabanı (donanım destekli sürüm): Always-confidential veritabanı (temel sürüm) özelliğine kıyasla bu özellik, Always-confidential veritabanı (temel sürüm) özelliğini kullanan RDS örneklerinin tüm harici güvenlik tehditlerinin izole edildiği TEE ortamlarında çalışmasına olanak tanımak için TEE teknolojilerini kullanır. TEE teknolojileri arasında Intel Software Guard Extensions (SGX), Intel Trust Domain Extensions (TDX), ARM TrustZone, AMD Secure Encrypted Virtualization (SEV), Hygon Commercial Security Version (CSV) ve gizli konteynerler bulunur. RDS örneğinizde yalnızca işletim sistemine ve veritabanı yazılımına güvenmeniz gerekir.
Always-confidential veritabanının tüm güvenlik seviyeleri tutarlı özelliklere ve homomorfik şifreleme gibi gelişmiş kriptografik yeteneklere sahiptir.
Always-confidential veritabanı (temel sürüm) özelliği, Intel SGX tabanlı güvenlik açısından güçlendirilmiş örnek türü dışındaki tüm örnek türlerini kullanan RDS örnekleri için kullanılabilir.
Always-confidential veritabanı (donanım destekli sürüm) özelliği, Intel SGX tabanlı güvenlik açısından güçlendirilmiş örnek türünü kullanan RDS örnekleri için kullanılabilir.
Daha fazla bilgi için bkz. Birincil ApsaraDB RDS for PostgreSQL örnekleri için teknik özellikler.