Bu konu, klasik ağdaki bir Elastic Compute Service (ECS) örneği ile sanal özel cloud (VPC) içindeki bir ApsaraDB RDS for PostgreSQL örneği arasında özel bir bağlantı oluşturmak için ClassicLink'in nasıl kullanılacağını gösterir.
Arka plan
Cloud disk kullanan ApsaraDB RDS for PostgreSQL örnekleri artık klasik ağı desteklememektedir. Daha iyi güvenlik sağlayan bir VPC kullanmanızı öneririz. ECS örneğiniz klasik ağda bulunuyorsa, daha güvenli bir özel bağlantı için klasik ağdaki ECS örneğini ApsaraDB RDS for PostgreSQL örneğiyle aynı VPC'ye geçirin. ECS örneğini hemen geçirmeyi planlamıyorsanız, bu konudaki talimatları izleyerek klasik ağdaki ECS örneğini bir VPC'deki ApsaraDB RDS for PostgreSQL örneğine bağlayın.
Ön koşullar
ECS örneği klasik ağ içindedir.
ApsaraDB RDS for PostgreSQL örneği bir VPC içindedir.
ECS örneği ve ApsaraDB RDS for PostgreSQL örneği aynı bölgededir.
ApsaraDB RDS for PostgreSQL örneğinin IP adresi izin listesi, ECS örneğinin dahili IP adresini içerir. Daha fazla bilgi için bkz. IP adresi izin listesini yapılandırma.
Yordam
-
ApsaraDB RDS for PostgreSQL örneğinin kullandığı VPC için ClassicLink'i etkinleştirin.
ApsaraDB RDS konsolunda oturum açın ve Örnekler sayfasına gidin. Üst gezinme çubuğunda, RDS örneğinin bulunduğu bölgeyi seçin. Ardından, RDS örneğini bulun ve örneğin ID'sine tıklayın.
Sol gezinme bölmesinde Database connection öğesine tıklayın.
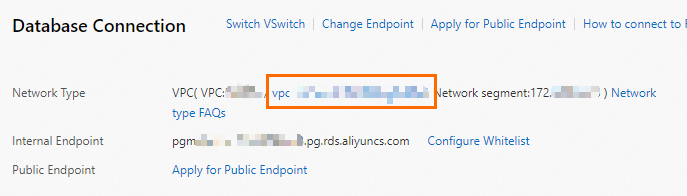
Network Type yanındaki VPC ID'sine tıklayarak VPC konsolunu açın.
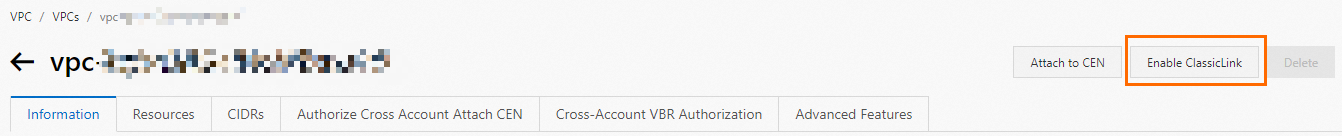
VPC konsolunun sağ üst köşesinde Enable ClassicLink öğesine tıklayın.
Görüntülenen iletişim kutusunda OK seçeneğine tıklayın.
-
ECS örneği için ClassicLink güvenlik grubu kurallarını yapılandırın.
ECS konsolu üzerinde oturum açın.
Sol gezinme bölmesinde Instances & Images > Instances seçeneğini belirleyin. Üst gezinme çubuğunda bir bölge seçin.
Klasik ağda bulunan hedef ECS örneğini bulun. Actions sütununda
 > Network and Security Group > Set VPC Connection Status seçeneklerini belirleyin.
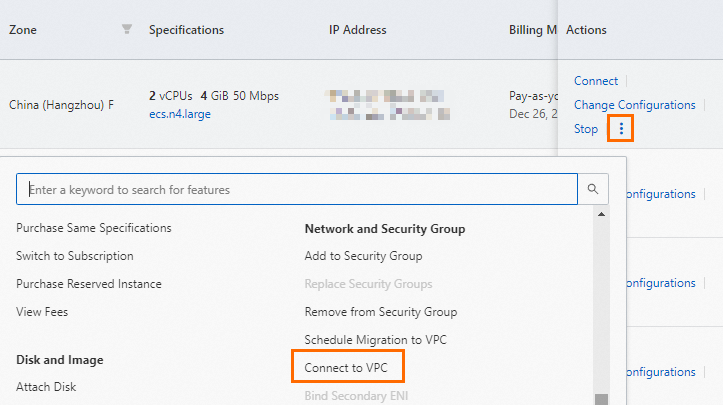
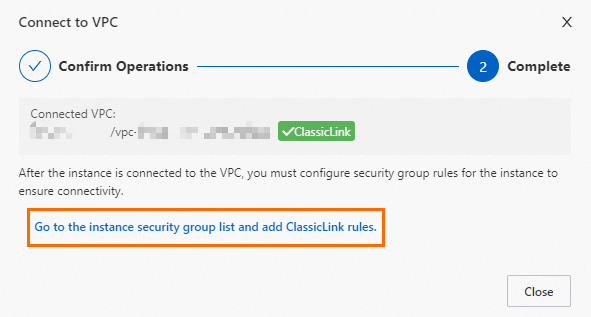
Görüntülenen iletişim kutusunda hedef VPC'yi seçin ve OK seçeneğine tıklayın.
Go to instance security group list to add ClassicLink security group rules seçeneğine tıklayın.
Hedef güvenlik grubunun Actions sütununda Manage Rules seçeneğine tıklayın.
-
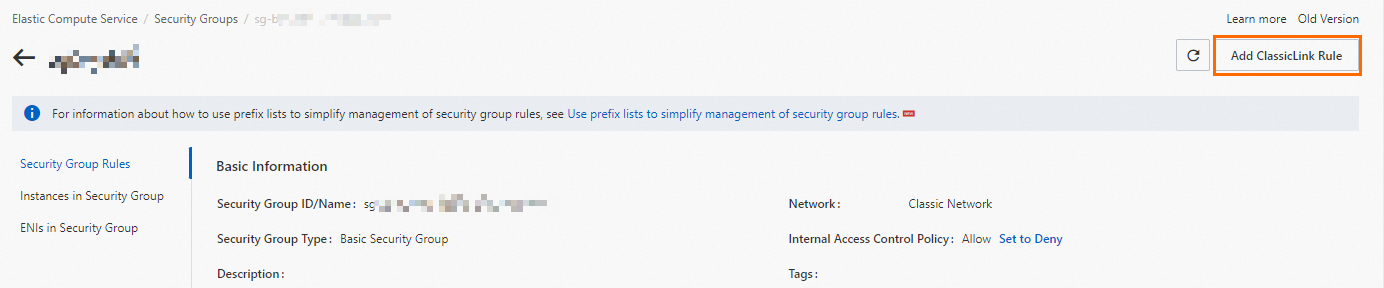
Security group rules sayfasında, sağ üst köşedeki Add ClassicLink Rule seçeneğine tıklayın. Aşağıdaki bilgilere göre ClassicLink güvenlik grubu kuralını yapılandırın ve ardından OK seçeneğine tıklayın.
Parametre
Açıklama
Classic network security group
Bu parametre, klasik ağ güvenlik grubunun adını görüntüler. Bu parametre salt okunurdur.
Select VPC
Hedef VPC'yi seçin.
Select VPC security group
VPC'deki hedef güvenlik grubunu seçin.
Authorization method
Bir yetkilendirme yöntemi seçin. Bu örnekte Classic Network <=> VPC kullanılır.
-
Classic Network <=> VPC: (Önerilen) Klasik ağ ile VPC arasında çift yönlü erişime olanak tanır.
-
Classic Network => VPC: Klasik ağdaki ECS örneğinin VPC'deki cloud kaynaklarına erişmesine olanak tanır.
-
VPC => Classic Network: VPC'deki cloud kaynaklarının klasik ağdaki ECS örneğine erişmesine olanak tanır.
Protocol type
İletişim için protokolü seçin. Bu örnekte varsayılan olarak Custom TCP kullanılır. Değişiklik gerekmez.
Port range
Bağlantı noktası aralığını
xx/xxbiçiminde girin. 5432 gibi tek bir bağlantı noktasına yetki vermek için 5432/5432 girin.Priority
Kuralın önceliğini ayarlayın. Daha küçük bir değer, daha yüksek öncelik anlamına gelir. Örneğin,
1girin.Description
Güvenlik grubu kuralı için bir açıklama girin.
-
-
ECS örneğine bağlanın ve dahili uç noktasını kullanarak ApsaraDB RDS for PostgreSQL örneğine bağlanmak için aşağıdaki komutu çalıştırın.
psql -h <Internal endpoint of the ApsaraDB RDS for PostgreSQL instance> -U <username> -p <port number> -d <database name>NotBu komutu çalıştırmadan önce, ECS örneğinde bir PostgreSQL istemcisinin yüklü olduğundan ve ApsaraDB RDS for PostgreSQL örneğinde bir hesap oluşturulduğundan emin olun. Bir ApsaraDB RDS for PostgreSQL örneğine bağlanma hakkında daha fazla bilgi için bkz. ApsaraDB RDS for PostgreSQL örneğine bağlanma.