ApsaraDB RDS for PostgreSQL örneği varsayılan olarak gelen tüm bağlantıları engeller. Elastic Compute Service (ECS) örneklerinin RDS örneğinize erişmesine izin vermek için bir ECS güvenlik grubunu RDS örneğinizle ilişkilendirin. Güvenlik grubundaki tüm ECS örnekleri daha sonra RDS örneğine bağlanabilir.
Ön koşullar
Başlamadan önce aşağıdakilere sahip olduğunuzdan emin olun:
Bir ApsaraDB RDS for PostgreSQL örneği
RDS örneğiyle aynı ağ türünü kullanan bir ECS güvenlik grubu (her ikisi de sanal özel bulut (VPC) veya her ikisi de klasik ağ)
Sınırlamalar
| Öğe | Sınır |
|---|---|
| RDS örneği başına maksimum güvenlik grubu sayısı | 10 |
| Ağ türü | Güvenlik grubu ve RDS örneği aynı ağ türünü kullanmalıdır |
Güvenlik grubu ekleme
Örnekler sayfasına gidin. Üst gezinme çubuğunda RDS örneğinin bulunduğu bölgeyi seçin. Örneği bulun ve kimliğine tıklayın.
Sol gezinme bölmesinde Whitelist and SecGroup seçeneğine tıklayın. Security Group sekmesine tıklayın.
-
Add Security Group seçeneğine tıklayın.
NotNot: Sonunda VPC etiketi bulunan güvenlik grupları, VPC'lerde barındırılan ECS örneklerini içerir.
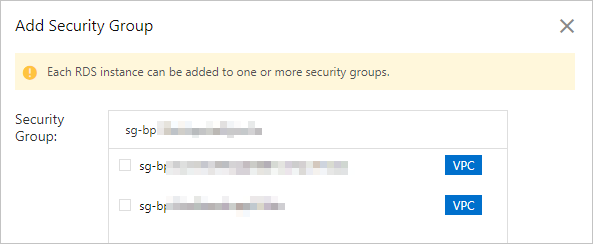
Eklemek istediğiniz güvenlik grubunu seçin ve ardından OK seçeneğine tıklayın.
İzin listeleri ve güvenlik gruplarının birlikte çalışma şekli
IP adresi izin listeleri ve güvenlik grupları, RDS örneğine erişimi kontrol eder. Yapılandırılmış izin listelerindeki tüm IP adresleri ve yapılandırılmış güvenlik gruplarındaki tüm ECS örnekleri örneğe erişebilir.
Yapılandırılmış bir güvenlik grubundaki ECS örnekleri değiştiğinde güncellemeler otomatik olarak RDS örneğine yansıtılır.
Bir RDS örneğinin ağ türünü değiştirdikten sonra önceden yapılandırılmış tüm güvenlik grupları geçersiz hale gelir. Yeni ağ türüne ait güvenlik gruplarını yeniden yapılandırın.
Sonraki adımlar
İlgili bilgiler
API işlemleri
| İşlem | Açıklama |
|---|---|
| DescribeSecurityGroupConfiguration | Bir RDS örneğiyle ilişkili ECS güvenlik gruplarını sorgular. |
| ModifySecurityGroupConfiguration | Bir RDS örneğiyle ilişkili ECS güvenlik gruplarını değiştirir. |