ApsaraDB RDS for MySQL için her zaman gizli veritabanı özelliği, veri koruma yönetmeliklerine uyum sağlarken hassas verilerin yaşam döngüsü boyunca şifrelenmesi için güvenli bilgi işlem (confidential computing) kullanır. Bulut platformu sağlayıcıları, yetkisiz kullanıcılar, DBA'ler, geliştiriciler ve operasyon personeli düz metin verilere erişemez. Şifreleme yaklaşımlarının karşılaştırması için bkz. Veritabanı şifreleme teknolojilerinin karşılaştırılması.
Nasıl çalışır
Her zaman gizli veritabanı; işlemler, sorgular ve analizler dahil olmak üzere şifreli veriler üzerinde tüm veritabanı işlemlerini destekler. Veriler, bir uygulama ve veritabanı gibi güvenli bir alanda (enclave) işlenir. Alanın dışında veriler şifreli metin olarak kalır. Sorgu sonuçları, döndürülmeden önce şifrelenir.
Bu yaklaşım hem harici hem de dahili tehditlere karşı koruma sağlar. Verileri yaşam döngüleri boyunca korur ve bulut verilerinin gizliliğini sürdürür.
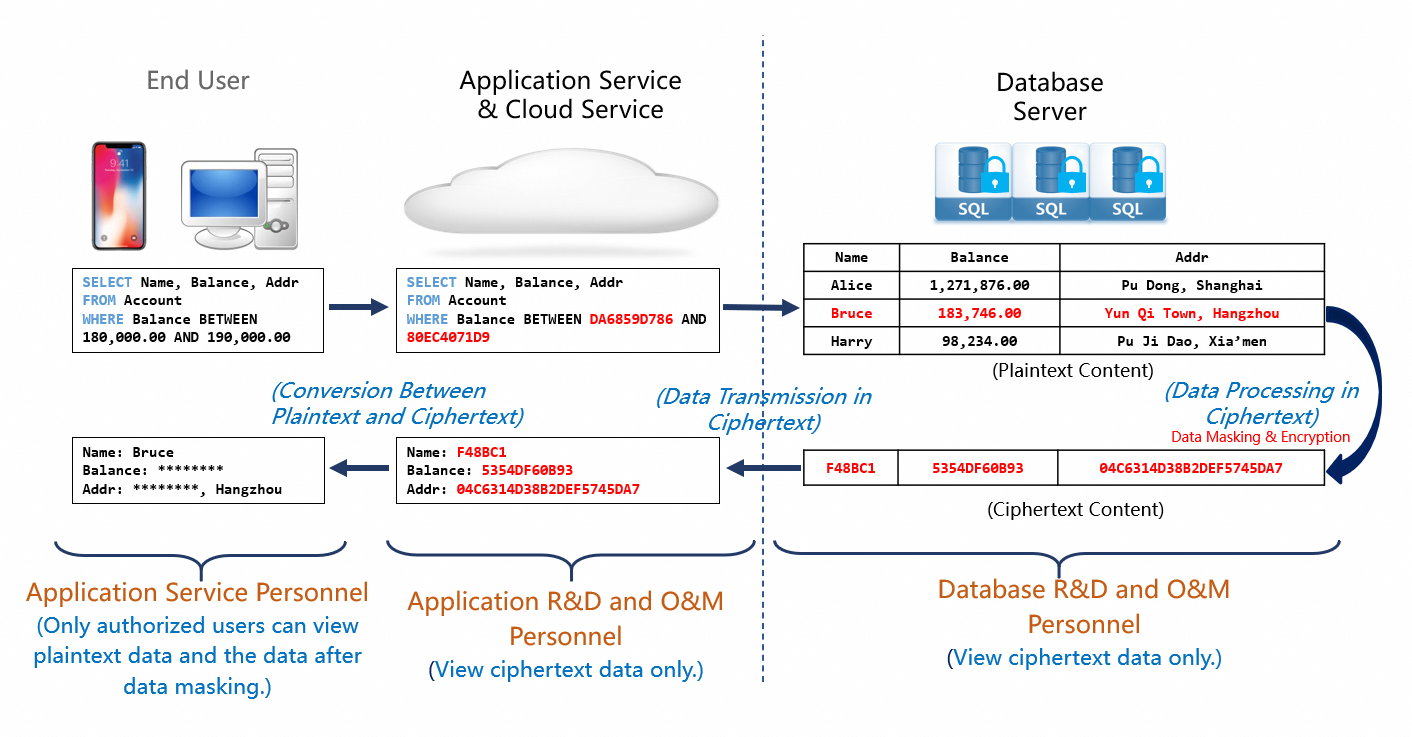
Bulut ortamında veri sızıntılarını önleme
Her zaman gizli veritabanı, sorgu sonuçlarında korunan verileri şifreler. Hesap kimlik bilgileri sızdırılsa bile veriler gizli kalır.
Çok katmanlı şifreleme için her zaman gizli veritabanını aşağıdaki disk şifreleme özelliklerinden biriyle birlikte kullanın:
Bulut disk şifreleme (önerilir). Ayrıntılar için bkz. Bulut disk şifreleme özelliğini kullanma.
Şeffaf veri şifreleme (TDE). Ayrıntılar için bkz. TDE yapılandırma.
Hem bulut disk şifreleme hem de TDE disk şifreleme yetenekleri sunar. İş gereksinimlerinize göre bunları her zaman gizli veritabanı ile birleştirin.
Kullanım örnekleri
Her zaman gizli veritabanı, mimari düzeyinde veri gizliliğini korumak için yerel güvenlik yetenekleri sağlar. Veritabanı sisteminizin yüksek kararlılığını, yüksek performansını ve maliyet etkinliğini garanti eder.
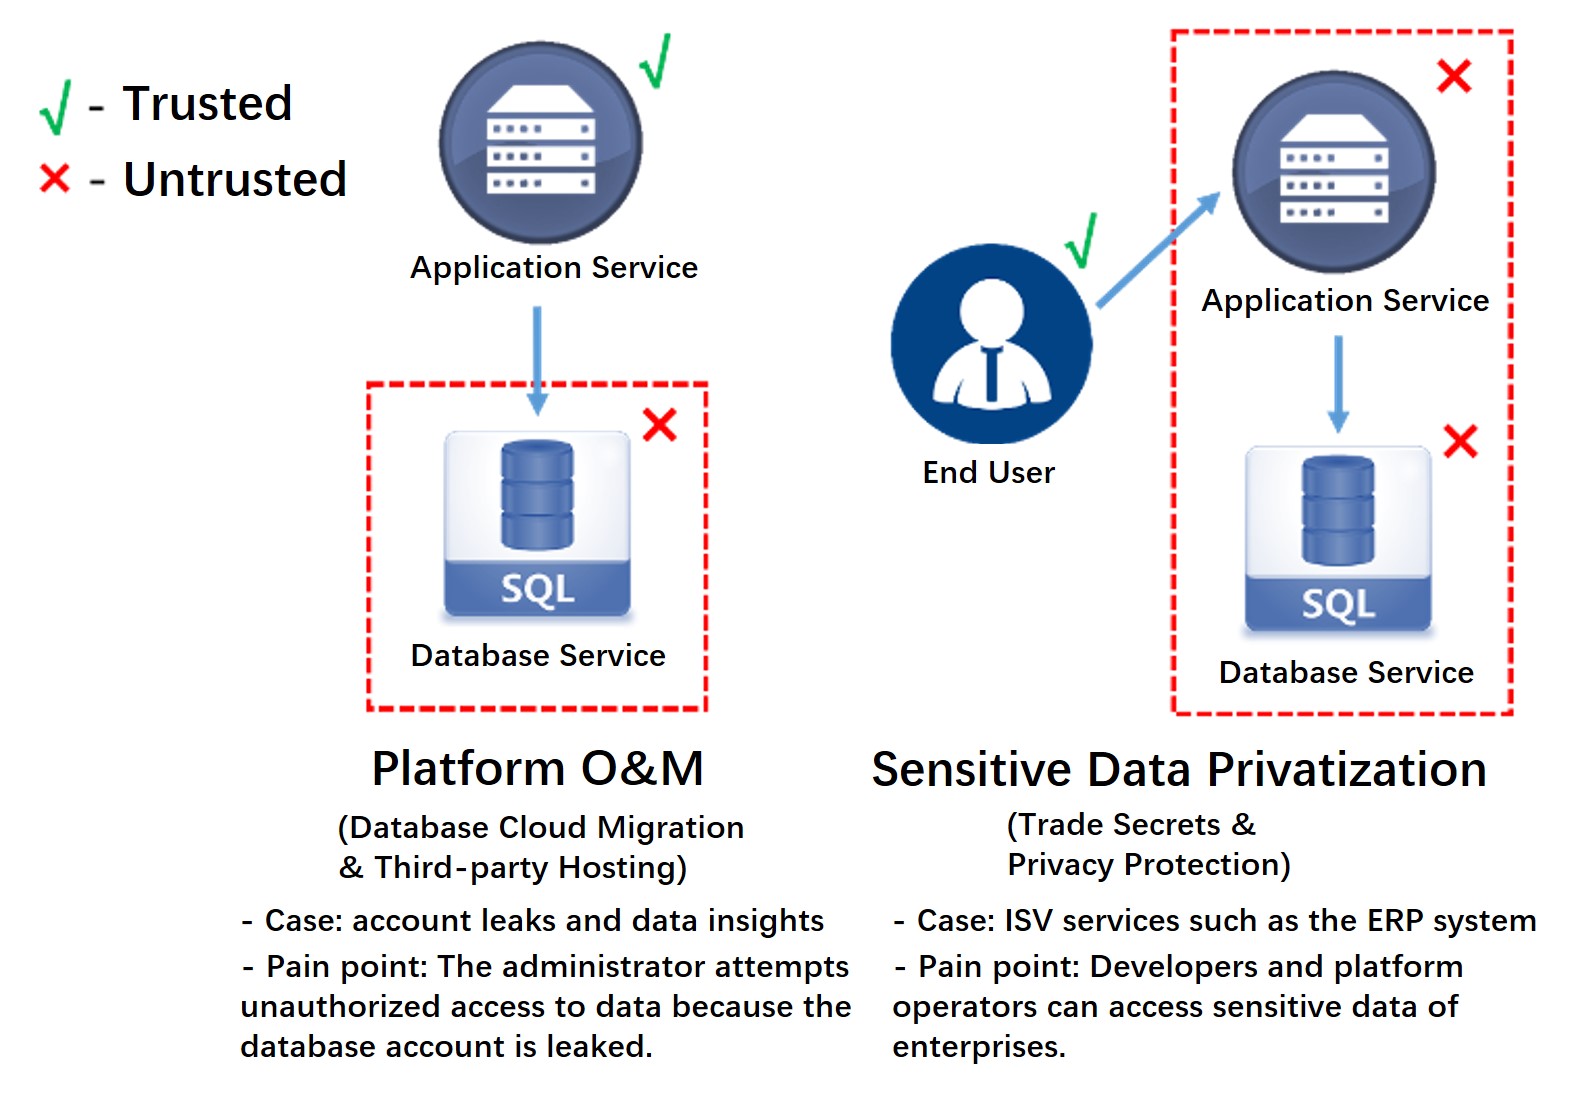
Platform Operasyonu
Üçüncü taraf platformlar gibi güvenilmeyen ortamlardaki veritabanı hizmetlerini korur. Veri sahipleri genellikle, veritabanının normal çalışmasını sürdürürken veritabanı hizmet sağlayıcılarının ve operasyon personelinin herhangi bir uygulama verisine erişmesini engellemek isteyen uygulama hizmeti sağlayıcılardır.
Örnekler:
Bir veritabanı buluta geçirilir. Her zaman gizli veritabanı, yetkisiz bulut platform sağlayıcılarının ve operasyon personelinin verilere erişmesini engeller.
Bir veritabanı sistemi, uygulama bağlantısı için bir veri merkezindeki sunucuya dağıtılır. Her zaman gizli veritabanı, yetkisiz operasyon personelinin verilere erişmesini engeller.
Korunan veri uyumluluğu
Üçüncü taraf platformlar gibi güvenilmeyen ortamlardaki uygulama hizmetlerini korur. Kullanıcıya yönelik uygulamalarda sağlık verileri ve finansal veriler gibi belirli veriler kullanıcıların mülkiyetindedir. Kullanıcılar, uygulama hizmetlerinin düz metin özel verilere erişmeden veri yönetimi ve işleme yetenekleri sunmasını ister.
Örnekler:
Şirketler ticari verileri yönetmek için üçüncü taraf hizmetleri kullanır. Her zaman gizli veritabanı, ticari sırların üçüncü taraf hizmet sağlayıcılarına ifşa edilmesini engeller.
Üçüncü taraf hizmet sağlayıcıları, kişisel tanımlayıcı bilgiler (PII) ve gen bilgileri gibi gizli verileri yönetir. Her zaman gizli veritabanı, uçtan uca şifreleme için uyumluluk gereksinimlerinin karşılanmasına yardımcı olur.
Güvenlik düzeyleri
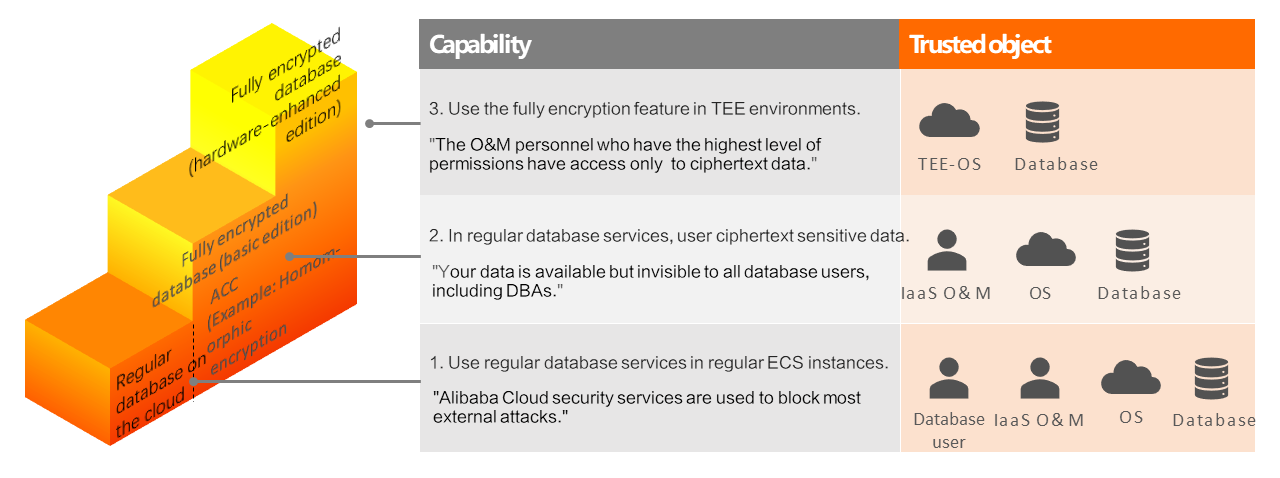
ApsaraDB RDS, koruma düzeyine göre artan sırada aşağıdaki düzeylerdeki güvenlik tehditlerini önler:
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
Tüm güvenlik düzeyleri; tam homomorfik şifreleme (FHE) ve özellik koruyucu şifreleme dahil olmak üzere tutarlı özellikler ve gelişmiş kriptografik yetenekler paylaşır. Her zaman gizli veritabanı (Temel Sürüm), tüm örnek türleri için resmi olarak yayınlanmıştır. Her zaman gizli veritabanı (donanım geliştirmeli sürüm) henüz resmi olarak yayınlanmamıştır. Intel TDX tabanlı her zaman gizli veritabanı (donanım geliştirmeli sürüm) ön araştırmasını tamamlamıştır. Daha fazla bilgi için deneme sürümü için başvurun. Disk şifreleme için şeffaf veri şifrelemeye (TDE) bakın.