Kullanıcı tabanlı tek oturum açma (SSO), kurumsal kimlik sağlayıcınızdan (IdP) gelen kullanıcıların mevcut kurumsal kimlik bilgilerini kullanarak Alibaba Cloud Management Console üzerinde oturum açmasına olanak tanır. Alibaba Cloud, her bir harici kimliği hesabınızdaki belirli bir Resource Access Management (RAM) kullanıcısıyla eşler ve oturum açan kullanıcı bu RAM kullanıcısının izinlerini devralır.
Kullanıcı tabanlı SSO'nun çalışma şekli
SSO, hizmet sağlayıcı (SP) tarafından başlatılan (Alibaba Cloud Management Console üzerinden başlatılır) veya kimlik sağlayıcı (IdP) tarafından başlatılan (kurumsal uygulama portalınız üzerinden başlatılır) şekilde çalışabilir. Aşağıdaki diyagram SP tarafından başlatılan akışı gösterir.
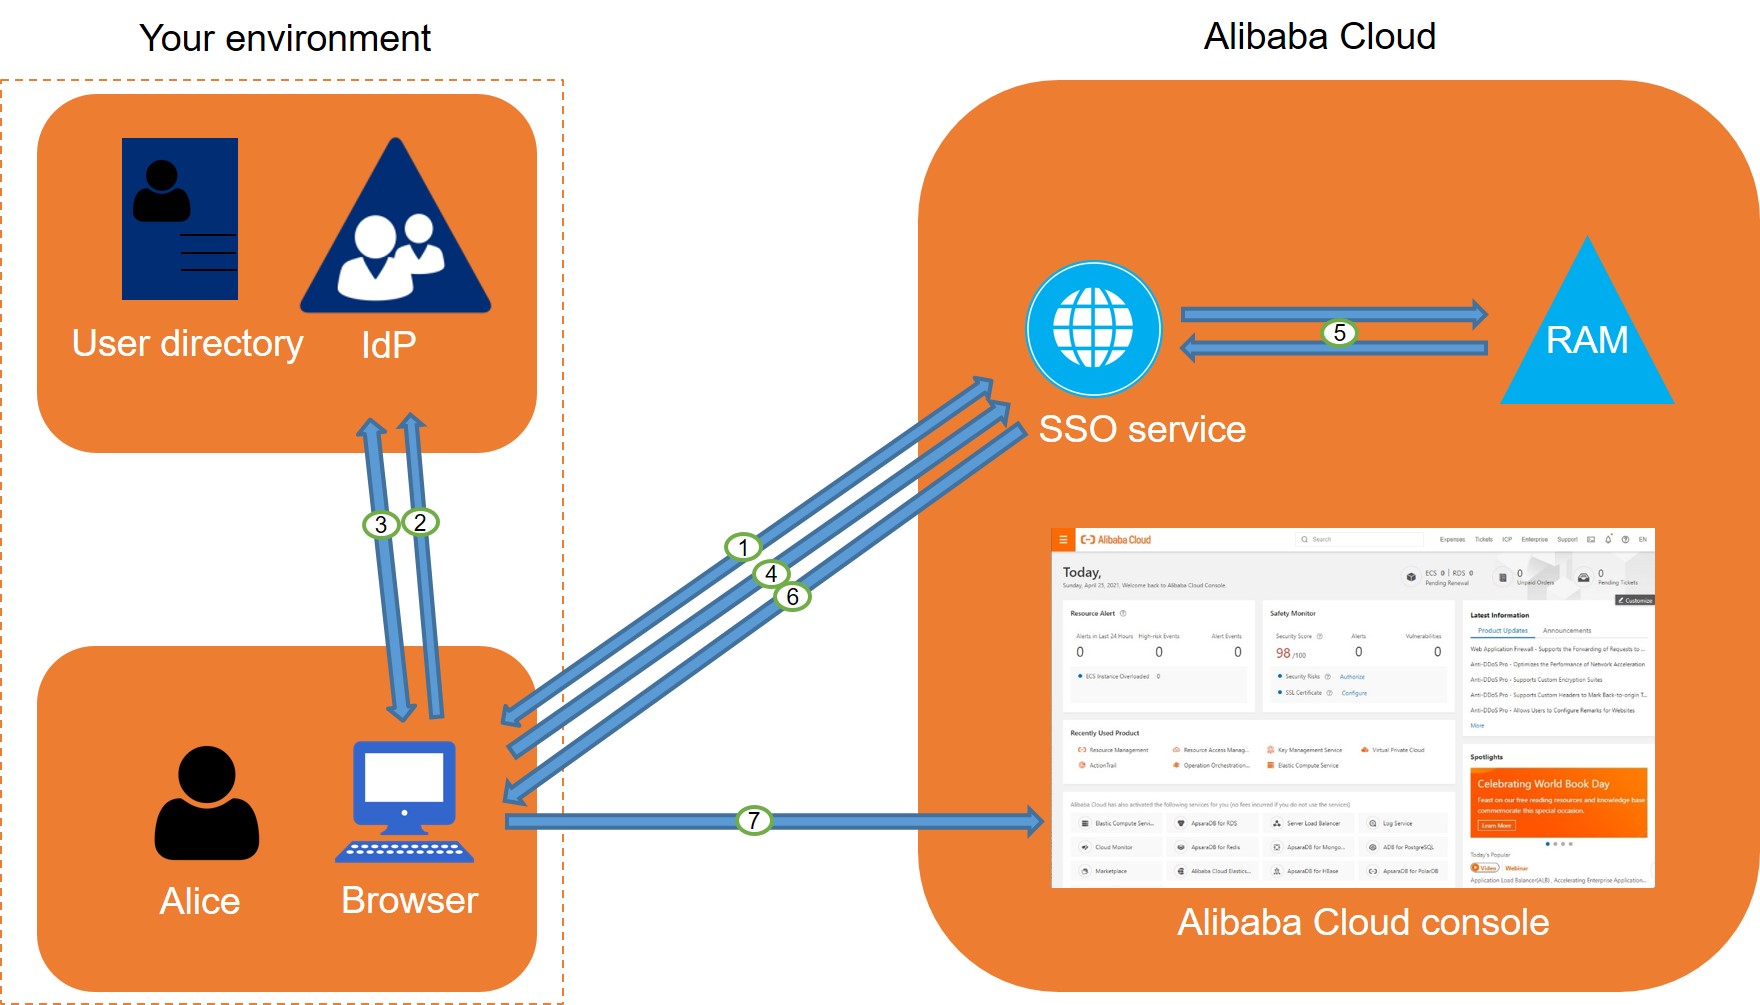
Kullanıcı Alibaba Cloud Management Console adresine giderek SSO işlemini başlatır. Alibaba Cloud bir SAML kimlik doğrulama isteği oluşturur ve tarayıcıyı kurumsal IdP'nize yönlendirir./@cmd
IdP kullanıcıyı kimlik doğrular; kullanıcı henüz oturum açmamışsa kurumsal kimlik bilgilerini girmesini ister./@cmd
Kullanıcı kimlik doğrulamasını tamamladıktan sonra IdP, kullanıcının kimlik bilgilerini içeren bir onay barındıran SAML yanıtı oluşturur ve bunu tarayıcıya gönderir./@cmd
Tarayıcı SAML yanıtını Alibaba Cloud SSO hizmet uç noktasına iletir./@cmd
SSO hizmeti IdP meta verilerindeki sertifikayı kullanarak SAML yanıtındaki imzayı doğrular./@cmd
SSO hizmeti onaydaki
NameIDniteliğini kullanarak Alibaba Cloud hesabınızdaki eşleşen RAM kullanıcısını bulur./@cmdKullanıcı eşleşen RAM kullanıcısının izinleriyle Alibaba Cloud Management Console üzerinde oturum açar./@cmd
IdP tarafından başlatılan bir akışta kullanıcı kurumsal uygulama portalınızda oturum açar ve Alibaba Cloud bağlantısına tıklar. IdP önceki bir kimlik doğrulama isteği olmadan SAML onayını doğrudan Alibaba Cloud'a gönderir.
Yapılandırma genel bakışı
Kullanıcı tabanlı SSO Alibaba Cloud ile IdP'niz arasında karşılıklı güven gerektirir. Bu güveni tesis etmek için aşağıdaki adımları tamamlayın.
Alibaba Cloud'da SAML ayarlarını yapılandırın. Alibaba Cloud ile IdP'niz arasında güven sağlamak amacıyla IdP'nizin meta verilerini Alibaba Cloud'a yükleyin. Daha fazla bilgi için bkz. Configure SAML on Alibaba Cloud for user SSO./@cmd
IdP'nizde SAML ayarlarını yapılandırın. Alibaba Cloud'u IdP'nizde güvenilir bir SP olarak kaydedin ve SAML onay niteliklerini tanımlayın. Daha fazla bilgi için bkz. SAML configuration for user-based SSO./@cmd
RAM kullanıcıları oluşturun. SSO erişimine ihtiyacı olan her kullanıcı için Alibaba Cloud hesabınızda bir RAM kullanıcısı oluşturun. RAM kullanıcısının adı IdP'nizin SAML onayında gönderdiği
NameIDniteliğiyle tam olarak eşleşmelidir. Daha fazla bilgi için bkz. Create a RAM user./@cmd
Yapılandırma öğreticileri
Aşağıdaki konular yaygın IdP'lerle kullanıcı tabanlı SSO'yu yapılandırmaya yönelik adım adım talimatlar sunar: