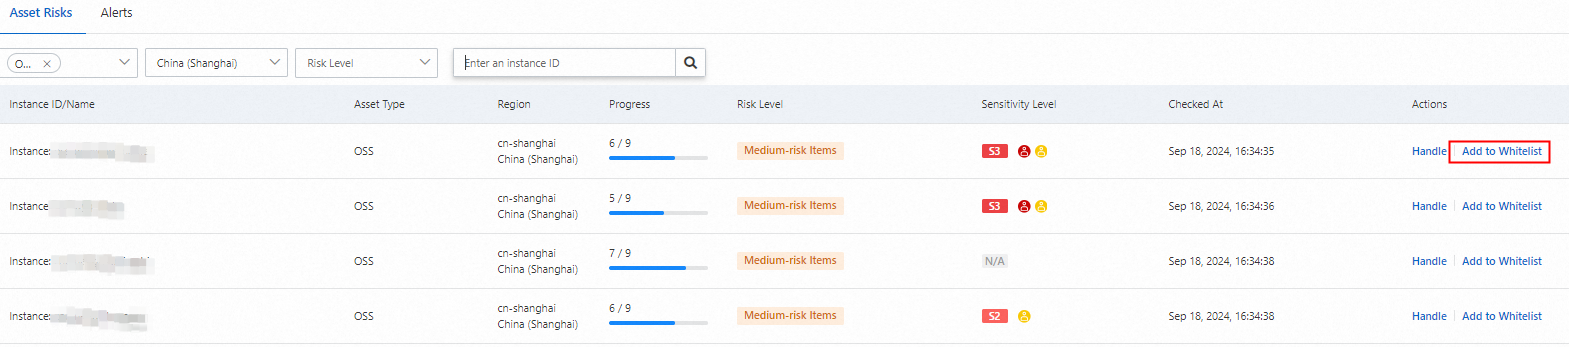
Data Security Center (DSC), erişim kontrol listesi (ACL) ve şifreleme ilkelerinin yapılandırılıp yapılandırılmadığını denetleyerek paketlerinizin güvenlik yapılandırması uyumluluğunu değerlendirebilir. DSC, yapılandırma risklerini algılar ve düzeltme önerileri sunar. Object Storage Service (OSS) paketlerinizin temel güvenlik seviyesini güçlendirmek için sağlanan önerilere göre bu yapılandırma risklerini derhal giderin.
Çözüm genel bakışı
DSC, OSS paketleri için aşağıdaki temel risk denetimi öğelerini destekler:
|
|
|
|
|
|
|
Bir OSS paketi için sunucu tarafı şifrelemenin etkin olup olmadığını denetler. Gizlilik ve bütünlüğü sağlamak amacıyla hareketsiz durumdaki veriler şifrelenmelidir. |
|
|
|
Bir OSS paketi için sürüm oluşturmanın etkin olup olmadığını denetler. Veri fazlalığını yönetmek ve veri kullanılabilirliğini korumak için sürüm oluşturma ile bir kurtarma mekanizması uygulayın. |
|
|
|
Bir OSS paketinin herkese açık olarak sunulup sunulmadığını denetler. Veri varlıklarının herkese açık olarak açığa çıkmasını önlemek amacıyla iş gereksinimlerine göre veri erişimini ve kullanımını kısıtlayın. |
|
|
|
OSS nesneleri için aktarım sırasında şifrelemenin etkin olup olmadığını denetler. Aktarım sırasındaki verilerin güvenliğini sağlamak amacıyla bu verileri şifreleyin. |
|
|
|
Bir OSS paketi için günlük kaydı tutmanın etkin olup olmadığını denetler. İzlenebilirliği sağlamak üzere veri işleme yaşam döngüsü boyunca günlük kaydı tutmayı ve izlemeyi etkinleştirin. |
|
|
|
Depolanan nesnelerin değiştirilmesine olanak tanıyan herkese açık okuma/yazma erişimi gibi bir OSS paketindeki güvensiz izin ayarlarını denetler. Veri erişimi en az ayrıcalık ilkesine uygun olmalıdır. Yetkisiz erişimi önlemek için ilgili personelin erişim izinlerini açıkça tanımlayın. |
|
|
|
OSS günlük dosyalarında herkese açık okuma/yazma izinleri gibi veri sızıntısı risklerini denetler ve hassas veri içeren projeler için erişim kontrolünün etkin olup olmadığını doğrular. Bu örnekte DSC, OSS paketi için hassas veri keşfi gerçekleştirmez ve yalnızca temel denetimleri çalıştırır. Bu nedenle, OSS-Check public read/write permissions for buckets that store sensitive data denetim öğesi varsayılan olarak başarılı kabul edilir. |
Temel güvenlik denetimlerini ve düzeltmelerini dört adımda tamamlayabilirsiniz:
-
Bir OSS paketi oluşturun: Bu eğitim için yeni bir OSS paketi oluşturun.
-
OSS paketini DSC'ye ekleyin: Varlık Merkezi'nde Yapılandırma Riskleri anahtarını etkinleştirin.
-
Manuel olarak bir temel güvenlik denetimi çalıştırın: DSC, bağlı tüm varlıklarda her gün yaklaşık saat 01:00'de otomatik olarak bir güvenlik temel denetimi yürütür. Sonuçları hemen görüntülemek için denetimi manuel olarak çalıştırmanız gerekir.
-
Güvenlik risklerini görüntüleyin ve düzeltin: Denetim sonuçlarına göre algılanan yapılandırma risklerini giderin.
Önkoşullar
-
Data Security Center ücretsiz sürümünü etkinleştirdiniz ve DSC'nin diğer Alibaba Cloud kaynaklarına erişmesine yetki verdiniz.
DSC'nin Free Edition sürümü temel denetim özelliğini sağlar. Alibaba Cloud Data Security Best Practices içindeki denetim öğelerini destekler ve aylık 500 TB OSS koruma kapasitesini ücretsiz olarak içerir. Bu örnek yalnızca DSC'nin ücretsiz sürümünü gerektirir.
-
Object Storage Service (OSS) hizmetini etkinleştirdiniz.
1. Adım: Bir OSS paketi oluşturun
-
Object Storage Service (OSS) konsolunda Paket Listesi sayfasına gidin ve Create Bucket seçeneğine tıklayın.
-
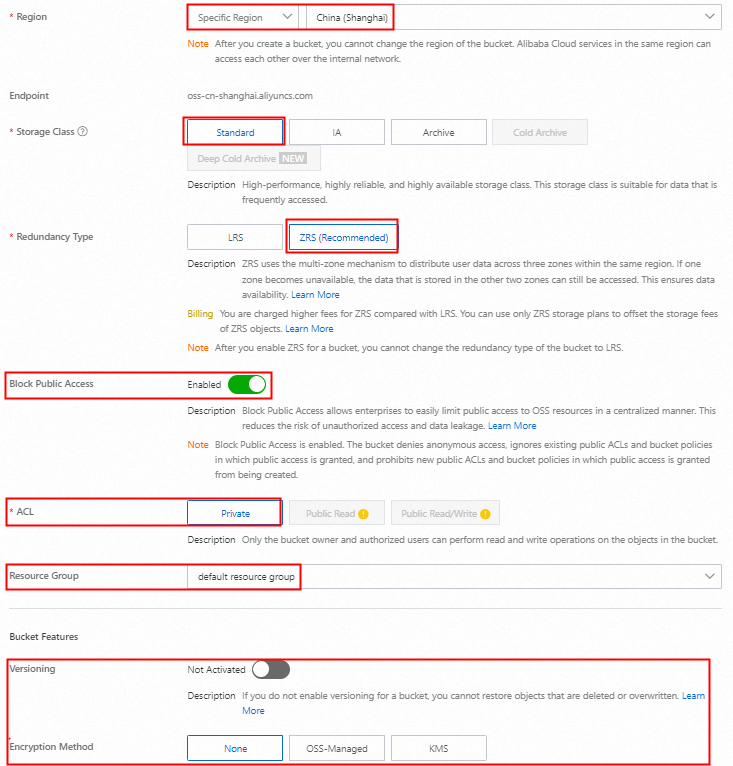
Create Bucket panelinde gerekli parametreleri yapılandırın, diğer parametreler için varsayılan ayarları koruyun ve ardından Create seçeneğine tıklayın.
2. Adım: OSS paketini DSC'ye ekleyin
-
Data Security Center konsoluna giriş yapın.
-
Sol gezinme bölmesinde Asset Center seçeneğini seçin.
-
Asset Center bölümünün yeni sürümünü örnek alalım. Asset Center sayfasında, sol taraftaki Unstructured Data bölümünde OSS seçeneğine ve ardından Asset synchronization seçeneğine tıklayın.

-
Varlıklar senkronize edildikten sonra yeni OSS paketini bulun ve Configuration Risks anahtarını etkinleştirin.
OSS paketinin Connection Status durumunun Connected olarak değişmesini bekleyin.

3. Adım: Manuel olarak bir temel denetim çalıştırın
3,1 Denetim ilkesinin etkin olduğunu doğrulayın
-
Sol gezinme bölmesinde seçeneklerini belirleyin.
-
sekmesinde OSS ile ilgili denetim öğelerini ve durumlarını görüntüleyin.
PIPL-based Security Baseline Check ilkesi bir DSC Enterprise Edition örneği gerektirir. Bu örnekte, yetkilendirilen paketin uyumluluğunu denetlemek için Alibaba Cloud Data Security Best Practices kullanılır.
Varsayılan olarak DSC, yetkilendirilen OSS varlıkları için riskleri algılamak amacıyla temel denetim ilkesindeki tüm denetim öğelerini etkinleştirir.

-
OSS denetim öğelerinin durum sütununda etkin olduğunu gösteren
 simgesinin göründüğünü onaylayın.
3,2 Güvenlik denetimlerini manuel olarak çalıştırın
-
sekmesinde, hedef ilke için Actions sütunundaki Details seçeneğine tıklayın.
-
Risk Situation sekmesinde, her bir OSS ile ilgili denetim öğesi için Check seçeneğine tıklayın. Düğme yeniden etkinleştiğinde denetim tamamlanmış olur. Paneli kapatın.

-
Diğer ilgili denetimler için de bu adımları tekrarlayın.
4. Adım: Güvenlik risklerini görüntüleyin ve düzeltin
4,1 Paket denetim sonuçlarını görüntüleyin
-
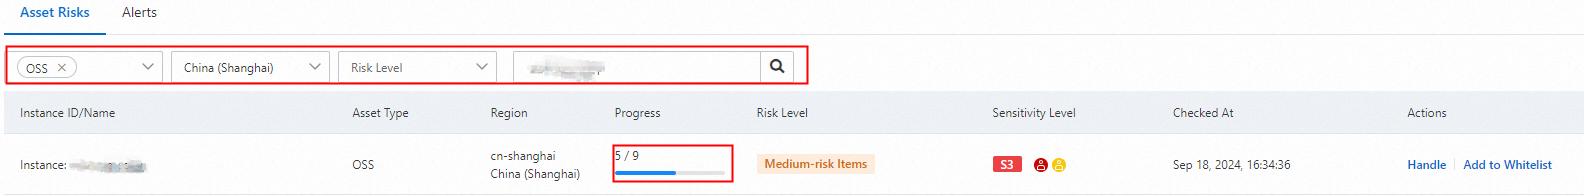
Temel denetim tamamlandıktan sonra Varlık Riski sekmesine gidin ve hedef paketi arayın. Sonuçlar, beş güvenlik yapılandırma öğesinin başarılı olduğunu ve son denetimin zamanını gösterir.
-
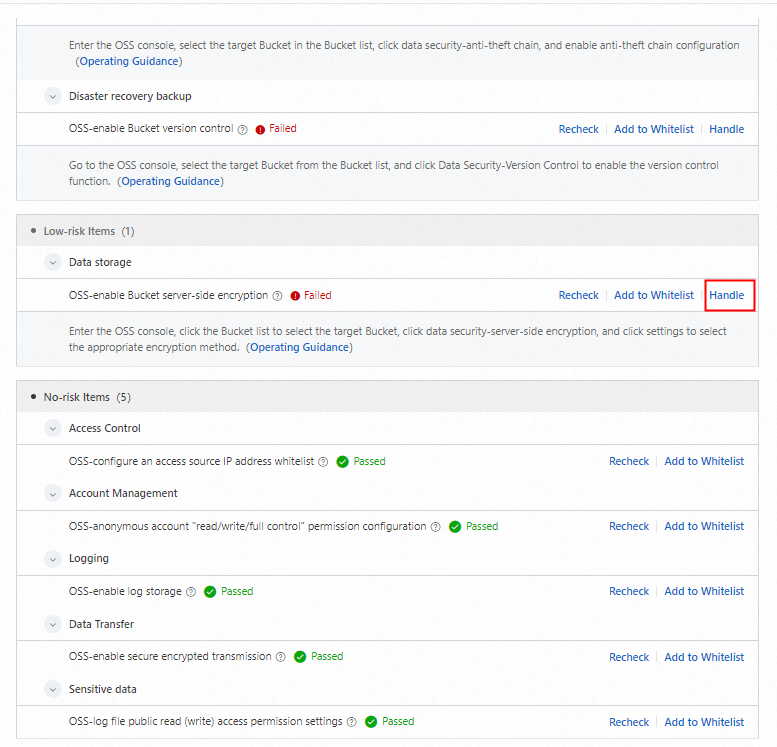
Başarısız olan denetim öğelerini ve düzeltme çözümlerini görüntülemek için Actions sütunundaki Handle seçeneğine tıklayın.
4,2 Risk öğelerini düzeltin
-
Risk Details bölümünde, OSS-Enable server-side encryption for buckets gibi bir risk öğesinin yanındaki Handle seçeneğine tıklayarak ilgili düzeltme sayfasını açın.
-
OSS paketi için Server-Side Encryption sayfasına yönlendirilirsiniz. Settings seçeneğine tıklayın, OSS tarafından yönetilen gibi bir şifreleme yöntemi ayarlayın ve ardından Save seçeneğine tıklayın. Sunucu tarafı şifrelemeyi yapılandırma hakkında daha fazla bilgi için bkz. server-side encryption.

4,3 Doğrulama denetimini yeniden çalıştırın
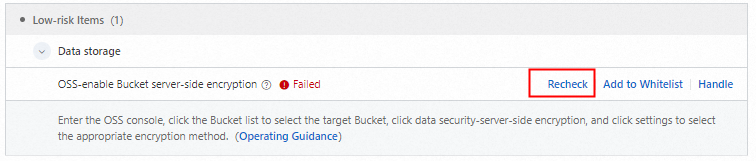
DSC'deki risk ayrıntıları paneline dönün ve Recheck seçeneğine tıklayın.
Denetim artık Başarılı olarak gösterilir; bu, riskin çözüldüğü anlamına gelir.
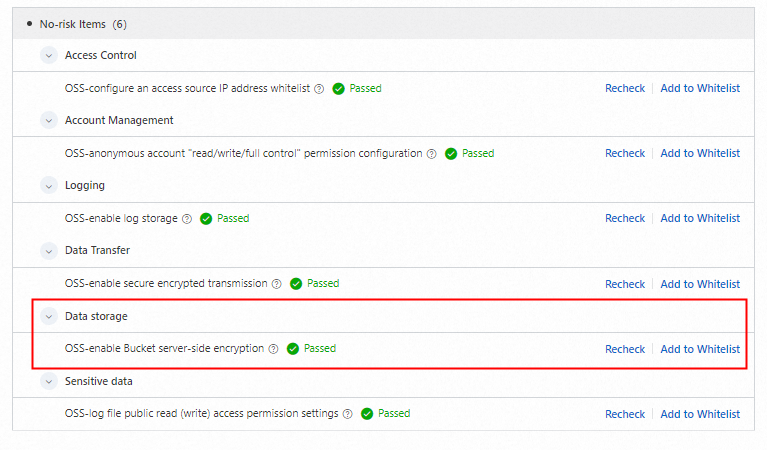
Aynı işlemi takip ederek tüm risk öğelerini düzeltebilir ve OSS paketinizin güvenlik yapılandırması uyumluluğunu iyileştirebilirsiniz.
Özet
Veri güvenliğini artırmak amacıyla herhangi bir yeni OSS paketinde veri depolamadan önce paketin güvenlik yapılandırması uyumluluğunu denetleyin.
Hassas veri koruma ilkesi
Bir OSS paketi üzerinde hassas veri keşfi taraması çalıştırılmadan önce DSC, OSS-Check public read/write permissions for buckets that store sensitive data temel denetimini varsayılan olarak Passed olarak işaretler. Verileri depoladıktan sonra OSS paketinizi uyumlu tutmak için paketi düzenli aralıklarla tarayan bir hassas veri keşfi görevi oluşturabilirsiniz. Hassas veri bulunduğunda DSC, OSS-Check public read/write permissions for buckets that store sensitive data temel denetimini çalıştırır ve riski hızla gidermenize olanak tanır.
Hassas veri keşfi görevleri hakkında daha fazla bilgi için bkz. Keşif göreviyle hassas verileri tarama.
Data Security Center ücretsiz sürümü, aylık 5 GB ücretsiz OSS hassas veri keşfi kapasitesi sağlar. Bu kota iş gereksinimlerinizi karşılamıyorsa Data Security Center ücretli bir sürüm satın alabilirsiniz. Daha fazla bilgi için bkz. Purchase Data Security Center.
İzin listesi yönetimi
Belirli bir varlığa ilişkin bir denetim sonucu güvenle yok sayılabiliyorsa Varlık Riski sekmesine gidin. Varlığın Actions sütununda Add to Whitelist seçeneğine tıklayarak varlığı ilgili denetim öğesi için izin listesine ekleyin.
Data Security Center ücretsiz sürümü izin listesi yönetimini desteklemez. Bu özelliği kullanmak için Data Security Center Enterprise Edition örneği satın almanız gerekir.