Alibaba Cloud, kullanıcıların cloud kaynaklarına erişimini güvence altına almak için kimlikleri, kimlik bilgilerini ve yetkilendirmeyi kullanır. Bir kimlik kullanıcıyı benzersiz şekilde tanımlar; bir kimlik bilgisi bu kimliği doğrular; yetkilendirme ise kullanıcının hangi kaynaklara erişebileceğini belirler.
Kimlik
Bir kimlik kullanıcıyı benzersiz şekilde tanımlar. Alibaba Cloud, kullanıcı izinlerini kimliğe göre belirler ve üç türü destekler: Alibaba Cloud hesabı, Resource Access Management (RAM) kullanıcısı ve RAM rolü.
-
Alibaba Cloud hesabı
Bir Alibaba Cloud hesabı altındaki tüm kaynakların sahibidir ve tam izinlere sahiptir. Hesap, tüm kaynak kullanımı için faturalandırılır. Özellikle Alibaba Cloud hesabının kullanılması gerekmediği durumlarda, konsola oturum açmak ve API işlemlerini çağırmak için bir RAM kullanıcısı veya RAM rolü kullanın.
-
RAM kullanıcısı
Bir kişiyi veya uygulamayı temsil eden, sabit kimliğe ve kimlik bilgisine sahip bir kimliktir. Daha fazla bilgi için bkz. Overview.
-
RAM rolü
RAM rolü, ilke eklenmiş bir RAM kimlik türüdür. Bir RAM kullanıcısından farklı olarak bir rol tek bir kişiye veya uygulamaya bağlı değildir; güvenilir herhangi bir asıl kimlik bu rolü üstlenebilir. Rollerin şifre veya AccessKey çiftleri gibi uzun vadeli kimlik bilgileri yoktur. Bir asıl kimlik bir rolü üstlendiğinde Security Token Service (STS), yalnızca o oturum için geçerli olan geçici güvenlik kimlik bilgileri oluşturur.
Örneğin, A Hesabı a_rr1 adlı bir RAM rolü oluşturur, Object Storage Service (OSS) üzerinde
FullAccessizni verir ve bu rolü B Hesabı'nın b_ru1 adlı RAM kullanıcısına atar. Böylece b_ru1 RAM kullanıcısı, A Hesabı'nın OSS kaynaklarını yönetmek için a_rr1 rolünü üstlenebilir.Daha fazla bilgi için bkz. Overview.
Kimlik bilgisi
Bir kimlik bilgisi kullanıcı kimliğini doğrular. Oturum açarken kimlik doğrulaması yapmak için geçerli bir kimlik bilgisi sağlamanız gerekir. Alibaba Cloud aşağıdaki kimlik bilgisi türlerini destekler:
-
Bir Alibaba Cloud hesabının veya RAM kullanıcısının AccessKey çifti. Bir AccessKey çifti, bir AccessKey ID ve bir AccessKey secret'tan oluşur ve kalıcı olarak geçerlidir.
UyarıBir Alibaba Cloud hesabının AccessKey çifti, hesaptaki tüm kaynaklar için tam erişime sahiptir. Sızdırılan AccessKey çiftleri kritik güvenlik tehditleri oluşturur. Bir RAM kullanıcısının AccessKey çiftini kullanın ve düzenli olarak döndürün. Bir RAM kullanıcısı için AccessKey çifti oluşturma hakkında bilgi için bkz. Create an AccessKey.
-
Bir RAM rolünün Security Token Service (STS) belirteci. STS belirteçleri, yapılandırılabilir geçerlilik sürelerine ve izinlere sahip geçici kimlik bilgileridir. Daha fazla bilgi için bkz. STS overview
NotSTS belirteçlerinin bir geçerlilik süresi vardır. Bir STS belirtecinin süresi dolduktan sonra onu güncellemeniz gerekir.
Kimlik doğrulama ve yetkilendirme için kullanılan bir bearer token. Yalnızca Cloud Call Center hizmeti, bir Credentials istemcisini başlatmak için bearer token kullanmanıza olanak tanır. Bearer token kullanmak için Configure Authentication Mode parametresi için BearerToken seçeneğini belirleyin.
Kimlik bilgisi sızıntıları, cloud kaynaklarınız ve işiniz için kritik tehditler oluşturur. Rutin bakım ve işletim (O&M) sırasında kimlik bilgisi güvenliğine öncelik verin. Daha fazla bilgi için bkz. Credential security solutions.
Yetkilendirme
Yetkilendirme, sistem yöneticileri veya kaynak sahipleri tarafından kullanıcılara kaynak erişim izinleri verilmesidir. Sistem, bir kullanıcının kimliğini doğruladıktan sonra atanmış izinlere dayanarak kullanıcının belirli işlemleri gerçekleştirip gerçekleştiremeyeceğini belirler.
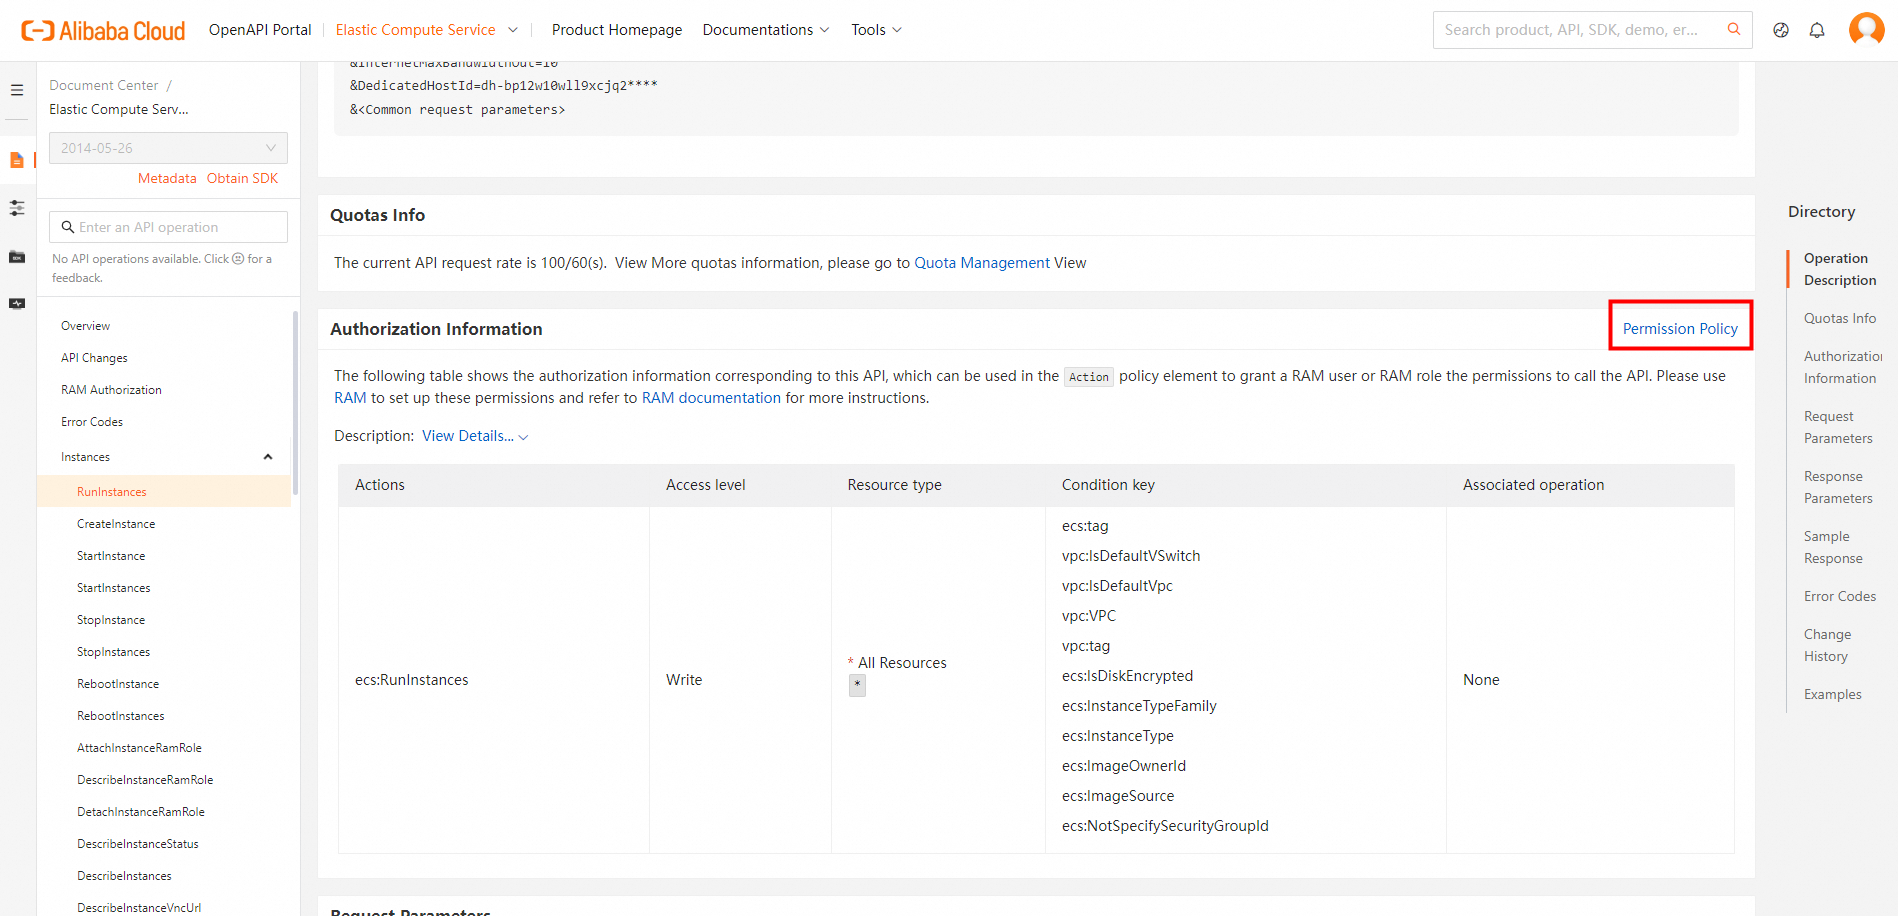
Her Alibaba Cloud API işlemi minimum izinler gerektirir. Gerekli izinleri, OpenAPI Explorer içindeki API işleminin API Docs sayfasında görüntüleyebilirsiniz. Aşağıdaki görselde, Elastic Compute Service (ECS) RunInstances işleminin yetkilendirme bilgileri gösterilmektedir.
-
Alibaba Cloud hesabı
Bir Alibaba Cloud hesabı, içindeki tüm kaynaklar üzerinde değiştirilemeyen tam izinlere sahiptir. Bir Alibaba Cloud hesabına izin atamanıza gerek yoktur ve bu hesabın izinleri değiştirilemez. Ancak hesap bir kaynak dizinine aitse o dizinin erişim kontrol ilkeleri uygulanabilir. Daha fazla bilgi için bkz. Overview.
-
RAM kullanıcısı
Bir API işleminin API Docs sayfasında görüntülenen izinleri bir RAM kullanıcısına verebilirsiniz. Daha fazla bilgi için bkz. Manage RAM user permissions.
-
RAM rolü
Bir RAM kullanıcısına izin vermeye kıyasla bir RAM rolüne izin vermek ek bir adım gerektirir.
RAM rolünün güvenilir varlığını belirtin: Bu varlık bir Alibaba Cloud hesabı, bir RAM kullanıcısı veya başka bir RAM rolü olabilir.
Gerekli izinleri verin. Daha fazla bilgi için bkz. Overview.
Bir RAM rolüne izin verirken aşağıdaki senaryoları dikkate alın:
Senaryo 1: Yetkilendirme zinciri
Örneğin, A Hesabı'ndaki aRamUser1 RAM kullanıcısı, B Hesabı'ndaki bRamRole1 RAM rolünü üstlenebilir ve bRamRole1, C Hesabı'ndaki cRamRole1 RAM rolünü üstlenebilir. aRamUser1 doğrudan cRamRole1 rolünü üstlenmek için yetkilendirilmemiş olsa da bRamRole1 aracılığıyla C Hesabı'nın kaynaklarına erişebilir. Bu durum, yetkilendirme zinciri etkisidir.
Senaryo 2: Dolaylı yetkilendirme
Geçerli Alibaba Cloud hesabını bir RAM rolünün güvenilir varlığı olarak ayarlarsanız o hesaptaki
assumeRoleiznine sahip her RAM kullanıcısı veya RAM rolü varsayılan olarak bu rolü üstlenebilir. Rolün yükseltilmiş izinleri varsa yalnızcaassumeRoleiznine sahip olan her RAM kullanıcısı veya RAM rolü bu yükseltilmiş izinleri kazanır.