RAM kullanıcıları veya RAM grupları oluşturup belirli izin ilkelerini ekleyerek Resource Access Management (RAM) aracılığıyla CloudOps Orchestration Service (OOS) kaynaklarına hesap düzeyinde erişimi kontrol edin.
Kullanım senaryoları
RAM, Alibaba Cloud tarafından sunulan bir erişim kontrolü hizmetidir. OOS erişimini kontrol etmek için yaygın kullanılan senaryolar şunlardır:
Sistem O&M yöneticisi: Bir CloudOps Orchestration Service yöneticisi oluşturabilir ve bu yönetici grubuna şablon oluşturma, düzenleme ve çalıştırma dahil olmak üzere CloudOps Orchestration Service için tam izinler verebilirsiniz.
Şablon geliştiricisi: Şablon geliştiricilerinin şablonları düzenlemek için izne ihtiyacı vardır. Geliştiricilere veya geliştirici grubuna, üyelerin
CreateTemplateveUpdateTemplategibi eylemleri çağırmasına olanak tanıyan bir ilke atayabilirsiniz.Şablon operatörü: Kullanıcıların yalnızca OOS şablonlarını çalıştırmasını sınırlayabilirsiniz.
Şablon düzeyinde yetkilendirme: Belirli RAM kullanıcılarını veya RAM gruplarını bir şablonu çalıştırmak için yetkilendirebilirsiniz.
RAM kullanıcısına PassRole izni verme
OOS hizmeti için bir RAM rolü ayarlayıp buna izinler verdikten sonra, bu RAM rolünü kullanma yetkisi yalnızca CloudOps Orchestration Service hizmetine verilir. CloudOps Orchestration Service alt hesapları otomatik olarak yetkilendirilmez. Bir alt hesap, hedef RAM rolü için PassRole izni verilmedikçe CloudOps Orchestration Service üzerinden hedef RAM rolünü kullanamaz.
-
Bir alt hesabın CloudOps Orchestration Service hizmetine emanet edilen tüm RAM rollerini kullanmasına izin vermek için aşağıdaki ilkeyi oluşturun ve alt hesaba atayın.
-
Güvenlik amacıyla, CloudOps Orchestration Service kullanırken bir alt hesabı belirli bir RAM rolüyle (örneğin varsayılan OOSServiceRole) sınırlamanız gerekebilir. Bu durumda aşağıdaki ilkeyi oluşturun.
Notlar:
Bir şablonda bir RAM rolü sabit kodlanmışsa (örneğin varsayılan OOSServiceRole) ve parametre olarak geçirilmiyorsa, RAM kullanıcısının şablonu çalıştırmak için PassRole iznine ihtiyacı yoktur; ancak şablonu oluşturmak veya güncellemek için bu izne ihtiyacı vardır.
Şablon çalıştırma sırasında bir RAM rolü dinamik olarak parametre olarak belirtilirse ve şablonun kendisi bir RAM rolü tanımlamıyorsa, RAM kullanıcısının şablonu oluşturmak veya güncellemek için PassRole iznine ihtiyacı yoktur; ancak şablonu belirtilen rolle çalıştırmak için bu izne ihtiyacı vardır.
Yukarıdaki ilkelerde {parent_uid} yerine Alibaba Cloud hesap ID'nizi yazın.
İlkeler
Adım 1: Özel bir ilke oluşturun
RAM konsolu üzerinde oturum açın.
Sol gezinme bölmesinde seçeneğini belirleyin.
Create Policy öğesini tıklayın.
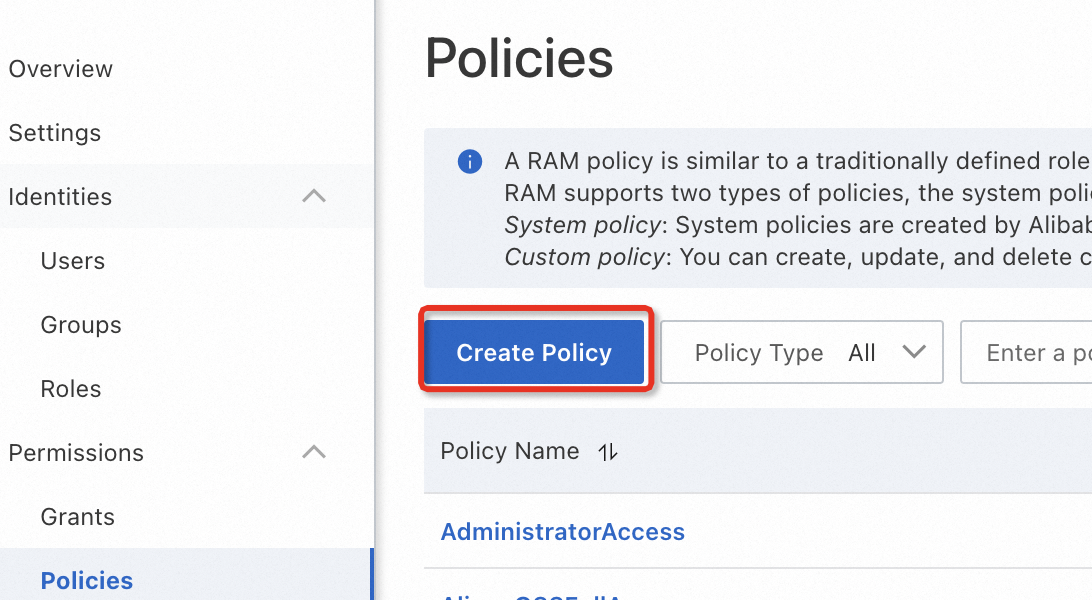
-
JSON sekmesini tıklayın, ilke içeriğini yapıştırın ve ardından OK öğesini tıklayın.
-
-
Create Policy sayfasında bir ad ve açıklama girin, ardından OK öğesini tıklayın.
İlke oluşturulduktan sonra bilgilerini görüntülemek için Policy Details öğesini tıklayın. İlkeyi değiştirmek için Modify Policy Document öğesini tıklayın.
Adım 2: RAM kullanıcısına izinler atayın
Sol gezinme bölmesinde seçeneğini belirleyin.
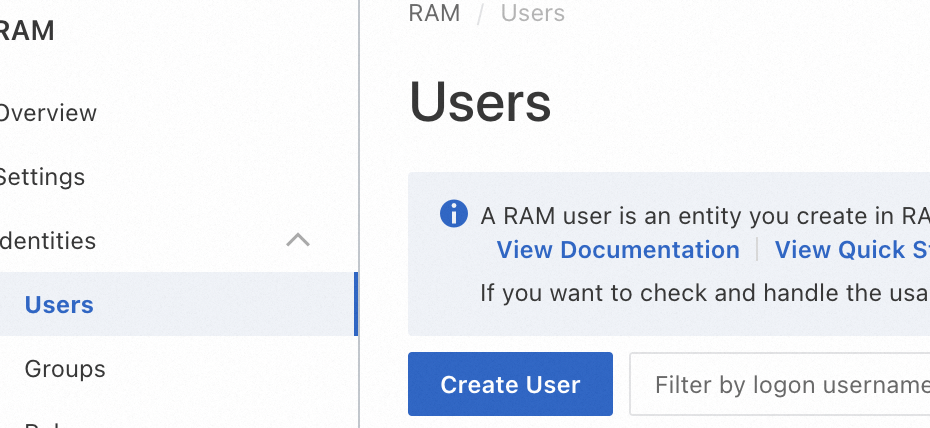
Hedef RAM kullanıcısını bulun ve Actions sütunundaki Add Permissions öğesini tıklayın.
Policies bölümünde gerekli sistem veya özel ilkeleri seçin.
OK öğesini tıklayın.